Con Resource Group puede gestionar los recursos de Object Storage Service (OSS) como un conjunto y aplicar políticas de Resource Access Management (RAM) que autoricen acciones únicamente sobre los recursos de un grupo específico. Esto le permite aplicar el principio de privilegio mínimo (PoLP) en su cuenta de Alibaba Cloud.
El alcance de los permisos a un resource group solo se admite para supported resource types y acciones. En el caso de unsupported actions, se omite cualquier alcance de resource group definido en una política, por lo que los permisos deben otorgarse a nivel de cuenta.
Cómo funciona
Resource groups le permiten organizar sus recursos por proyecto o entorno. Una vez agrupados los recursos, asocie una política de RAM a una identidad (como un usuario de RAM, un grupo de usuarios o un rol) para limitar sus permisos exclusivamente a ese grupo. Para obtener más información, consulte Resource grouping and authorization.
Este enfoque ofrece dos ventajas principales:
Control de acceso detallado: en lugar de otorgar permisos en toda la cuenta, limite el acceso de una identidad únicamente a los recursos de un grupo específico. De esta manera se aíslan las cargas de trabajo de cada proyecto y se reduce el riesgo de accesos no deseados.
Gestión simplificada: cuando se agregan nuevos recursos a un resource group, las identidades de RAM con permisos limitados a ese grupo obtienen acceso automáticamente. No es necesario actualizar las políticas de RAM cada vez que se crea un recurso nuevo.
Otorgar permisos a nivel de resource group a un usuario de RAM
En esta sección se explica cómo otorgar a un usuario de RAM permiso para acceder únicamente a los recursos de Object Storage Service (OSS) dentro de un resource group específico.
1. Requisitos previos
Cree un resource group y asegúrese de que los recursos de destino estén incluidos en él. Si necesita ayuda con este proceso, consulte Create a resource group, Add resources to a resource group automatically y Add resources to a resource group manually.
2. Otorgar permisos
Los permisos a nivel de resource group se pueden otorgar desde la consola de Resource Management o desde la consola de RAM.
Resource Management console
Inicie sesión en la consola de Resource Management.
En la página Resource Group, busque el resource group de destino y haga clic en Permission Management en la columna Actions.
En la pestaña Permissions, haga clic en Grant Permission.
-
En el panel Grant Permission, configure la entidad de seguridad y la política de acceso.
Principal: seleccione un usuario de RAM.
Policy: seleccione una System Policy o una Custom Policy. Para obtener más información, consulte Create a custom permission policy.
Haga clic en OK.
Para obtener más información, consulte Grant permissions on resource groups to a RAM identity.
RAM console
Inicie sesión en la consola de RAM con una cuenta de Alibaba Cloud o una cuenta de administrador de RAM.
En el panel de navegación izquierdo, elija . En la página Users, busque el usuario de RAM de destino y haga clic en Attach Policy en la columna Actions.
-
En el panel Attach Policy, agregue permisos al usuario de RAM.
Resource Scope: seleccione Resource Group.
Principal: seleccione un usuario de RAM existente o el creado en el paso anterior.
Policy: seleccione una System Policy o una Custom Policy. Para obtener más información, consulte Create a custom permission policy.
Haga clic en OK.
Para obtener más información, consulte Manage RAM user permissions.
Recursos compatibles
A continuación se muestran los recursos de Object Storage Service (OSS) que admiten autorización a nivel de resource group:
|
Servicio de Alibaba Cloud |
Código de servicio |
Tipo de recurso |
|
Object Storage Service (OSS) |
oss |
bucket : bucket |
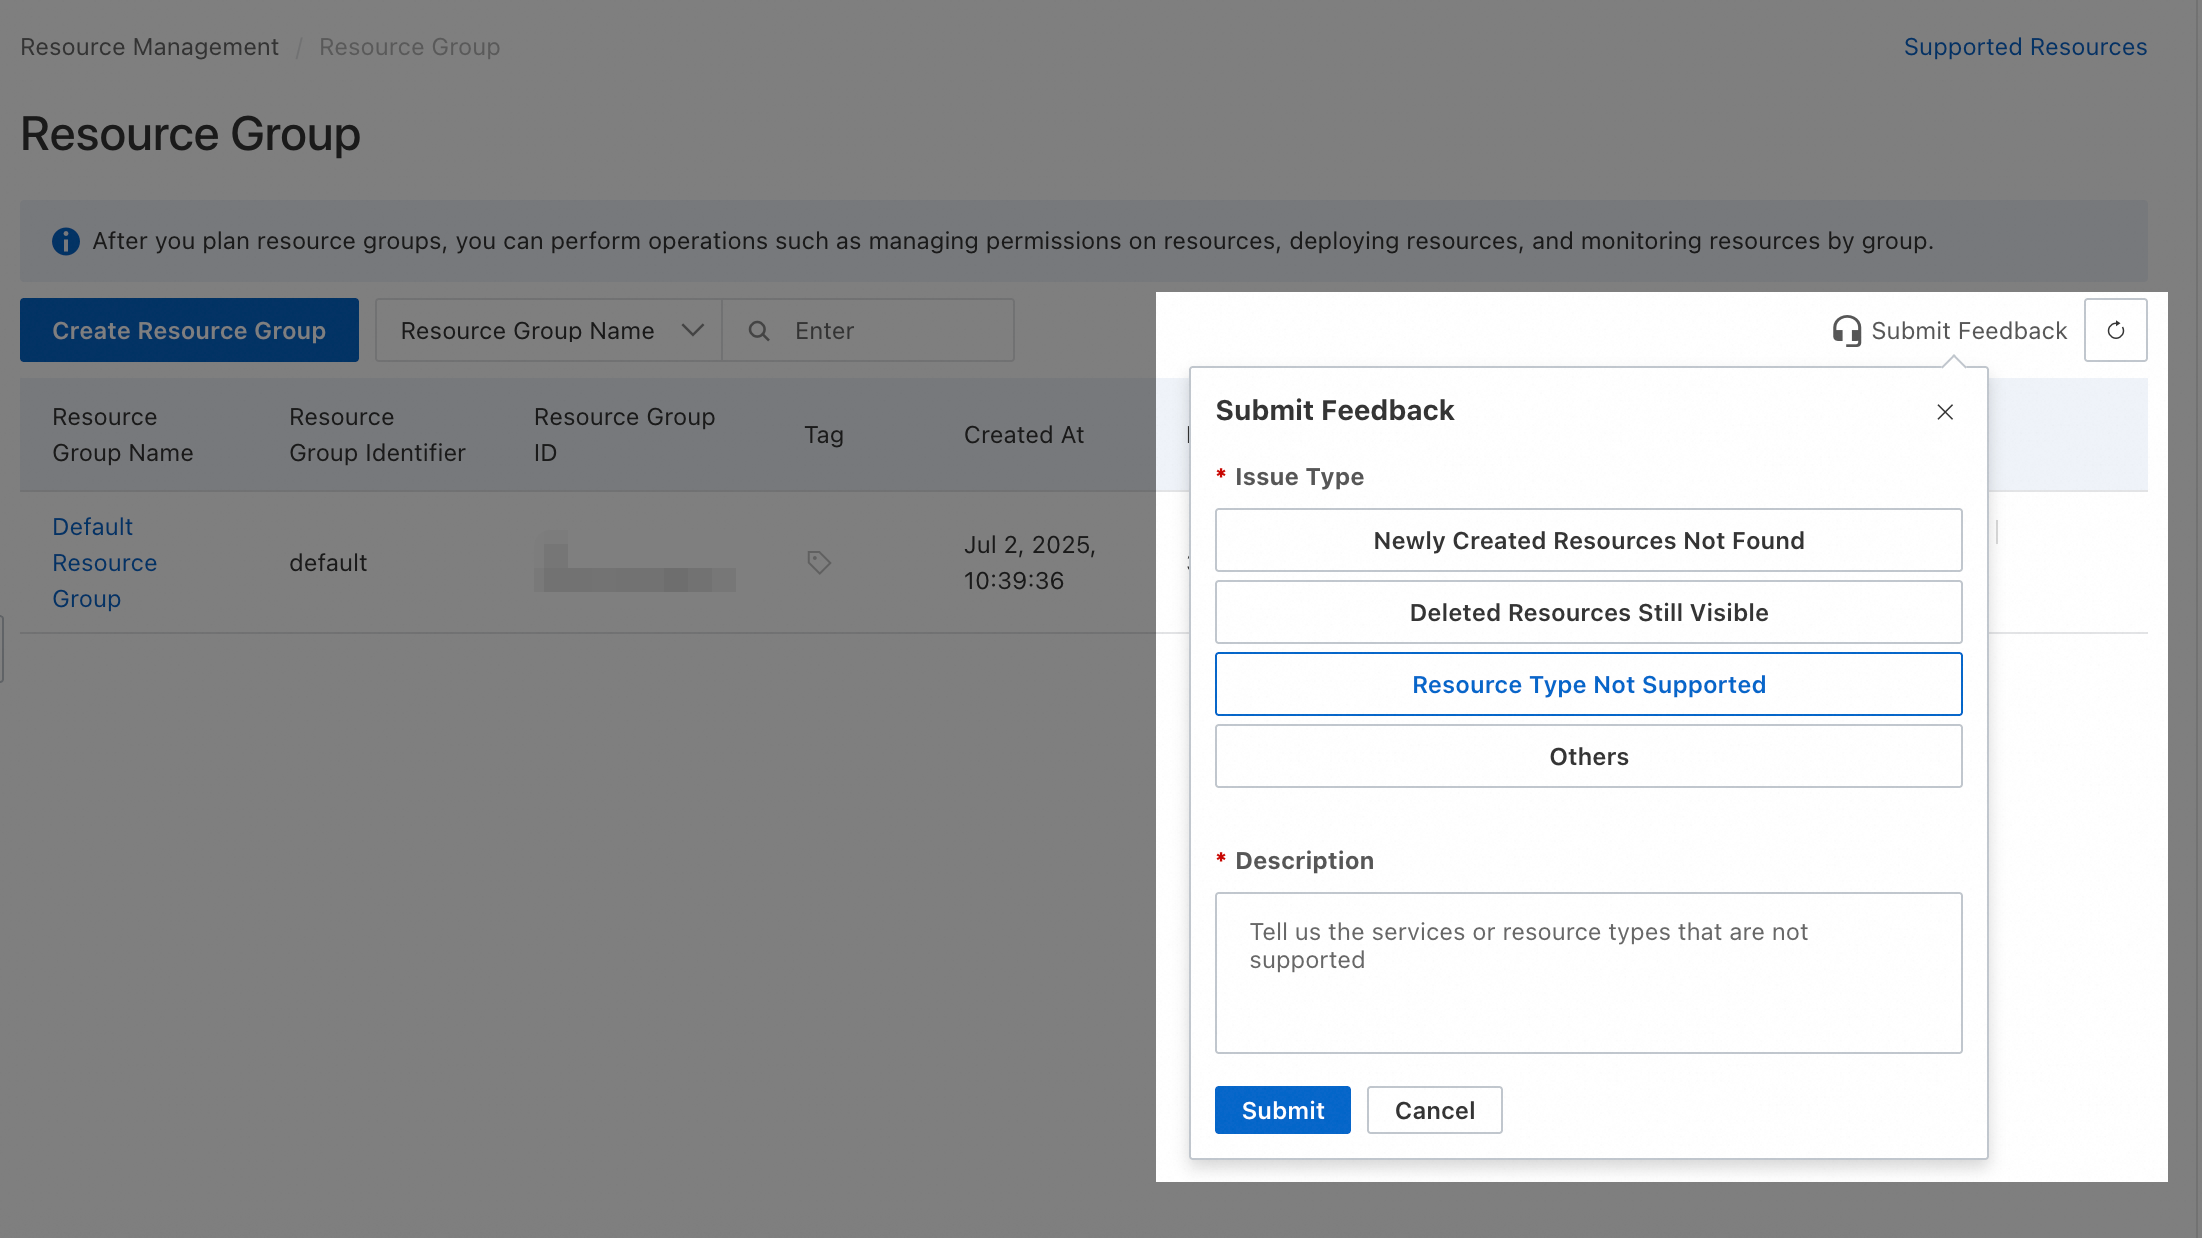
Si necesita compatibilidad con tipos de recursos que no aparecen en esta lista, envíe sus comentarios a través de la consola de Resource Management.
Acciones no compatibles
Las siguientes acciones de Object Storage Service (OSS) no admiten autorización a nivel de resource group:
|
Acción |
Descripción |
|
oss:ActivateProduct |
- |
|
oss:AppendObject |
- |
|
oss:BatchDeleteMaliciousFileWhitelistConfig |
- |
|
oss:CancelStockOssCheckTask |
- |
|
oss:CheckMfdServiceOpen |
- |
|
oss:CompleteMultipartUpload |
- |
|
oss:CopyObject |
- |
|
oss:CreateImportAddress |
- |
|
oss:CreateImportAgent |
- |
|
oss:CreateImportJob |
- |
|
oss:CreateImportReport |
- |
|
oss:CreateImportTunnel |
- |
|
oss:CreateJob |
- |
|
oss:CreateMaliciousFileWhitelistConfig |
- |
|
oss:CreateOrder |
- |
|
oss:CreateOssBucketScanTask |
- |
|
oss:CreateOssScanConfig |
- |
|
oss:CreatePreCheck |
- |
|
oss:CreateReservedCapacity |
- |
|
oss:CreateSddpDefaultTask |
- |
|
oss:CreateStockOssCheckTask |
- |
|
oss:CreateTableBucket |
- |
|
oss:DeleteCache |
- |
|
oss:DeleteImportAddress |
- |
|
oss:DeleteImportAgent |
- |
|
oss:DeleteImportJob |
- |
|
oss:DeleteImportTunnel |
- |
|
oss:DeleteJob |
- |
|
oss:DeletePublicAccessBlock |
Elimina las configuraciones de Block Public Access de los recursos de OSS. |
|
oss:DeleteResourcePoolBucketGroupQoSInfo |
- |
|
oss:DeleteResourcePoolPriorityQosConfiguration |
- |
|
oss:DeleteResourcePoolRequesterPriorityQosConfiguration |
- |
|
oss:DeleteResourcePoolRequesterQoSInfo |
- |
|
oss:DeleteSddpDefaultTask |
- |
|
oss:DeleteSystemNotification |
- |
|
oss:DescribeExportInfo |
- |
|
oss:DescribeJob |
- |
|
oss:DescribeRegions |
Consulta los endpoints de todas las regiones compatibles o los de una región específica. |
|
oss:DescribeServiceLinkedRoleStatus |
- |
|
oss:DoDataPipelineAction |
- |
|
oss:DoLogicalDeleteResource |
- |
|
oss:DoPhysicalDeleteResource |
- |
|
oss:ExportRecord |
- |
|
oss:ExportResult |
- |
|
oss:GeneratePortraitForOss |
- |
|
oss:GetBucket |
- |
|
oss:GetBucketPartitionDistribution |
- |
|
oss:GetCache |
- |
|
oss:GetFileDetectReport |
- |
|
oss:GetImageSceneLabelListConf |
- |
|
oss:GetImportAddress |
- |
|
oss:GetImportAgent |
- |
|
oss:GetImportJob |
- |
|
oss:GetImportJobResult |
- |
|
oss:GetImportReport |
- |
|
oss:GetImportTunnel |
- |
|
oss:GetJobNameList |
- |
|
oss:GetObjectMeta |
- |
|
oss:GetOssBucketScanStatistic |
- |
|
oss:GetOssCheckResultDetail |
- |
|
oss:GetOssCheckStatus |
- |
|
oss:GetOssScanConfig |
- |
|
oss:GetPublicAccessBlock |
Consulta las configuraciones de Block Public Access de los recursos de OSS. |
|
oss:GetReservedCapacity |
- |
|
oss:GetResourcePoolBucketGroupQoSInfo |
- |
|
oss:GetResourcePoolInfo |
- |
|
oss:GetResourcePoolPriorityQosConfiguration |
- |
|
oss:GetResourcePoolRequesterPriorityQosConfiguration |
- |
|
oss:GetResourcePoolRequesterQoSInfo |
- |
|
oss:GetScanNum |
- |
|
oss:GetScanResult |
- |
|
oss:GetSddpBucketIdentifyStat |
- |
|
oss:GetSddpBucketRuleTop |
- |
|
oss:GetSddpDefaultTask |
- |
|
oss:GetSddpObject |
- |
|
oss:GetSddpUserPortrait |
- |
|
oss:GetService |
- |
|
oss:GetServiceConfig |
- |
|
oss:GetServiceLabelConfig |
- |
|
oss:GetStatusList |
- |
|
oss:GetStockOssCheckTasksList |
- |
|
oss:GetSwitchRegionDetail |
- |
|
oss:GetSystemNotification |
- |
|
oss:GetUserAntiDDosInfo |
Consulta la información de una instancia de Anti-DDoS de una cuenta de Alibaba Cloud. |
|
oss:GetUserQoSInfo |
- |
|
oss:Getobject |
- |
|
oss:HandleObjectScanEvent |
- |
|
oss:HeadObject |
- |
|
oss:InitBucketAntiDDosInfo |
Inicializa una instancia de Anti-DDoS para un bucket. |
|
oss:InitUserAntiDDosInfo |
Crea una instancia de Anti-DDoS. |
|
oss:InitiateMultipartUpload |
- |
|
oss:List |
- |
|
oss:ListAccessPointsForObjectProcess |
Muestra la información de los Object FC Access Points de una cuenta de Alibaba Cloud. |
|
oss:ListBucketAntiDDosInfo |
Consulta la lista de protección de una instancia de Anti-DDoS de un bucket. |
|
oss:ListCache |
- |
|
oss:ListDataRedundancyType |
- |
|
oss:ListImportAddress |
- |
|
oss:ListImportAgent |
- |
|
oss:ListImportJob |
- |
|
oss:ListImportJobHistory |
- |
|
oss:ListImportTunnel |
- |
|
oss:ListJobs |
- |
|
oss:ListMaliciousFileWhitelistConfigs |
- |
|
oss:ListObjectScanEvent |
- |
|
oss:ListObjectsV2 |
- |
|
oss:ListOssBucket |
- |
|
oss:ListOssBucketScanInfo |
- |
|
oss:ListReservedCapacity |
- |
|
oss:ListResourcePoolBucketGroupQoSInfos |
- |
|
oss:ListResourcePoolBucketGroups |
- |
|
oss:ListResourcePoolBuckets |
- |
|
oss:ListResourcePoolRequesterQoSInfos |
- |
|
oss:ListResourcePools |
- |
|
oss:ListSddpBuckets |
- |
|
oss:ListSddpFileCategorys |
- |
|
oss:ListSddpObjects |
- |
|
oss:ListSddpRegions |
- |
|
oss:ListSddpTasks |
- |
|
oss:ListSddpTemplateAllRules |
- |
|
oss:ListServiceConfigs |
- |
|
oss:ListSupportObjectSuffix |
- |
|
oss:ListTableBuckets |
- |
|
oss:ListUserDataRedundancyTransition |
- |
|
oss:ListVectorBuckets |
- |
|
oss:ModifySddpDefaultTask |
- |
|
oss:OpenOssService |
Activa Object Storage Service. |
|
oss:OperateBucketScanTask |
- |
|
oss:OssCheckResultList |
- |
|
oss:PostObject |
- |
|
oss:PublishRtmpStream |
- |
|
oss:PutBucketACL |
- |
|
oss:PutBucketTag |
- |
|
oss:PutCache |
- |
|
oss:PutDataLakeStorageTransferJob |
- |
|
oss:PutObjectACL |
- |
|
oss:PutPublicAccessBlock |
Habilita o deshabilita Block Public Access para los recursos de Object Storage Service (OSS). |
|
oss:PutResourcePoolBucketGroupQoSInfo |
- |
|
oss:PutResourcePoolPriorityQosConfiguration |
- |
|
oss:PutResourcePoolRequesterPriorityQosConfiguration |
- |
|
oss:PutResourcePoolRequesterQoSInfo |
- |
|
oss:PutSystemNotification |
- |
|
oss:SddpCreateDataLimit |
- |
|
oss:SddpDescribeAllBucketInstances |
- |
|
oss:SddpDescribeBucketInstances |
- |
|
oss:StartDataLakeStorageTransferJob |
- |
|
oss:UpdateBucketAntiDDosInfo |
Actualiza el estado de una instancia de Anti-DDoS de un bucket. |
|
oss:UpdateImportAddress |
- |
|
oss:UpdateImportJob |
- |
|
oss:UpdateImportTunnel |
- |
|
oss:UpdateJob |
- |
|
oss:UpdateJobPriority |
- |
|
oss:UpdateJobStatus |
- |
|
oss:UpdateMaliciousFileWhitelistConfig |
- |
|
oss:UpdateOssScanConfig |
- |
|
oss:UpdateReservedCapacity |
- |
|
oss:UpdateSddpTaskStatus |
- |
|
oss:UpdateServiceConfig |
- |
|
oss:UpdateUserAntiDDosInfo |
Modifica el estado de una instancia de Anti-DDoS. |
|
oss:UpgradeSddpVersion |
- |
|
oss:UploadPart |
- |
|
oss:UploadPartCopy |
- |
|
oss:VerifyAgentTunnel |
- |
|
oss:VerifyImportAddress |
- |
|
oss:getObects |
- |
|
oss:gettest |
- |
Para estas acciones, debe crear una política personalizada con el alcance establecido en Account.
 Adapte los siguientes ejemplos de políticas según sus necesidades:
-
Permitir acceso de solo lectura
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "oss:DescribeRegions", "oss:GetBucket", "oss:GetBucketPartitionDistribution", "oss:GetCache", "oss:GetFileDetectReport", "oss:GetImageSceneLabelListConf", "oss:GetImportAddress", "oss:GetImportAgent", "oss:GetImportJob", "oss:GetImportJobResult", "oss:GetImportReport", "oss:GetImportTunnel", "oss:GetJobNameList", "oss:GetObjectMeta", "oss:GetOssBucketScanStatistic", "oss:GetOssCheckResultDetail", "oss:GetOssCheckStatus", "oss:GetOssScanConfig", "oss:GetPublicAccessBlock", "oss:GetReservedCapacity", "oss:GetResourcePoolBucketGroupQoSInfo", "oss:GetResourcePoolInfo", "oss:GetResourcePoolPriorityQosConfiguration", "oss:GetResourcePoolRequesterPriorityQosConfiguration", "oss:GetResourcePoolRequesterQoSInfo", "oss:GetScanNum", "oss:GetScanResult", "oss:GetSddpBucketIdentifyStat", "oss:GetSddpBucketRuleTop", "oss:GetSddpDefaultTask", "oss:GetSddpObject", "oss:GetSddpUserPortrait", "oss:GetService", "oss:GetServiceConfig", "oss:GetServiceLabelConfig", "oss:GetStatusList", "oss:GetStockOssCheckTasksList", "oss:GetSwitchRegionDetail", "oss:GetSystemNotification", "oss:GetUserAntiDDosInfo", "oss:GetUserQoSInfo", "oss:Getobject", "oss:List", "oss:ListAccessPointsForObjectProcess", "oss:ListBucketAntiDDosInfo", "oss:ListCache", "oss:ListDataRedundancyType", "oss:ListImportAddress", "oss:ListImportAgent", "oss:ListImportJob", "oss:ListImportJobHistory", "oss:ListImportTunnel", "oss:ListJobs", "oss:ListMaliciousFileWhitelistConfigs", "oss:ListObjectScanEvent", "oss:ListObjectsV2", "oss:ListOssBucket", "oss:ListOssBucketScanInfo", "oss:ListReservedCapacity", "oss:ListResourcePoolBucketGroupQoSInfos", "oss:ListResourcePoolBucketGroups", "oss:ListResourcePoolBuckets", "oss:ListResourcePoolRequesterQoSInfos", "oss:ListResourcePools", "oss:ListSddpBuckets", "oss:ListSddpFileCategorys", "oss:ListSddpObjects", "oss:ListSddpRegions", "oss:ListSddpTasks", "oss:ListSddpTemplateAllRules", "oss:ListServiceConfigs", "oss:ListSupportObjectSuffix", "oss:ListTableBuckets", "oss:ListUserDataRedundancyTransition", "oss:ListVectorBuckets" ], "Resource": "*" } ] } -
Permitir acceso total
{
  "Version": "1",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": [
        "oss:ActivateProduct",
        "oss:AppendObject",
        "oss:BatchDeleteMaliciousFileWhitelistConfig",
        "oss:CancelStockOssCheckTask",
        "oss:CheckMfdServiceOpen",
        "oss:CompleteMultipartUpload",
        "oss:CopyObject",
        "oss:CreateImportAddress",
        "oss:CreateImportAgent",
        "oss:CreateImportJob",
        "oss:CreateImportReport",
        "oss:CreateImportTunnel",
        "oss:CreateJob",
        "oss:CreateMaliciousFileWhitelistConfig",
        "oss:CreateOrder",
        "oss:CreateOssBucketScanTask",
        "oss:CreateOssScanConfig",
        "oss:CreatePreCheck",
        "oss:CreateReservedCapacity",
        "oss:CreateSddpDefaultTask",
        "oss:CreateStockOssCheckTask",
        "oss:CreateTableBucket",
        "oss:DeleteCache",
        "oss:DeleteImportAddress",
        "oss:DeleteImportAgent",
        "oss:DeleteImportJob",
        "oss:DeleteImportTunnel",
        "oss:DeleteJob",
        "oss:DeletePublicAccessBlock",
        "oss:DeleteResourcePoolBucketGroupQoSInfo",
        "oss:DeleteResourcePoolPriorityQosConfiguration",
        "oss:DeleteResourcePoolRequesterPriorityQosConfiguration",
        "oss:DeleteResourcePoolRequesterQoSInfo",
        "oss:DeleteSddpDefaultTask",
        "oss:DeleteSystemNotification",
        "oss:DescribeExportInfo",
        "oss:DescribeJob",
        "oss:DescribeRegions",
        "oss:DescribeServiceLinkedRoleStatus",
        "oss:DoDataPipelineAction",
        "oss:DoLogicalDeleteResource",
        "oss:DoPhysicalDeleteResource",
        "oss:ExportRecord",
        "oss:ExportResult",
        "oss:GeneratePortraitForOss",
        "oss:GetBucket",
        "oss:GetBucketPartitionDistribution",
        "oss:GetCache",
        "oss:GetFileDetectReport",
        "oss:GetImageSceneLabelListConf",
        "oss:GetImportAddress",
        "oss:GetImportAgent",
        "oss:GetImportJob",
        "oss:GetImportJobResult",
        "oss:GetImportReport",
        "oss:GetImportTunnel",
        "oss:GetJobNameList",
        "oss:GetObjectMeta",
        "oss:GetOssBucketScanStatistic",
        "oss:GetOssCheckResultDetail",
        "oss:GetOssCheckStatus",
        "oss:GetOssScanConfig",
        "oss:GetPublicAccessBlock",
        "oss:GetReservedCapacity",
        "oss:GetResourcePoolBucketGroupQoSInfo",
        "oss:GetResourcePoolInfo",
        "oss:GetResourcePoolPriorityQosConfiguration",
        "oss:GetResourcePoolRequesterPriorityQosConfiguration",
        "oss:GetResourcePoolRequesterQoSInfo",
        "oss:GetScanNum",
        "oss:GetScanResult",
        "oss:GetSddpBucketIdentifyStat",
        "oss:GetSddpBucketRuleTop",
        "oss:GetSddpDefaultTask",
        "oss:GetSddpObject",
        "oss:GetSddpUserPortrait",
        "oss:GetService",
        "oss:GetServiceConfig",
        "oss:GetServiceLabelConfig",
        "oss:GetStatusList",
        "oss:GetStockOssCheckTasksList",
        "oss:GetSwitchRegionDetail",
        "oss:GetSystemNotification",
        "oss:GetUserAntiDDosInfo",
        "oss:GetUserQoSInfo",
        "oss:Getobject",
        "oss:HandleObjectScanEvent",
        "oss:HeadObject",
        "oss:InitBucketAntiDDosInfo",
        "oss:InitUserAntiDDosInfo",
        "oss:InitiateMultipartUpload",
        "oss:List",
        "oss:ListAccessPointsForObjectProcess",
        "oss:ListBucketAntiDDosInfo",
        "oss:ListCache",
        "oss:ListDataRedundancyType",
        "oss:ListImportAddress",
        "oss:ListImportAgent",
        "oss:ListImportJob",
        "oss:ListImportJobHistory",
        "oss:ListImportTunnel",
        "oss:ListJobs",
        "oss:ListMaliciousFileWhitelistConfigs",
        "oss:ListObjectScanEvent",
        "oss:ListObjectsV2",
        "oss:ListOssBucket",
        "oss:ListOssBucketScanInfo",
        "oss:ListReservedCapacity",
        "oss:ListResourcePoolBucketGroupQoSInfos",
        "oss:ListResourcePoolBucketGroups",
        "oss:ListResourcePoolBuckets",
        "oss:ListResourcePoolRequesterQoSInfos",
        "oss:ListResourcePools",
        "oss:ListSddpBuckets",
        "oss:ListSddpFileCategorys",
        "oss:ListSddpObjects",
        "oss:ListSddpRegions",
        "oss:ListSddpTasks",
        "oss:ListSddpTemplateAllRules",
        "oss:ListServiceConfigs",
        "oss:ListSupportObjectSuffix",
        "oss:ListTableBuckets",
        "oss:ListUserDataRedundancyTransition",
        "oss:ListVectorBuckets",
        "oss:ModifySddpDefaultTask",
        "oss:OpenOssService",
        "oss:OperateBucketScanTask",
        "oss:OssCheckResultList",
        "oss:PostObject",
        "oss:PublishRtmpStream",
        "oss:PutBucketACL",
        "oss:PutBucketTag",
        "oss:PutCache",
        "oss:PutDataLakeStorageTransferJob",
        "oss:PutObjectACL",
        "oss:PutPublicAccessBlock",
        "oss:PutResourcePoolBucketGroupQoSInfo",
        "oss:PutResourcePoolPriorityQosConfiguration",
        "oss:PutResourcePoolRequesterPriorityQosConfiguration",
        "oss:PutResourcePoolRequesterQoSInfo",
        "oss:PutSystemNotification",
        "oss:SddpCreateDataLimit",
        "oss:SddpDescribeAllBucketInstances",
        "oss:SddpDescribeBucketInstances",
        "oss:StartDataLakeStorageTransferJob",
        "oss:UpdateBucketAntiDDosInfo",
        "oss:UpdateImportAddress",
        "oss:UpdateImportJob",
        "oss:UpdateImportTunnel",
        "oss:UpdateJob",
        "oss:UpdateJobPriority",
        "oss:UpdateJobStatus",
        "oss:UpdateMaliciousFileWhitelistConfig",
        "oss:UpdateOssScanConfig",
        "oss:UpdateReservedCapacity",
        "oss:UpdateSddpTaskStatus",
        "oss:UpdateServiceConfig",
        "oss:UpdateUserAntiDDosInfo",
        "oss:UpgradeSddpVersion",
        "oss:UploadPart",
        "oss:UploadPartCopy",
        "oss:VerifyAgentTunnel",
        "oss:VerifyImportAddress",
        "oss:getObects",
        "oss:gettest"
      ],
      "Resource": "*"
    }
  ]
}
Otorgar permisos a nivel de cuenta permite el acceso a todos los recursos correspondientes dentro de ella. Aplique siempre el principio PoLP.
Preguntas frecuentes
¿Cómo averiguo a qué resource group pertenece un recurso?
-
Método 1: desde la consola del servicio
Vaya a la consola del servicio donde se creó el recurso. En la página de detalles del recurso, el resource group suele aparecer en la sección de información básica.
-
Método 2: desde la consola de Resource Management
Inicie sesión en la consola de Resource Management.
Elija .
En el panel izquierdo, seleccione la cuenta propietaria del recurso de destino (el valor predeterminado es Current Account).
Use las condiciones de filtro para localizar su recurso.
La columna Resource Group Name indica a qué grupo pertenece el recurso.
¿Cómo consulto todos los recursos de un resource group específico?
-
Método 1:
Inicie sesión en la consola de Resource Management.
Elija .
En el panel izquierdo, dentro de la cuenta propietaria de los recursos (el valor predeterminado es Current Account), haga clic en el nombre del resource group deseado.
En el panel derecho, seleccione el servicio en la nube de la lista desplegable Select resource types.
Se mostrarán todos los recursos de ese grupo.
-
Método 2:
Inicie sesión en la consola de Resource Management.
Elija .
Localice el resource group deseado y haga clic en Resource Management en la columna Actions.
En la página de administración de recursos, seleccione el servicio en la nube de la lista desplegable Service.
Se mostrarán todos los recursos de ese grupo.
¿Cómo traslado varios recursos a otro resource group de forma masiva?
Inicie sesión en la consola de Resource Management.
Elija .
Localice el resource group deseado y haga clic en Resource Management en la columna Actions.
En la página de administración de recursos, use las condiciones de filtro para localizar los recursos que desea trasladar.
Seleccione la casilla de verificación de cada recurso.
En la parte inferior de la página, haga clic en Transfer.
En el cuadro de diálogo, seleccione el resource group de destino y haga clic en Confirm.