El servidor API MCP admite endpoints públicos y de VPC. Con PrivateLink, puede acceder al servidor API MCP desde una VPC a través de la red interna de Alibaba Cloud para mejorar la seguridad y la estabilidad. Este tema describe cómo crear un endpoint de interfaz para acceder al servidor API MCP mediante PrivateLink.
Casos de uso
Los agentes de IA en ECS, ECI o Function Compute pueden invocar al servidor API MCP a través de una red privada, lo que evita el tráfico por la red pública.
En escenarios de seguridad y cumplimiento, enrute el tráfico saliente de aplicaciones sensibles por una red privada para reducir el riesgo de fuga de datos.
PrivateLink ofrece baja latencia y un ancho de banda alto y estable, por lo que resulta ideal para llamadas a API de alta frecuencia.
Después de configurar PrivateLink, el endpoint público no se ve afectado. Ambos métodos de acceso pueden coexistir.
Facturación
PrivateLink es un servicio pay-as-you-go que se factura por hora según las instancias de endpoint y el procesamiento de datos. La activación del servicio es gratuita. Billing of PrivateLink.
Requisitos previos
Debe haber creado una VPC y un vSwitch en la misma región que el endpoint. VPCs and vSwitches.
Los recursos en la nube que acceden al servidor API MCP, como las instancias ECS, deben encontrarse en la VPC de destino o tener conectividad de red con ella.
Procedimiento
Paso 1: Crear un endpoint de interfaz
Inicie sesión en la consola y vaya a .
En la barra de navegación superior, seleccione una región compatible con el acceso al servidor API MCP a través de PrivateLink.
-
En la pestaña Interface Endpoint, haga clic en Create Endpoint. Si es la primera vez que utiliza PrivateLink, haga clic primero en Enable PrivateLink.
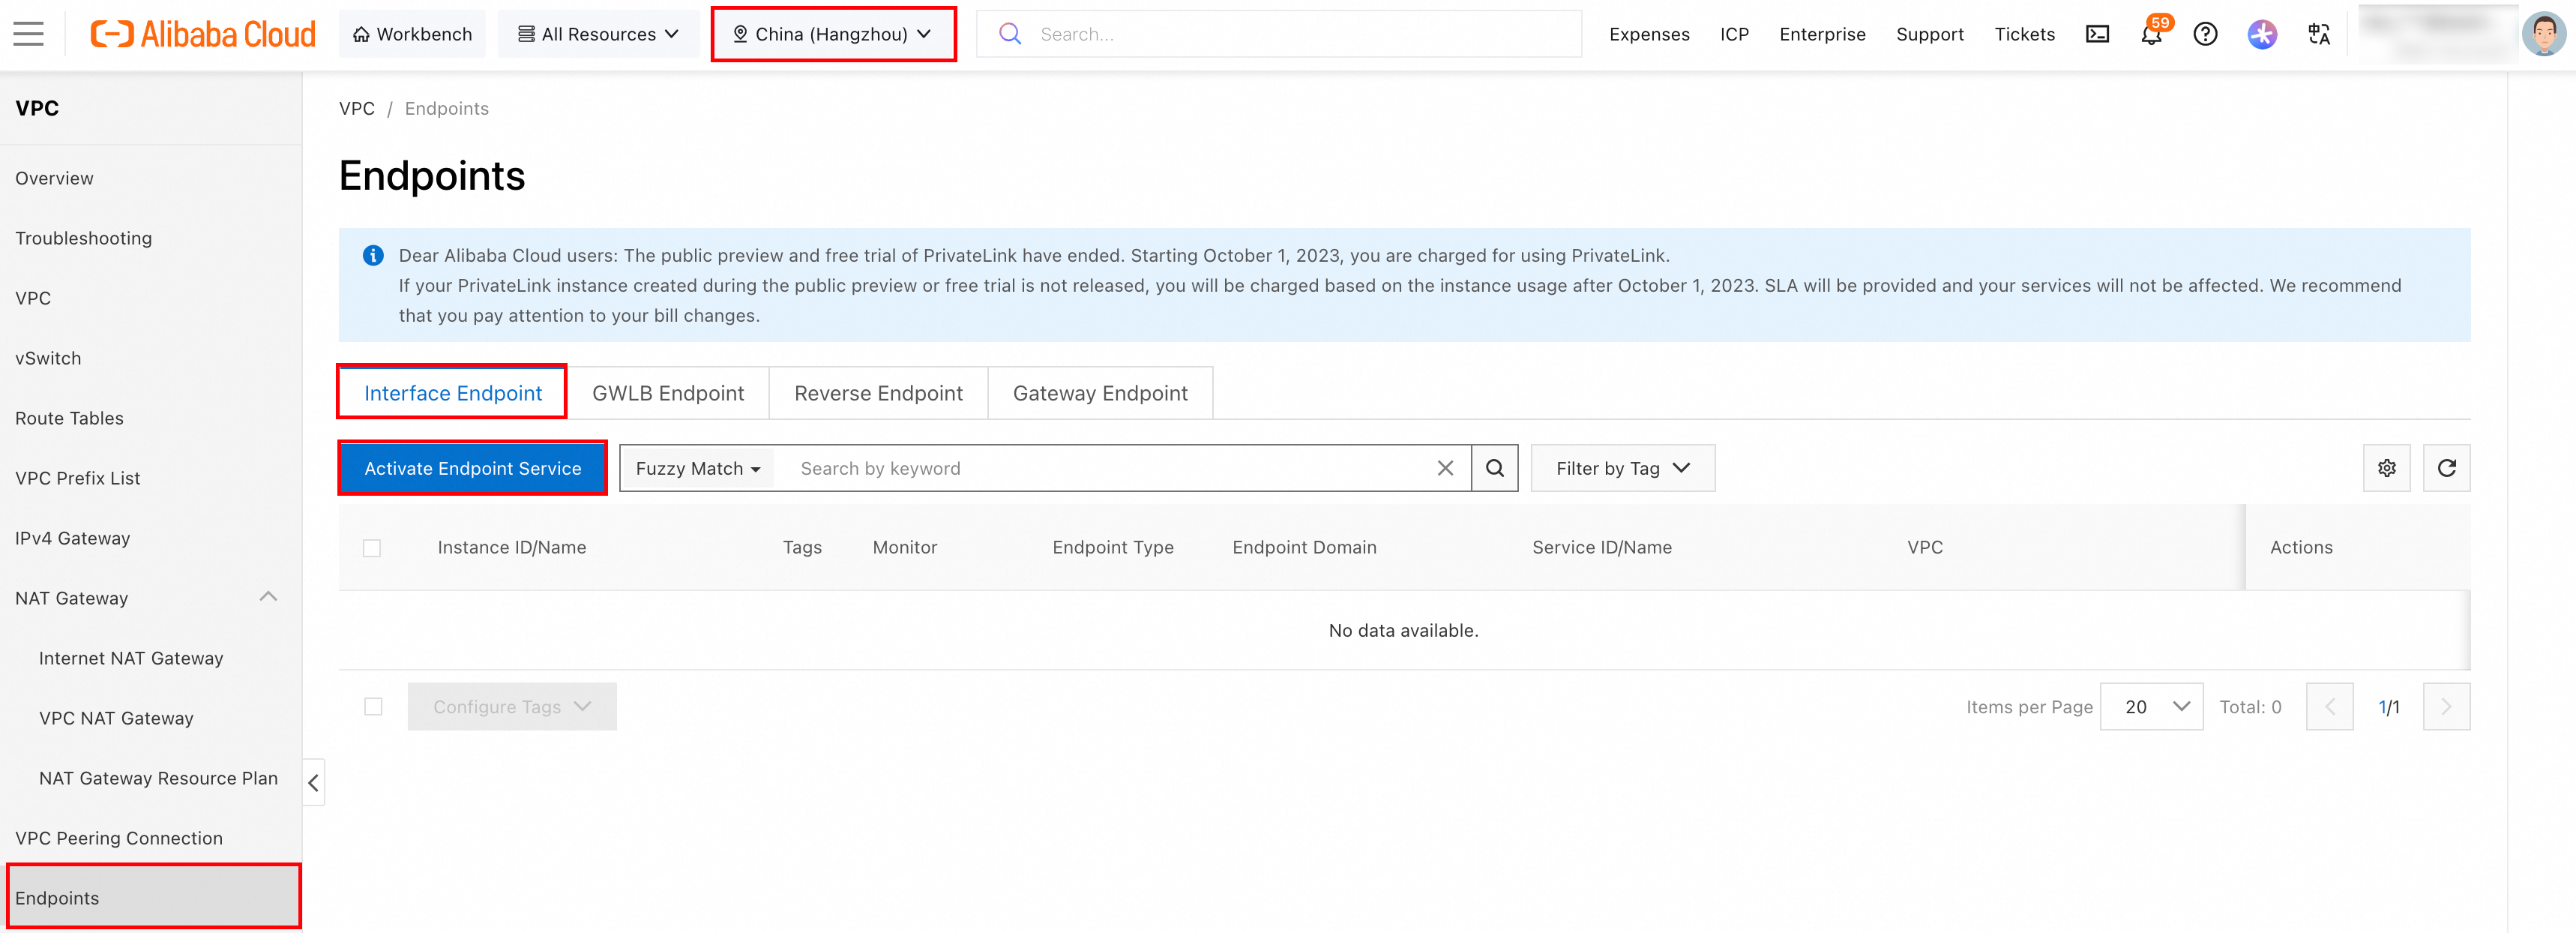
-
En la página Create Endpoint, configure los siguientes parámetros y conserve los valores predeterminados para el resto.
Region: Se completa automáticamente según la región seleccionada. No es editable.
Endpoint Type: Seleccione Interface Endpoint.
Endpoint Name: Introduzca un nombre personalizado para el endpoint.
Type: Seleccione Select Service.
-
Available Services: En el cuadro de búsqueda Endpoint Service Name, busque y seleccione el nombre exacto del servicio. Cada endpoint solo puede asociarse con un servicio de endpoint. La siguiente tabla muestra los nombres de servicio por región.
Ejemplo: nombre del servicio de endpoint para la región
China (Hangzhou):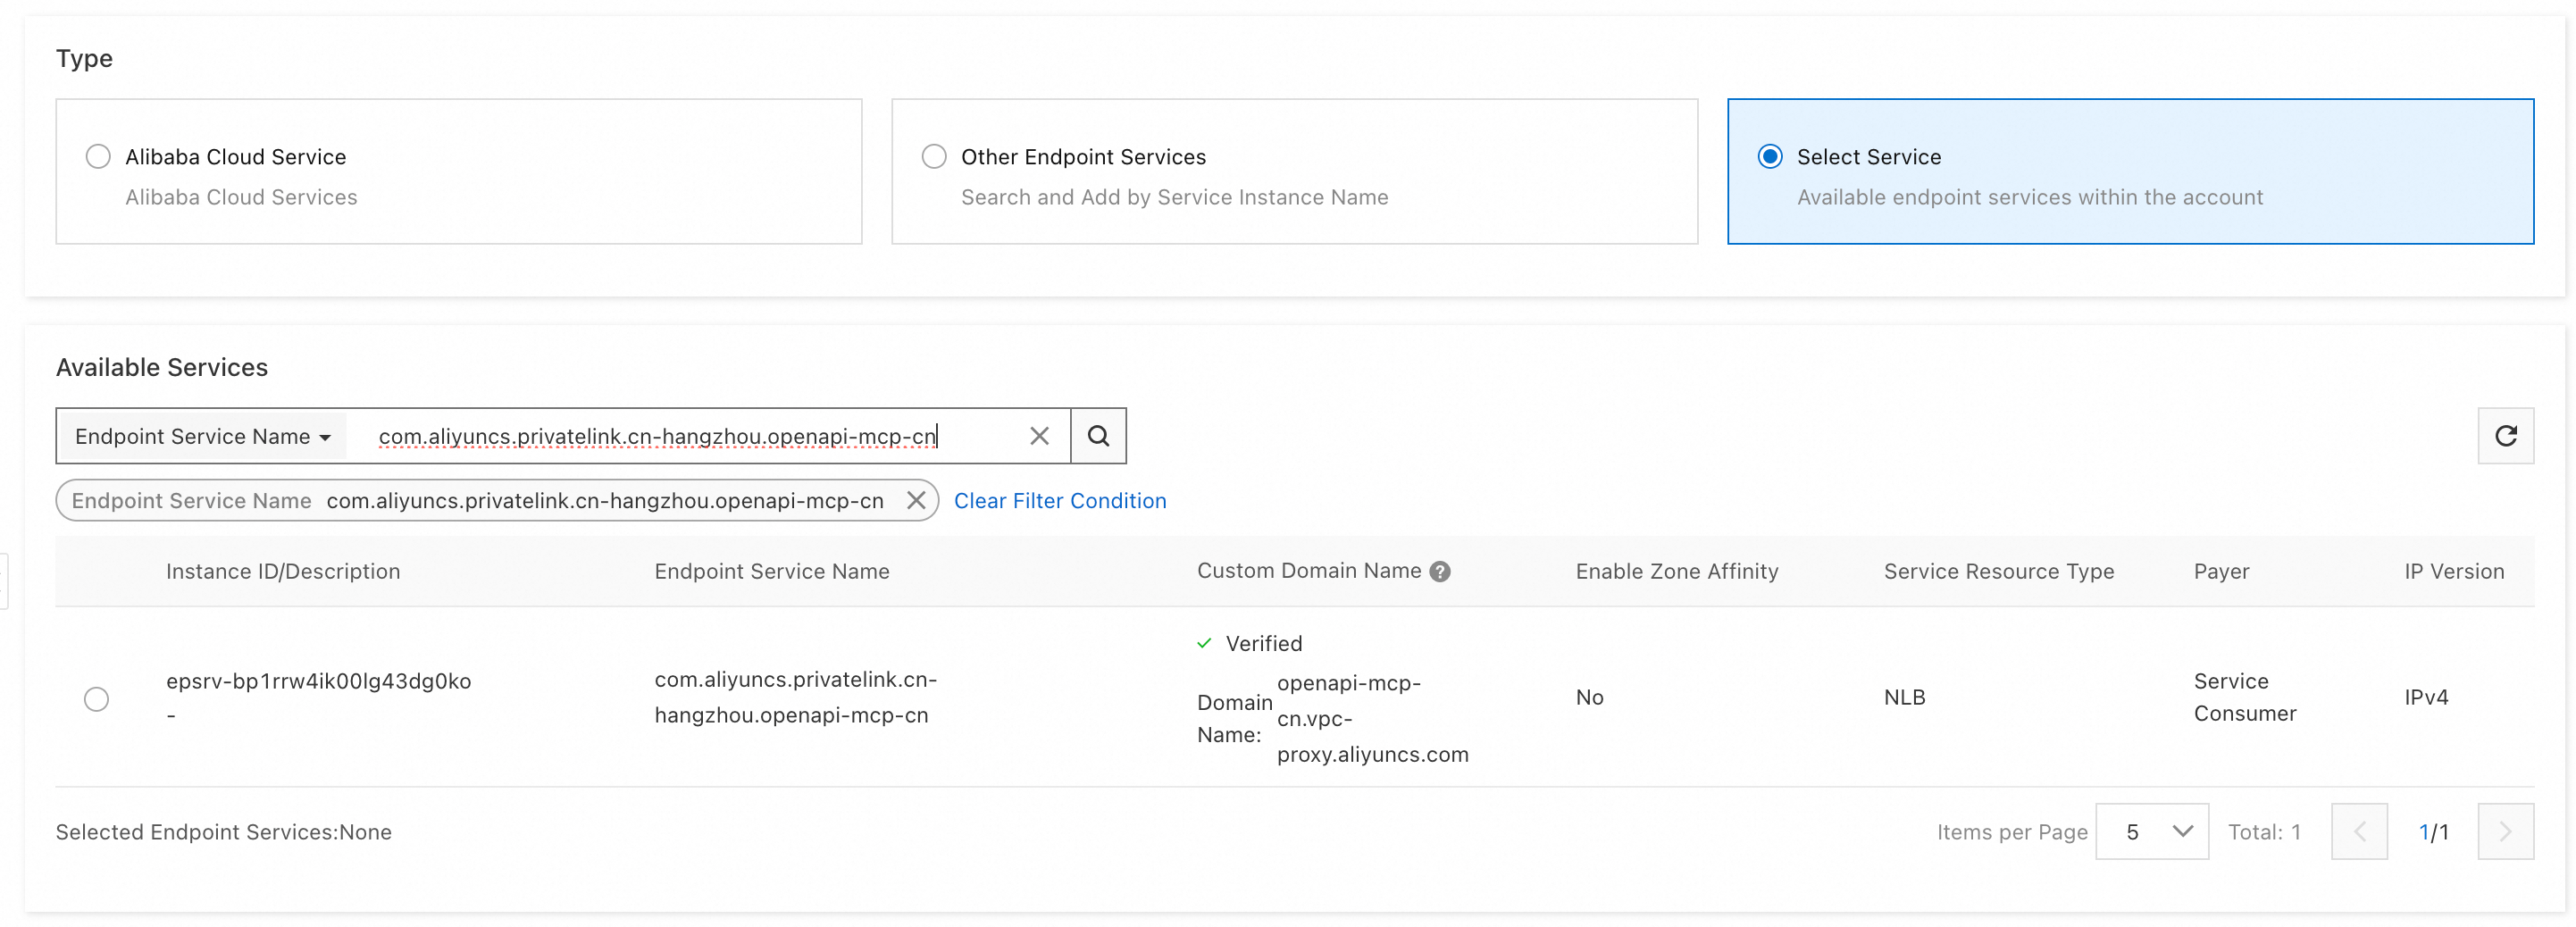
VPC: Seleccione la VPC para el endpoint.
Zone and vSwitch: Seleccione una zona compatible y un vSwitch en dicha zona. El sistema crea una interfaz de red de endpoint en cada vSwitch seleccionado.
Security Groups: Seleccione un security group para la interfaz de red del endpoint a fin de controlar la comunicación de datos.
-
Haga clic en OK. Una vez creado, vaya a la página Endpoints y anote el nombre de dominio del endpoint. Necesitará este nombre de dominio para acceder al servidor API MCP.
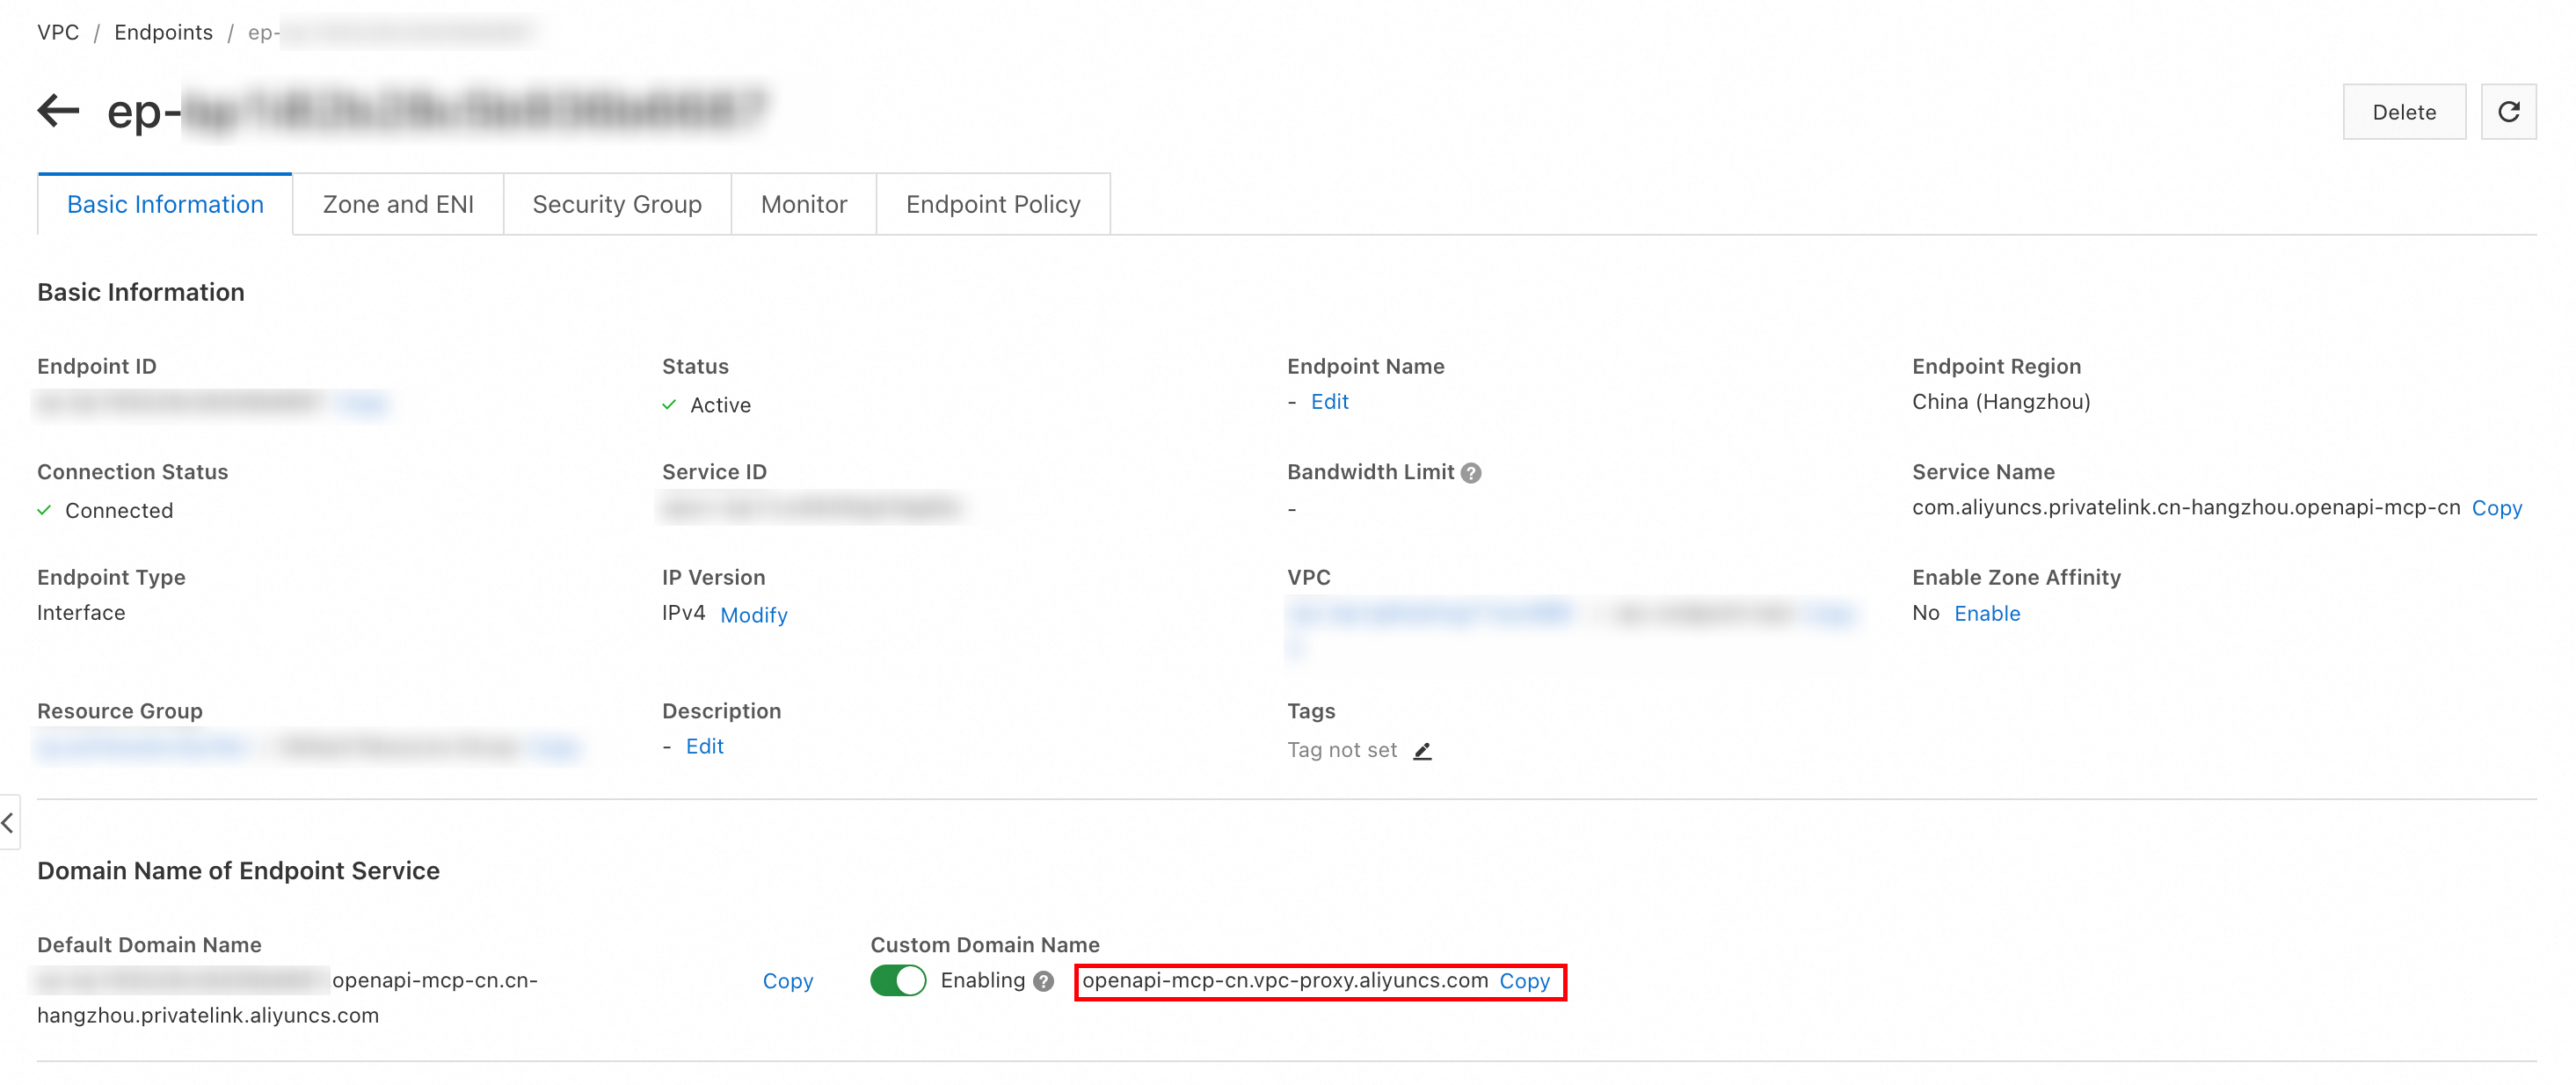
Paso 2: Comprobar la conectividad
Una vez creado el endpoint, puede utilizar su nombre de dominio para acceder al servidor API MCP desde los recursos de la VPC, como las instancias ECS. Por ejemplo, ejecute el comando ping desde una instancia ECS que tenga acceso al endpoint para comprobar la conectividad:
[root@11111118111111111Z ~]# ping openapi-mcp-cn.vpc-proxy.aliyuncs.com
PING openapi-mcp-cn.vpc-proxy.aliyuncs.com (10.0.0.32) 56(84) bytes of data.
64 bytes from 10.0.0.32: icmp_seq=1 ttl=102 time=0.570 ms
64 bytes from 10.0.0.32: icmp_seq=2 ttl=102 time=0.382 ms
64 bytes from 10.0.0.32: icmp_seq=3 ttl=102 time=0.423 ms
64 bytes from 10.0.0.32: icmp_seq=4 ttl=102 time=0.395 ms
64 bytes from 10.0.0.32: icmp_seq=5 ttl=102 time=0.457 ms