Alibaba Cloud utiliza identidades, credenciales y autorización para proteger el acceso de los usuarios a los recursos en la nube. Una identidad identifica de forma única a un usuario, una credencial verifica esa identidad y la autorización determina a qué recursos puede acceder el usuario.
Identidad
Una identidad identifica de forma única a un usuario. Alibaba Cloud determina los permisos del usuario con base en su identidad y admite tres tipos: cuenta de Alibaba Cloud, usuario de Resource Access Management (RAM) y rol de RAM.
-
Cuenta de Alibaba Cloud
Una cuenta de Alibaba Cloud es propietaria de todos los recursos asociados y cuenta con permisos totales. A esta cuenta se le factura todo el uso de los recursos. Inicie sesión en la consola y llame a las operaciones de API mediante un usuario o un rol de RAM, a menos que sea obligatorio usar la cuenta de Alibaba Cloud.
-
Usuario de RAM
Es una identidad con un ID y una credencial fijos que representa a una persona o aplicación. Para obtener más información, consulte Descripción general.
-
Rol de RAM
Un rol de RAM es un tipo de identidad de RAM que tiene políticas adjuntas. A diferencia de un usuario de RAM, un rol no está vinculado a una sola persona o aplicación; cualquier entidad de confianza lo puede asumir. Los roles no tienen credenciales de largo plazo, como contraseñas o pares de AccessKey. Cuando una entidad asume un rol, Security Token Service (STS) genera credenciales de seguridad temporales válidas únicamente para esa sesión.
Por ejemplo, la cuenta A crea el rol de RAM a_rr1, le otorga
FullAccesssobre Object Storage Service (OSS) y lo asigna al usuario de RAM b_ru1 de la cuenta B. Después, el usuario de RAM b_ru1 puede asumir a_rr1 para gestionar los recursos de OSS de la cuenta A.Para obtener más información, consulte Descripción general.
Credencial
Una credencial verifica la identidad del usuario. Debe proporcionar una credencial válida para autenticarse al iniciar sesión. Alibaba Cloud admite los siguientes tipos de credenciales:
-
Un par de AccessKey de una cuenta de Alibaba Cloud o de un usuario de RAM. Este par consta de un AccessKey ID y un AccessKey secret, y su validez es permanente.
AvisoEl par de AccessKey de una cuenta de Alibaba Cloud tiene acceso total a todos los recursos de la cuenta. Si este par se filtra, representa una amenaza crítica de seguridad. Utilice el par de AccessKey de un usuario de RAM y rótelo de manera periódica. Para obtener información sobre cómo crear un par de AccessKey para un usuario de RAM, consulte Crear un AccessKey.
-
Un token de Security Token Service (STS) de un rol de RAM. Los tokens de STS son credenciales temporales con periodos de validez y permisos configurables. Para obtener más información, consulte Descripción general de STS
NotaLos tokens de STS tienen un periodo de validez. Debe actualizar el token de STS cuando caduque.
Un bearer token para la autenticación y la autorización. Solo Cloud Call Center permite usar un bearer token para inicializar un cliente de Credentials. Para utilizar un bearer token, seleccione BearerToken en el parámetro Configure Authentication Mode.
La filtración de credenciales representa una amenaza crítica para sus recursos en la nube y su negocio. Dé prioridad a la seguridad de las credenciales durante las tareas habituales de operación y mantenimiento. Para obtener más información, consulte Soluciones de seguridad de credenciales.
Autorización
La autorización consiste en que los administradores del sistema o los propietarios de los recursos otorgan permisos de acceso a los usuarios. Después de verificar la identidad de un usuario, el sistema determina si puede ejecutar operaciones específicas según los permisos asignados.
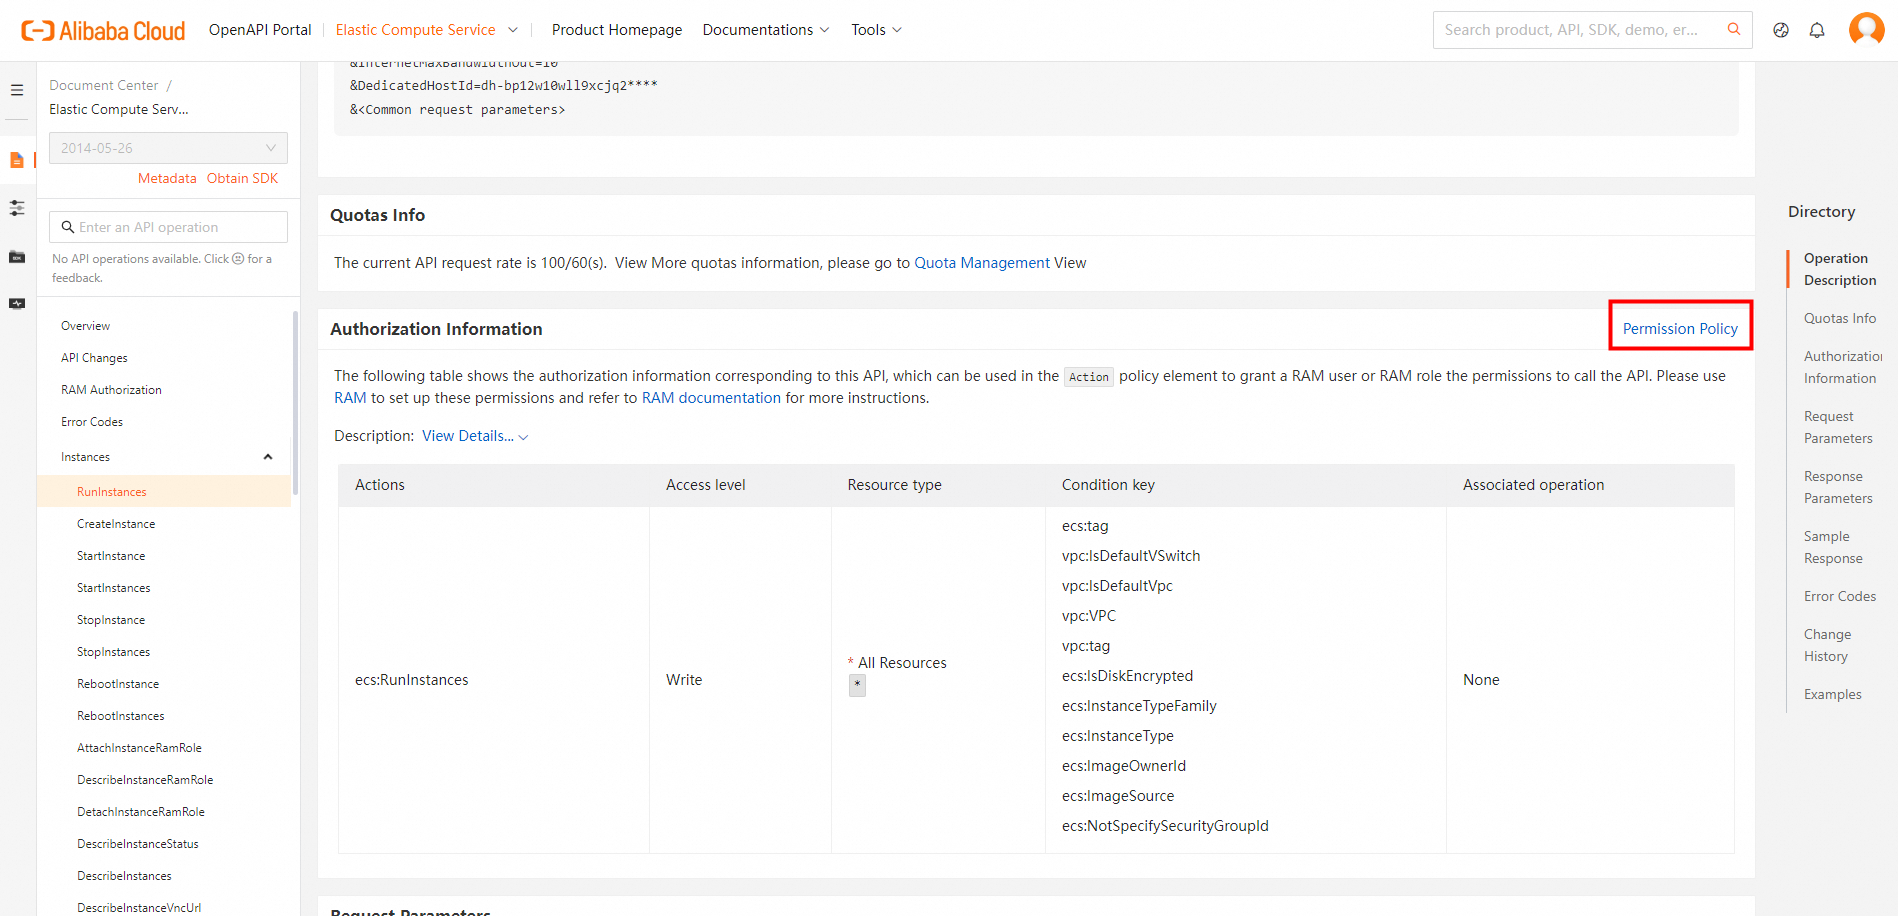
Cada operación de API de Alibaba Cloud requiere permisos mínimos. Consulte los permisos obligatorios en la página API Docs de la operación correspondiente dentro de OpenAPI Explorer. La siguiente imagen muestra la información de autorización de la operación RunInstances de Elastic Compute Service (ECS).
-
Cuenta de Alibaba Cloud
Una cuenta de Alibaba Cloud tiene permisos totales e inmutables sobre todos los recursos que contiene. No es necesario otorgar permisos a una cuenta de Alibaba Cloud ni es posible modificarlos. Sin embargo, si la cuenta pertenece a un directorio de recursos, podrían aplicarse las políticas de control de acceso de dicho directorio. Para obtener más información, consulte Descripción general.
-
Usuario de RAM
Puede otorgar a un usuario de RAM los permisos que se muestran en la página API Docs de una operación de API. Para obtener más información, consulte Gestionar permisos de usuarios de RAM.
-
Rol de RAM
En comparación con la autorización de un usuario de RAM, autorizar un rol de RAM requiere un paso adicional.
Especifique la entidad de confianza del rol de RAM: una cuenta de Alibaba Cloud, un usuario de RAM u otro rol de RAM.
Otorgue los permisos necesarios. Para obtener más información, consulte Descripción general.
Tome en cuenta los siguientes escenarios al otorgar permisos a un rol de RAM:
Escenario 1: cadena de autorización
Por ejemplo, el usuario de RAM aRamUser1 de la cuenta A puede asumir el rol de RAM bRamRole1 de la cuenta B, y bRamRole1 puede asumir el rol de RAM cRamRole1 de la cuenta C. Aunque aRamUser1 no tiene autorización directa para asumir cRamRole1, puede acceder a los recursos de la cuenta C por medio de bRamRole1. A esto se le conoce como efecto de cadena de autorización.
Escenario 2: autorización implícita
Si establece la cuenta actual de Alibaba Cloud como entidad de confianza de un rol de RAM, cualquier usuario o rol de RAM con el permiso
assumeRoleen esa cuenta podrá asumir el rol de forma predeterminada. Si el rol tiene permisos elevados, todo usuario o rol de RAM que solo cuente con el permisoassumeRoleobtendrá dichos permisos elevados.