Utilice Resource Access Management (RAM) para controlar el acceso a los recursos de CloudOps Orchestration Service (OOS) a nivel de cuenta. Para ello, cree usuarios o grupos de RAM y asigne directivas de permisos específicas.
Casos de uso
RAM es un servicio de control de acceso proporcionado por Alibaba Cloud. Los casos de uso más comunes para controlar el acceso a OOS incluyen:
Administrador de O&M del sistema: Cree un administrador de CloudOps Orchestration Service y otorgue a este grupo de administradores todos los permisos sobre CloudOps Orchestration Service, incluida la capacidad de crear, editar y ejecutar plantillas.
Desarrollador de plantillas: Los desarrolladores de plantillas requieren permisos para editarlas. Asigne una directiva al desarrollador o al grupo de desarrolladores que permita a sus miembros invocar acciones como
CreateTemplateyUpdateTemplate.Operador de plantillas: Restrinja a los usuarios para que únicamente ejecuten plantillas de OOS.
Autorización a nivel de plantilla: Autorice a usuarios o grupos de RAM específicos para ejecutar una plantilla determinada.
Otorgar el permiso PassRole a un usuario de RAM
Una vez que configura un rol de RAM para el servicio OOS y le otorga permisos, solo CloudOps Orchestration Service queda autorizado para usar dicho rol. Las subcuentas de CloudOps Orchestration Service no se autorizan automáticamente. Una subcuenta puede utilizar el rol de RAM destino a través de CloudOps Orchestration Service únicamente después de recibir el permiso PassRole sobre ese rol de RAM.
-
Para permitir que una subcuenta use todos los roles de RAM confiados a CloudOps Orchestration Service, cree la siguiente directiva y asígnela a la subcuenta.
-
Por motivos de seguridad, es posible que deba restringir una subcuenta a un rol de RAM específico (como el OOSServiceRole predeterminado) al usar CloudOps Orchestration Service. En este caso, cree la siguiente directiva.
Notas:
Si un rol de RAM está codificado directamente en una plantilla (por ejemplo, el OOSServiceRole predeterminado) y no se pasa como parámetro, el usuario de RAM no necesita el permiso PassRole para ejecutar la plantilla, pero sí lo requiere para crearla o actualizarla.
Si un rol de RAM se especifica dinámicamente como parámetro durante la ejecución de la plantilla y la plantilla misma no define ningún rol de RAM, el usuario no necesita el permiso PassRole para crear o actualizar la plantilla, pero sí lo necesita para ejecutarla con el rol especificado.
En las directivas anteriores, reemplace {parent_uid} con el ID de su cuenta de Alibaba Cloud.
Directivas
Paso 1: Crear una directiva personalizada
Inicie sesión en RAM console.
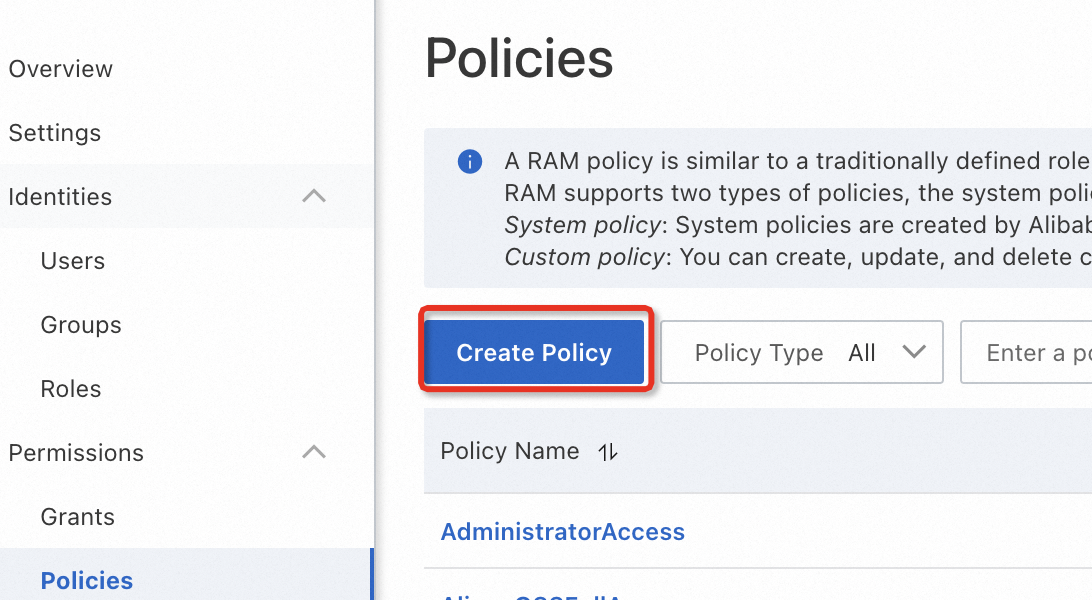
En el panel de navegación izquierdo, seleccione .
Haga clic en Create Policy.
-
Haga clic en la pestaña JSON, pegue el contenido de la directiva y luego haga clic en OK.
-
-
En la página Create Policy, introduzca un nombre y una descripción, y luego haga clic en OK.
Una vez creada la directiva, haga clic en Policy Details para consultar su información. Para modificar la directiva, haga clic en Modify Policy Document.
Paso 2: Otorgar permisos a un usuario de RAM
En el panel de navegación izquierdo, seleccione .
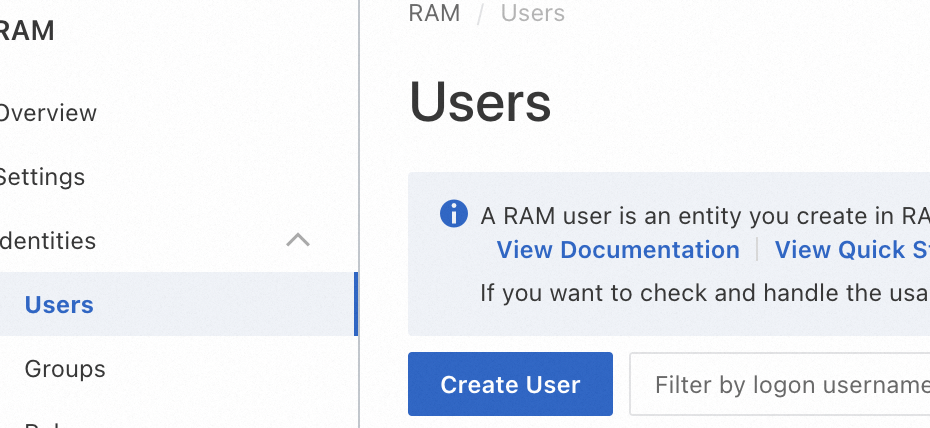
Localice al usuario de RAM deseado y haga clic en Add Permissions en la columna Actions.
En la sección Policies, seleccione las directivas del sistema o personalizadas necesarias.
Haga clic en OK.