Para prevenir ataques de seguridad, se recomienda corregir las vulnerabilidades del sistema de manera oportuna. La función de gestión de parches de OOS le permite mantener actualizados los paquetes de software, buscar o instalar parches y gestionar líneas base de parches personalizadas. Esta función le ayuda a corregir vulnerabilidades rápidamente para garantizar la seguridad y estabilidad del sistema. En este tema se describe cómo usar la función de gestión de parches de OOS para programar la corrección de vulnerabilidades.
Modos de aplicación de parches
OOS ofrece tres modos de gestión de parches:
Si elige RebootIfNeed al instalar parches, el sistema reinicia automáticamente la instancia cuando un parche lo requiere.
Buscar parches: analiza sus instancias de ECS para detectar vulnerabilidades del sistema.
Instalar parches sin reiniciar: corrige las vulnerabilidades del sistema en la instancia de ECS sin necesidad de reiniciarla.
Instalar parches y reiniciar: corrige las vulnerabilidades del sistema y reinicia la instancia de ECS si algún parche lo requiere.
Permisos obligatorios
Para gestionar parches, necesita los siguientes permisos:
{
    "Policy": {
        "Version": "1",
        "Statement": [
            {
                "Action": [
                    "ecs:RebootInstance",
                    "ecs:DescribeInvocationResults",
                    "ecs:DescribeCloudAssistantStatus",
                    "ecs:DescribeInstances",
                    "ecs:DescribeInvocations",
                    "ecs:RunCommand"
                 ],
                 "Resource": "*",
                 "Effect": "Allow"
             },
             {
                 "Action": [
                     "oos:ListInstancePatchStates"
                 ],
                 "Resource": "*",
                 "Effect": "Allow"
              }
      ]
   }
}
Estos permisos se configuran en la consola de RAM.
Procedimiento
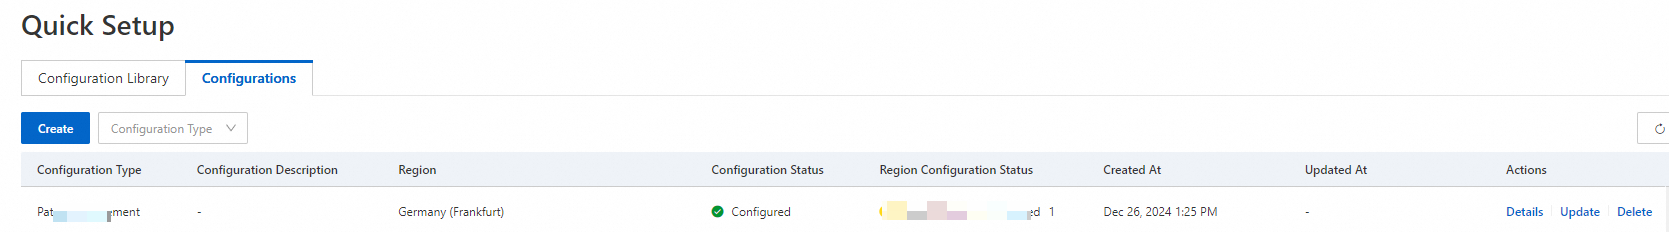
Inicie sesión en la consola de CloudOps Orchestration Service. En el panel de navegación izquierdo, elija Quick Setup.
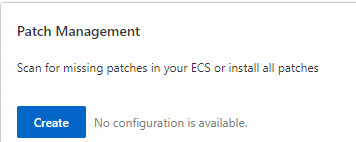
En la página Quick Setup, elija la gestión de parches y luego haga clic en Create .
-
Seleccione un tipo de programación: Executed Once at the Specified Time o Executed Periodically.
Once: ejecuta la tarea una sola vez en el momento especificado.

Recurring: ejecuta la tarea según la periodicidad que usted defina.

Seleccione una operación: Scan and Install o Scan Only. Si elige Scan and Install, puede permitir que la instancia se reinicie y crear una instantánea.

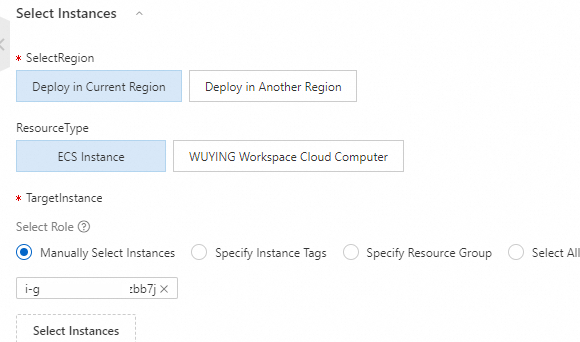
Seleccione las instancias a las que aplicará los parches.
Haga clic en Create. En el cuadro de diálogo que aparece, haga clic en OK.
Consulte el estado de la aplicación de parches en , dentro del panel de navegación izquierdo.