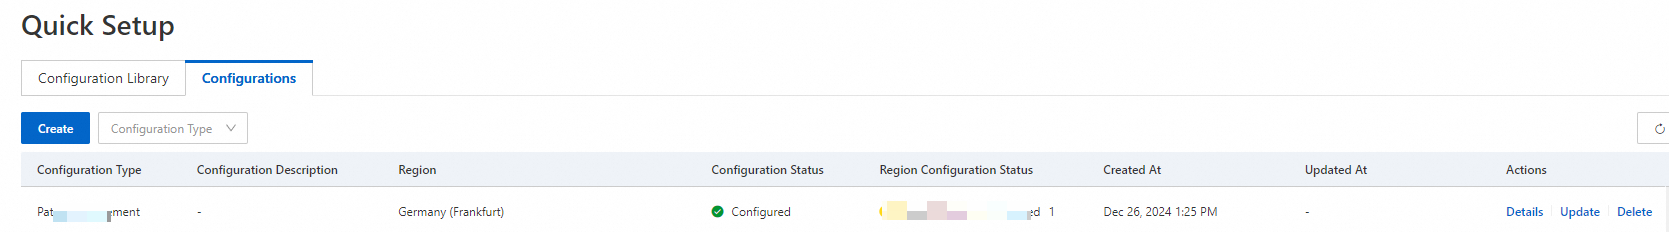
Para prevenir ataques de seguridad, es fundamental corregir las vulnerabilidades del sistema de inmediato. Utilice la función de administración de parches de OOS para mantener actualizados los paquetes de software, corregir vulnerabilidades y buscar e instalar parches. Con OOS puede ejecutar estas operaciones con parches bajo demanda.
Modos de aplicación de parches
OOS ofrece tres modos de administración de parches:
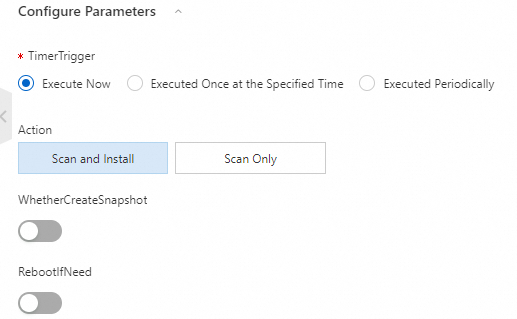
Si selecciona RebootIfNeed al instalar los parches, el sistema reinicia automáticamente la instancia cuando un parche lo requiere.
Buscar parches: analiza las instancias de ECS en busca de vulnerabilidades del sistema.
Instalar parches sin reiniciar: corrige las vulnerabilidades del sistema en la instancia de ECS sin necesidad de reiniciarla.
Instalar parches y reiniciar: corrige las vulnerabilidades del sistema y reinicia la instancia de ECS si algún parche lo requiere.
Permisos obligatorios
Para administrar los parches, necesita los siguientes permisos:
{
    "Policy": {
        "Version": "1",
        "Statement": [
            {
                "Action": [
                    "ecs:RebootInstance",
                    "ecs:DescribeInvocationResults",
                    "ecs:DescribeCloudAssistantStatus",
                    "ecs:DescribeInstances",
                    "ecs:DescribeInvocations",
                    "ecs:RunCommand"
                 ],
                 "Resource": "*",
                 "Effect": "Allow"
             },
             {
                 "Action": [
                     "oos:ListInstancePatchStates"
                 ],
                 "Resource": "*",
                 "Effect": "Allow"
              }
      ]
   }
}
Configure estos permisos en la consola de RAM.
Procedimiento
Inicie sesión en la consola de CloudOps Orchestration Service. En el panel de navegación izquierdo, seleccione Quick Setup.
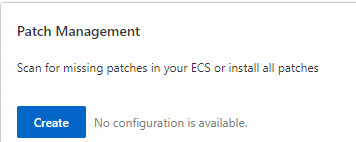
En la página Quick Setup, elija la administración de parches y haga clic en Create.
Establezca Schedule Type en Execute Now. Seleccione Scan and Install o Scan Only. Si elige Scan and Install, también puede reiniciar la instancia cuando sea necesario y crear una instantánea.
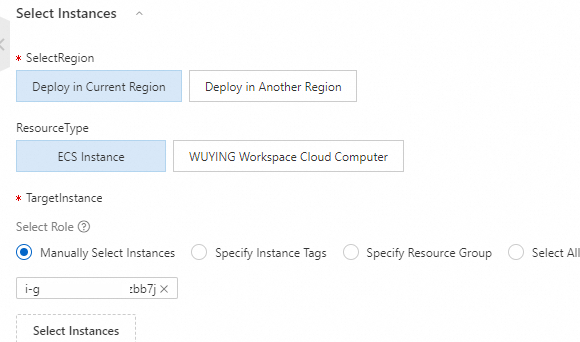
Seleccione las instancias a las que aplicará los parches.
Haga clic en Create. En el cuadro de diálogo que aparece, haga clic en OK.
Consulte el estado de la aplicación de parches en dentro del panel de navegación izquierdo.