Reachability Analyzer es una herramienta de análisis de configuración para diversos casos de uso, como la conectividad entre instancias de ECS, entre una instancia de ECS y una dirección IP pública o de ECS, y entre una VPC en la nube y un sitio local. Determina la conectividad entre un recurso de origen y uno de destino, y diagnostica problemas de conexión causados por configuraciones incorrectas de la red.
Reachability Analyzer
Funcionamiento
Al ejecutar un análisis, Network Intelligence Service (NIS) genera detalles salto a salto de la ruta de red virtual entre los recursos de origen y destino. Si no se puede alcanzar el destino, la herramienta identifica el componente que bloquea la conexión y el motivo. Reachability Analyzer comprueba principalmente el estado de las instancias y las configuraciones de red, incluidos los security groups, las ACL de red, las tablas de rutas y los load balancers.
Reachability Analyzer no envía paquetes ni analiza el plano de datos. Solo necesita especificar una ruta de tráfico desde un origen hasta un destino. Por ejemplo, puede especificar una instancia de Elastic Compute Service (ECS) en su cuenta de Alibaba Cloud como origen, otra instancia de ECS como destino, establecer el protocolo en TCP y configurar el puerto de destino en 22. De este modo, Reachability Analyzer verifica si la instancia ECS de origen puede conectarse a la instancia ECS de destino mediante SSH.
El análisis es unidireccional. Para analizar la ruta de retorno, ejecute un nuevo análisis con los recursos de origen y destino intercambiados.
Nodos intermedios compatibles
Reachability Analyzer admite los siguientes nodos intermedios: vSwitches, routers virtuales, interfaces de red elásticas (ENI), EIP, CLB, TR, VBR, puertas de enlace NAT públicas, Cloud Firewall, VPN Gateway, puertas de enlace IPv4 y ECR.
Casos de uso
Puede utilizar Reachability Analyzer en los siguientes escenarios:
Conectividad entre instancias de ECS en distintas regiones: utiliza una instancia de Cloud Enterprise Network (CEN), una VPC o una instancia de TransitRouter para habilitar la comunicación entre regiones de instancias de ECS. También identifica firewalls perimetrales de Virtual Private Cloud (VPC). En este escenario, los recursos de origen y destino pueden pertenecer a diferentes cuentas de Alibaba Cloud.
Conectividad entre instancias de ECS en la misma región: utiliza una instancia de CEN, una conexión de emparejamiento de VPC o un TR para habilitar la comunicación dentro de la misma región entre instancias de ECS. También identifica firewalls perimetrales de VPC.
Conectividad entre una instancia de ECS y una dirección IP pública. También identifica firewalls perimetrales de Internet.
Conectividad entre una dirección IP pública y una instancia CLB orientada a la red privada.
Conectividad entre una instancia de ECS y una instancia CLB orientada a Internet.
Una instancia de ECS accede a Internet a través de las reglas SNAT de una puerta de enlace NAT pública.
Se accede a una instancia ECS desde Internet a través de las reglas DNAT de una puerta de enlace NAT pública.
Conectividad entre una instancia de ECS y una dirección IP privada a través de una VPN gateway.
Conectividad entre una instancia en una VPC y un sitio local a través de un Virtual Border Router (VBR). También identifica firewalls perimetrales de VPC.
Límites
Reachability Analyzer admite los siguientes tipos de recursos como origen o destino:
Recursos de origen: ECS, dirección IP pública, vSwitch, VBR, VPN gateway y dirección IP privada local.
Recursos de destino: ECS, dirección IP pública, vSwitch, VBR, VPN gateway, dirección IP privada local y Classic Load Balancer (CLB).
Si selecciona una dirección IP pública tanto para el origen como para el destino, asegúrese de que al menos una de ellas corresponda a la dirección IP pública de una instancia de ECS. De lo contrario, el análisis fallará.
La siguiente tabla muestra las cuotas predeterminadas para una sola cuenta de Alibaba Cloud.
Recurso | Cuota predeterminada | Aumento de cuota |
Número máximo de rutas | 100 | No se puede aumentar |
Número máximo de registros de análisis históricos | 1,000 | |
Análisis simultáneos | 5 |
Creación de una ruta
Inicie sesión en la consola de NIS.
En el panel de navegación izquierdo, seleccione .
En la página Reachability Analyzer, haga clic en Start Analysis.
-
En la página Start Analysis, configure los siguientes parámetros.
Parámetro
Descripción
Source
Seleccione un Source Type:
ECS: Seleccione un ID de instancia de ECS. Esto establece la instancia de ECS como recurso de origen en la ruta. Después de seleccionar una instancia de ECS, puede elegir una dirección IP privada de dicha instancia. Si no selecciona ninguna dirección IP privada de la instancia de ECS, se analizará automáticamente la dirección IP principal de la instancia de ECS.
Public IP Address: Introduzca una dirección IP pública para usarla como recurso de origen.
Puede introducir una dirección IP pública estática de una instancia de ECS, una EIP o una dirección IP pública que no pertenezca a Alibaba Cloud. No puede utilizar direcciones IP públicas externas a Alibaba Cloud tanto para el origen como para el destino.
vSwitch: Seleccione un vSwitch para usarlo como recurso de origen.
VBR: Seleccione un VBR para usarlo como recurso de origen.
VPN Gateway: Seleccione una VPN gateway para usarla como recurso de origen.
On-premises Private IP: Introduzca una dirección IP privada de su red local para usarla como recurso de origen. En este escenario, la ruta debe pasar por una VPN gateway o un VBR. Debe especificar la dirección IP privada.
Destination
Seleccione un Destination Type:
ECS: Seleccione un ID de instancia de ECS. La instancia de ECS seleccionada se utiliza como recurso de destino en la ruta. Después de seleccionar una instancia de ECS, puede elegir una dirección IP privada de dicha instancia. Si no selecciona ninguna dirección IP privada para la instancia de ECS, se analizará automáticamente la dirección IP principal de la instancia de ECS.
Public IP Address: Introduzca una dirección IP pública para usarla como recurso de destino.
Puede introducir una dirección IP pública estática de una instancia de ECS, una EIP o una dirección IP pública que no pertenezca a Alibaba Cloud. No puede utilizar direcciones IP públicas externas a Alibaba Cloud tanto para el origen como para el destino.
vSwitch: Seleccione un vSwitch para usarlo como recurso de destino.
VBR: Seleccione un VBR para usarlo como recurso de destino.
VPN Gateway: Seleccione una VPN gateway para usarla como recurso de destino.
On-premises Private IP: Introduzca una dirección IP privada de su red local para usarla como recurso de destino. En este escenario, la ruta debe pasar por una VPN gateway o un VBR. Debe especificar la dirección IP privada.
Classic Load Balancer: Seleccione una instancia de CLB para usarla como recurso de destino.
Protocol
El protocolo predeterminado es TCP. Puede seleccionar uno de los siguientes protocolos:
TCP: Transmission Control Protocol.
UDP: User Datagram Protocol.
ICMP: Internet Control Message Protocol.
Destination Port
Introduzca el número de puerto del recurso de destino. El puerto predeterminado es 80. Este parámetro es opcional. Si lo deja vacío, el análisis comprobará la conectividad hacia todos los puertos del recurso de destino.
Seleccione si desea guardar la ruta. El valor predeterminado es No. Si selecciona Yes, los parámetros de la ruta se guardarán para futuros análisis.
Haga clic en Start Analysis.
Análisis de una ruta
En la página Reachability Analyzer, busque la ruta que desea analizar y haga clic en Start Analysis en la columna Actions.
En el cuadro de diálogo que aparece, haga clic en OK.
-
En la página Path Analysis Details, consulte el resultado del análisis.
Si la ruta es accesible o inaccesible, el resultado muestra el estado de conectividad y todos los nodos a lo largo de la ruta desde el origen hasta el destino. Si la ruta es inaccesible, también se muestra un mensaje de error.
Si el estado de la ruta es desconocido, se muestra un mensaje de error.
Análisis de resultados
Un análisis de ruta puede tener los siguientes resultados.
-
Accesible
La siguiente imagen muestra el resultado de un análisis de ruta desde una instancia de ECS en una VPC hasta un vSwitch en otra VPC a través de una conexión de emparejamiento de VPC. La imagen indica que la ruta entre la instancia ECS de origen y el vSwitch de destino está conectada, que la conectividad de red entre las dos VPC es normal y que el destino es accesible.
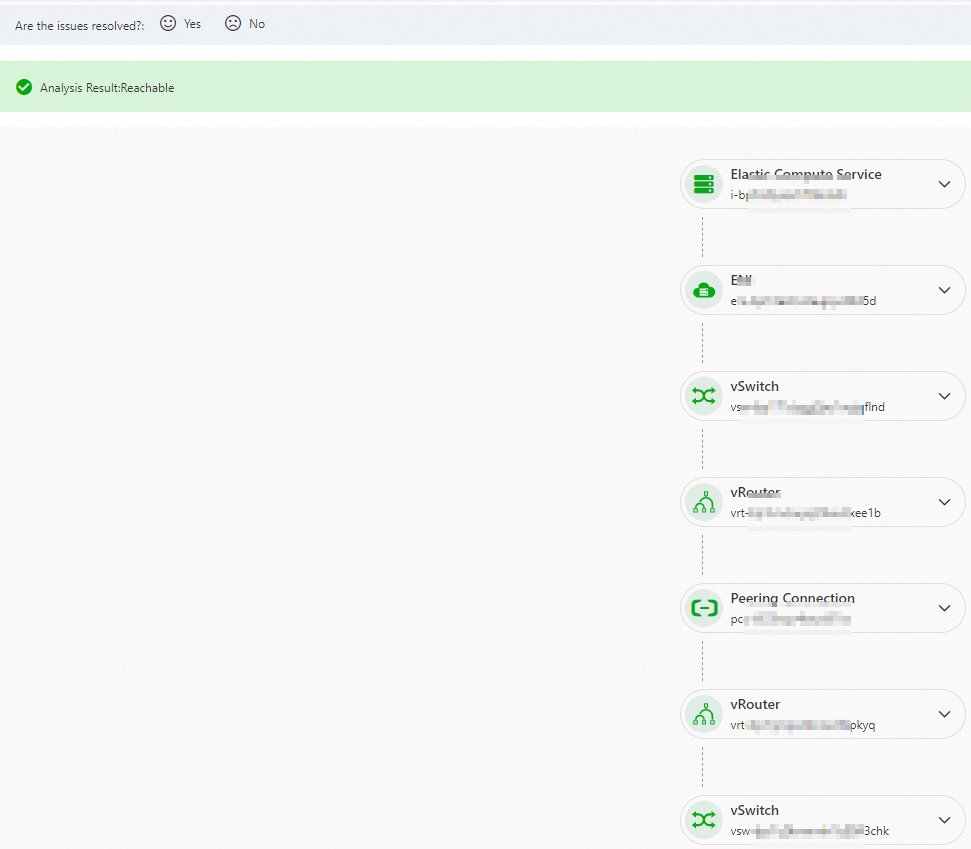
Haga clic en el icono
 junto a cada nodo de la ruta para ver sus detalles.
-
Inaccesible
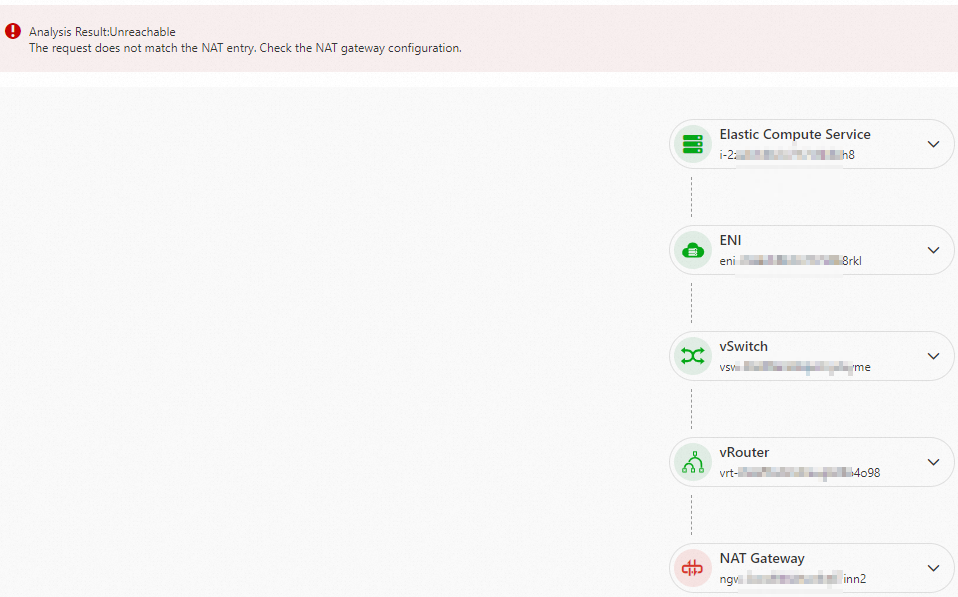
La siguiente imagen muestra el resultado del análisis de una ruta desde una instancia de ECS en una VPC hasta una puerta de enlace NAT. El mensaje de error es The Internet NAT gateway entry does not match. Check the NAT gateway configuration. En este caso, la ruta entre la instancia ECS de origen y la puerta de enlace NAT de destino es inaccesible.
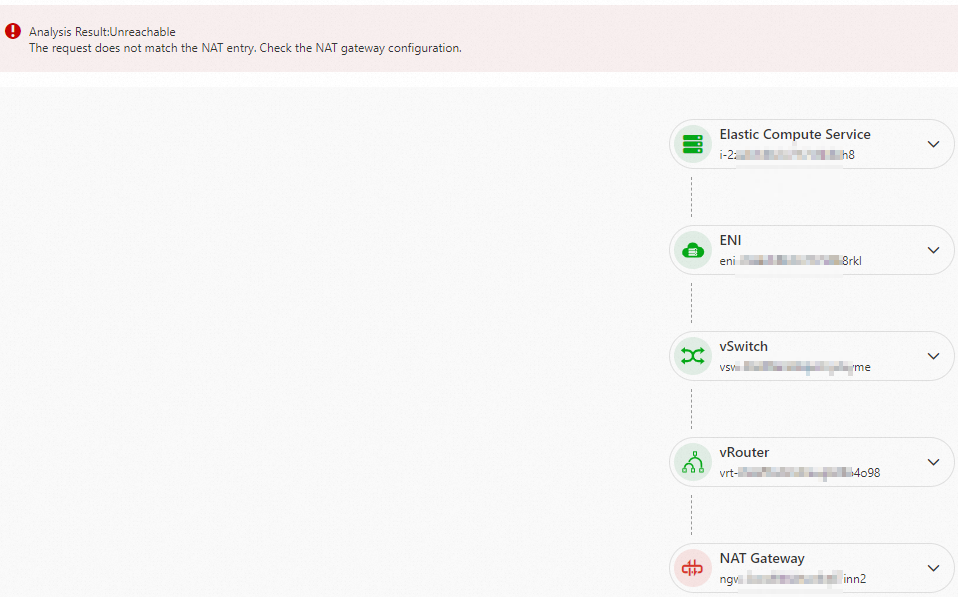
Haga clic en el icono
junto a un nodo anómalo para ver sus detalles.
-
Desconocido
La siguiente imagen muestra un resultado de análisis desconocido con el mensaje de error The specified resource does not exist. Check whether the resource is already deleted.
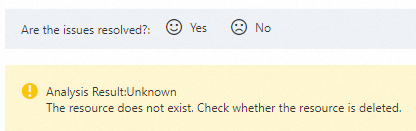 La siguiente lista describe los posibles mensajes de error para un resultado de análisis desconocido:
Los recursos de origen y destino no pueden ser los mismos.
La ruta contiene un nodo intermedio no compatible. El análisis de ruta no es compatible.
El recurso no existe. Compruebe si el recurso ya se eliminó.
El recurso se encuentra en un estado anómalo. Compruebe si el recurso se ejecuta correctamente.
La ruta es inaccesible. Revise su configuración de rutas.
No se encontró ninguna regla de security group coincidente. La solicitud fue denegada por la regla predeterminada.
Coincidió con una regla de denegación de security group.
No se encontró ninguna regla de ACL de red coincidente. La solicitud fue denegada por la regla predeterminada.
Coincidió con una regla de denegación de ACL de red.
Ocurrió un error desconocido. Inténtelo de nuevo más tarde.
Ocurrió un error interno del servicio. Inténtelo de nuevo más tarde.
Coincidió con una regla de denegación de lista de bloqueados de CLB especificada por el usuario.
El tráfico se descartó de forma predeterminada porque no coincidió con ninguna regla de lista de permitidos de CLB.
No se encontró ninguna entrada SNAT o DNAT coincidente. Revise la configuración de su puerta de enlace NAT.
No se puede conectar a Internet. Asocie una dirección Elastic IP.
La ruta de la puerta de enlace IPv4 es inaccesible. Agregue una ruta que apunte a la puerta de enlace IPv4 en la tabla de rutas de la VPC.
La puerta de enlace IPv4 se eliminó después de activarse, lo que provocó un fallo en la conexión a Internet. Vuelva a crear y active la puerta de enlace IPv4, y agregue una ruta que apunte a ella en la tabla de rutas de la VPC.
La ruta es inaccesible. Revise la configuración de rutas de la puerta de enlace IPv4.
A la VPN gateway le falta una ruta de retorno hacia la dirección IP de origen.
Eliminación de un análisis histórico
Puede eliminar los registros de análisis históricos que ya no necesite.
En la página Reachability Analyzer, busque la ruta cuyo registro de análisis histórico desea eliminar y haga clic en su ID en la columna Path ID.
En la página de detalles del análisis de ruta, en la sección Historical Analysis, busque el registro que desea eliminar y haga clic en Delete en la columna Actions.
En el cuadro de diálogo que aparece, haga clic en OK.
Eliminación de una ruta
Si ya no necesita una ruta, puede eliminarla.
-
En la página Reachability Analyzer, elimine la ruta objetivo.
Para eliminar una sola ruta: Busque la ruta que desea eliminar y haga clic en Delete en la columna Actions.
Para eliminar varias rutas: Seleccione las casillas de verificación de las rutas que desea eliminar y haga clic en Delete debajo de la lista.
En el cuadro de diálogo que aparece, haga clic en OK.
Configuración de etiquetas
Reachability Analyzer admite etiquetas. Puede utilizar etiquetas para marcar y categorizar instancias de análisis de ruta con el fin de simplificar la búsqueda y la agrupación.
Agregar etiquetas en lotes
En la página Reachability Analyzer, seleccione las rutas objetivo y haga clic en debajo de la lista.
En el cuadro de diálogo Edit Tag, configure la Tag Key y el Tag Value, y luego haga clic en OK.
Eliminar etiquetas en lotes
En la página Reachability Analyzer, seleccione las rutas objetivo y haga clic en debajo de la lista.
En el cuadro de diálogo que aparece, haga clic en OK. Para obtener más información sobre las etiquetas, consulte What are tags?.
Otras operaciones
|
Acciones |
Procedimiento |
|
Consultar registros de análisis históricos |
En la página de detalles del análisis de ruta, puede consultar resultados de análisis anteriores en la sección Historical Analysis. |
|
Volver a ejecutar un análisis de ruta |
En la página de detalles del análisis de ruta, haga clic en Start Analysis en la esquina superior derecha. El nuevo registro de análisis aparecerá en la lista Historical Analysis. Puede diferenciar los resultados por su Analysis Time. |
Preguntas frecuentes
¿Por qué aparece el mensaje "The path contains an unsupported intermediate node. Path analysis is not supported."?
Este mensaje de error aparece si la ruta determinada por los recursos de origen y destino especificados no es compatible con la versión actual de NIS.
¿Por qué aparece el mensaje "Matched a security group drop rule."?
Por ejemplo, si configura el security group de una instancia de ECS en la VPC 2 para permitir acceso solo desde instancias de ECS en el bloque CIDR del vSwitch 1 en la VPC 1, y deniega el acceso desde instancias de ECS en los bloques CIDR de otros vSwitches en la VPC 1. Cuando utiliza Reachability Analyzer y selecciona ECS 1 en el vSwitch 2 de la VPC 1 como origen y una instancia de ECS en la VPC 2 como destino, observará que la conexión es bloqueada por el security group en la ENI de la instancia ECS de destino, y se muestra el mensaje de error "matches a security group drop rule". Puede modificar la regla del security group para resolver este problema.
¿Por qué aparece el mensaje "The route is unreachable. Check your route configuration."?
Por ejemplo, cuando utiliza una conexión de emparejamiento de VPC para la comunicación entre regiones, debe configurar entradas de ruta hacia el bloque CIDR de destino en los routers de VPC de ambas regiones. Por ejemplo, si la VPC 1 está en la Región 1 y la VPC 2 está en la Región 2, y no configura una ruta desde la VPC 1 hacia la VPC 2, las instancias de ECS en las dos VPC no podrán comunicarse entre sí. Al usar Reachability Analyzer, si especifica ECS 1 en la VPC 1 como origen y ECS 2 en la VPC 2 como destino, verá que la ruta está bloqueada en el router de la VPC 1, mostrando el mensaje "The route is unreachable. Please check the route configuration."
Operaciones de API relacionadas
CreateNetworkPath: Crea una ruta de análisis de red.
CreateNetworkReachableAnalysis: Crea una tarea de análisis de accesibilidad de red.
CreateAndAnalyzeNetworkPath: Crea y ejecuta un análisis de accesibilidad de red.
GetNetworkReachableAnalysis: Recupera el resultado de una tarea de análisis de accesibilidad de red.
DeleteNetworkPath: Elimina una ruta de análisis de red.
DeleteNetworkReachableAnalysis: Elimina una tarea de análisis de accesibilidad de red.