Una puerta de enlace nativa de la nube y sus servicios de backend suelen residir en nodos de distintos security groups. Configure reglas de security group para permitir que la puerta de enlace acceda a los servicios de backend.
Contexto
Un security group funciona como un firewall virtual que controla el tráfico entrante y saliente de sus recursos, como las instancias de ECS y las interfaces de red elásticas (ENI). Este componente mejora la seguridad mediante inspección con estado y filtrado de paquetes. Con los security groups y sus reglas se definen dominios de seguridad en la nube. Para más información, consulte Security group overview.
Al adquirir una puerta de enlace nativa de la nube, debe seleccionar una VPC y un tipo de security group. Se recomienda usar el mismo tipo de security group que su servicio de backend. Según su selección, la puerta de enlace nativa de la nube crea un security group administrado correspondiente para gestionar los nodos de instancia de la puerta de enlace. Dado que la puerta de enlace y sus servicios de backend residen en nodos de distintos security groups, debe otorgar a la puerta de enlace acceso al rango de puertos necesario en el security group del servicio de backend.
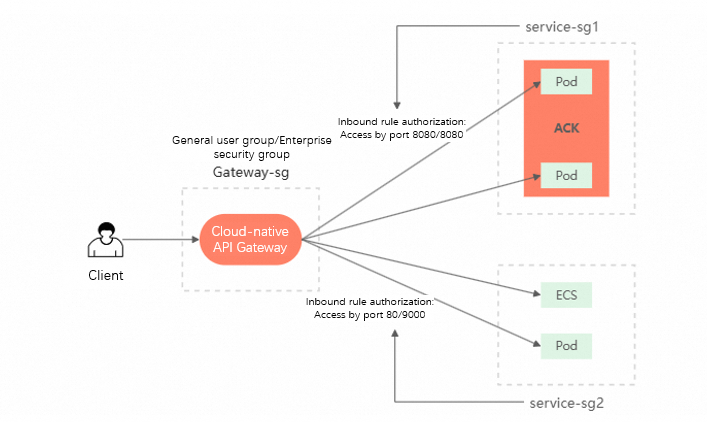
Paso 1: Obtener el security group del servicio de backend
Los servicios ascendentes asociados a una puerta de enlace nativa de la nube suelen desplegarse en contenedores o en instancias de ECS. Obtenga el identificador del security group según su tipo de despliegue.
Clúster de ACK administrado
Inicie sesión en la consola de ACK. En el panel de navegación izquierdo, haga clic en Clusters.
En la página Clusters, haga clic en el nombre de su clúster. En el panel de navegación izquierdo, seleccione .
En la página Node Pools, haga clic en el node pool de destino y luego en la pestaña Basic Information para encontrar el identificador del security group.
Clúster de ACK Serverless
Inicie sesión en la consola de ACK. En el panel de navegación izquierdo, haga clic en Clusters.
-
En la página Clusters, haga clic en el nombre del clúster de destino. En la pestaña Basic Information, busque el identificador del security group.
El identificador del security group se encuentra en el campo Control Plane Security Group de la sección Network.
Instancia de ECS
Inicie sesión en la consola de ECS.
En el panel de navegación izquierdo, seleccione .
En la página Instance, haga clic en la instancia de ECS donde se desplegó el servicio de backend. Luego, seleccione la pestaña Security Group para encontrar el identificador del security group.
Paso 2: Agregar una regla de security group
Inicie sesión en la consola de MSE.
En el panel de navegación izquierdo, seleccione Cloud-native Gateway > Gateways. En la barra de navegación superior, seleccione una región.
En la página Gateways, haga clic en el nombre de la puerta de enlace de destino. En el panel de navegación izquierdo, haga clic en Overview y luego en la pestaña Security Group Authorization.
-
Haga clic en Add Security Group Rule. En el cuadro de texto de la columna Security Group ID, pegue el identificador del security group que obtuvo en el paso 1 y seleccione el security group correspondiente.
Después de seleccionar el security group, establezca el Protocol Type (por ejemplo, tcp). Introduzca el rango de puertos que desea abrir en Port Range y presione Enter para generarlo. Complete el campo Description según sea necesario y, por último, haga clic en Save.
-
Introduzca el Port Range para la autorización con el formato
start value/end value.Puede introducir varios rangos de puertos. Presione Enter después de cada entrada.
Por ejemplo, introduzca
1/65535y8080/8080. Es posible agregar varios rangos de puertos al mismo tiempo. -
Haga clic en Save.
La puerta de enlace nativa de la nube genera la regla correspondiente.
Una vez guardada, consulte la lista de reglas de security group autorizadas en la pestaña Security Group Authorization. Esta lista contiene dos reglas de protocolo TCP con los rangos de puertos
1/65535(todos los puertos) y8080/8080.Esta nueva regla también aparece en el security group del nodo del servicio de backend.
Eliminar una regla de security group
Inicie sesión en la consola de MSE.
En el panel de navegación izquierdo, seleccione Cloud-native Gateway > Gateways. En la barra de navegación superior, seleccione una región.
En la página Gateways, haga clic en el identificador de la puerta de enlace.
En el panel de navegación izquierdo, haga clic en Overview y luego en la pestaña Add Security Group Rule. En la columna Actions de la regla que desea quitar, haga clic en Delete y luego en OK.
De forma predeterminada, esta acción solo elimina la regla de autorización de la puerta de enlace nativa de la nube. Para eliminar también la regla correspondiente del security group del servicio de backend, seleccione la casilla Cascade Delete The Preceding Inbound Rules In This Security Group.
Preguntas frecuentes
Servicio inaccesible después de la autorización
Siga estos pasos para solucionar el problema:
-
Compruebe que haya autorizado el security group correcto para el nodo donde se desplegó su servicio de backend.
Por ejemplo, es posible que haya autorizado el security group del nodo B, pero el servicio se esté ejecutando realmente en el nodo A.
-
Verifique si el nodo de destino pertenece a varios security groups.
Si es así, se recomienda autorizar cada security group.
Fallo repentino de acceso al servicio
Siga estos pasos para solucionar el problema:
-
Confirme que el servicio se ejecute correctamente.
Utilice el comando
curldesde otro nodo dentro del mismo security group para comprobar si el servicio es accesible. -
Compruebe si cambió el puerto expuesto por su servicio.
Por ejemplo, si autorizó el puerto 8080 para la puerta de enlace nativa de la nube y el servicio cambió después al puerto 8081, debe actualizar el puerto en la regla de autorización del security group. Para evitar este problema, considere especificar un rango de puertos más amplio, como 1/65535, cuando configure la autorización.