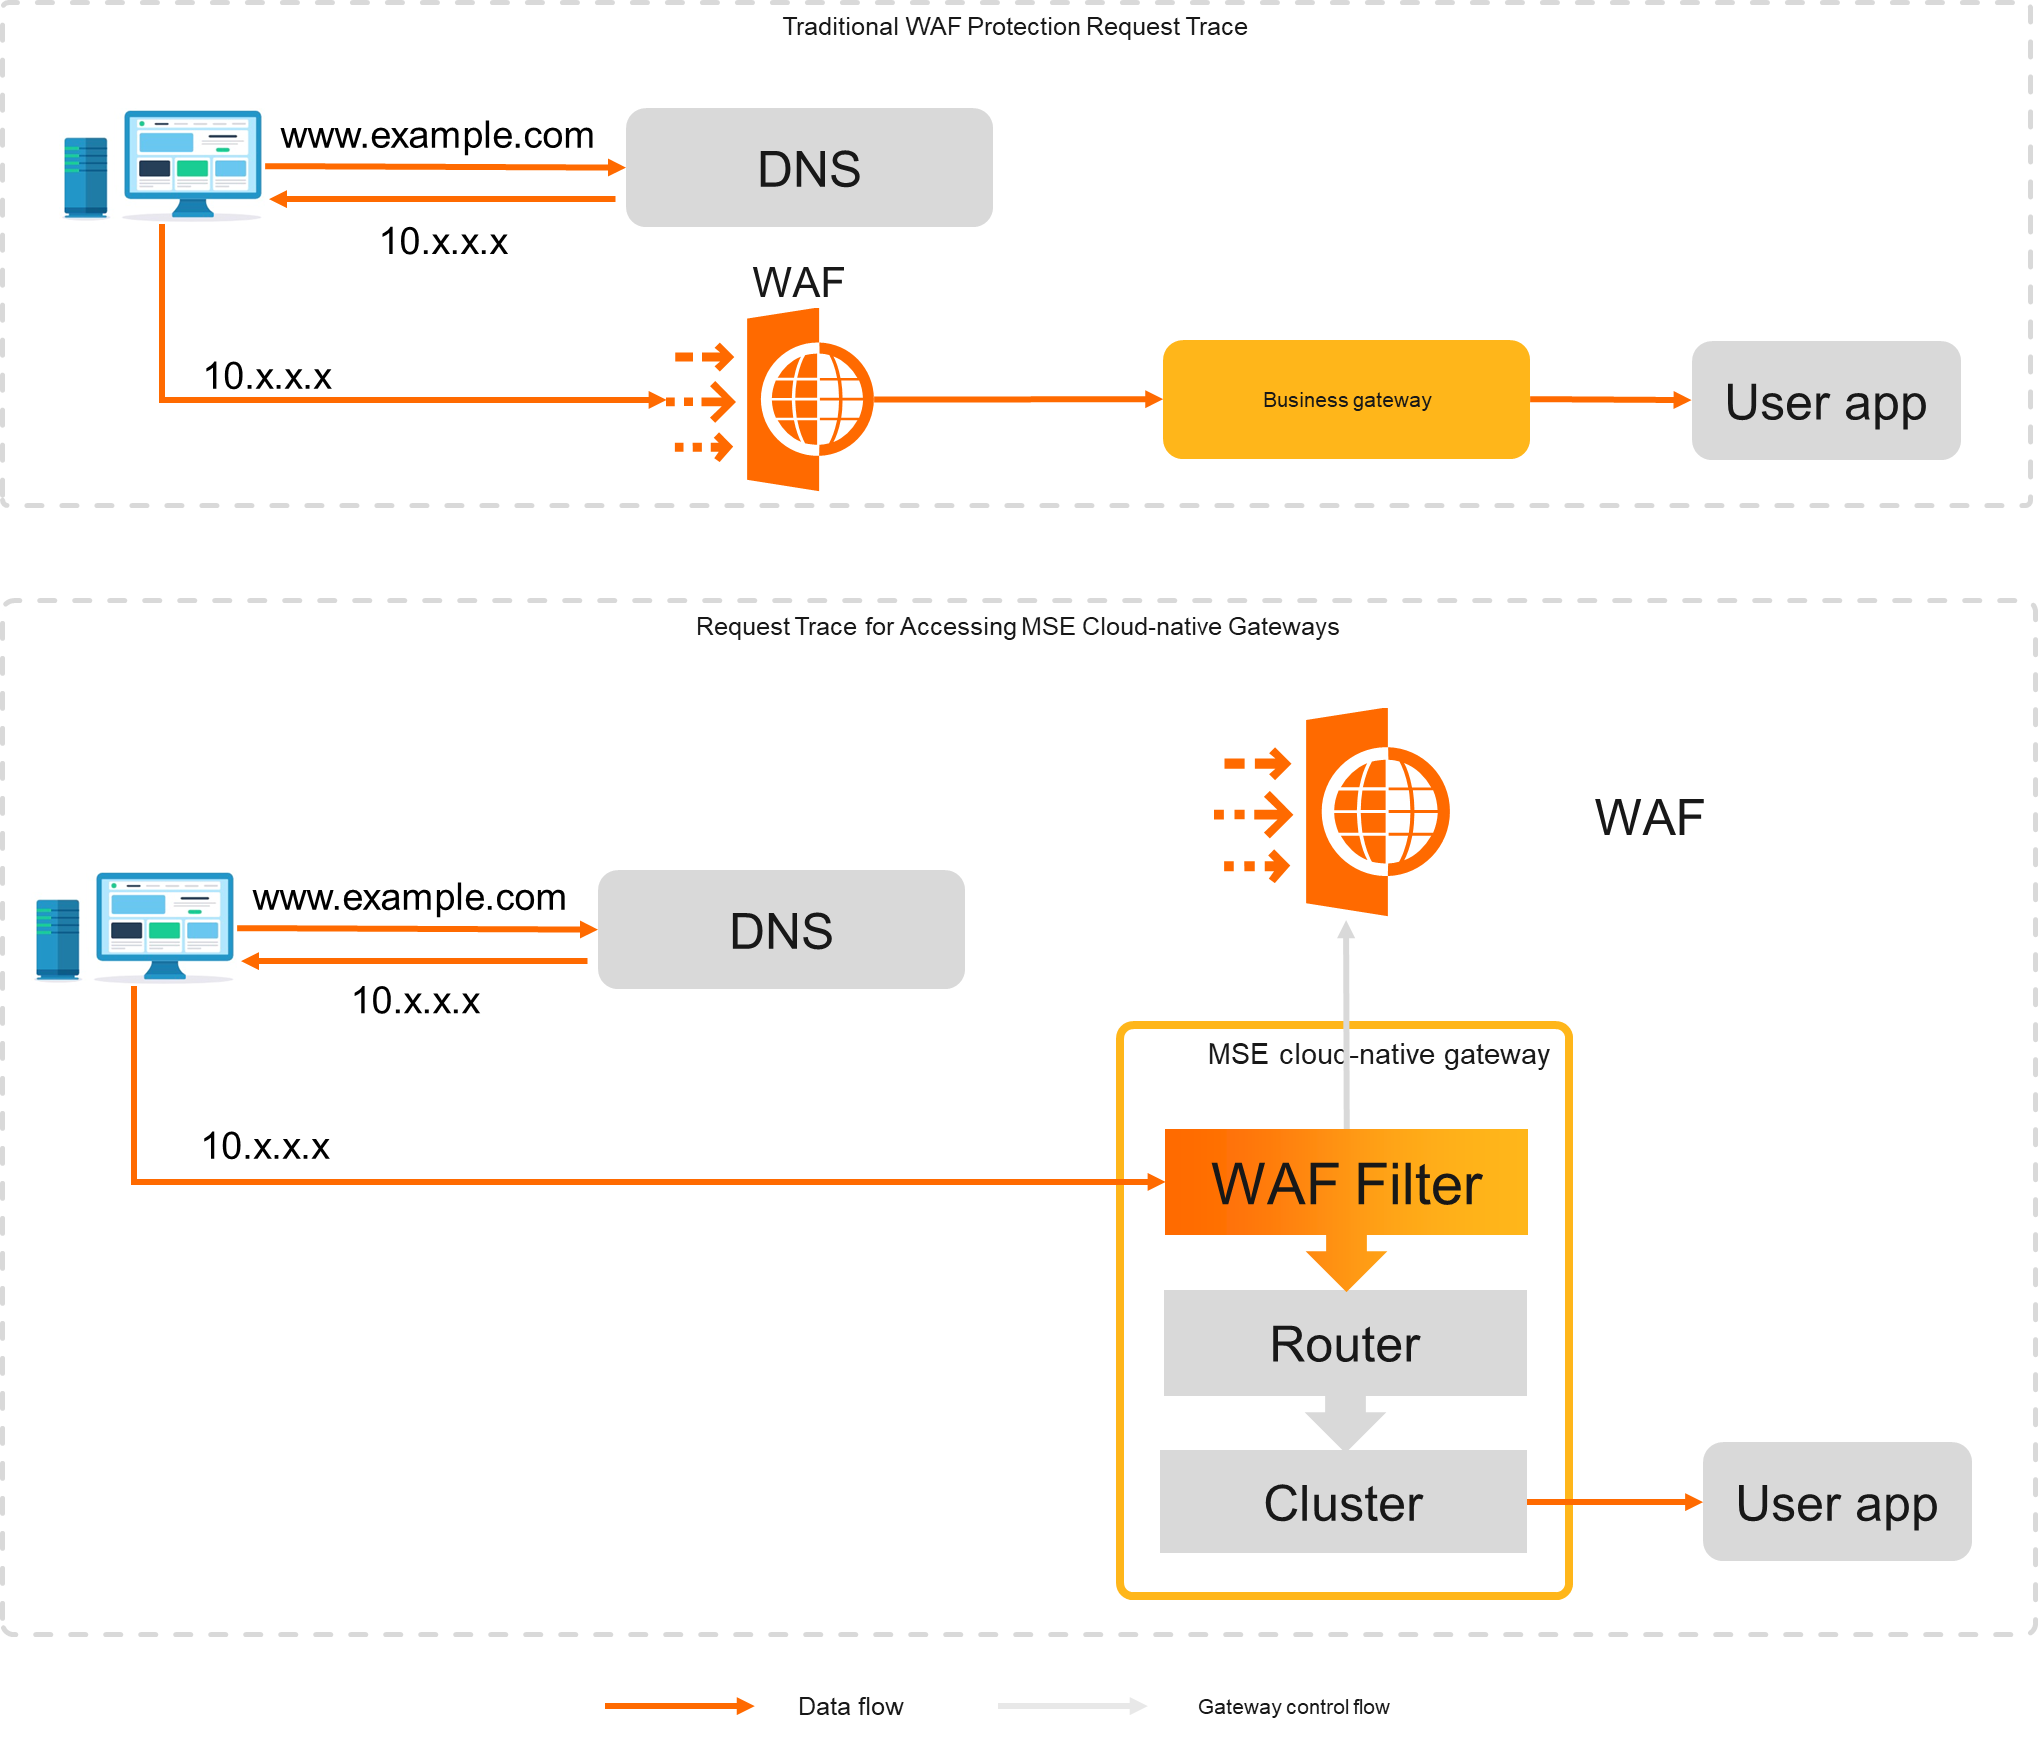
Los gateways nativos de la nube de Microservices Engine (MSE) se integran con Web Application Firewall 3.0 (WAF 3.0) para ofrecer protección de seguridad integral a sus sitios web o aplicaciones. Mediante esta integración, WAF inspecciona y filtra el tráfico malicioso directamente en el gateway, lo que elimina el salto de red adicional de un despliegue tradicional de WAF. Puede habilitar WAF en dos niveles:
Nivel de instancia: protege todo el tráfico que pasa por un gateway.
Nivel de ruta: protege únicamente las rutas que seleccione, lo que le brinda un control detallado sobre el tráfico inspeccionado.
Funcionamiento de la integración
En una configuración tradicional de WAF, las solicitudes pasan por WAF antes de llegar al gateway. Con la integración de MSE, las solicitudes se reenvían directamente a los gateways nativos de la nube en lugar de a WAF. Esto elimina el salto de red adicional, reduce la latencia y mantiene las mismas capacidades de seguridad.
Facturación
Los cargos de WAF 3.0 no están incluidos en su factura de MSE. El uso de WAF se factura por separado en la consola de WAF según el consumo real de recursos.
Regiones compatibles
La integración con WAF 3.0 está disponible en las siguientes regiones:
China (Hangzhou), China (Shanghai), China (Beijing), China (Zhangjiakou), China (Shenzhen), Malaysia (Kuala Lumpur) y Singapore.
Habilitar la protección de WAF a nivel de instancia
La protección a nivel de instancia aplica WAF a todo el tráfico que pasa por el gateway. Esta es la opción más sencilla cuando todas las rutas requieren el mismo nivel de protección.
Inicie sesión en la consola de MSE y seleccione una región compatible en la barra de navegación superior.
En el panel de navegación izquierdo, vaya a Cloud-native Gateway > Gateways.
En la página Gateways, busque el gateway objetivo, haga clic en More en la columna Actions y seleccione Enable WAF Protection.
En el cuadro de diálogo Enable WAF Protection, haga clic en OK.
Habilitar la protección de WAF a nivel de ruta
La protección a nivel de ruta aplica WAF solo a las rutas seleccionadas. Utilice esta opción cuando algunas rutas no requieran inspección de WAF.
Inicie sesión en la consola de MSE y seleccione una región compatible en la barra de navegación superior.
En el panel de navegación izquierdo, vaya a Cloud-native Gateway > Gateways. En la página Gateways, haga clic en el nombre del gateway objetivo.
En el panel de navegación izquierdo, haga clic en Routes y luego en la pestaña Routes.
Busque la ruta objetivo y haga clic en Policies en la columna Actions. En el lado izquierdo de la página Policies, haga clic en WAF y luego en Enable Route-level WAF Protection (Recommended).
En el cuadro de diálogo Tips, haga clic en OK.
Protección predeterminada tras la habilitación
Una vez habilitado WAF, dos funciones de protección se activan de forma predeterminada:
|
Función |
Alcance de la protección |
|
Motor de reglas de protección |
Ataques web comunes: inyección SQL, XSS y cargas de webshell |
|
Protección contra inundaciones HTTP |
Ataques de inundación HTTP (DDoS capa 7) |
Otras funciones de protección requieren configuración manual. Para más detalles, consulte WAF protection overview.
Preguntas frecuentes
¿Dónde habilito WAF: en la consola de MSE o en la consola de WAF?
Ambas opciones son válidas. Se recomienda utilizar la consola de MSE. También puede habilitar WAF desde la consola de WAF 3.0 si sigue los pasos indicados en Enable WAF protection for an MSE instance.
¿Cuál es la diferencia entre la protección a nivel de instancia y a nivel de ruta?
La protección a nivel de instancia aplica WAF a todo el tráfico del gateway. La protección a nivel de ruta aplica WAF solo a rutas específicas. Utilice la protección a nivel de ruta cuando algunas rutas no necesiten inspección de WAF.
¿Puedo usar WAF 2.0 con gateways nativos de la nube de MSE?
Sí. Para integrar WAF 2.0, agregue la dirección IP de la instancia de Server Load Balancer (SLB) asociada a su gateway nativo de la nube a las direcciones IP de origen en WAF. Para consultar los pasos detallados, consulte WAF 2.0 tutorial.