La autenticación Bearer le permite restringir el acceso a un disparador HTTP. Para ello, exige que quienes invoquen el servicio presenten un token secreto en cada solicitud. Function Compute comprueba el token con los valores que usted configure, sin necesidad de un proveedor de identidad externo.
Cómo funciona
Cuando una solicitud llega al disparador, Function Compute realiza lo siguiente:
Busca el encabezado
Authorization: Bearer <token>. Si el encabezado no está presente, se rechaza la solicitud con el mensaje"Authorization header is expected but missing".Extrae el valor del token y lo compara con todos los tokens habilitados almacenados para ese disparador.
Concede el acceso si algún token coincide. De lo contrario, rechaza la solicitud con el mensaje
"access denied due to invalid bearer token".
Esta comprobación se ejecuta antes de que se ejecute el código de su función. Por lo tanto, las solicitudes no autorizadas nunca llegan a la función.
Requisitos previos
Antes de empezar, asegúrese de contar con lo siguiente:
Una función. Consulte Create a function.
Un disparador HTTP en esa función. Consulte Configure an HTTP trigger.
Limitaciones
|
Constraint |
Details |
|
Tokens por disparador |
De 1 a 20 |
|
Longitud del nombre del token |
Hasta 128 caracteres; solo letras, dígitos, guiones bajos y guiones; no puede comenzar con un dígito ni con un guion |
|
Longitud del valor del token |
De 32 a 128 caracteres; solo caracteres Base64 estándar: |
|
Unicidad del nombre del token |
Cada nombre debe ser único dentro de un mismo disparador |
|
Unicidad del valor del token |
Los valores deben diferir entre distintos disparadores y dentro de un mismo disparador |
|
Requisito de protocolo |
Use HTTPS en entornos de producción. Utilice HTTP únicamente para desarrollo y pruebas. Function Compute no se hace responsable de los problemas de seguridad derivados de la filtración de tokens cuando se usa HTTP. |
Habilitar la autenticación Bearer
Inicie sesión en la consola de Function Compute. En el panel de navegación izquierdo, haga clic en Functions.
En la barra de navegación superior, seleccione una región. Haga clic en la función que desea gestionar.
En la página de detalles de la función, haga clic en la pestaña Triggers. En la columna Actions del disparador HTTP, haga clic en Edit.
En el panel Edit Trigger, establezca Authentication Method en Bearer Authentication y Token Type en Opaque.
-
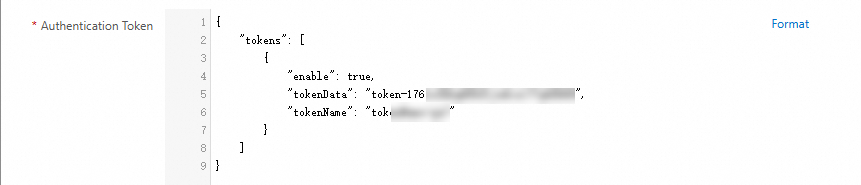
En la sección Authentication Token, introduzca el valor de su token en
tokenData. Para configurar varios tokens, utilice la siguiente estructura JSON:AvisoLos valores de
tokenDataque aparecen a continuación son marcadores de posición. Reemplácelos con sus propios valores de token antes de guardar. No use los valores de ejemplo en producción.{ "tokens": [ { "enable": true, "tokenData": "<your-token-value>", "tokenName": "<your-token-name>" }, { "enable": true, "tokenData": "<your-second-token-value>", "tokenName": "<your-second-token-name>" } ] }Field
Description
Example
tokenDataLa cadena secreta del token (de 32 a 128 caracteres)
token-8g***5tokenNameUna etiqueta única para este token
primary-tokenenableIndica si el token está activo
trueofalsePara deshabilitar un token sin eliminarlo, establezca
"enable": false. -
Haga clic en OK. La autenticación Bearer ya está activa para este disparador.
Comprobar la configuración
Use siempre HTTPS en producción. HTTP transmite los tokens en texto plano, lo cual implica un riesgo de exposición. Function Compute no se hace responsable de los problemas de seguridad derivados del uso de HTTP.
Envíe una solicitud de prueba con su token en el encabezado Authorization:
curl --data your-data -X POST \
  -H "Authorization: Bearer <your-token-value>" \
  https://<your-http-trigger-endpoint>
Una respuesta exitosa confirma que su función recibió la solicitud. Si recibe un error, consulte Solución de problemas.
Seguridad
Rotar tokens sin tiempo de inactividad
Cada disparador admite hasta 20 tokens, por lo que es posible rotar un token sin interrumpir a los clientes que invocan el servicio:
Agregue un nuevo token al disparador y mantenga habilitado el token anterior.
Actualice sus clientes para que envíen el nuevo token.
Una vez que todos los clientes usen el nuevo token, establezca el campo
enabledel token anterior enfalseo elimínelo.
Este enfoque sin tiempo de inactividad sirve tanto para rotaciones planificadas como para la respuesta ante incidentes cuando un token queda comprometido.
Responsabilidades en la gestión de tokens
Function Compute almacena y verifica sus tokens. Usted es responsable de lo siguiente:
Rotar los tokens que se hayan filtrado o comprometido.
Rotar de forma proactiva los tokens que lleven mucho tiempo en uso.
Generar valores de token largos y aleatorios, evitando combinaciones predecibles.
Solución de problemas
"Authorization header is expected but missing"
La solicitud llegó al disparador sin el encabezado Authorization. Agregue el encabezado a su solicitud:
Authorization: Bearer <your-token-value>"access denied due to invalid bearer token"
El token estaba presente, pero no coincidió con ningún token habilitado en el disparador. Compruebe que esté enviando exactamente el valor de tokenData, incluidos los caracteres especiales.
Facturación
La autenticación Bearer no tiene costo adicional. Function Compute cobra por la función de puerta de enlace como parte del recuento estándar de invocaciones de funciones, independientemente de si la autenticación Bearer está habilitada o no.