Un usuario de Resource Access Management (RAM) necesita permisos explícitos para ejecutar operaciones en EMR Serverless Spark, como crear, consultar o eliminar espacios de trabajo. En este tema se explica cómo otorgar esos permisos desde la consola de RAM.
Requisitos previos
Antes de empezar, asegúrese de contar con lo siguiente:
Un usuario de RAM creado. Para obtener más información, consulte Create a RAM user.
Elegir una política
Seleccione la política del sistema que corresponda al rol del usuario de RAM:
AliyunEMRServerlessSparkFullAccess: otorga permisos de administrador para EMR Serverless Spark, incluidos los permisos para crear y eliminar espacios de trabajo. Para obtener más información, consulte AliyunEMRServerlessSparkFullAccess.
AliyunEMRServerlessSparkDeveloperAccess: otorga permisos de desarrollador para EMR Serverless Spark. No incluye permisos para crear ni eliminar espacios de trabajo. Para obtener más información, consulte AliyunEMRServerlessSparkDeveloperAccess.
AliyunEmrServerlessSparkReadOnlyAccess: otorga permisos de solo lectura para EMR Serverless Spark, incluido el acceso al servicio Spark en modo de solo lectura. Para obtener más información, consulte AliyunEmrServerlessSparkReadOnlyAccess.
Agregar permisos en la consola de RAM
Inicie sesión en la consola de RAM como administrador de RAM.
En el panel de navegación izquierdo, elija Identities > Users.
-
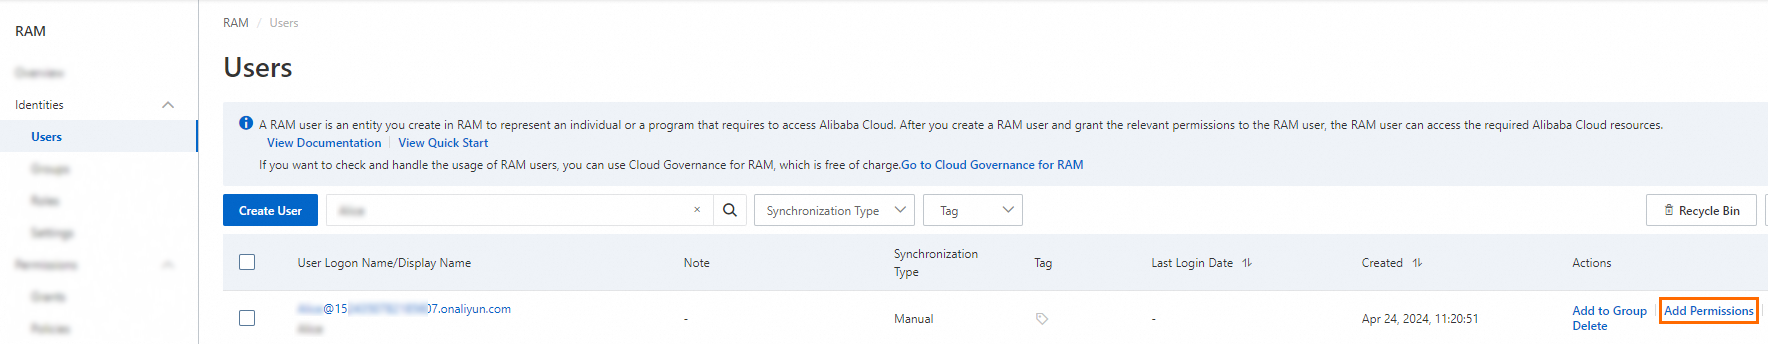
En la página Users, busque el usuario de RAM correspondiente y haga clic en Add Permissions en la columna Actions.
Para otorgar permisos a varios usuarios de RAM al mismo tiempo, selecciónelos y haga clic en Add Permissions en la parte inferior de la página.
-
En el panel Grant Permission, configure los parámetros que se describen a continuación.
(Panel Grant Permission donde se configuran los parámetros de los usuarios de RAM)
Parámetro
Descripción
Resource Scope
Seleccione Account para aplicar los permisos a toda la cuenta de Alibaba Cloud, o bien seleccione ResourceGroup para aplicarlos a un resource group específico.
Principal
El usuario de RAM que recibirá los permisos. El usuario de RAM actual aparece preseleccionado. Agregue otros usuarios de RAM si es necesario.
Policy
En System Policy, seleccione la política que identificó en Elegir una política.
Haga clic en Grant permissions.
Haga clic en Close.