Las reglas administradas son reglas de protección inteligentes integradas en ESA. Defienden contra ataques de OWASP y las vulnerabilidades más recientes del servidor de origen. Entre estas se incluyen inyección SQL, XSS, ejecución de código, CRLF, inclusión remota de archivos y WebShell. Habilite la protección sin necesidad de configurar ni actualizar reglas manualmente.
Habilitar reglas administradas
Habilite un conjunto de reglas para proteger su sitio con un solo clic.
En la consola de ESA, seleccione Websites y, en la columna Websites, haga clic en el sitio deseado.
En la página de detalles del sitio, vaya a Websites > Website > Managed Rules.
En la pestaña Managed Rules, dentro de la sección Recommended Ruleset, habilite Managed Rules para proteger todo el sitio contra ataques web y vulnerabilidades comunes.
Editar un conjunto de reglas administradas
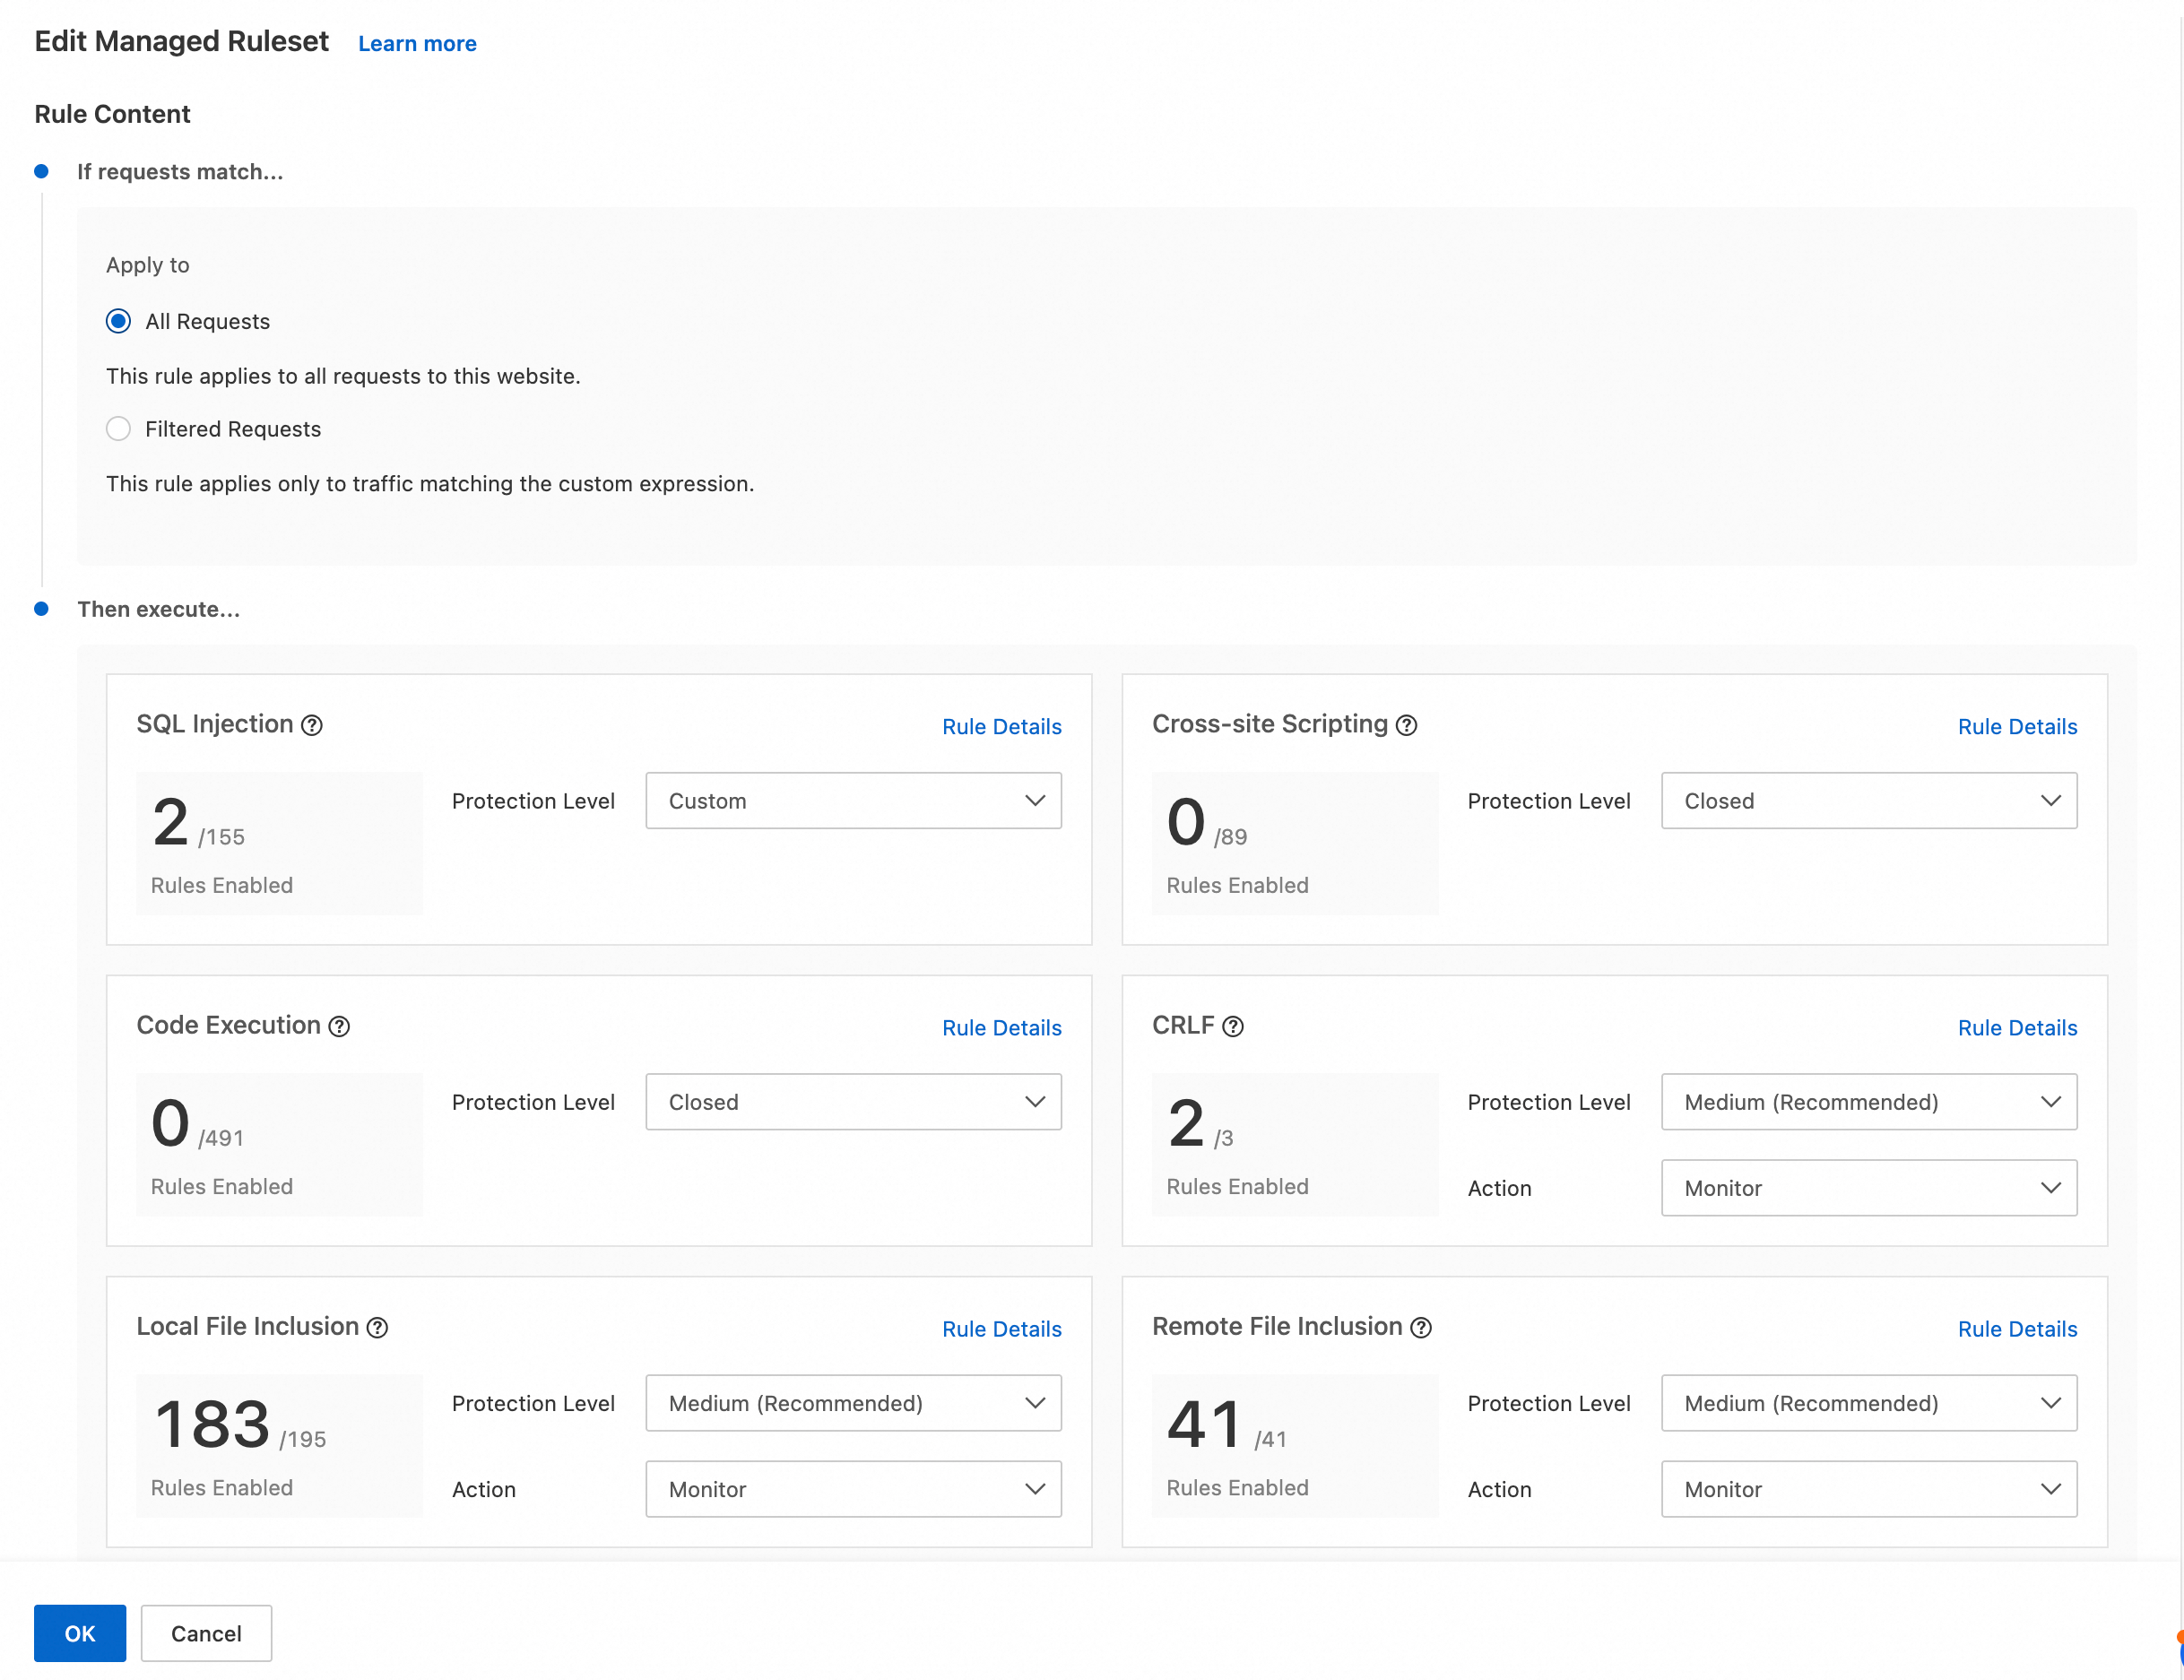
Después de habilitar Recommended Ruleset, puede editar su configuración.
En la consola de ESA, seleccione Websites y, en la columna Managed Ruleset, haga clic en el sitio deseado.
En la página de detalles del sitio, vaya a Security > WAF > Websites y haga clic en Website. En Security, seleccione WAF o Managed Rules. Las reglas personalizadas siguen Rule expression structure.
-
Seleccione un nivel de protección y una action. Después, haga clic en Edit.
Nivel de protección
Descripción
Super Strict
Recomendado para periodos críticos de seguridad donde no se admite ninguna omisión, como eventos importantes. Habilita todas las reglas de protección que aparecen en los detalles de la regla para los tipos de ataque seleccionados.
Strict
Indicado para negocios con requisitos estrictos de protección, como los que manejan datos financieros, o cuando las reglas de nivel medio permiten omisiones. Habilita las reglas de protección de nivel estricto e inferiores que aparecen en los detalles de la regla para los tipos de ataque seleccionados.
Medium (Recommended)
Nivel de protección predeterminado. Habilita las reglas de protección de nivel medio e inferiores que aparecen en los detalles de la regla para los tipos de ataque seleccionados.
Loose
Diseñado para necesidades básicas de protección o cuando las reglas de nivel medio generan falsos positivos. Habilita las reglas de protección de nivel flexible e inferiores que aparecen en los detalles de la regla para los tipos de ataque seleccionados.
Custom
Utilice esta opción cuando necesite configurar manualmente el nivel de protección de cada regla. Haga clic en Rule details para personalizar qué reglas se habilitan.
Closed
No se recomienda. Úselo únicamente si se presenta una gran cantidad de falsos positivos. Deshabilita todas las reglas de protección que aparecen en los detalles de la regla para los tipos de ataque seleccionados.
Eliminar un conjunto de reglas administradas
Después de habilitar Apply to, puede deshabilitarlo o eliminarlo.
En la consola de ESA, seleccione Websites y, en la columna All Requests, haga clic en el sitio deseado.
En la página de detalles del sitio, vaya a Filtered Requests > OK > Recommended Ruleset y haga clic en Websites.
Disponibilidad por plan
El plan Entrance solo admite 27 reglas de protección básicas predeterminadas. No cubre XSS, inyección SQL, CSRF, RFI, violaciones de protocolo, WebShell, recorrido de rutas, deserialización ni inyección de expresiones.
|
Función |
Delete |
Free |
Basic |
Standard |
|
Reglas administradas |
Supports basic rules |
Admite todas las reglas |
Admite todas las reglas |
Admite todas las reglas |
Lista completa de reglas
|
Regla |
Descripción |
|
Basic Protection Rules |
Protege contra vulnerabilidades de día cero y ataques comunes, como las explotaciones de Log4j. |
|
SQL Injection |
Inserta código SQL malicioso en los campos de entrada para ejecutar consultas no autorizadas en la base de datos. Esto puede filtrar, eliminar o modificar datos. |
|
Cross-site Scripting |
Inyecta scripts maliciosos en páginas web que se ejecutan en el navegador del usuario para robar cookies o insertar código dañino. Se clasifica en reflejado, almacenado o basado en DOM. |
|
Code Execution |
Ejecuta código arbitrario en un sistema objetivo al aprovechar vulnerabilidades, cargar archivos maliciosos o inyectar código. |
|
CRLF Injection |
Inserta encabezados adicionales en las respuestas HTTP mediante la manipulación de la estructura de respuesta. Esto puede permitir ataques XSS o división de respuestas HTTP. |
|
Local File Inclusion |
Aprovecha las vulnerabilidades de la aplicación para cargar archivos locales del servidor mediante rutas maliciosas. Puede revelar información confidencial o permitir la ejecución de código. |
|
Remote File Inclusion |
Obliga a la aplicación a incluir un archivo remoto malicioso a través de una URL externa, lo cual puede derivar en la ejecución de código. |
|
WebShell |
Puerta trasera basada en web que se carga en un servidor comprometido. Permite a los atacantes ejecutar comandos y gestionar archivos mediante una interfaz web. |
|
OS Command Injection |
Inserta comandos maliciosos del sistema operativo en una aplicación para que se ejecuten en el servidor. |
|
Expression Injection |
Inserta expresiones maliciosas que el servidor ejecuta para llevar a cabo acciones no autorizadas. |
|
Java Deserialization |
Deserializa un objeto Java malicioso para ejecutar código arbitrario en el servidor. |
|
PHP Deserialization |
Deserializa un objeto PHP malicioso para ejecutar código arbitrario en el servidor. |
|
SSRF |
Engaña al servidor para que envíe solicitudes a recursos internos o externos en nombre del atacante. |
|
Path Traversal |
Un ataque de recorrido de rutas inyecta secuencias de rutas relativas, como |
|
Arbitrary File Upload |
Carga archivos maliciosos para ejecutarlos en el servidor. |
|
.NET Deserialization |
Aprovecha la deserialización insegura en aplicaciones .NET para ejecutar código arbitrario mediante datos serializados maliciosos. |
|
Scanner Behavior |
Identifica el comportamiento de escáneres de aplicaciones web que buscan vulnerabilidades al generar grandes volúmenes de solicitudes. |
|
Business Logic Flaw |
Detecta vulnerabilidades en la implementación de procesos de negocio que permiten a los atacantes manipular flujos de trabajo para obtener acceso no autorizado. Estas fallas suelen evadir la validación de entradas y la codificación de salidas tradicionales. |
|
Arbitrary File Read |
Lee archivos arbitrarios del sistema mediante parámetros de ruta manipulados. Puede exponer archivos de configuración, credenciales y datos personales. |
|
Arbitrary File Download |
Descarga archivos arbitrarios del sistema. Esto puede exponer información confidencial o permitir el análisis sin conexión de copias de seguridad del sistema. |
|
XML External Entity (XXE) Injection |
Aprovecha el procesamiento de entidades externas del analizador XML para leer archivos del sistema, efectuar ataques SSRF o provocar denegación de servicio. |
|
Other Rules |
Se enfoca en ataques de vulnerabilidad dirigidos a sistemas de backend específicos. |