Las reglas de acceso por IP le permiten permitir, desafiar o bloquear el tráfico según la IP de origen, el ASN o la ubicación geográfica. Las reglas de acceso por IP HTTP (capa 7) están disponibles en todos los planes. Las reglas de acceso por IP TCP/UDP (capa 4) requieren un plan Enterprise.
Configurar una regla de acceso por IP
En la consola de ESA, vaya a Websites y haga clic en su sitio web de destino en la columna Website.
En la página de detalles del sitio web, elija .
-
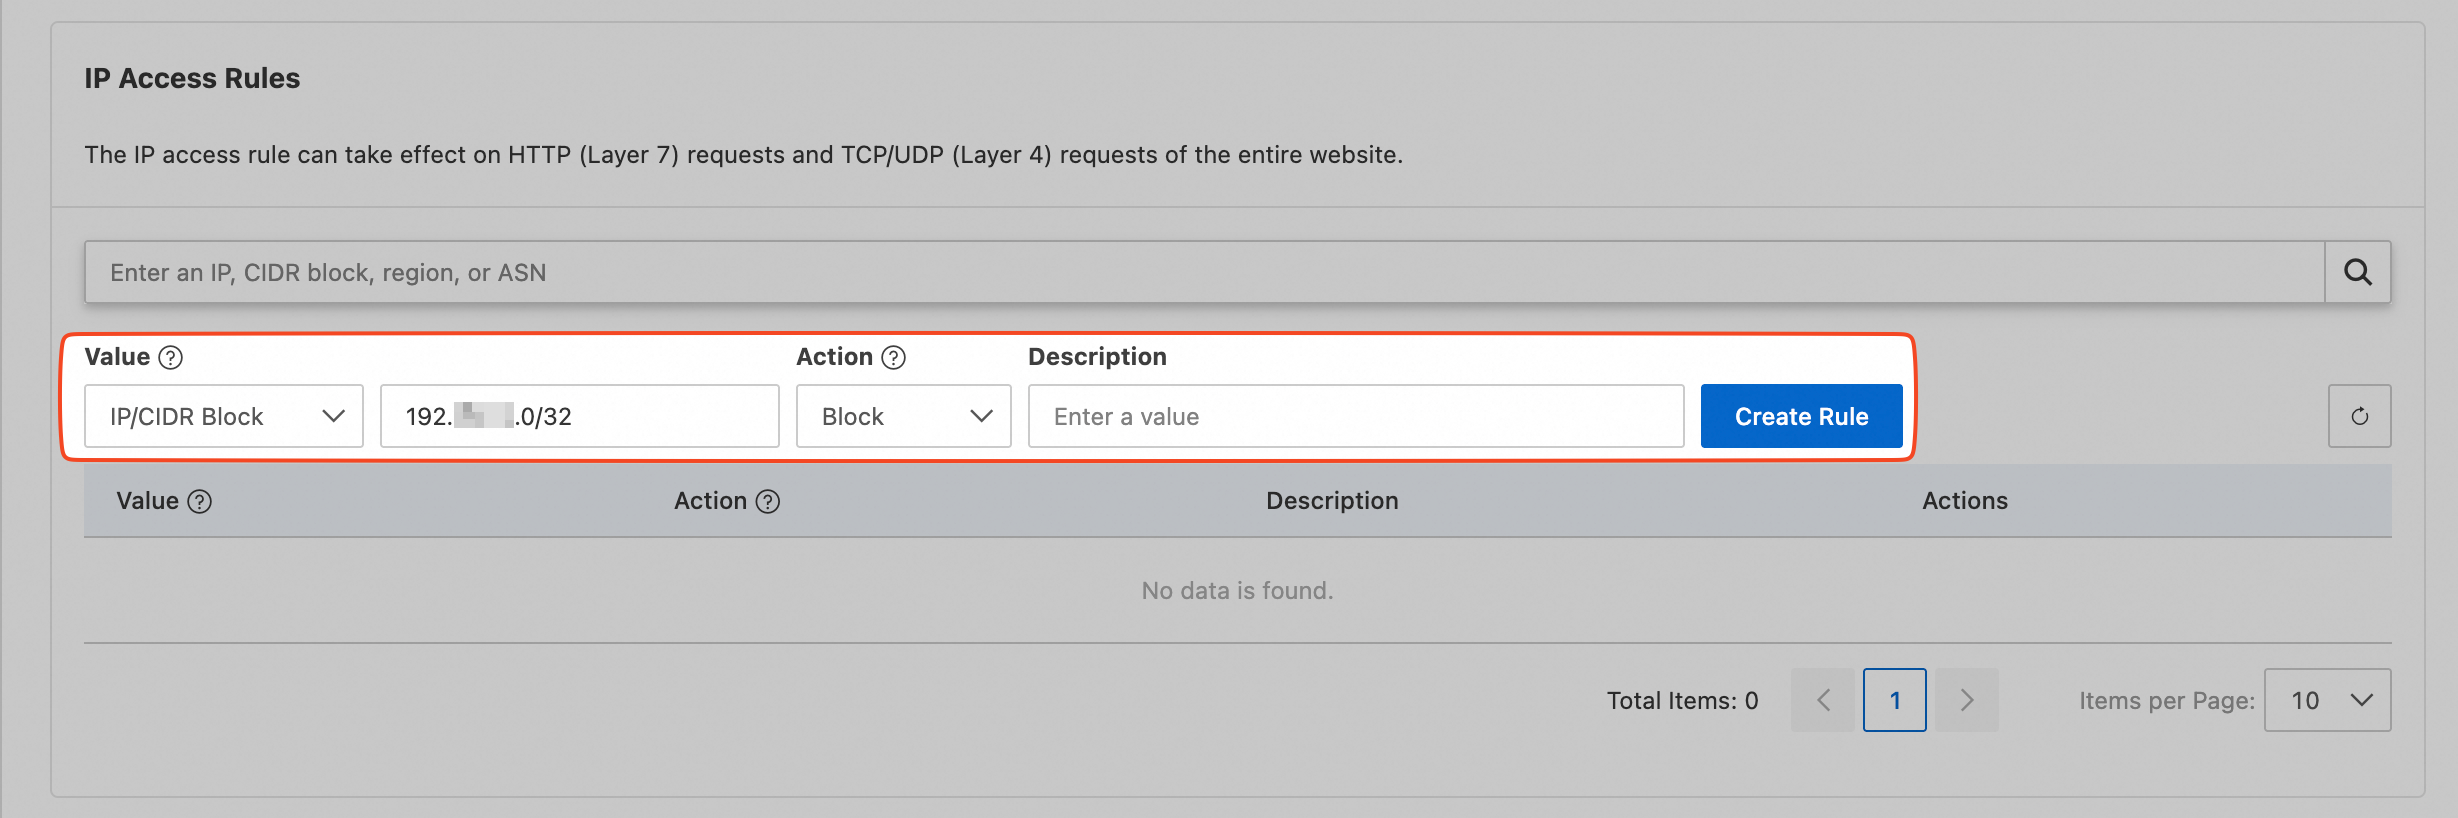
Para definir una regla, seleccione un tipo de coincidencia, como IP/CIDR Block, ASN o Region. Después, introduzca un valor, seleccione una Action y haga clic en Create Rule. Los tipos de acción compatibles se enumeran en Actions.
-
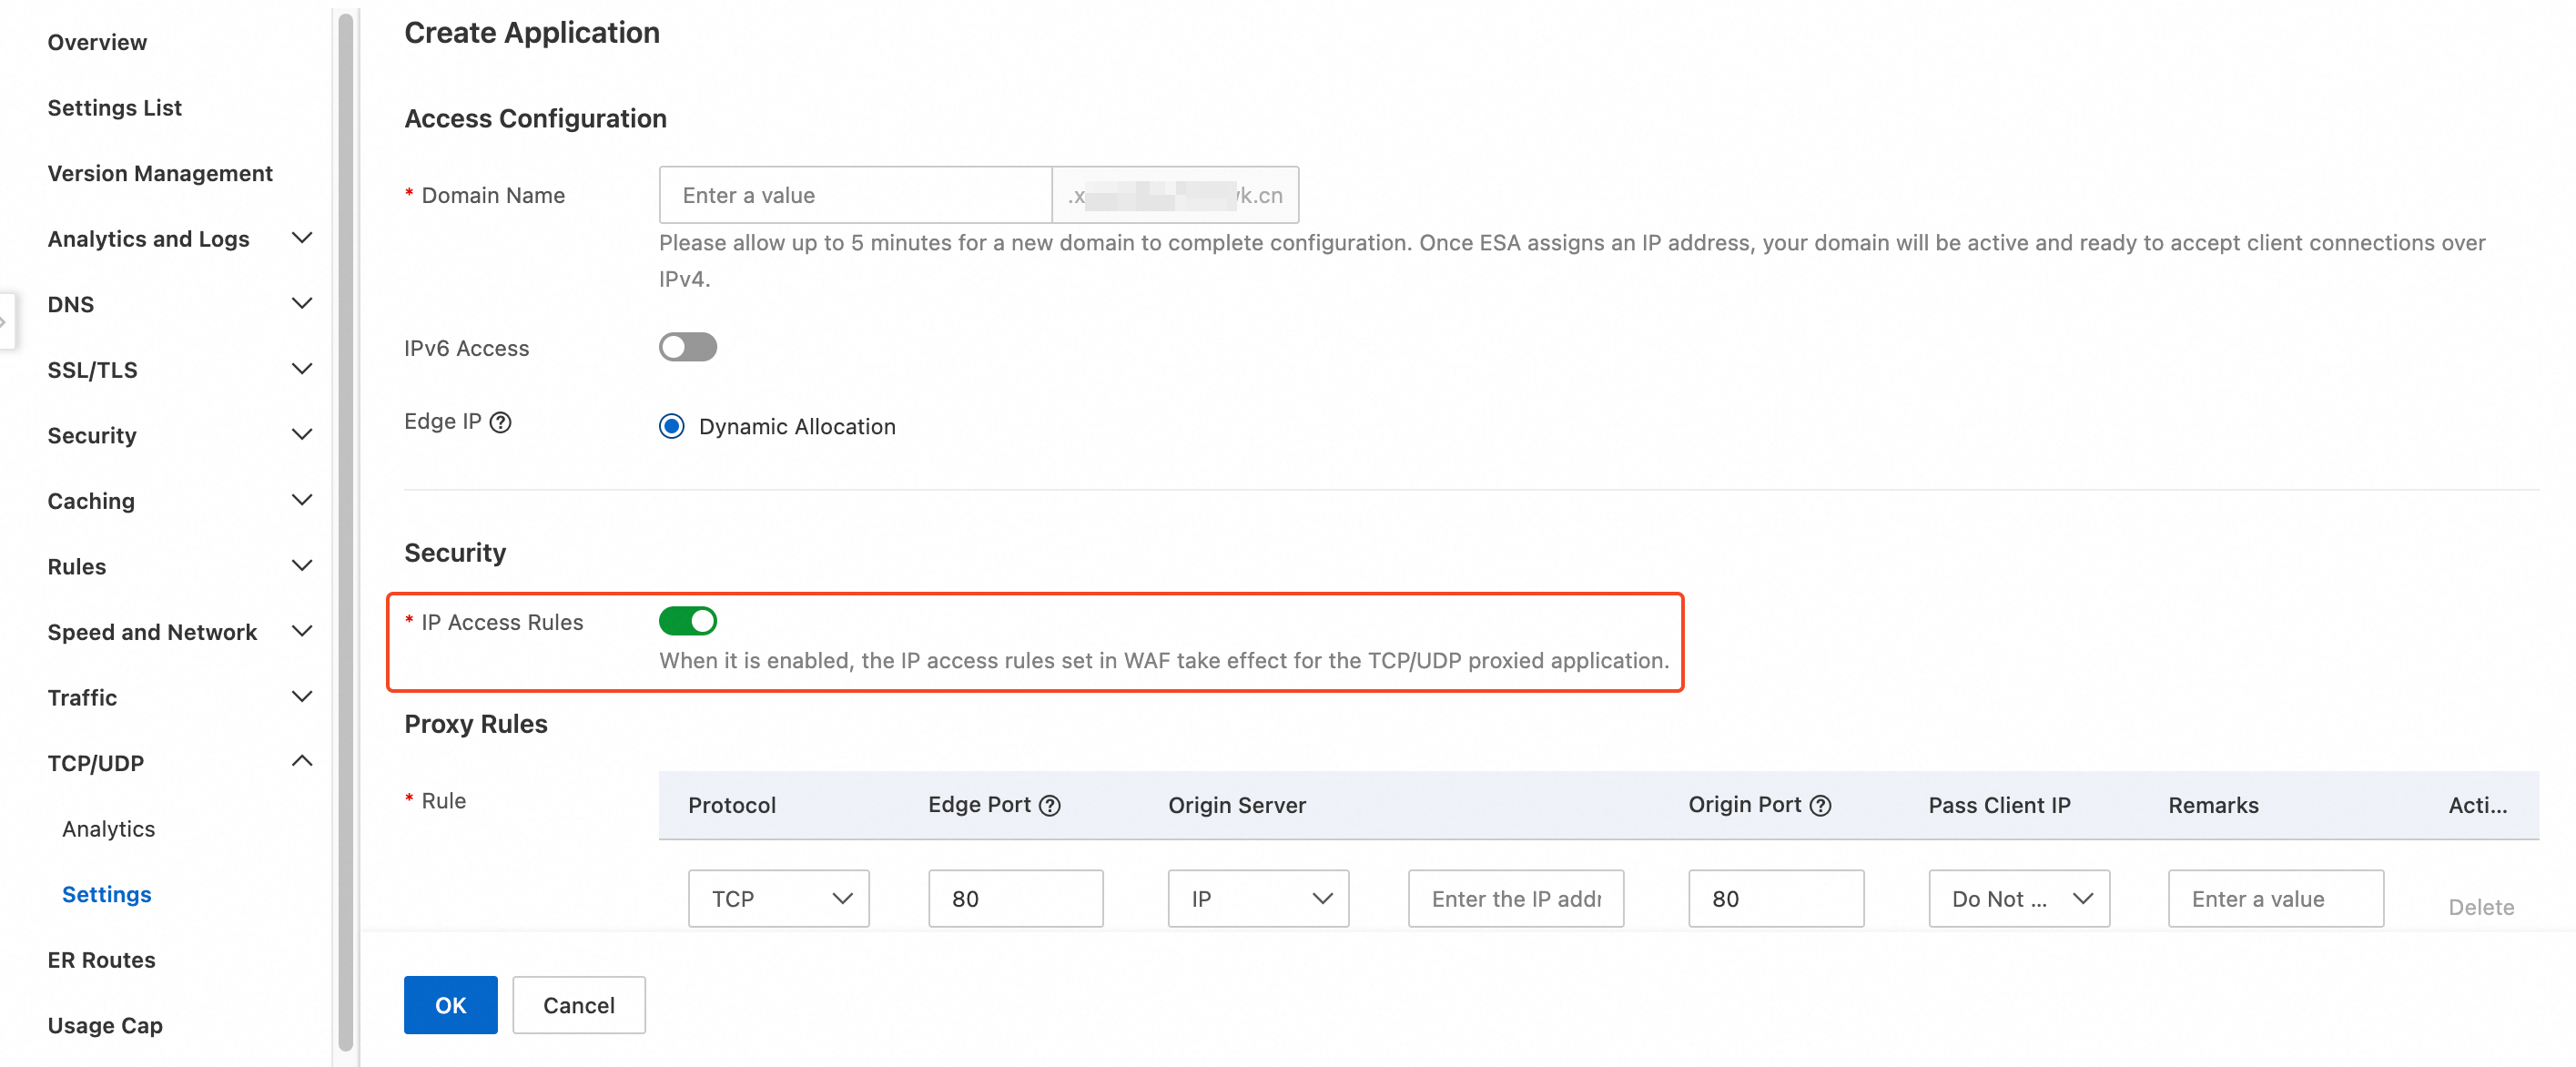
Opcional: de forma predeterminada, las reglas se aplican a la capa 7 (HTTP). Las reglas de acceso por IP TCP/UDP (capa 4) requieren un plan Enterprise. Para cubrir también las solicitudes de la capa 4 (TCP/UDP), vaya a TCP/UDP > Settings. En la página Settings, haga clic en Create Application. En el panel Create Application, habilite IP Access Rules.
Ejemplos de configuración
Escenario 1: bloquear una dirección IP
Para bloquear una dirección IP específica:
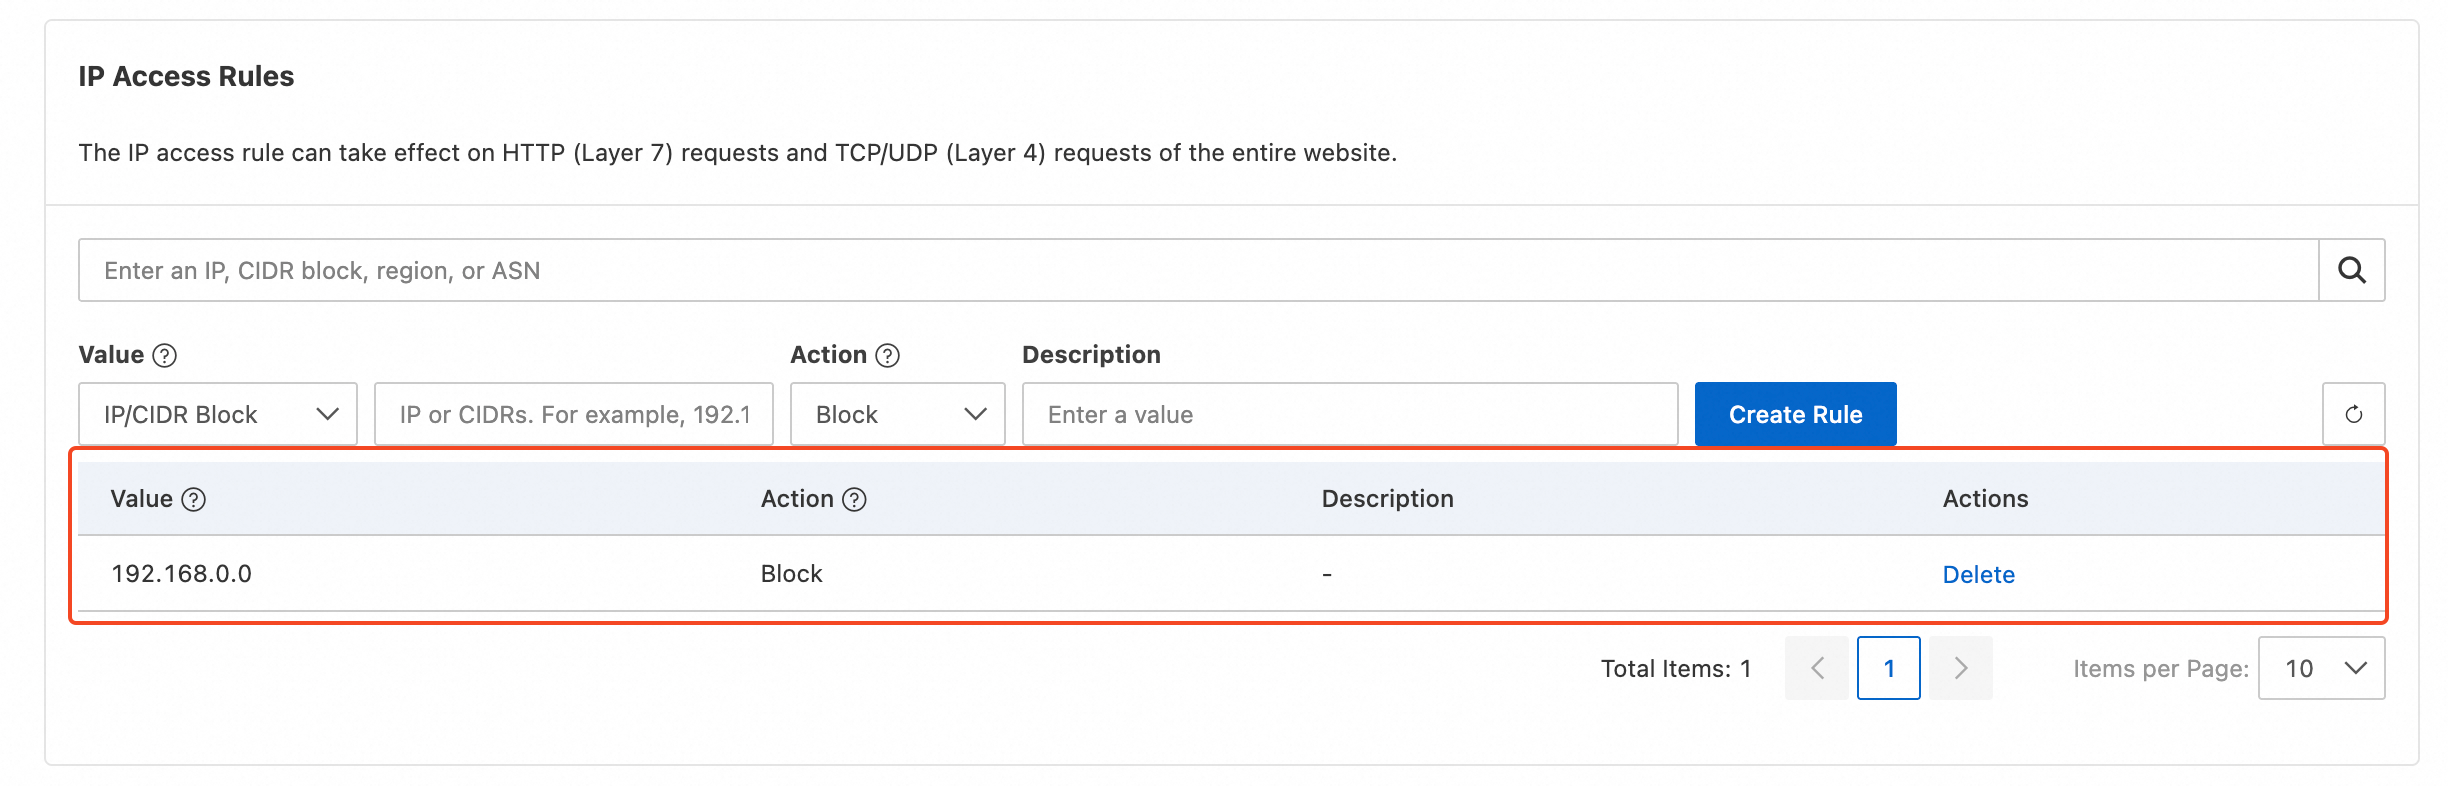
Establezca el Value de IP Access Rules en IP/CIDR Block e introduzca una dirección IP, por ejemplo,
192.168.0.0.-
Establezca la Action en Block y haga clic en Create Rule. A partir de ese momento, se bloquearán las solicitudes provenientes de esta dirección IP.
Escenario 2: bloquear un ASN
Para bloquear el tráfico de un ASN específico:
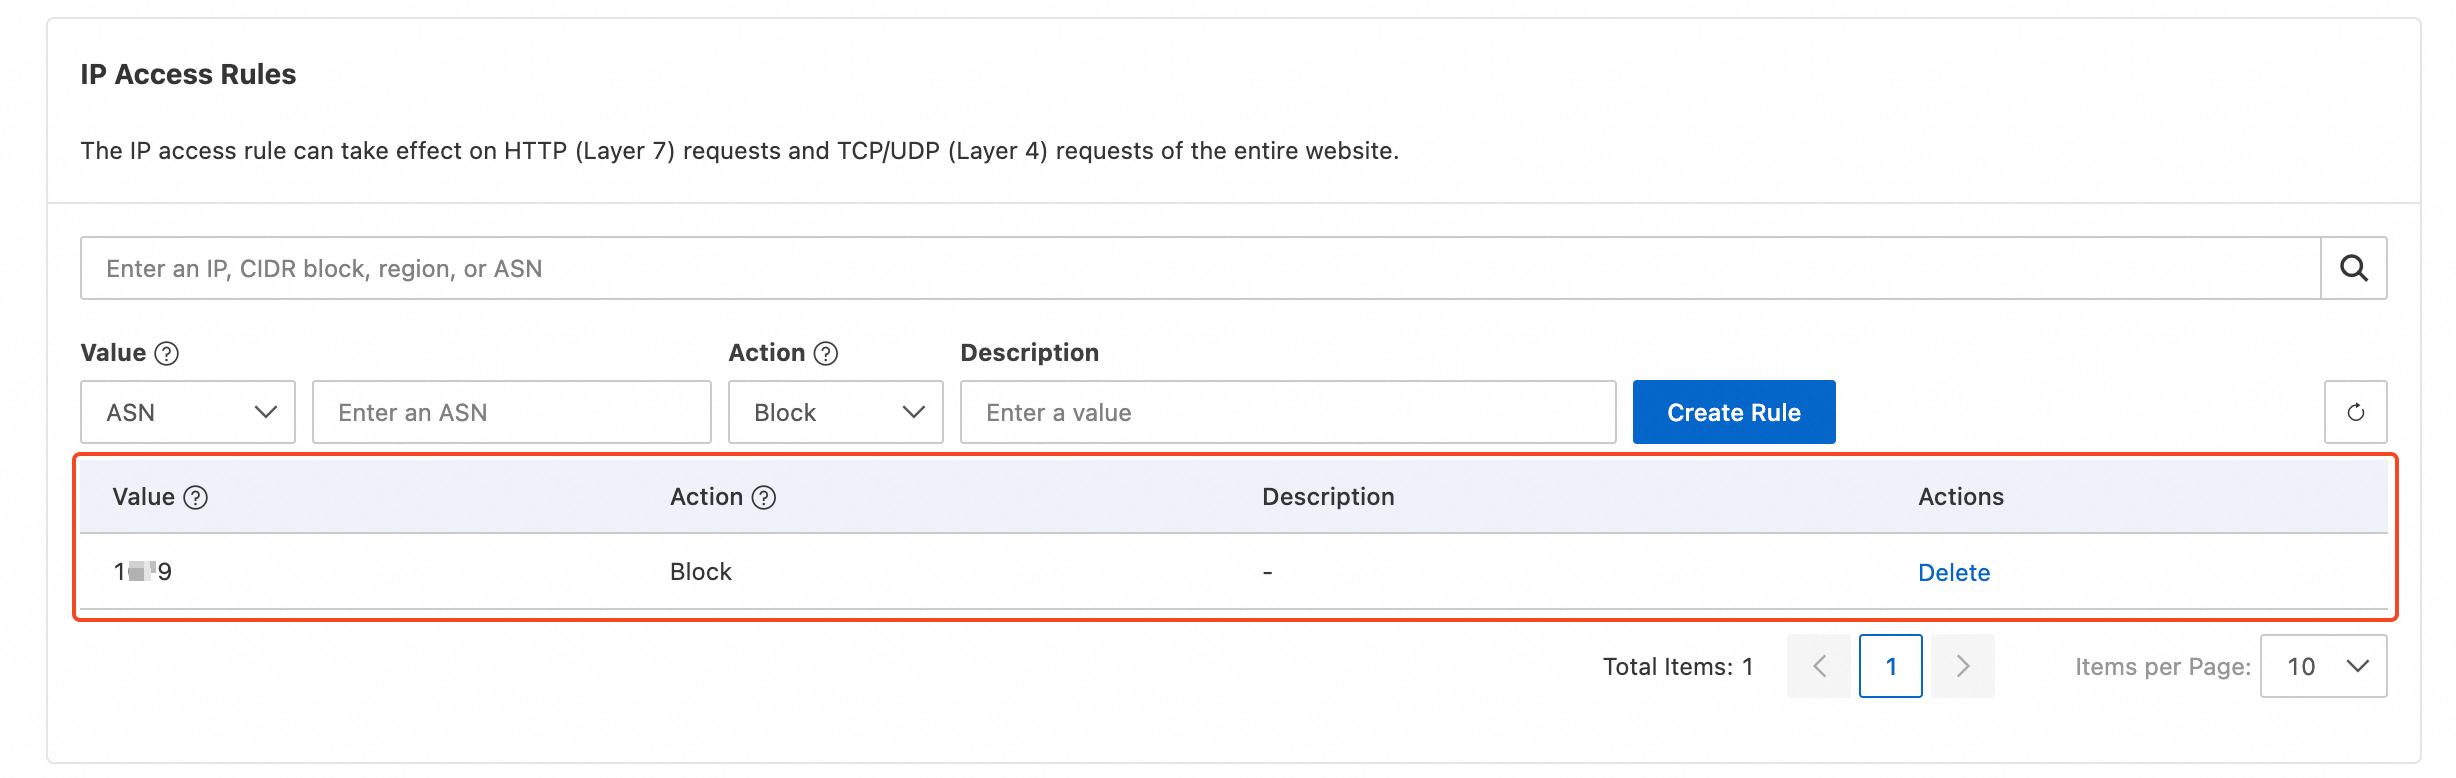
Establezca el Value de IP Access Rules en ASN e introduzca el número de ASN. Use únicamente dígitos (por ejemplo,
13335). No incluya el prefijo "AS", ya que introducir un valor comoAS13335genera un error de validación. What is an ASN.-
Establezca la Action en Block y haga clic en Create Rule. A partir de ese momento, se bloquearán las solicitudes provenientes de este ASN.
Escenario 3: bloquear una región
Para bloquear una región específica:
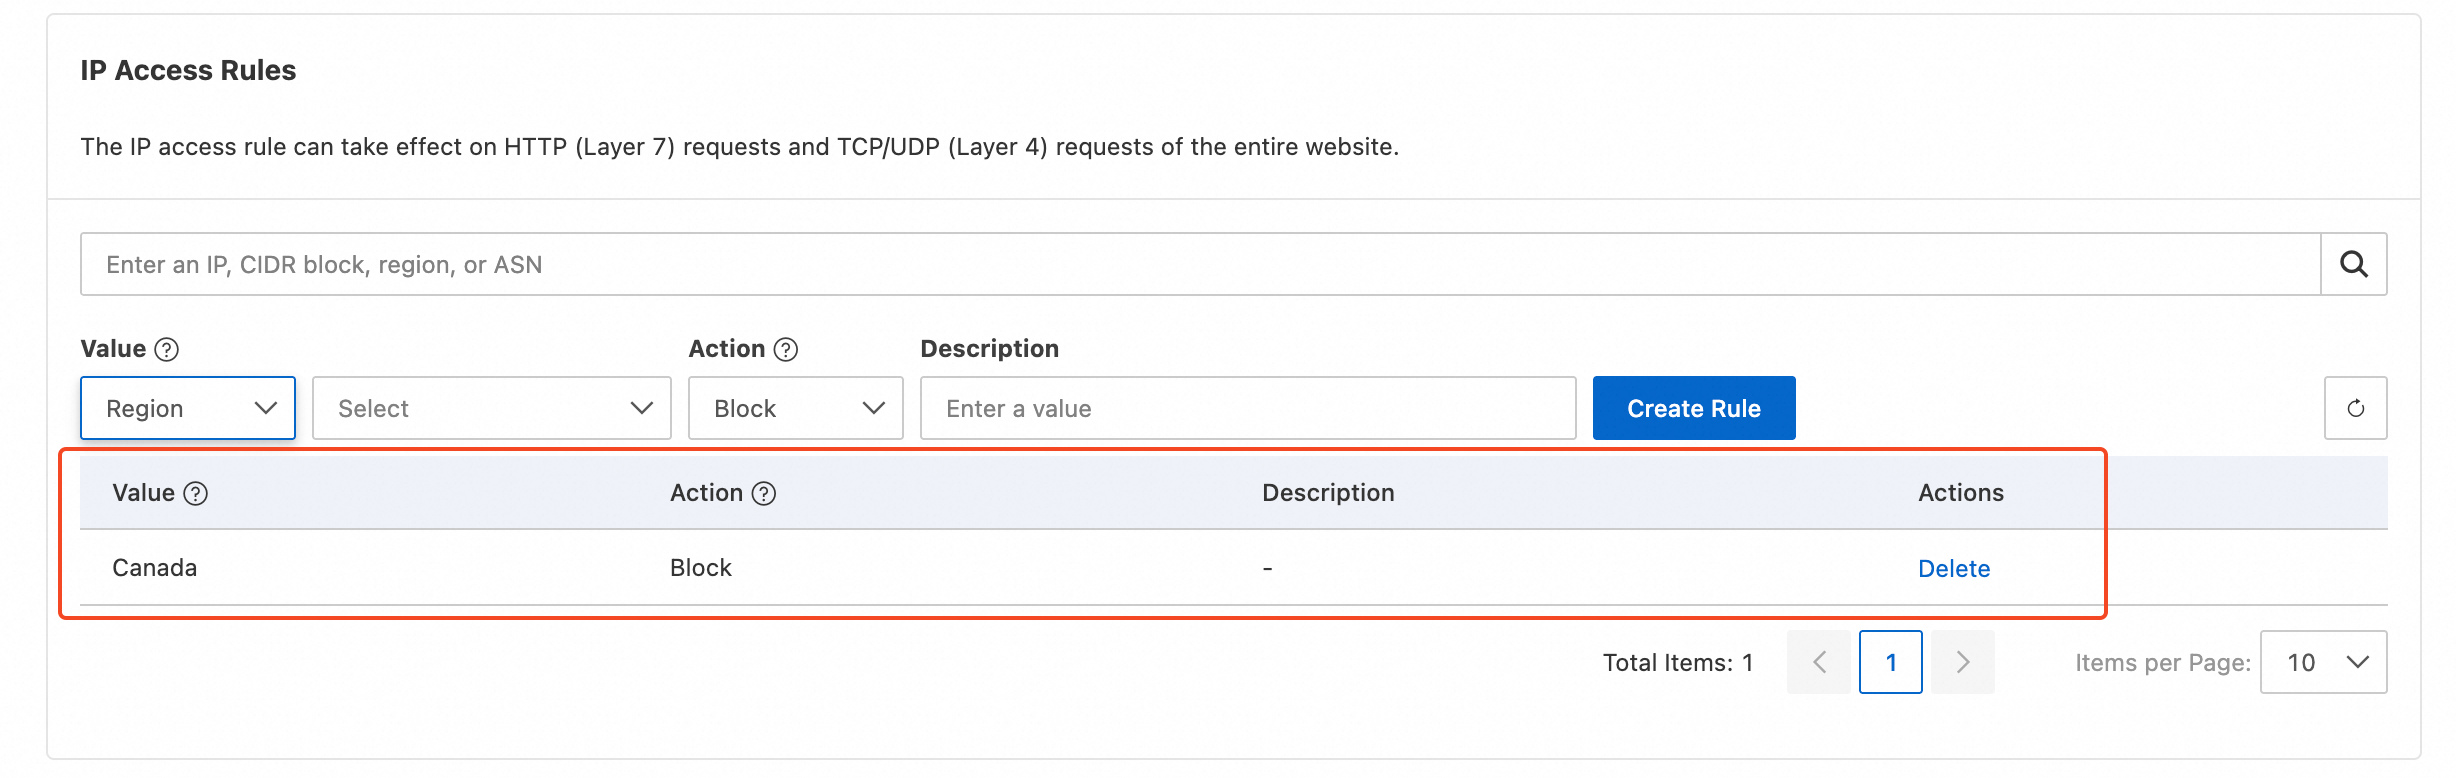
Establezca el Value de IP Access Rules en Region e introduzca el nombre de una región.
Establezca la Action en Block y haga clic en Create Rule. La regla bloqueará las solicitudes provenientes de esta Region.
Acciones
|
Acción |
Alcance |
Descripción |
|
Block |
Se aplica tanto a las solicitudes de la capa 7 como a las de la capa 4. |
Returns an HTTP 403 response for Layer 7 requests and terminates the connection for Layer 4 requests. |
|
Allow |
Se aplica tanto a las solicitudes de la capa 7 como a las de la capa 4. |
N/D |
|
JavaScript Challenge |
Se aplica únicamente a las solicitudes de la capa 7. |
Presenta un desafío de JavaScript para distinguir a los usuarios legítimos de los bots. |
|
Slider CAPTCHA |
Se aplica únicamente a las solicitudes de la capa 7. |
Presenta un CAPTCHA deslizante para verificar que el usuario es humano y bloquear a los bots. |
Disponibilidad
|
Función |
Entrance |
Pro |
Premium |
Enterprise |
|
Cantidad de reglas de acceso por IP |
50 |
200 |
400 |
400 |
|
Reglas de acceso por IP TCP/UDP (capa 4) |
|
|
|
|