Instant Logs permite consultar registros de acceso en tiempo real desde la consola de ESA sin configuración adicional. Úselo para detectar ataques, solucionar fallas y depurar la conectividad del sitio.
¿Por qué usar los registros instantáneos?
Los productos tradicionales de CDN dependen de registros fuera de línea para identificar y resolver problemas. Sin embargo, estos registros tienen limitaciones importantes:
Diagnóstico de fallas entre regiones: los registros de un solo nodo o con alta latencia en toda la red dificultan localizar problemas de acceso regionales.
Verificación de versiones por fases: los registros fuera de línea no filtran rápidamente las solicitudes específicas de una versión por fases.
Análisis de ataques en tiempo real: la alta latencia retrasa la creación de políticas de mitigación ante nuevos patrones de ataque.
Monitoreo del negocio en tiempo real: una latencia de minutos resulta insuficiente para ajustar políticas dinámicas durante eventos promocionales.
Verificación de la incorporación de nuevos servicios: la latencia de los registros retrasa la confirmación de que la ruta de entrega de un sitio nuevo es correcta.
Instant Logs de ESA ofrece visualización de registros en tiempo real dentro de la consola, de forma similar a tail -f en Linux/Unix.
Límites
Un sitio solo admite una sesión de monitoreo activa a la vez, con una duración máxima de 60 minutos.
Los registros instantáneos almacenan hasta 40 entradas por sesión en orden cronológico. Las entradas nuevas sobrescriben a las más antiguas.
-
A continuación se describen las acciones que finalizan la sesión de monitoreo. Para reanudarla, haga clic nuevamente en Start Monitoring.
La sesión termina si expande una entrada de registro, hace clic en Stop Monitoring o hace clic en el botón de exportación
 . Los registros históricos permanecen en la página.
Agregar un filtro, cambiar a otra página o actualizar la página finaliza la sesión y elimina todos los registros.
Iniciar el monitoreo de registros instantáneos
En la consola de ESA, seleccione Websites y, en la columna Websites, haga clic en el sitio de destino.
En el panel de navegación izquierdo, elija .
-
En la página Analytics and Logs, haga clic en Real-time Logs para comenzar a recopilar registros.
Agregue un Instant Logs para limitar el alcance de los registros e identificar anomalías.
Cuando el monitoreo se detenga, expanda una entrada de registro para consultar sus campos o haga clic en el botón de exportación
para descargar los datos como JSON.
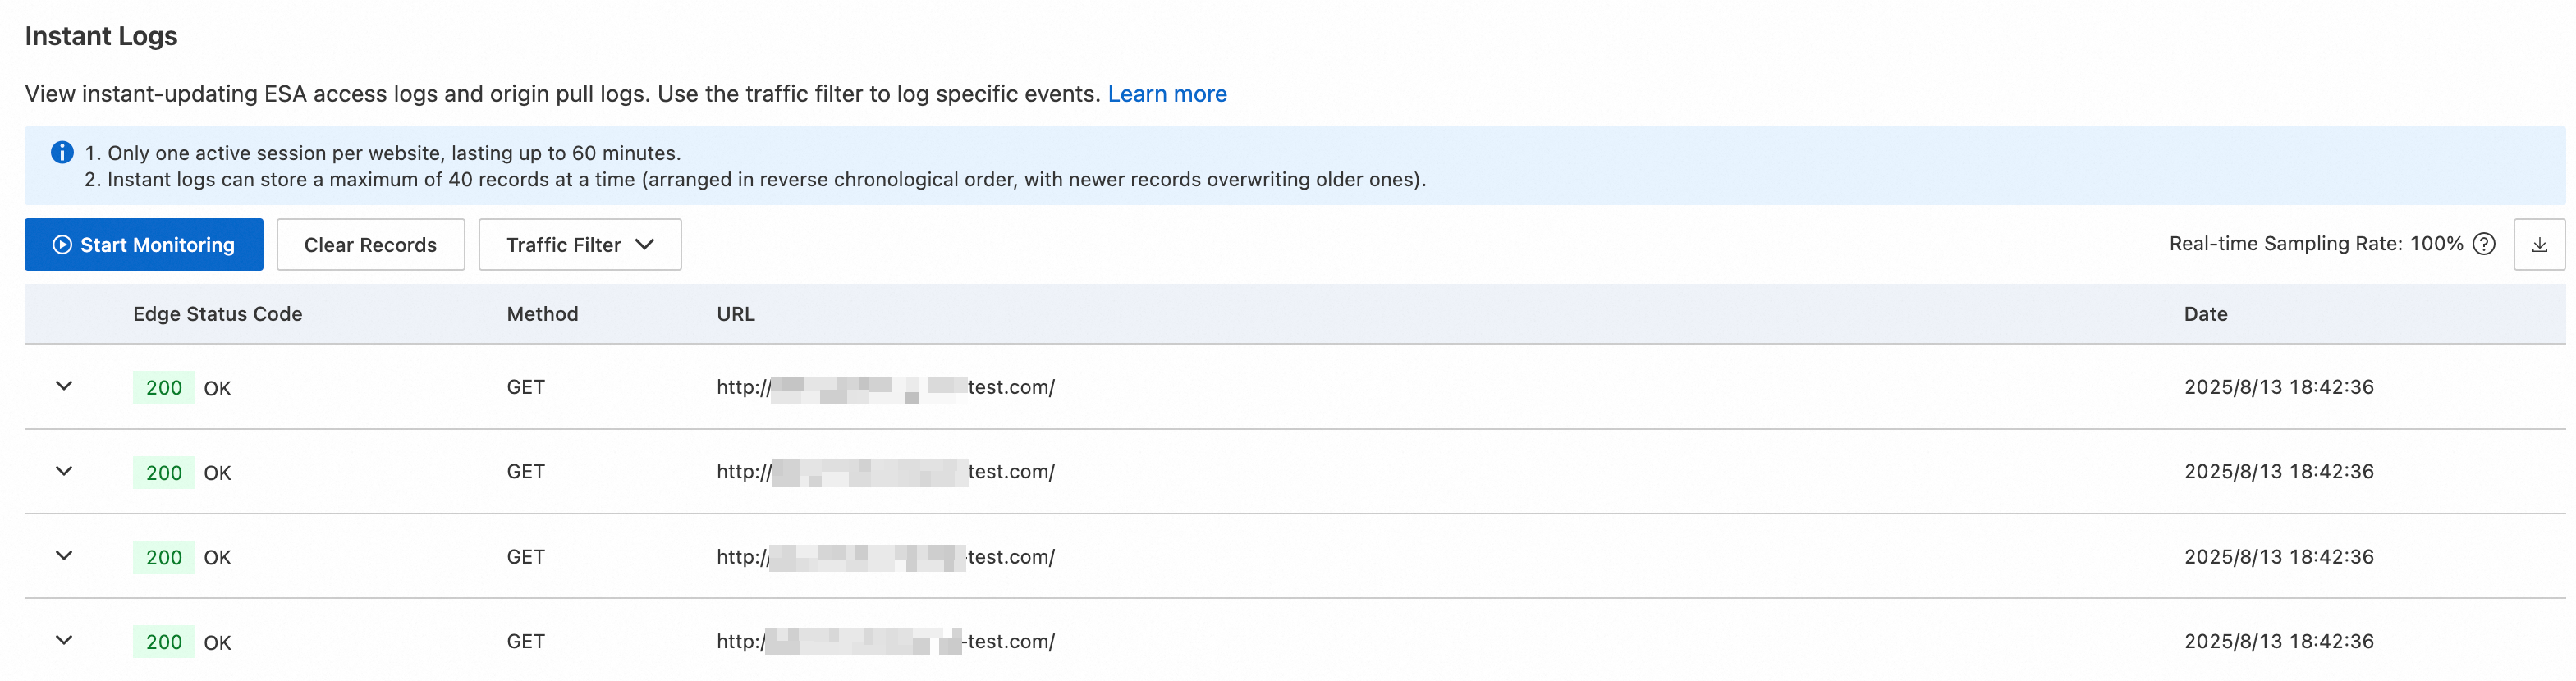
Campos de los registros instantáneos
Campo | Tipo | Descripción |
BotTag | string | Tipo de tráfico de la solicitud del cliente. Ejemplos:
|
ClientASN | string | El autonomous system number (ASN) obtenido a partir de la dirección IP del cliente. |
ClientCountryCode | string | Código de país ISO 3166-1 alpha-2 obtenido a partir de la dirección IP del cliente. |
ClientIP | string | Dirección IP del cliente que se conectó al nodo de ESA. |
ClientISP | string | Proveedor de servicios de internet (ISP) obtenido a partir de la dirección IP del cliente. |
ClientRegionCode | string | Código de región ISO 3166-2 obtenido a partir de la dirección IP del cliente. |
ClientRequestBytes | int | Tamaño de la solicitud del cliente, en bytes. |
ClientRequestHeaderRange | string | Valor del campo |
ClientRequestHost | string | Encabezado |
ClientRequestID | string | Identificador único de la solicitud del cliente. |
ClientRequestMethod | string |
|
ClientRequestPath | string | Ruta de la solicitud del cliente. |
ClientRequestProtocol | string | Protocolo de la solicitud del cliente. |
ClientRequestQuery | string | Cadena |
ClientRequestReferer | string | Encabezado |
ClientRequestURI | string |
|
ClientRequestUserAgent | string | Encabezado |
ClientSrcPort | int | Puerto de origen que usó el cliente para conectarse al nodo de ESA. |
ClientSSLCipher | string | Suite de cifrado SSL que utilizó el cliente. |
ClientSSLProtocol | string | Versión del protocolo SSL que utilizó el cliente. Un guion ( |
ClientXRequestedWith | string | Encabezado |
EdgeCacheStatus | string | El cache status de la solicitud del cliente. |
EdgeEndTimestamp | Timestamp ISO8601 | Marca de tiempo en la que el nodo de ESA terminó de enviar la respuesta al cliente. Por ejemplo: |
EdgeRequestHost | string | Encabezado |
EdgeResponseBodyBytes | int | Tamaño del |
EdgeResponseBytes | int | Tamaño total de la respuesta que el nodo de ESA devolvió al cliente, en bytes. |
EdgeResponseCompressionAlgo | string | Algoritmo de compresión de la respuesta del nodo de ESA. |
EdgeResponseCompressionRatio | float | Relación de compresión de la respuesta del nodo de ESA. |
EdgeResponseContentType | string | Encabezado |
EdgeResponseStatusCode | int | Código de estado que el nodo de ESA devolvió al cliente. |
EdgeResponseTime | int | Tiempo total de respuesta (ms) desde que el nodo de ESA recibe la solicitud hasta que el cliente termina de recibir la respuesta. |
EdgeServerID | string | Identificador único del nodo de ESA al que accedió el cliente. |
EdgeServerIP | string | Dirección IP del nodo de ESA al que accedió el cliente. |
EdgeStartTimestamp | Timestamp ISO8601 | Marca de tiempo en la que el nodo de ESA recibió la solicitud del cliente. Por ejemplo: |
JA3Hash | string | Valor de hash de la huella JA3 del cliente. |
JA4Hash | string | Valor de hash de la huella JA4 del cliente. |
EdgeTimeToFirstByteMs | int | Tiempo hasta el primer byte (TTFB) en milisegundos (ms), desde que el nodo de ESA recibe la solicitud hasta que envía el primer byte de respuesta. |
OriginDNSResponseTimeMs | int | Tiempo de resolución DNS del servidor de origen, en milisegundos (ms). Si no se realiza una solicitud back-to-origin, el valor es |
OriginIP | string | Dirección IP del servidor de origen al que se accedió durante la solicitud back-to-origin. Si no se realiza una solicitud back-to-origin, el valor es un guion ( |
OriginResponseDurationMs | int | Tiempo hasta el primer byte (TTFB) del servidor de origen, en milisegundos (ms). Si no se realiza una solicitud back-to-origin, el valor es |
OriginResponseHeaderRange | string | Valor del encabezado Range en la respuesta del servidor de origen. Si no se realiza una solicitud back-to-origin, el valor es un guion ( |
OriginResponseHTTPExpires | string | Valor del encabezado Expires en la respuesta del servidor de origen. Si no se realiza una solicitud back-to-origin, el valor es un guion ( |
OriginResponseHTTPLastModified | string | Valor del encabezado Last-Modified en la respuesta del servidor de origen. Si no se realiza una solicitud back-to-origin, el valor es un guion ( |
OriginResponseStatusCode | int | Código de estado de la respuesta del servidor de origen. Si no se realiza una solicitud back-to-origin, el valor es |
OriginSSLProtocol | string | Versión del protocolo SSL utilizada en la solicitud back-to-origin. Si no se realiza una solicitud back-to-origin, el valor es un guion ( |
OriginTCPHandshakeDurationMs | int | Tiempo necesario para completar el handshake TCP de la conexión back-to-origin, en milisegundos (ms). Si no se realiza una solicitud back-to-origin, el valor es |
OriginTLSHandshakeDurationMs | int | Tiempo necesario para completar el handshake TLS de la conexión back-to-origin, en milisegundos (ms). Si no se realiza una solicitud back-to-origin, el valor es |
SecAction | string | Acción de mitigación final aplicada a esta solicitud. |
SecActions | string | Todas las acciones de mitigación aplicadas a esta solicitud. |
SecRuleID | string | Identificador de la última regla de mitigación activada para esta solicitud. |
SecRuleIDs | string | Identificadores de todas las reglas de mitigación activadas para esta solicitud. |
SecSource | string | Módulo de seguridad que activó la acción de mitigación final. |
SecSources | string | Lista de todos los módulos de seguridad que activaron acciones de mitigación para esta solicitud. |
SiteName | string | Nombre del sitio. |
SmartRoutingStatus | string | Indica si se utilizó smart routing. El valor |
TlsHash | string | Valor de hash MD5 que representa la huella SSL/TLS del cliente. |
SampleInterval | float | Tasa de muestreo de esta entrada de registro. |
Campos de encabezado de solicitud personalizados
De manera predeterminada, los registros instantáneos solo capturan los campos integrados de la tabla anterior. Para registrar también campos específicos del encabezado de solicitud (por ejemplo, User-Agent o Referer), llame a la operación CreateSiteCustomLog y use el parámetro RequestHeaders para configurar los campos de encabezado de solicitud personalizados del registro del sitio. Después de configurarlos, estos campos aparecerán tanto en los registros instantáneos como en los registros fuera de línea.
Para configurar los campos de encabezado de solicitud personalizados, llame a la operación CreateSiteCustomLog y especifique los campos que desea registrar en RequestHeaders:
aliyun esa CreateSiteCustomLog \
  --SiteId <site ID> \
  --RequestHeaders '["User-Agent", "Referer"]'
Para comprobar los campos de encabezado de solicitud personalizados configurados actualmente, llame a la operación GetSiteCustomLog:
aliyun esa GetSiteCustomLog --SiteId <site ID>Respuesta de ejemplo:
{
  "ConfigId": 507209232529408,
  "IsExist": true,
  "LogCustomField": {
    "RequestHeaders": ["User-Agent"]
  }
}
Disponibilidad de la función por edición
|
Advanced |
Enterprise |
Entrance |
Pro |
|
|
|
|
|