Cuando los recursos bajo una misma URI se almacenan en varios servidores de origen, cree una regla DNS para sobrescribir el registro DNS del nombre de host y enrutar cada solicitud al servidor de origen correcto.
Las reglas DNS solo están disponibles en los planes Premium and Enterprise.
Funcionamiento de las reglas DNS
Después de configurar los registros DNS de su dominio en ESA, los clientes se conectan a su servidor de origen con base en los resultados de la resolución DNS, como direcciones IP y nombres de dominio.
Para enrutar las solicitudes a distintos servidores de origen según la ruta de la solicitud, la ubicación del cliente u otras características, configure una regla DNS. Cuando una solicitud coincide con una regla DNS, ESA sobrescribe la resolución DNS estándar y devuelve una dirección nueva, como un registro A, CNAME o AAAA, que dirige la solicitud al servidor de origen correcto.

Crear una regla DNS****
En la consola de ESA, haga clic en Websites. En la columna Website, haga clic en el sitio web de destino.
En el panel de navegación izquierdo, elija .
Haga clic en Create Rule e introduzca un valor en Rule Name.
En la sección If requests match..., defina las condiciones de la regla. Para obtener más información sobre cómo configurar una expresión de regla, consulte Rule expression components.
-
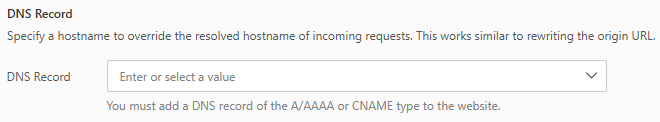
En la sección DNS record, haga clic en Configure y especifique el valor de DNS record.
Haga clic en OK.
Documentación relacionada
Las funciones relacionadas con las reglas varían en prioridad efectiva, reentrancia y granularidad efectiva. Para obtener más detalles, consulte Characteristics of rule-based features.