La función de seguridad de API de Edge Security Acceleration (ESA) ayuda a prevenir filtraciones de datos e interrupciones del servicio causadas por API desconocidas u obsoletas. Utiliza aprendizaje automático para analizar continuamente el tráfico de su sitio, descubrir automáticamente los endpoints de API e identificar problemas como fugas de información confidencial y uso indebido de las API.
Paso 1: Configurar identificadores de sesión
Para habilitar el análisis del comportamiento de las API y la detección de anomalías por usuario, debe configurar un identificador de sesión antes de usar la seguridad de API. ESA utiliza este identificador para reconocer a cada visitante y detectar con precisión los ataques dirigidos a usuarios específicos.
En la consola de ESA, seleccione Websites. En la columna Websites, haga clic en el sitio deseado.
En el panel de navegación izquierdo, elija .
Paso 2: Descubrir y evaluar las API
Una vez configurado el identificador de sesión, ESA comienza a descubrir las API automáticamente. Evalúe las API descubiertas y márquelas como Managed o Ignored para asegurar que las API críticas de su negocio estén completamente protegidas y excluir las innecesarias.
Descubrir API
ESA emplea aprendizaje automático e identificadores de sesión para analizar el tráfico de su sitio y descubrir sus API de forma automática.
Solo se incluyen en los resultados de descubrimiento las API que recibieron solicitudes válidas en los últimos 30 días.
En la consola de ESA, seleccione Websites. En la columna Website, haga clic en el sitio deseado.
En el panel de navegación izquierdo, elija .
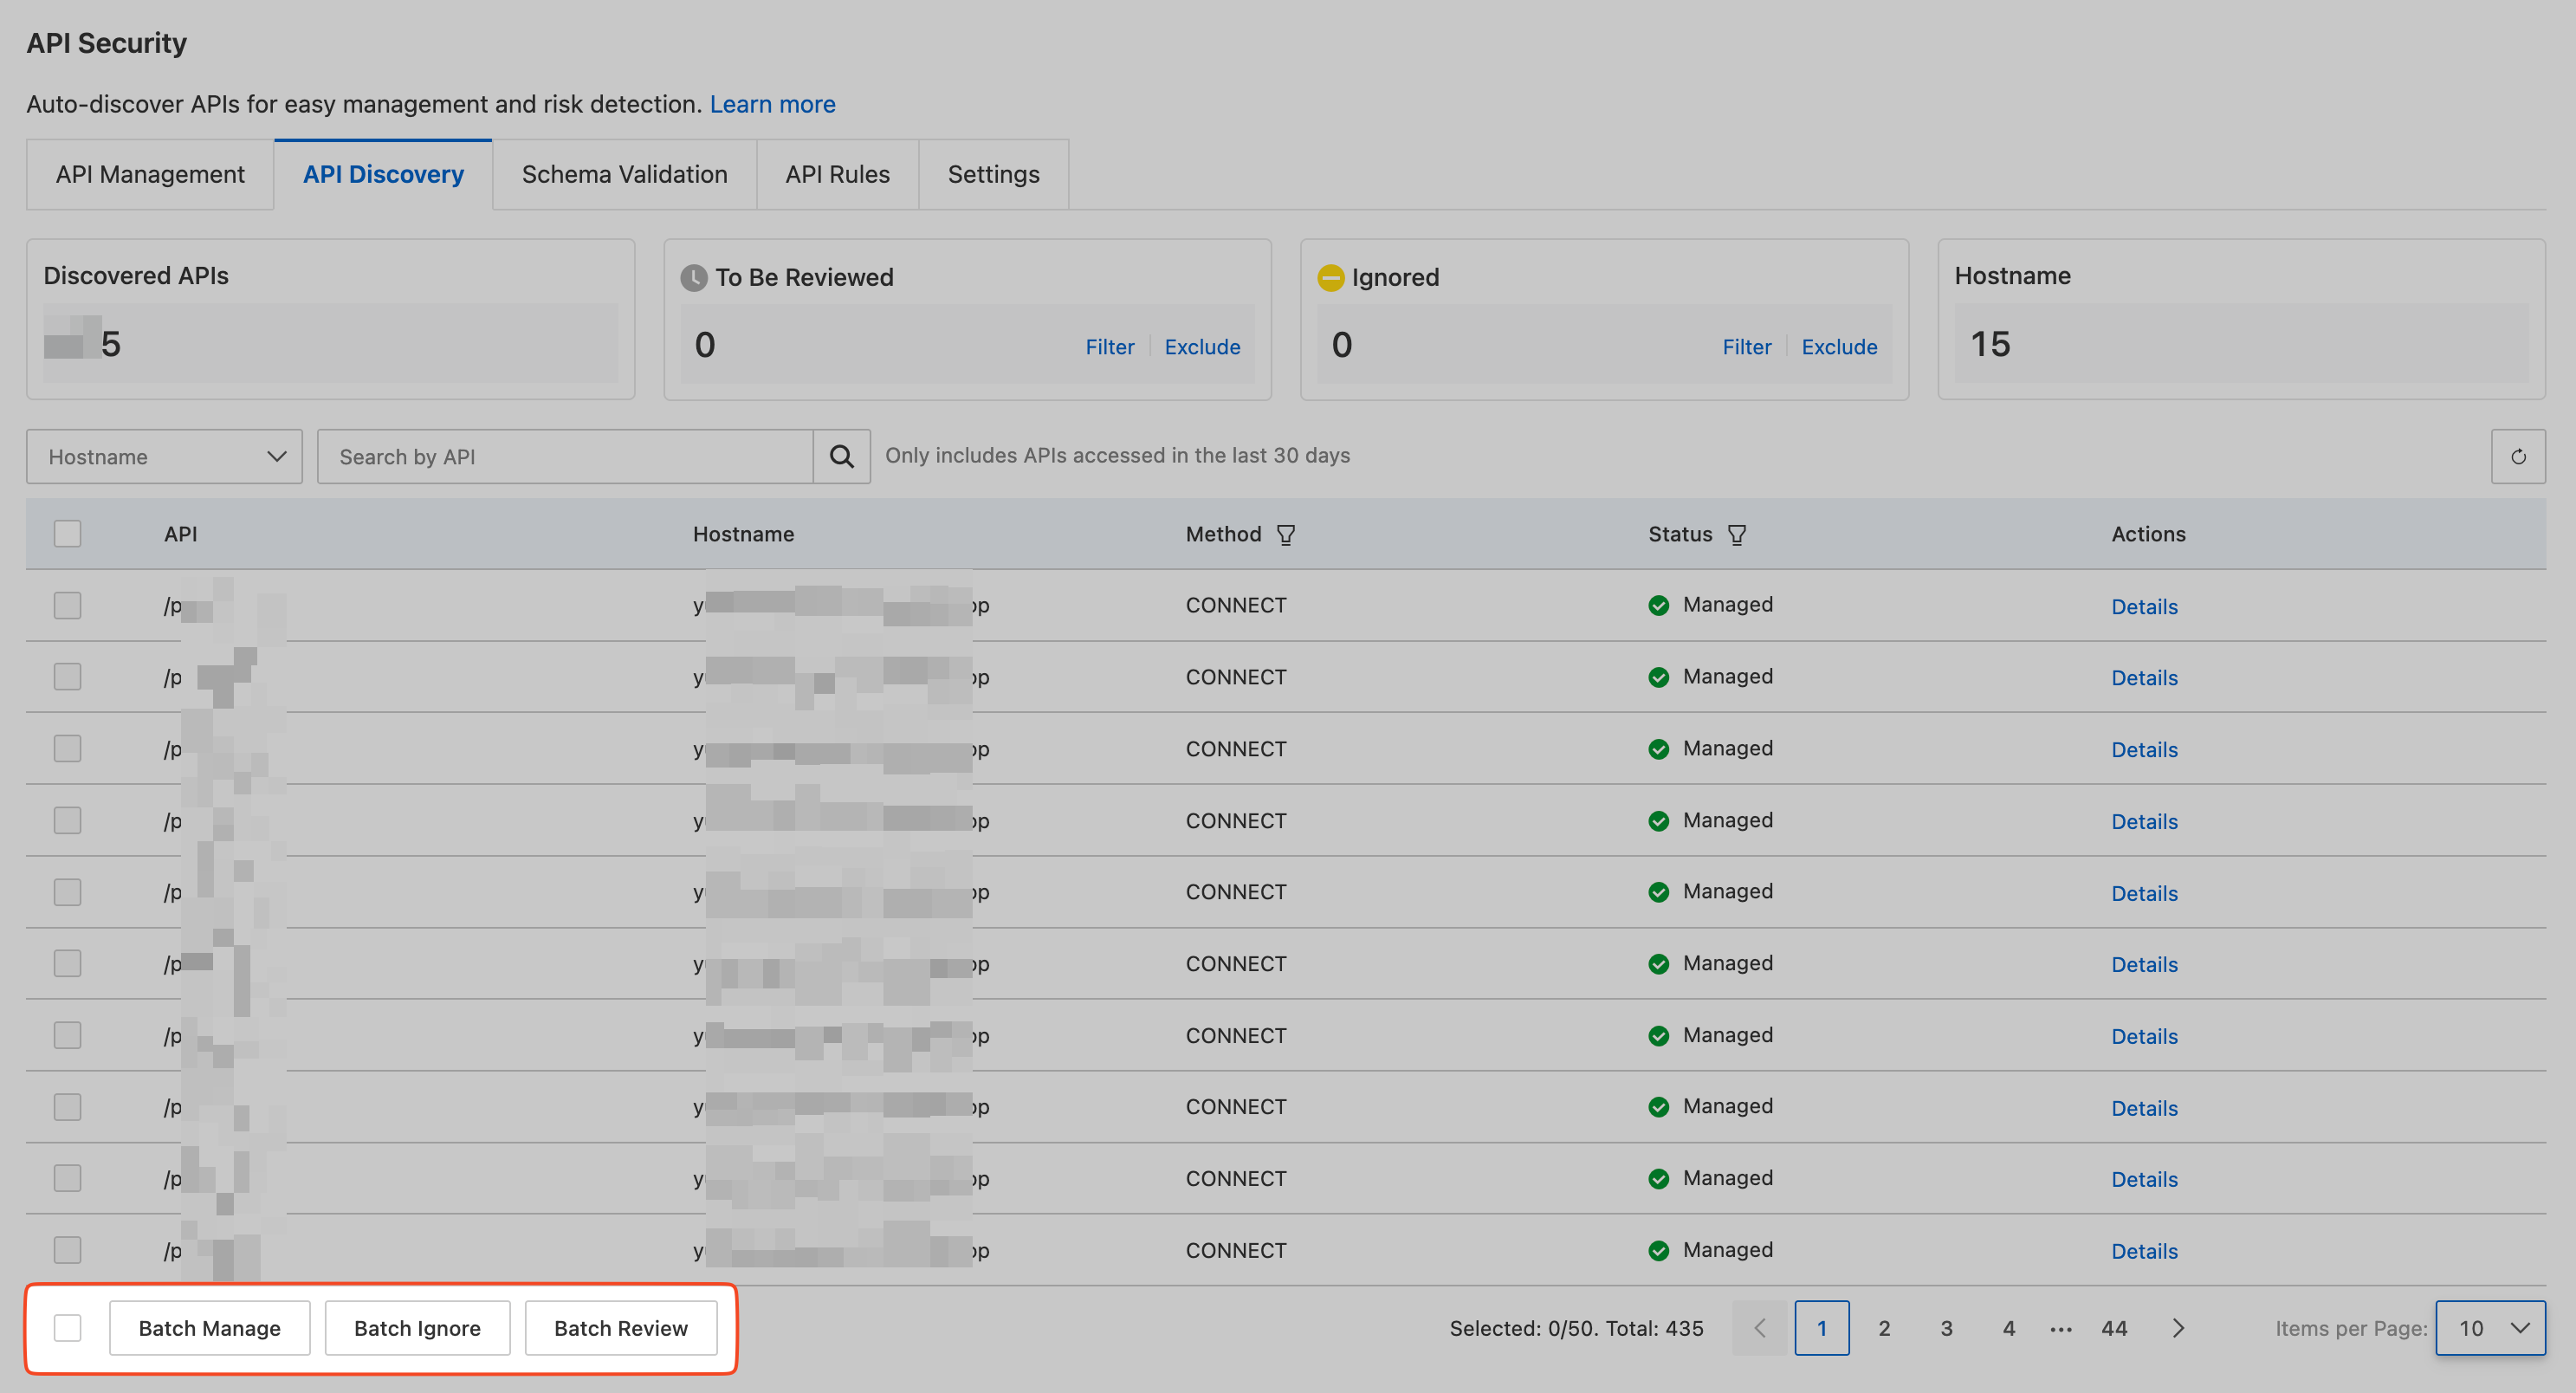
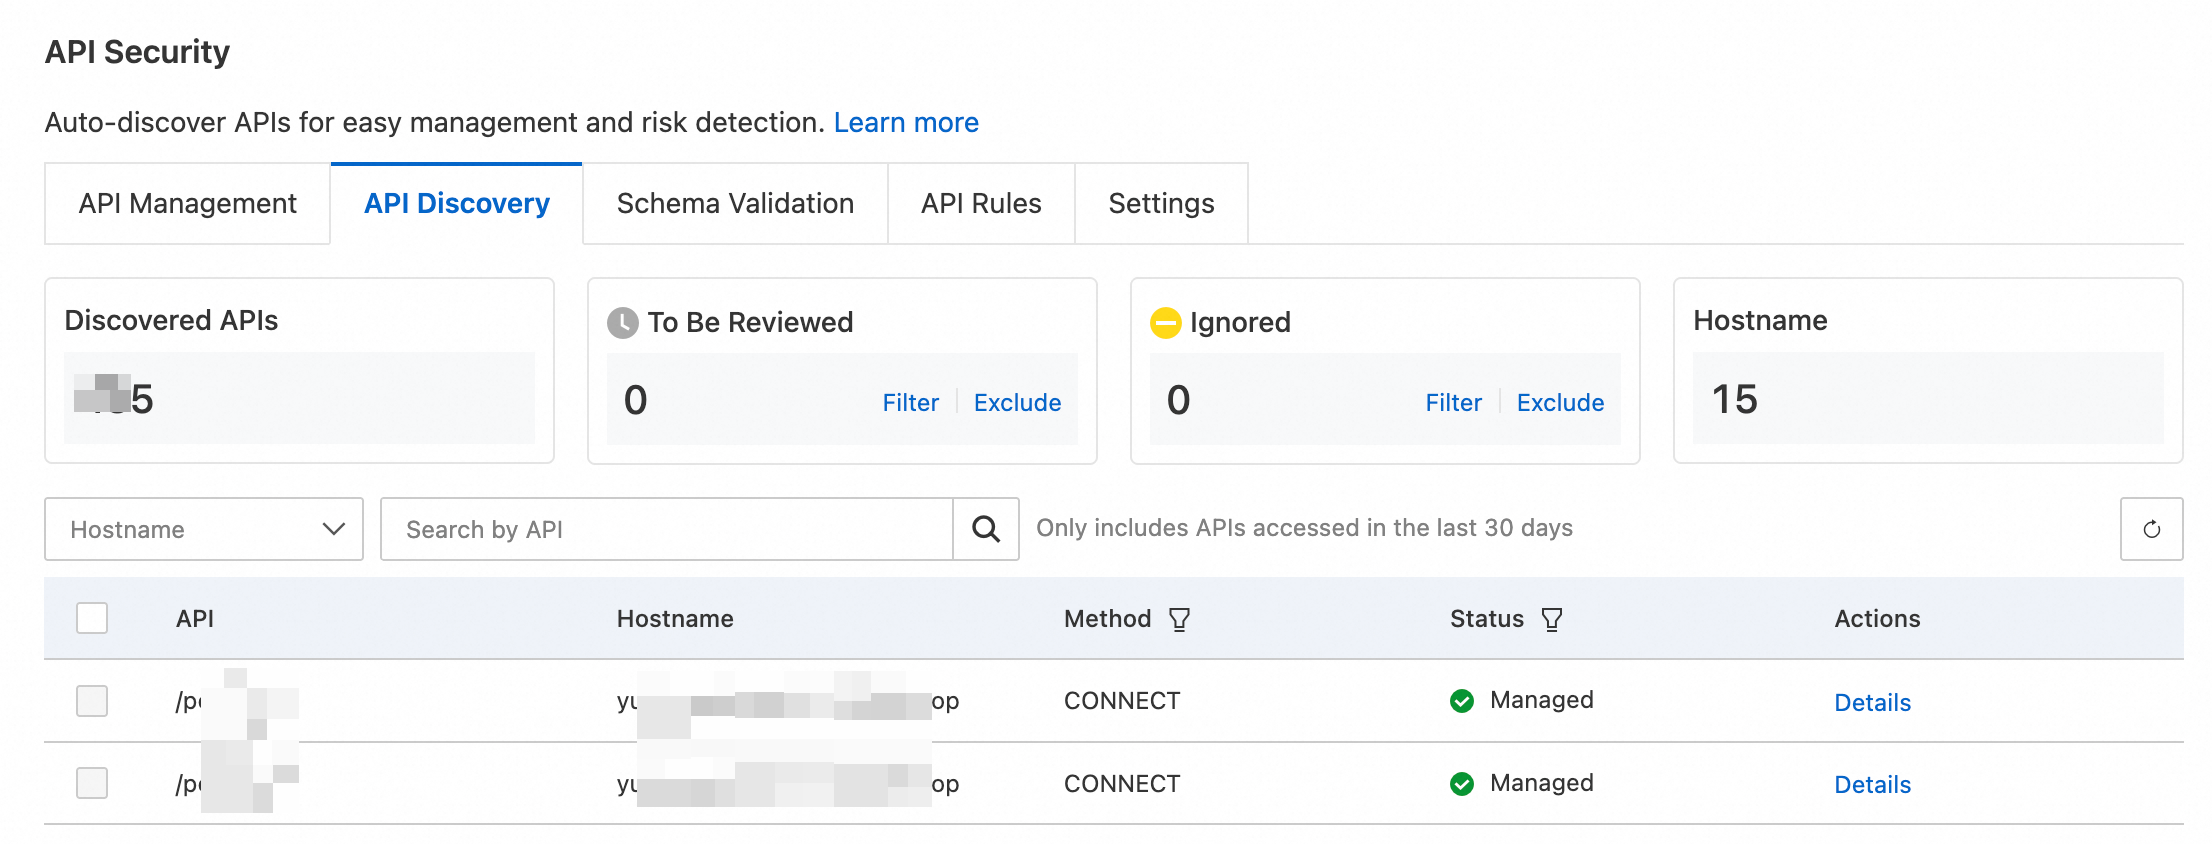
En la página Security, seleccione la pestaña API Security. ESA muestra el número total de Discovered APIs y sus detalles.
Evaluar las API
Para facilitar la clasificación rápida de las API, ESA asigna uno de los siguientes estados a las API descubiertas:
|
Estado |
Nivel de protección de seguridad |
Acción recomendada |
|
To Be Reviewed |
Sin protección activa. Las llamadas a la API no activan ninguna política de mitigación de seguridad de API. |
Estado de alto riesgo. Evalúe y marque la API como Managed o Ignored lo antes posible. |
|
Managed |
Ignorar. ESA dejará de recopilar estadísticas, analizar o proteger esta API. |
Recomendado. Todas las API de negocio expuestas al público deben estar en este estado. |
|
Ignored |
Totalmente protegida. Cubierta por la detección y protección integral de seguridad de API, incluido el análisis de comportamiento anómalo y la prevención de ataques. |
Para API utilizadas en pruebas internas, obsoletas o que no requieren gestión de seguridad. |
Evalúe las API descubiertas de la siguiente manera:
En la consola de ESA, seleccione Websites. En la columna Managed, haga clic en el sitio deseado.
En el panel de navegación izquierdo, elija .
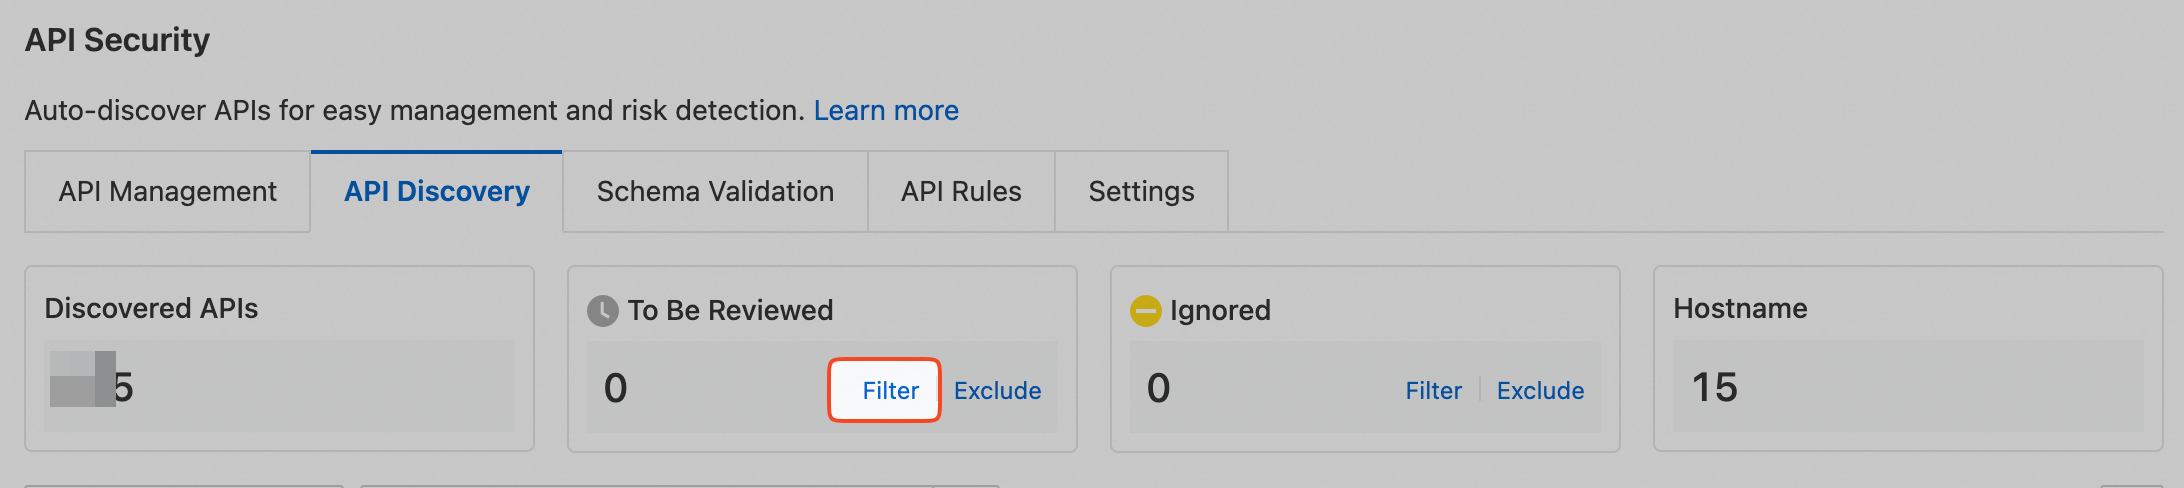
En la página API Security, seleccione la pestaña API Discovery. En la sección API Security, haga clic en el botón API Security para mostrar todas las API pendientes de evaluación.
En la lista de API pendientes de evaluación, marque una API como API Discovery o To Be Reviewed. También puede seleccionar varias API y elegir una acción entre las opciones ubicadas debajo de la lista.