Dynamic Content Delivery Network (DCDN) le permite configurar el protocolo que usan los puntos de presencia (POP) para recuperar recursos estáticos de los servidores de origen. Una vez configurada la política de protocolo de origen estático, DCDN redirige las solicitudes HTTP al servidor de origen por el puerto 80 o las solicitudes HTTPS por el puerto 443, según el protocolo que usted especifique.
Información de contexto
De forma predeterminada, la política de protocolo de origen estático está deshabilitada. Las solicitudes se redirigen al servidor de origen por el puerto que se especifica en .
Si se usa el puerto 443, las solicitudes se redirigen al servidor de origen mediante HTTPS.
Si se usa el puerto 80 u otro puerto, las solicitudes se redirigen al servidor de origen mediante HTTP.
La política de protocolo de origen estático solo admite los puertos 80 y 443. Cuando se habilita esta política, el puerto especificado en Origin Information deja de tener efecto. Si necesita que los POP redirijan las solicitudes al servidor de origen por un puerto personalizado, envíe un ticket.
Procedimiento
Inicie sesión en la consola de DCDN.
En el panel de navegación izquierdo, haga clic en Domain Names.
En la página Domain Names, busque el nombre de dominio deseado y haga clic en Configure.
En el árbol de navegación izquierdo del nombre de dominio, haga clic en Origin Fetch.
En la pestaña Origin Fetch, busque Static Origin Protocol Policy.
Habilite Static Origin Protocol Policy.
-
En el cuadro de diálogo Static Origin Protocol Policy, establezca Redirect Type en Match Client, HTTP o HTTPS.
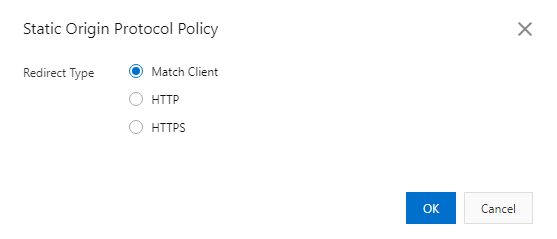
Valor
Descripción
Match Client
Cuando un cliente envía una solicitud HTTP o HTTPS, DCDN la redirige al servidor de origen con el mismo protocolo que usó el cliente. Compruebe que los puertos 443 y 80 estén abiertos en el servidor de origen. De lo contrario, DCDN podría no redirigir correctamente las solicitudes al servidor de origen.
NotaLa política de protocolo de origen estático protege los datos contra manipulaciones y filtraciones durante la transmisión. Si desea transmitir información confidencial, como datos de identidad de usuario, mediante HTTPS y otros archivos, como imágenes, mediante HTTP, le recomendamos establecer Redirect Type en Match Client.
HTTP
DCDN redirige las solicitudes al servidor de origen mediante HTTP.
NotaSi establece Redirect Type en HTTP, se utiliza el puerto 80. Para usar un puerto personalizado, envíe un ticket.
HTTPS
DCDN redirige las solicitudes al servidor de origen mediante HTTPS.
Nota-
El cifrado HTTPS consume recursos de cómputo adicionales en el servidor de origen.
-
Si establece Redirect Type en HTTPS, se utiliza el puerto 443. Para usar un puerto personalizado, envíe un ticket.
-
Haga clic en OK.