Después de agregar su dominio a Alibaba Cloud CDNDCDN, configure encabezados de respuesta HTTP personalizados para habilitar el uso compartido de recursos de origen cruzado (CORS). Esto le permitirá acceder a recursos desde distintos orígenes.
¿Qué es CORS?
El uso compartido de recursos de origen cruzado (CORS) es una solución estándar que proporciona HTML5. Permite que las páginas web accedan y carguen recursos desde distintos servidores de origen, lo cual garantiza la seguridad en la transmisión de datos. Para obtener más información, consulte Uso compartido de recursos de origen cruzado (CORS).
Beneficios
Por motivos de seguridad, los navegadores aplican la política del mismo origen. Esta restricción impide que las páginas web inicien solicitudes para acceder y cargar recursos desde otros dominios o subdominios, o bien mediante protocolos o puertos distintos. Por ejemplo, example.com no puede acceder a los recursos de example.org. Al configurar CORS, especifique los encabezados de respuesta en el servidor de CDN DCDN. Si una solicitud para acceder a recursos de CDN DCDN incluye encabezados que cumplen con las reglas permitidas, los recursos de origen cruzado se pueden cargar y utilizar.
Cómo funciona CORS
CORS deshabilitado

Un cliente envía una solicitud para
http://example.com/index.htmlaexample.com.example.comdevuelve el archivoindex.htmlal cliente. La URL del archivo contiene la URL de un recurso de otro servidor de origen:http://example.org/image_01.png.El cliente envía una solicitud para
http://example.org/image_01.pngaexample.org.example.orgdevuelve un encabezado de origen cruzado, comoAccess-Control-Allow-Origin: *.El cliente recibe la respuesta y el navegador comprueba el valor del encabezado. El valor es un asterisco (*), lo que indica que se permiten las solicitudes de origen cruzado desde cualquier origen. Después, el navegador muestra la respuesta.
CORS habilitado

Un cliente envía una solicitud para
http://example.com/index.htmla CDN DCDN.CDN DCDN devuelve el archivo
index.htmlal cliente. La URL del archivo contiene la URL de un recurso de otro servidor de origen:http://example.org/image_01.png.El cliente envía una solicitud para
http://example.org/image_01.pnga CDN DCDN. La solicitud incluye el encabezadoOrigin:http://example.com.CDN DCDN recibe la solicitud y compara el valor del encabezado
Originde la solicitud con el valor configurado deAccess-Control-Allow-Origin. ParaAccess-Control-Allow-Origin, especifique uno o varios valores, o bien un nombre de dominio comodín.Access-Control-Allow-Originse devuelve al cliente únicamente si los valores de los encabezados coinciden.CDN DCDN devuelve un encabezado de origen cruzado al cliente, como
Access-Control-Allow-Origin:http://example.com.El cliente recibe la respuesta y el navegador comprueba el valor del encabezado. El valor es
http://example.com, lo que indica que se permiten las solicitudes de origen cruzado desdehttp://example.com. Después, el navegador muestra la respuesta.
Notas de uso
Si el servidor de origen es un bucket de Object Storage Service (OSS) y CORS se configura tanto en la consola de OSS como en la de CDNDCDN, se aplica la configuración de la consola de CDNDCDN. Para obtener más información sobre la configuración de CORS en la consola de OSS, consulte CORS.
Los encabezados de respuesta HTTP configurados en la consola de DCDN, como el encabezado CORS
Access-Control-Allow-Origin, se aplican a todos los tipos de recursos, incluidas las solicitudes dinámicas de API.
Habilitar CORS
Inicie sesión en la consola de DCDN.
En el panel de navegación izquierdo, haga clic en Domain Names.
En la página Domain Names, busque el nombre de dominio deseado y haga clic en Configure.
En el árbol de navegación izquierdo del nombre de dominio, haga clic en Caching.
Haga clic en la pestaña Modify Outgoing Response Header y luego en Add para configurar el encabezado de respuesta HTTP que los nodos de DCDN agregan a las respuestas.
-
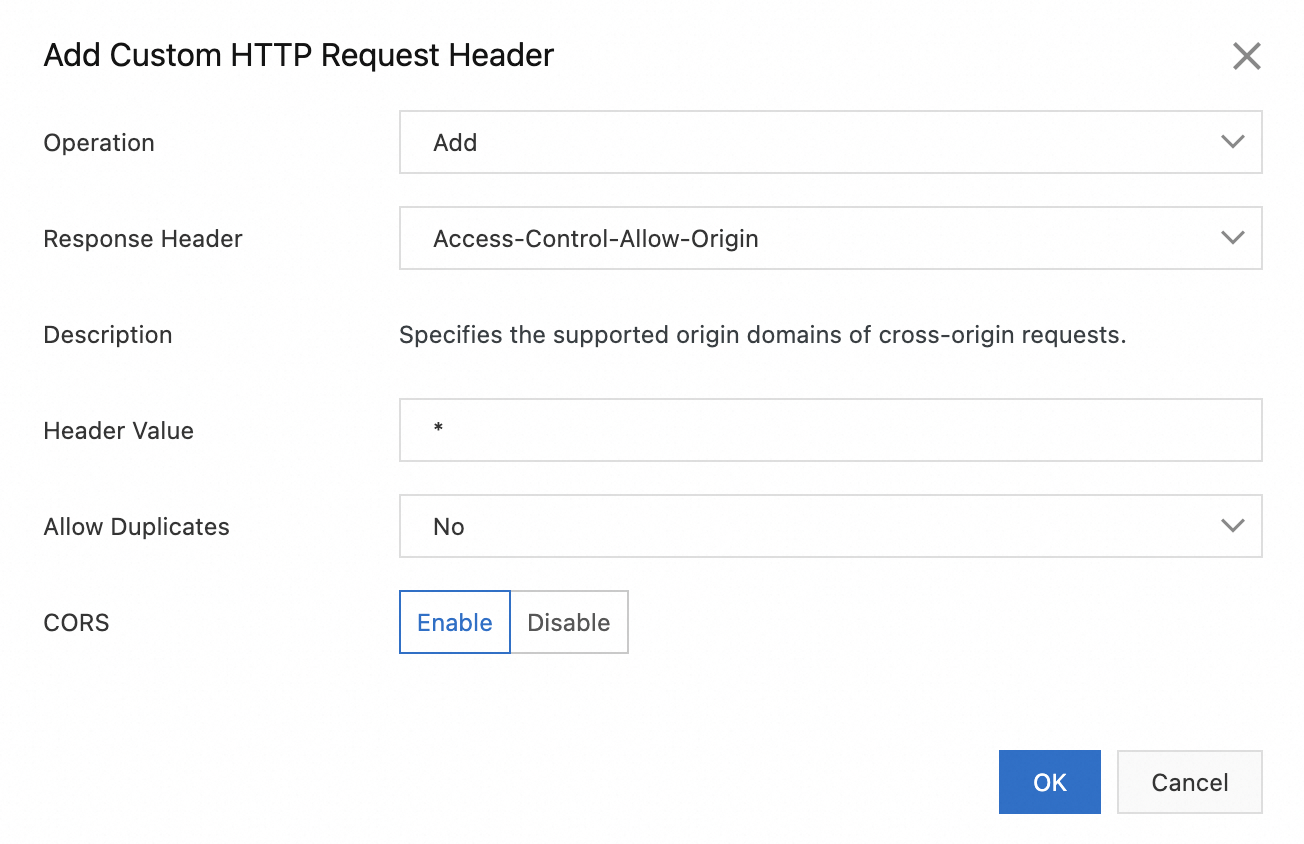
Establezca los siguientes parámetros para especificar los orígenes permitidos en las solicitudes de origen cruzado y haga clic en OK.
Parámetro
Descripción
Ejemplo
Operation
Establezca este parámetro en Add para usar la función de CORS.
Add
Response Header
Establezca este parámetro en
Access-Control-Allow-Originpara usar la función de CORS.Access-Control-Allow-Origin
Header Value
CORS deshabilitado: solo se permite configurar un comodín o un único origen específico.
Comodín (
*): se configura un comodín, lo que indica que se puede acceder a los recursos desde cualquier origen.Origen único específico: se especifica un solo origen (nombre de dominio), lo que indica que el acceso a los recursos se limita a ese origen.
CORS habilitado: se permite configurar un comodín, un origen único, varios orígenes específicos y nombres de dominio comodín.
Comodín (
*): se configura un comodín, lo que indica que se puede acceder a los recursos desde cualquier origen.Origen único específico: se especifica un solo origen (nombre de dominio), lo que indica que el acceso a los recursos se limita a ese origen.
Varios orígenes específicos: se especifican varios orígenes (nombres de dominio) separados por comas (
,), lo que indica que se puede acceder a los recursos desde los orígenes dentro del rango indicado.Nombres de dominio comodín: se configura un nombre de dominio comodín, lo que indica que se puede acceder a los recursos desde todos los orígenes que coincidan con dicho patrón.
*http://www.aliyun.comhttps://aliyun.com,http://www.aliyun.comhttp://*.aliyun.com
Allow Duplicates
Sí: se permiten encabezados duplicados. Se devuelven al cliente tanto el encabezado proveniente del servidor de origen como el que se agregó a la respuesta.
No: no se permiten encabezados duplicados. El encabezado que se agregó a la respuesta sobrescribe al que proviene del servidor de origen.
ImportanteLas configuraciones de Allow Duplicates y CORS son mutuamente excluyentes. Si establece Allow Duplicates en Yes, la configuración de CORS deja de ser válida.
No
CORS
El parámetro CORS solo se configura cuando Operation se establece en Add y Response Header en
Access-Control-Allow-Origin.Valores válidos de CORS: Disable y Enable. Valor predeterminado: Disable.
Disable: los POP de DCDN no comprueban el encabezado
Originde las solicitudes de usuario. En este caso, los POP devuelven el valor configurado deAccess-Control-Allow-Origin.Enable: los POP de DCDN comprueban el encabezado
Originde las solicitudes de usuario y asignan un valor al encabezadoAccess-Control-Allow-Originsegún las siguientes reglas:Coincidencia con patrón comodín: si establece el encabezado
Access-Control-Allow-Originen un asterisco (), se devuelveAccess-Control-Allow-Origin:. Esto ocurre sin importar si las solicitudes de usuario incluyen el encabezadoOrigino cuál sea el valor especificado en dicho encabezado.Coincidencia exacta: especifique uno o varios valores para el encabezado
Access-Control-Allow-Origin. Separe varios valores con comas (,):Si el valor del encabezado
Originde una solicitud de usuario coincide con un valor del encabezadoAccess-Control-Allow-Origin, se devuelve el valor coincidente deAccess-Control-Allow-Origin.Si el valor del encabezado
Originde una solicitud de usuario no coincide con ningún valor del encabezadoAccess-Control-Allow-Origin, no se devuelve el encabezadoAccess-Control-Allow-Origin.
Coincidencia con nombre de dominio comodín: si establece el encabezado
Access-Control-Allow-Originen un nombre de dominio comodín, el valor del encabezadoOriginse compara con dicho patrón.
Si establece el parámetro CORS en Enable y el valor que desea especificar para Header Value contiene un guion (
-), escape el guion (-) como%-. Ejemplos:Valor original del encabezado de respuesta:
http://doc.aliyun-example.com.Valor del encabezado de respuesta con escape:
http://doc.aliyun%-example.com.
Enable
-
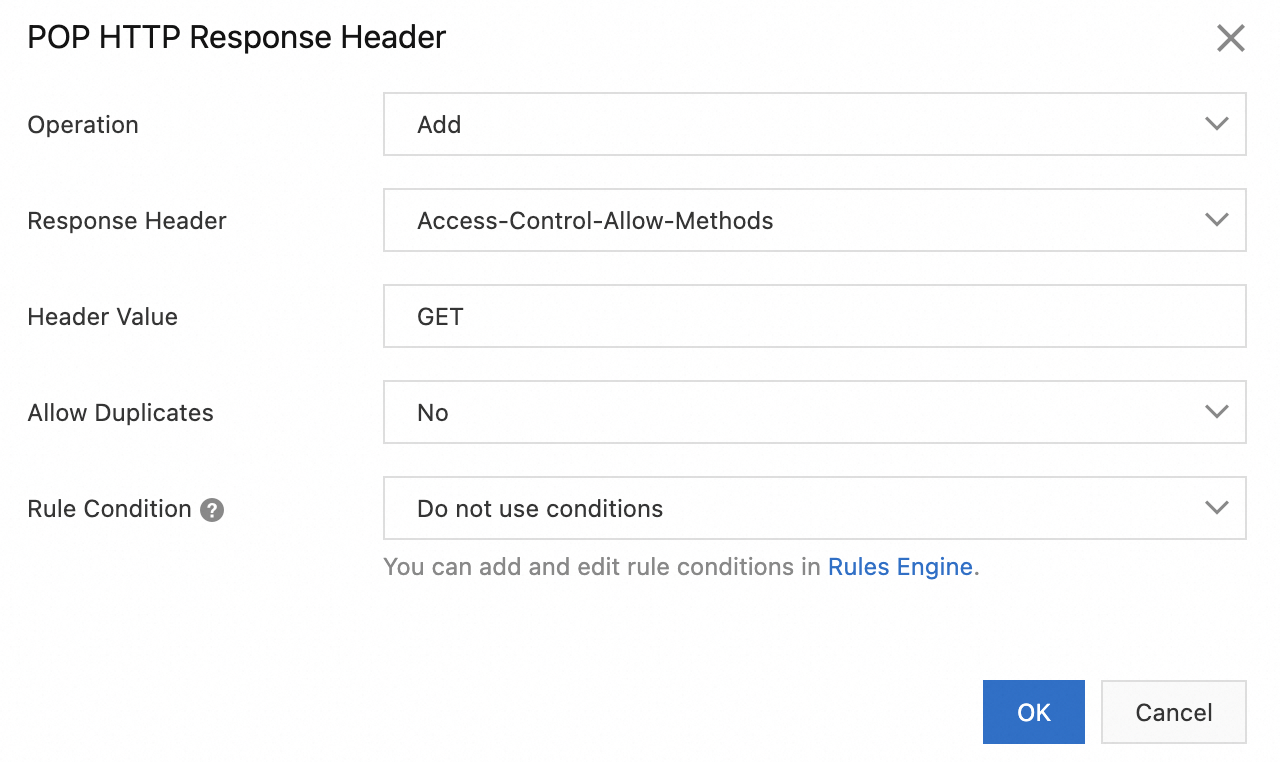
Configure los siguientes parámetros para especificar los métodos permitidos en las solicitudes de origen cruzado y haga clic en OK.
Parámetro
Descripción
Ejemplo
Operation
Establezca este parámetro en Add.
Add
Response Header
Establezca este parámetro en
Access-Control-Allow-Methods.Access-Control-Allow-Methods
Header Value
Valores válidos:
GET,POSTyPUT. Si agregaGET,POSTyPUTal mismo tiempo, sepárelos con comas (,).GETAllow Duplicates
Sí: se permiten encabezados duplicados. Se devuelven al cliente tanto el encabezado proveniente del servidor de origen como el que se agregó a la respuesta.
No: no se permiten encabezados duplicados. El encabezado que se agregó a la respuesta sobrescribe al que proviene del servidor de origen.
No
Ejemplos de configuración
Ejemplo 1
Si el valor del encabezado de respuesta para CORS se establece en uno o varios orígenes específicos separados por comas (,):
Si el valor del encabezado
Originde la solicitud de usuario coincide exactamente con uno de los orígenes especificados, el POP de CDNDCDN responde con el encabezado CORS correspondiente.Si no hay ninguna coincidencia exacta, la respuesta no incluye el encabezado CORS.
En CDN/DCDN, establezca: Access-Control-Allow-Origin: http://example.com,https://aliyundoc.com.
El encabezado
Originde la solicitud de usuario eshttp://example.com, por lo que el punto de presencia (POP) de CDNDCDN responde conAccess-Control-Allow-Origin: http://example.com.El encabezado
Originde la solicitud de usuario eshttps://aliyundoc.com, por lo que el nodo de CDNDCDN responde conAccess-Control-Allow-Origin: https://aliyundoc.com.El nodo de CDNDCDN no responde a una solicitud de usuario con el encabezado Origin
http://aliyundoc.comdebido a una discrepancia de protocolo: la solicitud usa HTTP, mientras que CDNDCDN está configurado para HTTPS.Si el encabezado
Originde una solicitud eshttp://aliyun.com, el POP de CDNDCDN no responde porque el dominio no coincide.
Ejemplo 2
Si el valor del encabezado de respuesta para CORS se establece en un dominio comodín, el POP comprueba si el valor de Origin del encabezado de la solicitud coincide con el patrón comodín.
En CDN/DCDN, establezca: Access-Control-Allow-Origin: http://*.aliyundoc.com.
La solicitud de usuario contiene el encabezado Origin
http://demo.aliyundoc.com, por lo que el POP de CDNDCDN responde conAccess-Control-Allow-Origin: http://demo.aliyundoc.com.Si el encabezado Origin de una solicitud es
http://demo.example.com, el POP de CDNDCDN no responde porque el nombre de dominio no coincide.El nodo de CDNDCDN no responde a una solicitud de usuario con el encabezado Origin
https://demo.aliyundoc.comporque la solicitud usa el protocolo HTTPS, pero CDNDCDN está configurado con el protocolo HTTP.