Una lista de bloqueados o de permitidos de Referer controla el acceso a sus recursos con base en el encabezado Referer de las solicitudes HTTP. Esta función evita el hotlinking y el uso no autorizado de los recursos. Una vez configurada, CDNDCDN evalúa el encabezado Referer para conceder o denegar el acceso.
De forma predeterminada, la función de lista de bloqueados o de permitidos de Referer de Alibaba Cloud CDNDCDN está deshabilitada, lo que permite que cualquier sitio web acceda a sus recursos.
Las listas de bloqueados y de permitidos de Referer son una forma de evitar el hotlinking. Para conocer otros métodos, consulte Best practices for preventing hotlinking.
Cuando agrega un nombre de dominio como
aliyundoc.coma una lista de Referer, CDNDCDN aplica la regla tanto al dominio como a todos sus subdominios (por ejemplo,*.aliyundoc.com).
Casos de uso
Una lista de bloqueados o de permitidos de Referer protege principalmente los recursos de su sitio web para que otros sitios no los vinculen ni los utilicen directamente. A continuación se muestran algunos casos de uso comunes:
Protección de derechos de autor: en sitios web con contenido protegido por derechos de autor, puede usar una lista de permitidos de Referer para restringir el acceso únicamente a los sitios web autorizados.
Prevención del hotlinking: una lista de permitidos garantiza que solo se pueda acceder a sus recursos desde sitios web específicos. De este modo, evita que otros sitios consuman su ancho de banda al vincular directamente su contenido.
Mayor seguridad del sitio web: al permitir que solo ciertos sitios web accedan a sus recursos, previene el hotlinking malintencionado, el acceso no autorizado y el robo de información confidencial.
Control del origen del tráfico: puede restringir el tráfico proveniente de sitios web específicos para controlar los orígenes y mejorar la estabilidad y la seguridad de su sitio web.
Funcionamiento
Un punto de presencia (POP) comprueba el encabezado Referer de cada solicitud. Si el Referer no está en la lista de permitidos o si aparece en la lista de bloqueados, el POP deniega la solicitud. Esto ahorra ancho de banda y reduce la carga en el servidor de origen. CDNDCDN utiliza las siguientes reglas para procesar las solicitudes de Referer:
Si el Referer de una solicitud coincide con una entrada de la lista de bloqueados o no coincide con ninguna entrada de la lista de permitidos, CDNDCDN deniega la solicitud.
Si el Referer de una solicitud coincide con una entrada de la lista de permitidos, CDNDCDN permite la solicitud.

Procedimiento
Inicie sesión en la consola de DCDN.
En el panel de navegación izquierdo, haga clic en Domain Names.
En la página Domain Names, busque el nombre de dominio deseado y haga clic en Configure.
En el árbol de navegación izquierdo del nombre de dominio, haga clic en Access Control.
En la pestaña Hotlink Protection, active Hotlink Protection.
-
Seleccione Blacklist o Whitelist según sus necesidades.
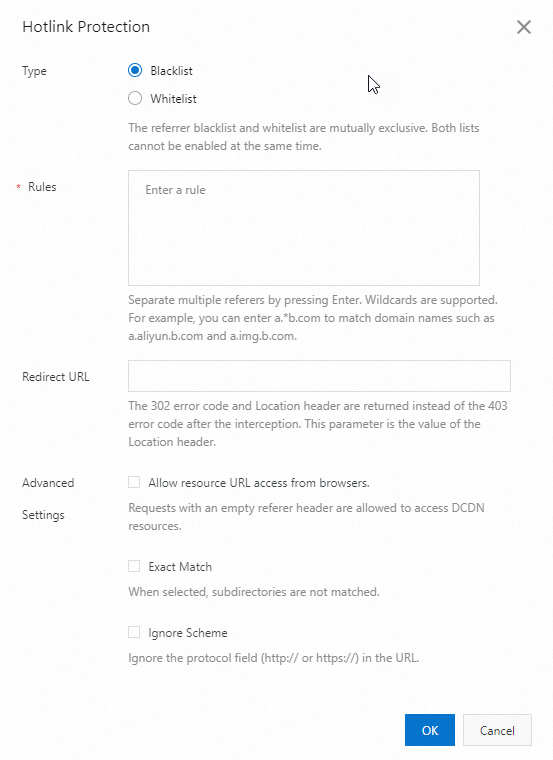
Parámetro
Descripción
Type
-
Blacklist
Se deniegan las solicitudes provenientes de los dominios incluidos en la lista de bloqueados.
-
Whitelist
Solo las solicitudes provenientes de los dominios incluidos en la lista de permitidos pueden acceder a sus recursos.
NotaLa lista de bloqueados y la lista de permitidos son mutuamente excluyentes.
Rules
-
Introduzca un nombre de dominio por línea, sin espacios al inicio.
-
Los asteriscos () funcionan como comodines. Por ejemplo,
.developer.aliyundoc.com coincide conimage.developer.aliyundoc.comy convideo.developer.aliyundoc.com.
NotaTamaño máximo de la regla: 60 KB.
Redirect URL
Las solicitudes bloqueadas reciben una redirección HTTP 302 hacia esta URL. La URL debe comenzar con
http://ohttps://; por ejemplo,http://www.example.com.Advanced Settings
Allow resource URL access from browsers
Deshabilitada de forma predeterminada. Cuando se habilita, las solicitudes con un encabezado Referer vacío pueden acceder a los recursos, sin importar si configuró una lista de permitidos o de bloqueados. Un Referer vacío ocurre cuando:
-
No hay ningún encabezado Referer.
-
El valor del encabezado Referer está vacío.
Exact Match
No seleccionada de forma predeterminada. Si selecciona esta casilla de verificación, los subdominios no coincidirán. Por ejemplo, agregar
example.comcoincidirá únicamente conexample.comy excluirá los subdominios.Ignore Scheme
-
Cuando está deshabilitada, el valor de Referer debe incluir el esquema
http://ohttps://. -
Cuando está habilitada, el valor de Referer se compara sin requerir el esquema
http://ohttps://.
-
Haga clic en OK.
Lógica de coincidencia
A continuación se muestra cómo DCDN compara el encabezado Referer con su lista. Las solicitudes que coinciden con una entrada de la lista de bloqueados o que no coinciden con ninguna entrada de la lista de permitidos son rechazadas por Alibaba Cloud CDNDCDN con un código HTTP 403.
|
Nombre de dominio configurado |
Valor del encabezado Referer en una solicitud |
Coincidencia |
Descripción |
|
http://www.example.com/img.jpg |
Sí |
El dominio del Referer coincide con una entrada de la lista. |
|
http://www.example.com:80/img.jpg |
Sí |
||
|
www.example.com |
No |
Falta el esquema HTTP/HTTPS en el valor de Referer. |
|
|
http://aaa.example.com |
Sí |
El comodín *.example.com coincide con subdominios a cualquier nivel de profundidad. |
|
|
http://aaa.bbb.example.com |
Sí |
||
|
http://example.com |
No |
*.example.com coincide con los subdominios, pero no con el dominio raíz. |
|
|
http://www.example.net |
Ninguna regla coincidió |
El dominio no está en la lista; se aplica la regla predeterminada de permiso. |