ECS protege los sistemas operativos mediante control de acceso, hardening del sistema operativo y auditoría de cumplimiento.
Acceso seguro a las instancias
ECS admite la autenticación por key pair, el inicio de sesión sin contraseña mediante Session Manager y reglas de security group para restringir el acceso hacia o desde 0.0.0.0/0 en puertos específicos.
Uso de key pairs para iniciar sesión en instancias
Una key pair
which consists of" commenttypeid="40" timestamp="2024-09-19T18:20:02+08:00" authorid="32789" uuid="d29ed81d-fb3b-4d88-a442-e8bc170ae1aa">consiste en una clave pública y una clave privada que se utilizan para autenticar instancias ECS en lugar de contraseñas. Alibaba Cloud genera key pairs predeterminadas con cifrado RSA de 2048 bits. Beneficios:
Previene ataques de fuerza bruta.
Requiere una configuración única sin necesidad de ingresar contraseñas posteriormente.
Consulte Log on to a Linux instance using Workbench y Connect to a Linux instance with OpenSSH or Xshell.
Uso de Session Manager para iniciar sesión sin contraseña
Session Manager, una función de Cloud Assistant, proporciona acceso seguro y sin contraseña a las instancias ECS:
Usa el protocolo WebSocket Secure (WSS) para cifrar las conexiones entre Session Manager Client, el servidor de Cloud Assistant y Cloud Assistant Agent.
-
Se autentica mediante
RAM-based
based要这样连用的话前面得加个连字符。如果ram得展开的话可以用based on换一下句式
" commenttypeid="40" timestamp="2024-09-19T18:22:28+08:00" authorid="32789" uuid="2d9aa8b1-765b-4819-9146-6e44a59ee148">Resource Access Management (RAM), lo que elimina la gestión de contraseñas y los riesgos de seguridad asociados.
Se conecta mediante Cloud Assistant Agent sin abrir puertos de entrada, lo que reduce la superficie de ataque.
Consulte Connect using Session Manager.
Restricción del acceso a puertos desde 0.0.0.0/0
Linux usa SSH (puerto 22) y Windows usa RDP (puerto 3389) para conexiones remotas. Permitir el acceso desde 0.0.0.0/0 en estos puertos expone las instancias a inicios de sesión no autorizados. Use security groups como firewalls virtuales de instancia para aplicar el control de acceso a la red. Consulte Overview of security groups y Manage resources associated with security groups.
Hardening del sistema operativo
Automatización de actualizaciones de parches con la línea base de parches de OOS
CloudOps Orchestration Service (OOS) escanea e instala parches en instancias ECS según líneas base de parches predeterminadas o personalizadas. Puede seleccionar categorías específicas de actualización, como las relacionadas con seguridad, para su instalación automática. Consulte Patch Management Overview.
Kernel Live Patching para Alibaba Cloud Linux
Kernel Live Patching (KLP) de Alibaba Cloud Linux aplica correcciones urgentes para CVE y errores críticos del kernel sin reiniciar servidores, interrumpir procesos ni migrar cargas de trabajo. Consulte Kernel Live Patching.
Uso de servicios básicos de seguridad gratuitos
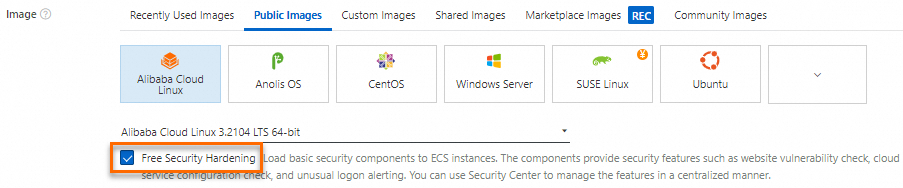
Alibaba Cloud ofrece servicios básicos de seguridad con nuevas instancias ECS que usan imágenes públicas, incluida
云安全中心免费版 Security Center Basic" commenttypeid="37" timestamp="2024-09-19T18:25:39+08:00" authorid="32789" uuid="d2707bb1-af3f-4c31-916b-a8724e20f99e">Security Center Basic Edition. Esta edición incluye funciones de hardening de seguridad, como escaneo de vulnerabilidades del servidor y alertas de inicio de sesión anómalo. Para necesidades avanzadas de seguridad,
The Enterprise or Ultimate edition of Security Center 云安全中心企业版、旗舰版
旗舰版落了" commenttypeid="38" timestamp="2024-09-19T18:28:18+08:00" authorid="32789" uuid="a5459da6-04ba-4310-b691-60dad95b06da">están disponibles Security Center Advanced Edition y Enterprise Edition. Consulte
.
Auditoría de registros y cumplimiento
ECS se integra con servicios de auditoría de registros y estándares de cumplimiento para fortalecer la seguridad del sistema.
Auditoría de registros
Habilitación de la auditoría de inicios de sesión
Use Session Manager para iniciar sesión en las instancias y habilite Session Record Delivery para almacenar, consultar y auditar registros de sesiones en Simple Log Service (SLS) u Object Storage Service (OSS). Consulte Deliver session records.
Habilitación de ActionTrail
ECS se integra con ActionTrail para consultar eventos de gestión desencadenados por operaciones de ECS. ActionTrail envía eventos a Logstores de SLS o buckets de OSS para auditoría y solución de problemas en tiempo real. Consulte Audit events of ECS.
Habilitación de Log Audit Service
Habilite Log Audit Service, basado en Simple Log Service (SLS), para recopilar registros de forma centralizada, automatizada y en tiempo real en varias cuentas y productos en la nube con fines de cumplimiento de auditoría.
Cumplimiento
Imágenes con cumplimiento de nivel 3
Alibaba Cloud proporciona imágenes que cumplen con los estándares nacionales de cumplimiento de nivel 3 del esquema Multi-Level Protection Scheme (MLPS) 2.0, e incluyen autenticación de identidad, control de acceso y prevención de intrusiones integrados.
Verificación de cumplimiento
Security Center ofrece verificaciones de cumplimiento de protección clasificada y de ISO 27001 para comprobar si su sistema cumple con estos estándares. Consulte