Comprenda las fases del ciclo de vida de RHEL y mitigue los riesgos cuando RHEL 7 entre en la fase Extended Life mediante una actualización o la compra de una suscripción ELS.
Descripción general del ciclo de vida de RHEL
Red Hat Enterprise Linux (RHEL) es un sistema operativo Linux de código abierto de nivel empresarial, ampliamente utilizado en entornos de servidores y centros de datos. Consulte Red Hat Enterprise Linux Life Cycle.
Las imágenes públicas de RHEL en Alibaba Cloud provienen de Red Hat, y el soporte técnico lo brindan conjuntamente Alibaba Cloud y Red Hat. El 30 de junio de 2024, RHEL 7 pasó del Soporte de Mantenimiento a la fase Extended Life por un periodo de cuatro años. A continuación se listan las fases del ciclo de vida de RHEL.
|
Versión |
Fecha de versión |
Fase de soporte principal |
Fecha de fin del soporte extendido |
||
|
Fecha de fin del soporte completo |
Fecha de fin del soporte de mantenimiento 1 |
Fecha de fin del soporte de mantenimiento 2 |
|||
|
Fecha de fin del soporte de mantenimiento |
|||||
|
Red Hat 10 |
2025-05-20 |
2030-05-31 |
2035-05-31 |
2038-05-31 |
|
|
Red Hat 9 |
2022-05-18 |
2027-05-31 |
2032-05-31 |
2035-05-31 |
|
|
Red Hat 8 |
2019-05-7 |
2024-05-31 |
2029-05-31 |
2032-05-31 |
|
|
Red Hat 7 |
2014-06-10 |
2019-08-06 |
2020-08-06 |
2024-06-30 |
2029-05-31 |
|
Red Hat 6 |
2010-11-10 |
2016-05-10 |
2017-05-10 |
2020-11-30 |
2024-06-30 |
|
Red Hat 5 |
2007-03-15 |
2013-01-08 |
2014-01-31 |
2017-03-31 |
2020-11-30 |
|
Red Hat 4 |
2005-02-14 |
2009-03-31 |
2011-02-16 |
2012-02-29 |
2017-03-31 |
Impactos de la fase Extended Life de RHEL 7
Durante la fase Extended Life, Red Hat ya no proporciona correcciones de vulnerabilidades, parches de seguridad, habilitación de hardware ni análisis de causa raíz para RHEL 7. El soporte se limita a las instalaciones existentes.
Soluciones recomendadas
Evalúe el impacto según sus necesidades empresariales. Las aplicaciones programadas para desmantelamiento pueden ignorar este evento. Las aplicaciones de red privada enfrentan un riesgo manejable. Las aplicaciones expuestas a Internet que requieren alta estabilidad y seguridad deben evaluar los riesgos de fin de servicio y desarrollar un plan de respuesta.
Para nuevos servicios
No utilice imágenes de RHEL 7 para crear nuevas instancias ECS. En su lugar, elija un sistema operativo en fase de soporte principal, como RHEL 8 o RHEL 9.
Para aplicaciones existentes
A corto plazo: adquiera una suscripción ELS para RHEL 7 con el fin de seguir recibiendo actualizaciones de seguridad y correcciones de bugs.
A largo plazo: actualice a una versión posterior (recomendado). Realice una actualización in-place de RHEL 7 a RHEL 8, o de RHEL 8 a RHEL 9, utilizando su suscripción existente de RHEL 7. Las versiones más recientes ofrecen actualizaciones de seguridad adicionales, nuevas funciones y mayor compatibilidad con hardware y software.
Actualización a una versión posterior
Una actualización in-place lleva su sistema RHEL de una versión principal a otra (por ejemplo, de RHEL 7 a RHEL 8) sin necesidad de una instalación nueva. Esto conserva sus aplicaciones, configuraciones y datos existentes, al tiempo que garantiza la continuidad de las actualizaciones de seguridad y el soporte técnico.
Red Hat proporciona la herramienta Leapp para realizar actualizaciones in-place con comprobaciones previas. Puede ejecutar la actualización iniciando sesión de forma remota en una instancia ECS.
Para un sistema RHEL 7 basado en una imagen de Alibaba Cloud Marketplace (con suscripción de RHEL 7) o una imagen de RHEL 7 importada por usted mismo con una suscripción de Alibaba Cloud, consulte Upgrade from RHEL 7 to RHEL 8.
Para un sistema RHEL 7 con una suscripción adquirida directamente a Red Hat, consulte Upgrading from RHEL 7 to RHEL 8.
Adquisición de una suscripción a Extended Life Cycle Support (ELS)
El complemento RHEL Extended Life Cycle Support (ELS) proporciona correcciones críticas de seguridad y correcciones urgentes de bugs durante la fase Extended Life. ELS aplica únicamente a RHEL 7.9 y tiene vigencia hasta el 30 de junio de 2028. Para adquirir RHEL 7 ELS en Alibaba Cloud, consulte Purchase a software license for an ECS instance.
Precios del complemento RHEL 7 ELS:
De 1 a 8 vCPU: suscripción mensual (USD 5.24 por vCPU al mes), suscripción anual (USD 54.52 por vCPU al año) y pay-as-you-go (USD 0.0084 por vCPU por hora).
De 9 a 127 vCPU: suscripción mensual (USD 3.93 por vCPU al mes), suscripción anual (USD 40.89 por vCPU al año) y pay-as-you-go (USD 0.006 por vCPU por hora).
128 vCPU o más: suscripción mensual (USD 3.41 por vCPU al mes), suscripción anual (USD 35.44 por vCPU al año) y pay-as-you-go (USD 0.0048 por vCPU por hora).
Preguntas frecuentes
Después de que RHEL 7 entre en la fase ELS, ¿es obligatorio adquirir una suscripción al complemento RHEL ELS para mis instancias de RHEL 7?
Después de que RHEL 7 entre en la fase ELS, ¿se detendrán mis instancias si no adquiero una suscripción al complemento RHEL ELS?
Después de que RHEL 7 entre en la fase ELS, ¿puedo renovar mis instancias con normalidad si no adquiero una suscripción al complemento RHEL ELS?
Después de que RHEL 7 entre en la fase ELS, ¿se me seguirán cobrando tarifas de licencia por las imágenes de RHEL?
¿Cómo actualizo de RHEL 7 a RHEL 8?
Si su aplicación debe permanecer en RHEL 7.9, adquiera primero una suscripción al complemento Alibaba Cloud RHEL ELS para seguir recibiendo actualizaciones de seguridad y correcciones de bugs. Consulte Purchase an Extended Life Cycle Support (ELS) subscription.
La instancia RHEL cumple con los límites y capacidades tecnológicas de Red Hat Enterprise Linux.
-
Su instancia RHEL es un sistema RHEL 7 proveniente de una imagen pública de Alibaba Cloud (con suscripción de RHEL 7) o un sistema RHEL 7 importado por usted mismo con una suscripción de RHEL 7 de Alibaba Cloud.
NotaUna suscripción de RHEL de Alibaba Cloud proporciona acceso con licencia al software, actualizaciones de seguridad y soporte técnico para RHEL en Alibaba Cloud.
Para un sistema RHEL con una suscripción adquirida directamente a Red Hat, consulte Upgrading from RHEL 7 to RHEL 8.
Realice una copia de seguridad de los datos mediante la creación de una instantánea para evitar pérdidas si la actualización falla. Consulte Create a snapshot.
-
Inicie sesión en la instancia ECS como usuario root.
Consulte Connect to a Linux instance using Workbench.
ImportanteSe requieren permisos de root para la actualización.
-
Compruebe si su instancia RHEL utiliza una suscripción de RHEL de Alibaba Cloud.
rpm -q client-rhel7Si no se devuelve ninguna respuesta, su sistema no utiliza una suscripción de RHEL de Alibaba Cloud. Consulte Purchase a subscription primero y luego realice la actualización.
-
Si se devuelve una respuesta similar a
client-rhel7-3.0-1.el7_9.noarch, su sistema utiliza una suscripción de RHEL de Alibaba Cloud. Proceda con la actualización.
-
Prepare el entorno de actualización.
-
Actualice el sistema RHEL a la versión más reciente y reinicie el sistema.
yum -y update reboot -
Instale la herramienta de actualización Leapp.
yum -y install leapp leapp-rhui-alibaba --enablerepo="*" -
Verifique que Leapp esté instalado.
leapp --versionUna respuesta similar a
leapp version xxxconfirma que Leapp está instalado.
-
-
Ejecute una comprobación previa a la actualización.
Las configuraciones del sistema varían. Utilice la herramienta Leapp para ejecutar una comprobación previa y resolver cualquier problema reportado antes de actualizar.
-
Ejecute la comprobación previa a la actualización.
-
Pre-actualización a la última versión de RHEL 8.
leapp preupgrade --no-rhsm -
Pre-actualización a una versión objetivo específica. Por ejemplo, actualizar de RHEL 7 a RHEL 8.8.
leapp preupgrade --no-rhsm --target 8.8NotaEjecute
leapp preupgrade -hpara consultar las versiones objetivo compatibles.
-
-
Consulte los resultados de la comprobación previa.
Registros de la comprobación previa de Leapp:
/var/log/leapp/leapp-preupgrade.log: registros de la herramienta Leapp.
/var/log/leapp/leapp-report.txt: informe de la comprobación previa en formato de texto.
/var/log/leapp/leapp-report.json: informe de la comprobación previa en formato JSON.
Si la comprobación previa falla, se muestran los elementos con errores:
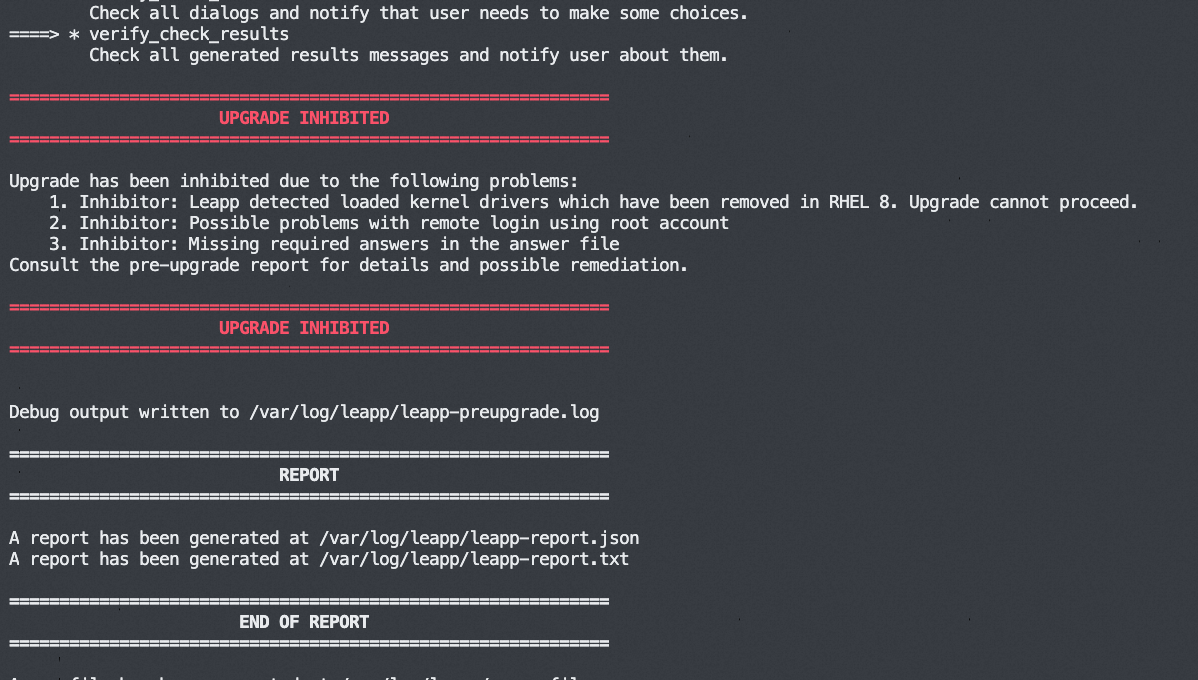
-
(Condicional) Gestione los errores previos a la actualización.
Revise
/var/log/leapp/leapp-report.txtpara ver los mensajes de error y resuélvalos según las sugerencias de la herramienta Leapp. Errores comunes por nivel de riesgo:-
high (inhibitor): Bloquea la actualización. Debe resolverse antes de continuar.
-
-
-
-
Risk Factor: high (inhibitor)
Title: Missing required answers in the answer file
Summary: One or more sections in answerfile are missing user choices: remove_pam_pkcs11_module_check.confirm
For more information consult https://leapp.readthedocs.io/en/latest/dialogs.html
Remediation: [hint] Please register user choices with leapp answer cli command or by manually editing the answerfile.
[command] leapp answer --section remove_pam_pkcs11_module_check.confirm=True
Solución: Elimine el módulo pam no compatible. Confirme la eliminación en el archivo
/var/log/leapp/answerfileestableciendoconfirmenTrue:leapp answer --section remove_pam_pkcs11_module_check.confirm=True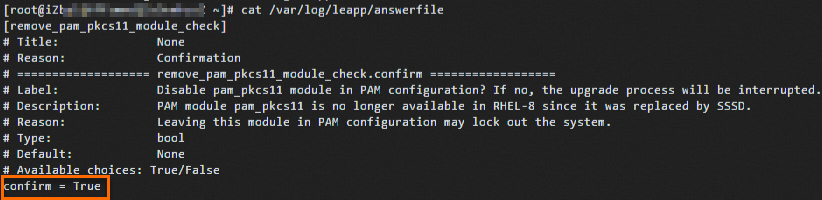
-
-
high: No bloquea la actualización, pero debe resolverse antes o después de ella.
-
-
medium: No bloquea la actualización, pero conviene resolverlo para evitar problemas potenciales.
-
low: Impacto menor. Debe resolverse para garantizar un funcionamiento estable.
-
info: Informativo. No requiere acción. Revise el informe para comprender los cambios durante la actualización.
-
-
-
Ejecute la actualización.
-
Actualice a la última versión de RHEL 8.
leapp upgrade --no-rhsm -
Actualice a una versión objetivo específica. Por ejemplo, actualice de RHEL 7 a RHEL 8.8.
leapp upgrade --no-rhsm --target 8.8
Una actualización exitosa se ve así:
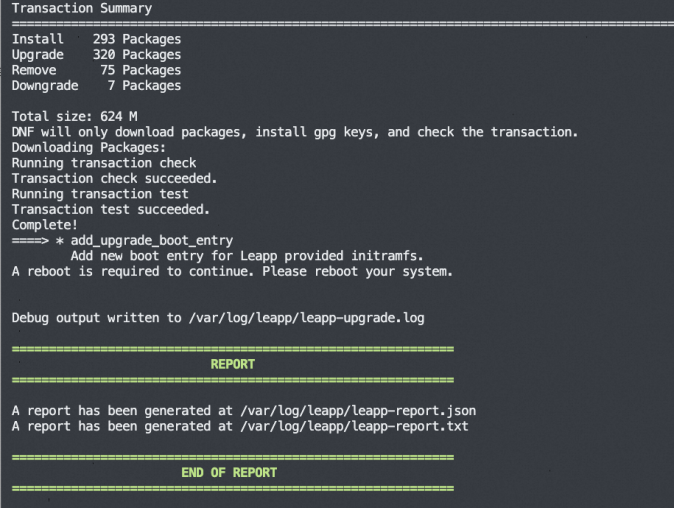
-
-
Reinicie la instancia para arrancar con el nuevo sistema.
reboot -
Verifique el resultado de la actualización.
Ejecute el comando
cat /etc/redhat-releasepara comprobar si se actualizó la versión del sistema.Revise los registros o informes de ejecución de la actualización en busca de errores.
Observe si su aplicación se ejecuta correctamente en el sistema RHEL 8.
-
(Condicional) Configure el origen de RHEL.
Después de la actualización con Leapp, el archivo
/etc/dnf/vars/releaseverfija el sistema en una versión menor específica. Por ejemplo, RHEL 8.8 apunta ahttps://xxxx/8.8/xxx. Para acceder a los paquetes más recientes de RHEL 8, elimine el archivo releasever y reconstruya la caché de metadatos.rm -f /etc/dnf/vars/releasever dnf clean all && dnf makecacheEl origen del repositorio se actualiza a
https://xxxx/8/xxx, lo que permite el acceso automático a los últimos parches de seguridad y actualizaciones de funciones de RHEL 8.
¿Cómo actualizo de RHEL 8 a RHEL 9?
La instancia RHEL cumple con los límites y capacidades tecnológicas de Red Hat Enterprise Linux.
-
Su instancia RHEL es un sistema RHEL 8 proveniente de una imagen pública de Alibaba Cloud (con suscripción de RHEL 8) o un sistema RHEL 8 importado por usted mismo con una suscripción de RHEL 8 de Alibaba Cloud.
NotaUna suscripción de RHEL de Alibaba Cloud proporciona acceso con licencia al software, actualizaciones de seguridad y soporte técnico para RHEL en Alibaba Cloud.
Para un sistema RHEL con una suscripción adquirida directamente a Red Hat, consulte Upgrading from RHEL 8 to RHEL 9.
Cree una instantánea para respaldar los datos y evitar su pérdida en caso de que la actualización falle. Consulte Create a snapshot.
-
Inicie sesión en la instancia ECS como usuario root.
Consulte Connect to a Linux instance using Workbench.
ImportanteSe requieren permisos de root para realizar la actualización.
-
Compruebe si su instancia RHEL utiliza una suscripción RHEL de Alibaba Cloud.
rpm -qa |grep aliyunSi no se obtiene ninguna respuesta, el sistema no utiliza una suscripción RHEL de Alibaba Cloud. Complete primero los pasos de Purchase a subscription y luego proceda con la actualización.
-
Si la respuesta incluye una versión menor, como
rhel8.6, envíe un ticket para obtener el paquete RPM más reciente. Instálelo y después realice la actualización. Nota
Al ejecutar RHEL en Alibaba Cloud, el sistema accede a los repositorios de software de Red Hat mediante el servicio RHUI de Alibaba Cloud. Un paquete específico de versión menor, como
aliyun_rhel8.6-2.0-1.noarch, puede impedir las conexiones a RHUI y bloquear las actualizaciones de software. -
Si se devuelve un paquete de suscripción similar a
aliyun_rhui_rhel8-2.0-3.x86_64, el sistema utiliza una suscripción RHEL de Alibaba Cloud. Proceda con la actualización.
-
Prepare el entorno de actualización.
-
Actualice el sistema RHEL a la versión más reciente y reinicie el sistema.
yum -y update reboot -
Instale la herramienta de actualización Leapp.
yum -y install leapp leapp-rhui-alibaba --enablerepo="*" -
Verifique que Leapp esté instalado.
leapp --versionUna respuesta similar a
leapp version xxxconfirma que Leapp está instalado.
-
-
Realice una comprobación previa a la actualización.
Las configuraciones del sistema varían. Utilice la herramienta Leapp para ejecutar una comprobación previa y resolver cualquier problema reportado antes de actualizar.
-
Ejecute la comprobación previa a la actualización.
-
systemctl stop systemd-resolved systemctl disable systemd-resolved -
Ejecute la preactualización a la versión más reciente de RHEL 9.
leapp preupgrade --no-rhsm -
Ejecute la preactualización a una versión destino específica. Por ejemplo, actualice RHEL 8 a RHEL 9.4.
leapp preupgrade --no-rhsm --target 9.4NotaEjecute
leapp preupgrade -hpara consultar las versiones destino compatibles.
-
-
Consulte los resultados de la comprobación previa.
Registros de la comprobación previa de Leapp:
/var/log/leapp/leapp-preupgrade.log: registros de la herramienta Leapp
/var/log/leapp/leapp-report.txt: informe de la comprobación previa en formato de texto
/var/log/leapp/leapp-report.json: informe de la comprobación previa en formato JSON
Si la comprobación previa falla, se muestran los elementos con errores:
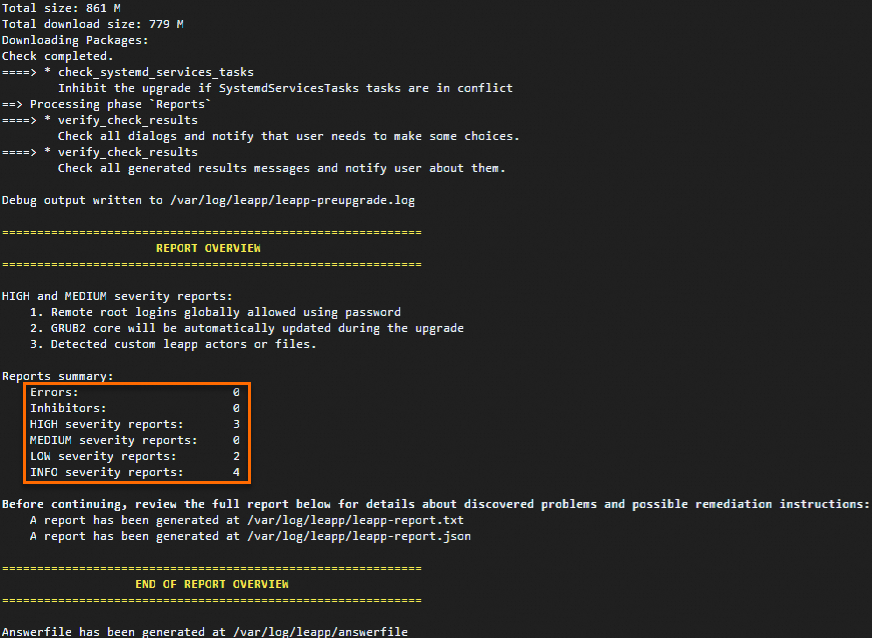
-
(Condicional) Gestione los errores previos a la actualización.
Revise
/var/log/leapp/leapp-report.txtpara identificar mensajes de error y resuélvalos según las sugerencias de la herramienta Leapp. Errores comunes por nivel de riesgo:-
high: No bloquea la actualización, pero debe resolverse antes o después del proceso.
-
-
low: Impacto menor. Debe resolverse para garantizar un funcionamiento estable.
-
info: Informativo. No requiere acción. Revise el informe para comprender los cambios durante la actualización.
-
-
-
Realice la actualización.
-
Actualice a la versión más reciente de RHEL 9.
leapp upgrade --no-rhsm -
Actualice a una versión destino específica. Por ejemplo, actualice RHEL 8 a RHEL 9.4.
leapp upgrade --no-rhsm --target 9.4
Una actualización exitosa se ve de la siguiente manera:

-
-
Reinicie la instancia para iniciar el nuevo sistema.
reboot -
Verifique el resultado de la actualización.
Ejecute el comando
cat /etc/redhat-releasepara comprobar si se actualizó la versión del sistema.Revise los registros o informes de ejecución de la actualización en busca de errores.
Observe si su aplicación se ejecuta correctamente en el sistema RHEL 9.
-
(Condicional) Configure el origen de RHEL.
Después de la actualización con Leapp, el archivo
/etc/dnf/vars/releaseverfija el sistema a una versión menor específica. Por ejemplo, RHEL 9.4 apunta ahttps://xxxx/9.4/xxx. Para acceder a los paquetes más recientes de RHEL 9, elimine el archivo releasever y reconstruya la caché de metadatos.rm -f /etc/dnf/vars/releasever dnf clean all && dnf makecacheEl origen del repositorio se actualiza a
https://xxxx/9/xxx, lo que permite el acceso automático a los parches de seguridad y actualizaciones de funciones más recientes de RHEL 9.
¿Cómo actualizo de RHEL 9 a RHEL 10?
Cree una instantánea para respaldar los datos y evitar su pérdida en caso de que la actualización falle. Consulte Create a snapshot.
-
Inicie sesión en la instancia ECS como usuario root. Consulte Connect to a Linux instance using Workbench.
ImportanteSe requieren permisos de root para realizar la actualización.
Compruebe si su instancia RHEL utiliza la suscripción RHEL de Alibaba Cloud:
-
Ejecute
rpm -qa |grep aliyunpara comprobar si su instancia RHEL utiliza una suscripción RHEL de Alibaba Cloud. Si se devuelve un paquete de suscripción similar aaliyun_rhui_rhel9-2.0-1.x86_64, el sistema utiliza una suscripción RHEL de Alibaba Cloud. Proceda con la actualización.Si no se obtiene ninguna respuesta, el sistema no utiliza una suscripción RHEL de Alibaba Cloud. Complete primero los pasos de Purchase a software license for an ECS instance y luego proceda con la actualización.
-
Prepare el entorno de actualización.
-
Actualice el sistema RHEL a la versión más reciente y reinicie el sistema.
yum -y update reboot -
Instale la herramienta de actualización Leapp.
yum -y install leapp leapp-rhui-alibaba --enablerepo="*" -
Verifique que Leapp esté instalado. Si se obtiene una respuesta similar a
leapp version xxx, Leapp está instalado.leapp --version
-
-
Realice una comprobación previa a la actualización.
Las configuraciones del sistema varían. Utilice la herramienta Leapp para ejecutar una comprobación previa y resolver cualquier problema reportado antes de actualizar.
-
Ejecute la comprobación previa para la versión más reciente de RHEL 10.
leapp preupgrade --no-rhsmNotaEjecute
leapp preupgrade -hpara consultar las versiones destino compatibles. -
Consulte los resultados de la comprobación previa.
Registros de la comprobación previa de Leapp:
/var/log/leapp/leapp-preupgrade.log: registros de la herramienta Leapp.
/var/log/leapp/leapp-report.txt: informe de la comprobación previa en formato de texto.
/var/log/leapp/leapp-report.json: informe de la comprobación previa en formato JSON.
Si la comprobación previa falla, se muestran elementos específicos con errores, como se ilustra en la siguiente figura.
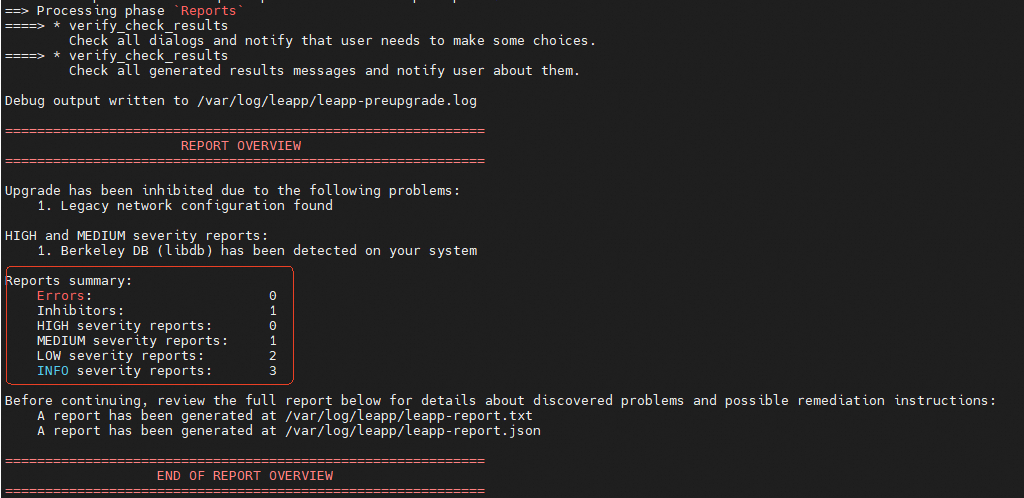 Revise el archivo de registro en busca de mensajes de error y resuélvalos según las recomendaciones de Leapp. Resuelva cualquier error de NIC de nivel inhibitor; de lo contrario, la red podría quedar inaccesible tras la actualización.
Si se reporta el error de nivel inhibitor
"title": "Legacy network configuration found", ejecute el comando sugerido, por ejemplonmcli connection migrate /etc/sysconfig/network-scripts/ifcfg-eth0. De no hacerlo, la red podría quedar inaccesible después de la actualización.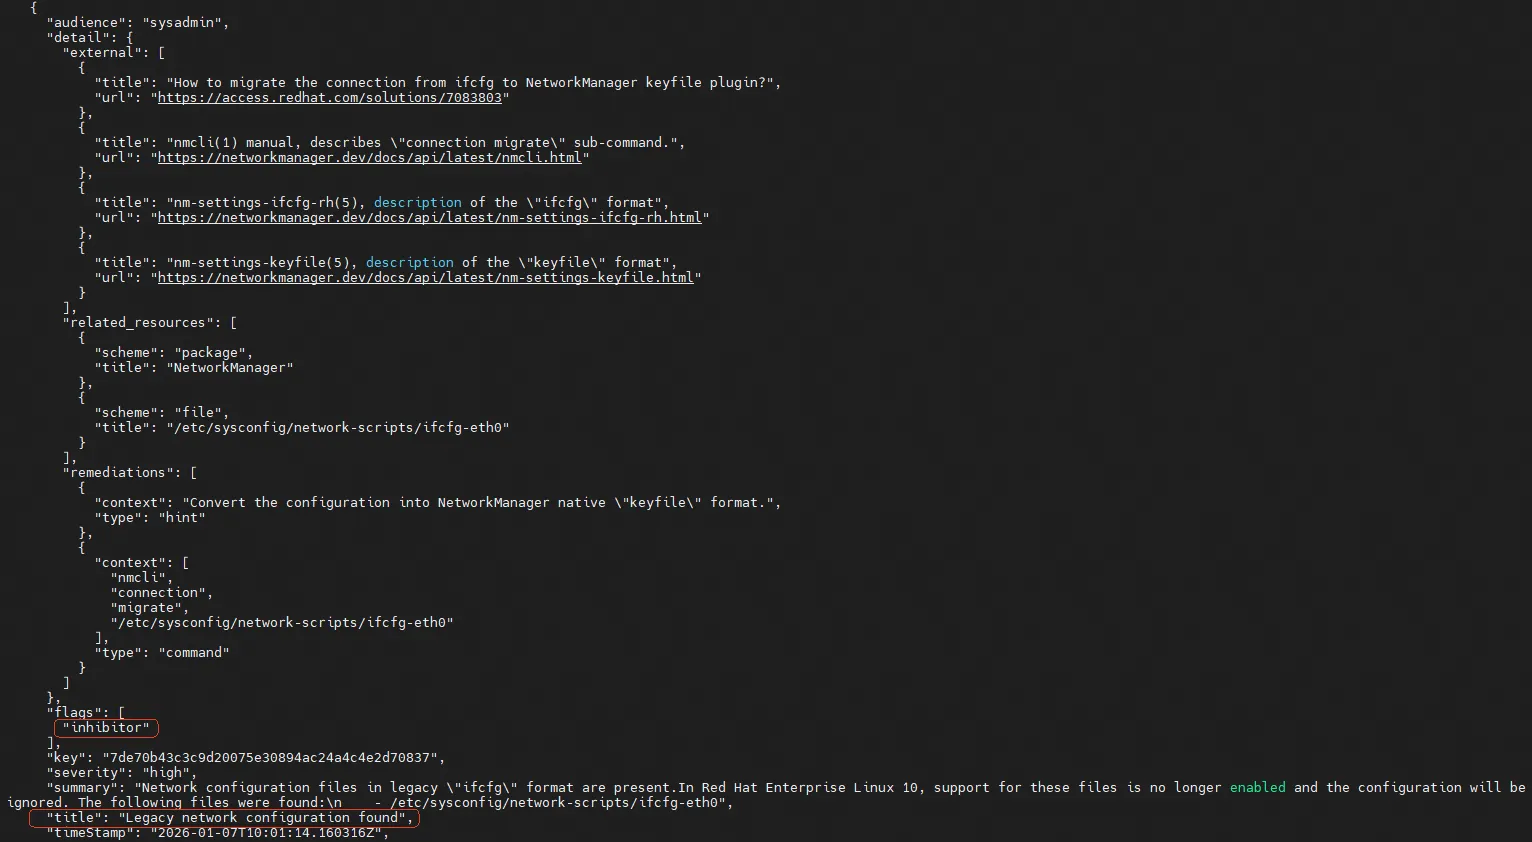
-
(Condicional) Gestione los errores previos a la actualización.
Revise /var/log/leapp/leapp-report.txt para identificar mensajes de error y resuélvalos según las sugerencias de Leapp. Errores comunes por nivel de riesgo:
-
high: No bloquea la actualización, pero debe resolverse antes o después del proceso.
Caso 1: Se detectaron actores o archivos personalizados de Leapp.
Caso 2: La configuración de GRUB2 se actualizará automáticamente durante la actualización.
-
low: Impacto menor. Debe resolverse para garantizar un funcionamiento estable.
Caso: SELinux se configurará en modo permisivo.
Caso: Algunos repositorios del sistema destino están excluidos.
-
-
-
Realice la actualización. La siguiente figura muestra una actualización exitosa.
leapp upgrade --no-rhsm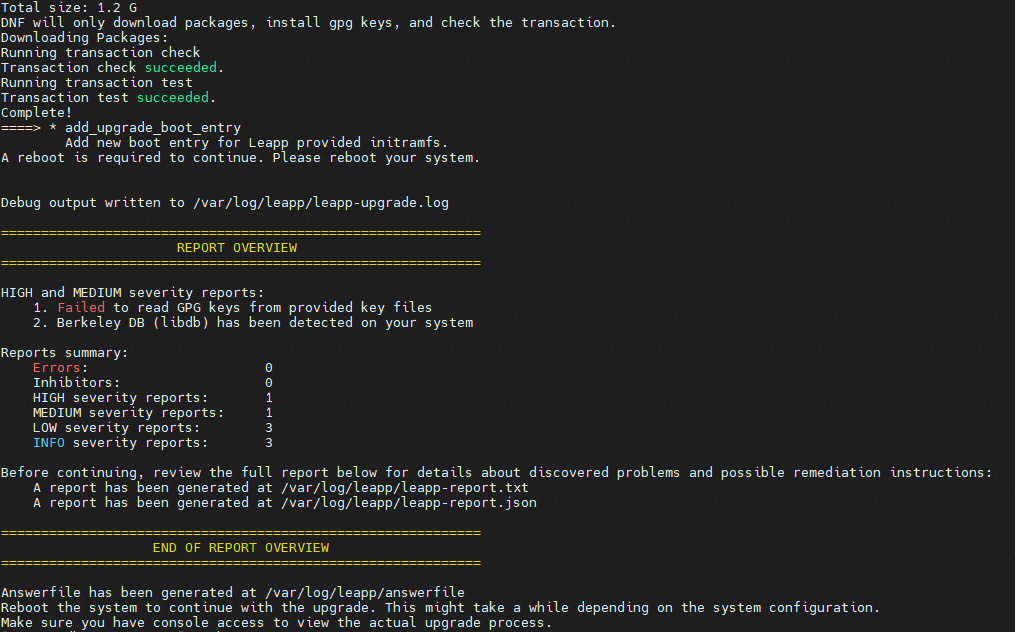
Ejecute el comando
rebootpara reiniciar la instancia e iniciar el nuevo sistema.-
Verifique el resultado de la actualización.
Ejecute el comando
cat /etc/redhat-releasepara comprobar si se actualizó la versión del sistema.Revise los registros o informes de ejecución de la actualización en busca de errores.
Supervise sus servicios en el sistema RHEL 9 para verificar su correcto funcionamiento.
-
(Condicional) Configure el origen de RHEL.
Después de la actualización con Leapp, el archivo
/etc/dnf/vars/releaseverfija el sistema a una versión menor específica. Por ejemplo, RHEL 10.1 apunta ahttps://xxxx/10.1/xxx. Para acceder a los paquetes más recientes de RHEL 10, elimine el archivo releasever y reconstruya la caché de metadatos.rm -f /etc/dnf/vars/releasever dnf clean all && dnf makecacheEl origen del repositorio se actualiza a
https://xxxx/10/xxx, lo que permite el acceso automático a los parches de seguridad y actualizaciones de funciones más recientes de RHEL 10.
Referencias
Para obtener detalles sobre el ciclo de vida del sistema operativo y soluciones generales de fin de soporte, consulte Operating system lifecycle.