Los resource groups le permiten organizar recursos e integrarse con RAM para habilitar el aislamiento de recursos y la gestión detallada de permisos dentro de una sola cuenta de Alibaba Cloud. En este tema se explica cómo DTS admite los resource groups y cómo otorgar permisos a nivel de resource group.
La autorización a nivel de resource group solo aplica a resource types that support resource groups y a las operaciones compatibles con este nivel de autorización.
En los tipos de recursos que no admiten resource groups, los permisos con alcance de resource group no aplican. Para la autorización a nivel de cuenta, establezca el alcance del recurso a nivel de cuenta. Para más información, consulte Operations that do not support resource group-level authorization.
Autorización de resource group
Los resource groups sirven para organizar y gestionar los recursos dentro de su cuenta de Alibaba Cloud. Por ejemplo, puede crear un resource group para cada proyecto y agregarle sus recursos para gestionarlos de forma centralizada. Para más información, consulte What is a Resource Group.
Una vez agrupados los recursos, puede otorgar permisos a nivel de resource group a entidades de RAM, como usuarios de RAM, grupos de usuarios de RAM o roles de RAM. De esta manera, se garantiza que una entidad solo gestione los recursos de ese resource group. Para más información, consulte Resource grouping and authorization.
Este método de autorización ofrece las siguientes ventajas:
Permisos detallados: garantizan que cada entidad tenga acceso únicamente a los recursos que necesita. Esto facilita separar la gestión de recursos por proyecto dentro de una misma cuenta.
Escalabilidad: al agregar nuevos recursos, basta con incorporarlos al resource group. La entidad de RAM obtiene automáticamente los permisos necesarios para estos recursos, sin necesidad de una autorización adicional.
Otorgar permisos a nivel de resource group a un usuario de RAM
En este tema se explica cómo otorgar a un RAM user permisos sobre los recursos de DTS dentro de un resource group específico.
1. Requisitos previos
Cree un RAM user. Para más información, consulte Create a RAM user.
Cree un resource group y asígnele los recursos existentes. Para más información, consulte Create a resource group, Automatically move resources to a resource group y Manually move resources to a resource group.
2. Otorgar permisos a nivel de resource group
Para otorgar permisos a nivel de resource group, utilice cualquiera de los siguientes métodos.
Consola de Resource Management
Utilice la función de gestión de permisos de un resource group para otorgar permisos a un usuario de RAM específico. Para más información, consulte Grant resource group-scoped permissions to a RAM identity.
Inicie sesión en la consola de Resource Management.
En la página Resource Groups, busque el resource group deseado y haga clic en Permission Management en la columna Actions.
En la pestaña Permission Management, haga clic en Grant Permission.
-
En el panel Grant Permission, configure la entidad y la política de permisos.
Principal: seleccione un usuario de RAM existente.
Permission Policy: elija una system policy o una custom policy. Para más información, consulte Create a custom permission policy.
Haga clic en OK.
Consola de RAM
Utilice la consola de RAM para otorgar permisos a nivel de resource group a un usuario de RAM específico. Para más información, consulte Manage permissions for a RAM user.
Inicie sesión en la consola de RAM con su cuenta de Alibaba Cloud (cuenta principal) o como administrador de RAM.
En el panel de navegación izquierdo, elija . En la página Users, busque el usuario de RAM deseado y haga clic en Add Permissions en la columna Actions.
-
En el panel Grant Permission, configure los siguientes parámetros.
Resource Scope: seleccione Specific Resource Group.
Principal: se muestra el usuario de RAM seleccionado.
Permission: elija una system policy o una custom policy. Para más información, consulte Create a custom permission policy.
Haga clic en OK.
Tipos de recursos compatibles
Puede agregar los siguientes tipos de recursos de DTS a los resource groups:
|
Servicio en la nube |
Código del servicio en la nube |
Tipo de recurso |
|
DTS |
dts |
instance |
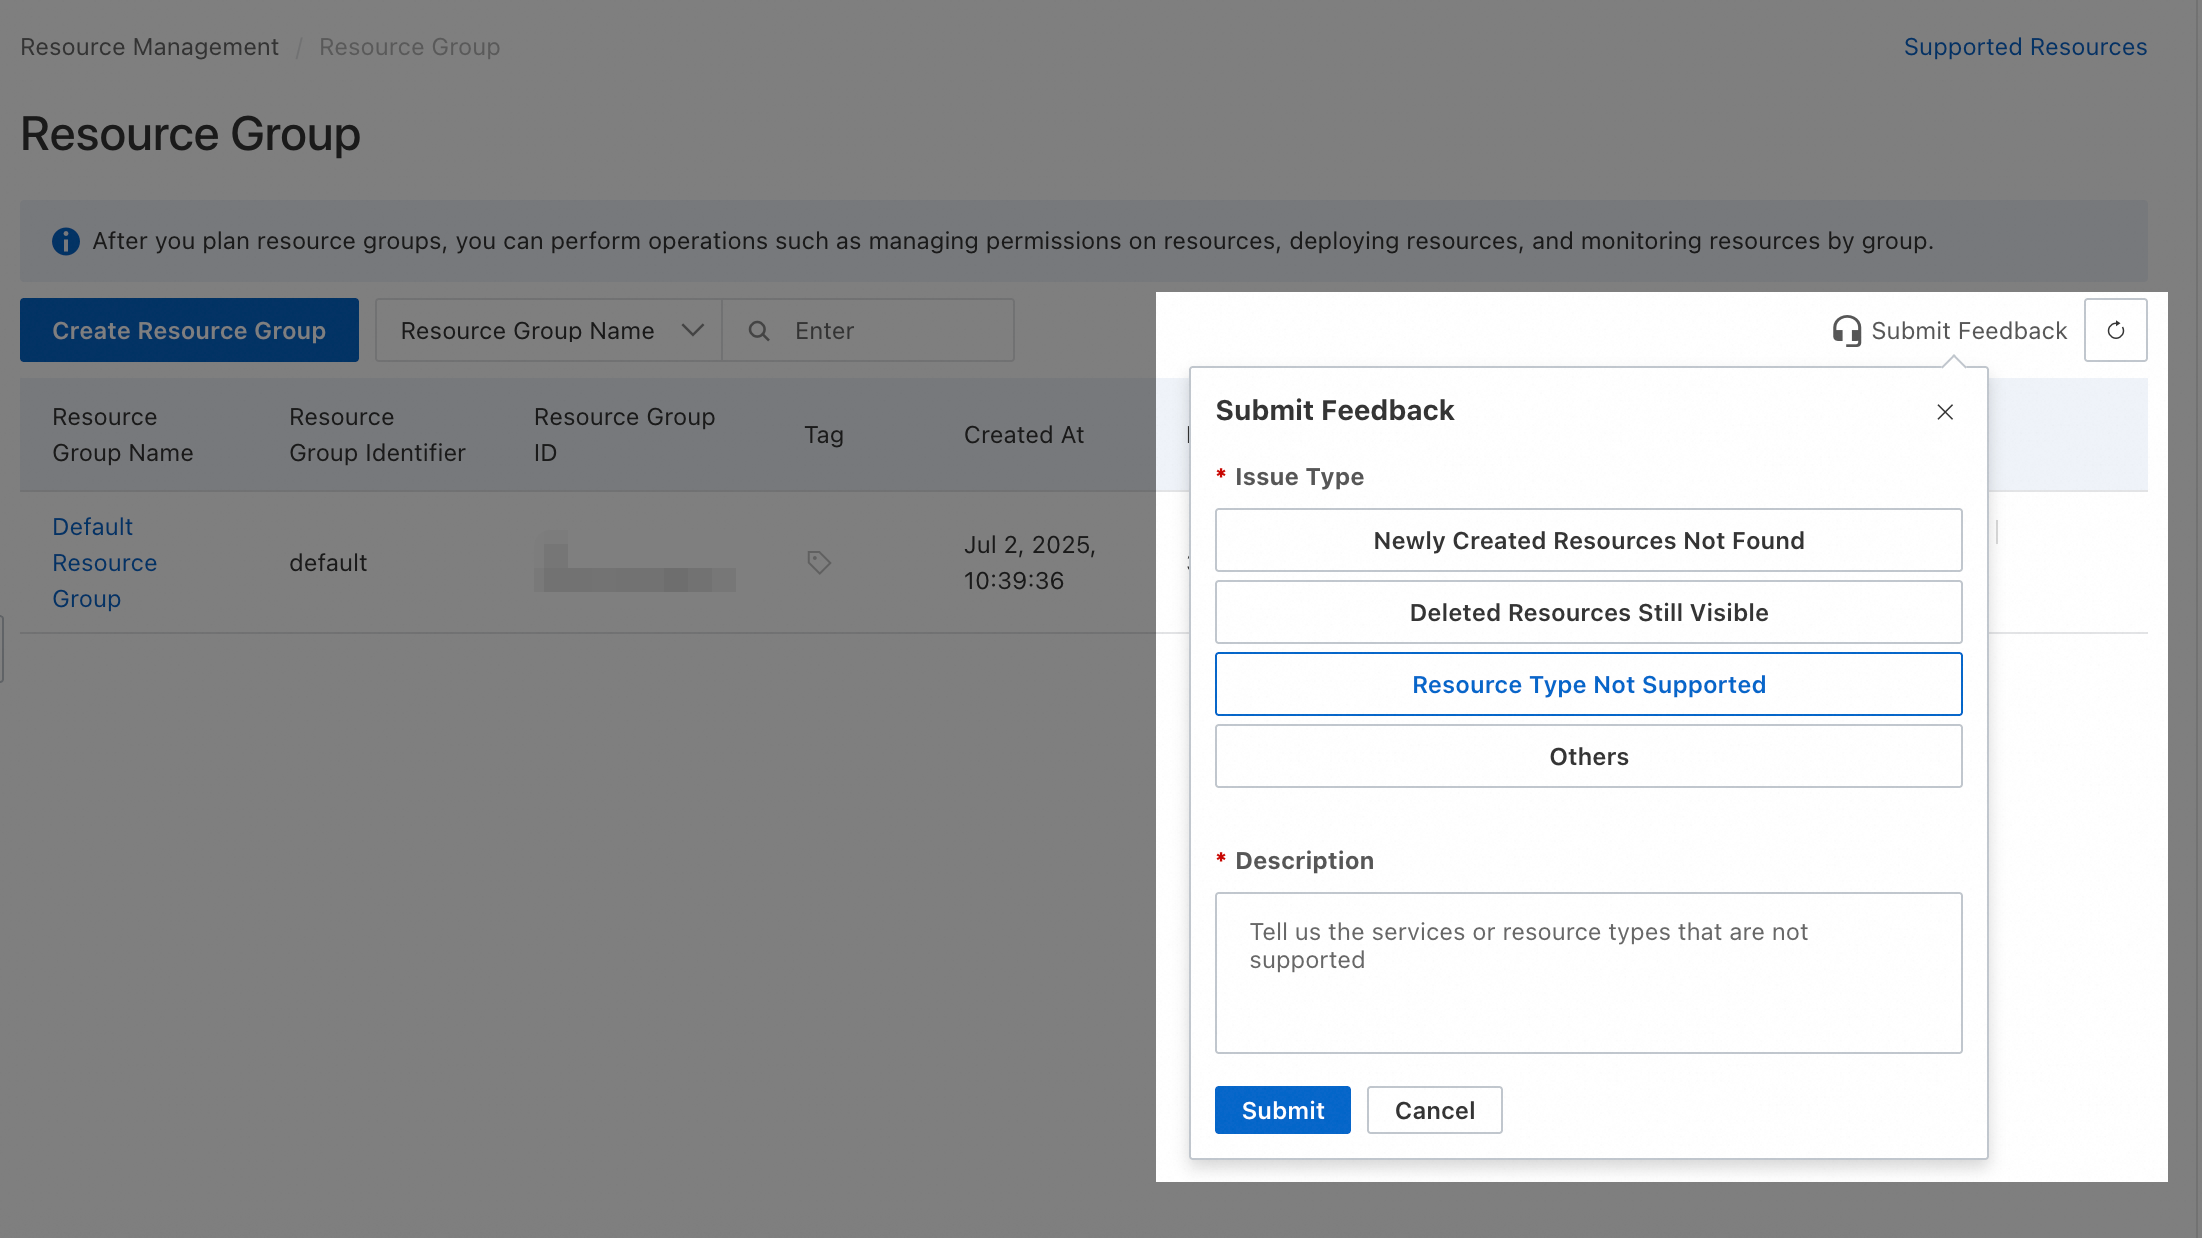
Si necesita compatibilidad con un tipo de recurso que aún no se admite, envíe sus comentarios en la consola de resource group.
Acciones sin autorización de resource group
A continuación se muestran las acciones de Data Transmission Service (DTS) que no admiten la autorización a nivel de resource group.
|
Acciones |
Descripción |
|
dts:AddTags |
- |
|
dts:AllocateRAGFlowInstancePublicConnection |
- |
|
dts:AuthorizeScaleOut |
- |
|
dts:CheckDefaultEventRule |
- |
|
dts:CheckDefaultRole |
- |
|
dts:ConfigureSynchronizationJobReplicatorCompare |
Configura el interruptor de coincidencia de imagen completa para una tarea de sincronización. |
|
dts:ConfigureZeroETLJob |
- |
|
dts:CountJobByCondition |
Cuenta tareas según las condiciones especificadas. |
|
dts:CreateDedicatedClusterMonitorRule |
Crea una regla de alerta para un clúster dedicado. |
|
dts:CreateDocParserJob |
Crea una tarea de análisis de documentos. |
|
dts:CreateGadInstance |
- |
|
dts:CreateRAGFlowInstance |
- |
|
dts:CreateRAGKnowledgeBase |
- |
|
dts:CreateServiceLinkedRoleForZeroETL |
- |
|
dts:CreateZeroETLInstance |
- |
|
dts:DeleteGadInstance |
- |
|
dts:DeleteNetWorkPath |
- |
|
dts:DescribeBasicConfigs |
- |
|
dts:DescribeCheckJobDiffDetails |
- |
|
dts:DescribeCheckJobStatus |
- |
|
dts:DescribeCheckJobs |
Muestra las tareas de comprobación de las tareas de migración y sincronización. |
|
dts:DescribeClusterNodeInfo |
- |
|
dts:DescribeConnectionStatus |
Comprueba la conectividad entre el nodo de ejecución de una tarea de migración y las bases de datos de origen y destino. |
|
dts:DescribeDTSIP |
Recupera las direcciones IP de DTS que deben agregarse a las listas blancas de las bases de datos de origen y destino. |
|
dts:DescribeDnsResolveResult |
- |
|
dts:DescribeDocParserJobResult |
Recupera el resultado de una tarea de análisis de documentos. |
|
dts:DescribeDocParserJobStatus |
Consulta el estado de ejecución de una tarea de análisis de documentos. |
|
dts:DescribeDomainRegions |
- |
|
dts:DescribeDtsJob |
- |
|
dts:DescribeDtsJobsTransmission |
- |
|
dts:DescribeEventMetaInfo |
- |
|
dts:DescribeGadInstanceDetail |
- |
|
dts:DescribeGadInstanceDtsMembers |
- |
|
dts:DescribeGadInstances |
Muestra las instancias de Global Active Database (GAD). |
|
dts:DescribeHistoryEvents |
- |
|
dts:DescribeHistoryEventsStat |
- |
|
dts:DescribeInstanceInventory |
- |
|
dts:DescribeJobStepDetail |
- |
|
dts:DescribeMigrationJobs |
Muestra las tareas de migración y sus detalles. |
|
dts:DescribeNetWorkNisAnalysis |
- |
|
dts:DescribePreCheckCreateGadOrderResult |
Consulta el resultado de la comprobación previa para crear un pedido de Global Active Database (GAD). |
|
dts:DescribeRAGDocumentParseResult |
- |
|
dts:DescribeRAGFlowAvailableZones |
- |
|
dts:DescribeRAGFlowInstancePrice |
- |
|
dts:DescribeRdsInfo |
- |
|
dts:DescribeSubscriptionInstances |
Muestra las instancias de suscripción y sus detalles. |
|
dts:DescribeSynchronizationJobStatusList |
Muestra los estados de los trabajos de sincronización (heredado). |
|
dts:DescribeSynchronizationObjectModifyStatus |
Consulta el estado de las tareas de modificación de objetos de sincronización (heredado). |
|
dts:DescribeTagKeys |
Consulta todas las claves de etiquetas asociadas a una instancia de migración, sincronización o suscripción. |
|
dts:DescribeTagValues |
Consulta todos los valores de una clave de etiqueta específica asociada a una instancia de migración, sincronización o suscripción. |
|
dts:DescribeUserEventConfig |
- |
|
dts:DescribeWorkflowJobResult |
- |
|
dts:DescribeZeroETLInstanceLimitation |
- |
|
dts:DetachGadInstanceDbMember |
Elimina un rol secundario. |
|
dts:DisableRAGFlowInstanceSSO |
- |
|
dts:EnableRAGFlowInstanceSSO |
- |
|
dts:Feedback |
- |
|
dts:GenerateChatCompletion |
- |
|
dts:GetAnswer |
- |
|
dts:GetLindormInstanceInner |
- |
|
dts:GetSimilarQuestions |
- |
|
dts:InitDtsRdsInstance |
Inicializa una cuenta integrada en un nodo de un clúster de Global Active Database (GAD). DTS usa esta cuenta para conectarse al nodo y ejecutar tareas de sincronización. |
|
dts:ListRAGDocument |
- |
|
dts:ListRAGKnowledgeBase |
- |
|
dts:LoginRAGFlowInstance |
- |
|
dts:ModifyConsumerGroupPassword |
Modifica la contraseña de un grupo de consumidores (heredado). |
|
dts:ModifyDtsJobDedicatedCluster |
Cambia el clúster dedicado donde se ejecuta una tarea. |
|
dts:ModifyEventScheduleTime |
- |
|
dts:ModifyGadInstanceName |
Modifica el nombre de una instancia de Global Active Database (GAD). |
|
dts:ModifyRAGFlowInstanceDescription |
- |
|
dts:ModifyRAGFlowInstanceSSO |
- |
|
dts:ModifyRAGFlowSecurityIps |
- |
|
dts:PreCheckCreateGadOrder |
Ejecuta una comprobación previa para crear un pedido de Global Active Database (GAD). |
|
dts:PreviewData |
- |
|
dts:PreviewSql |
- |
|
dts:PromoteToMaster |
- |
|
dts:RemoveTags |
- |
|
dts:SaveEtlJob |
- |
|
dts:StartReverseWriter |
Inicia una tarea inversa creada mediante la acción CreateReverseDtsJob. |
|
dts:SubmitDocParserJob |
- |
|
dts:TagResources |
Asocia etiquetas a una o varias instancias de migración, sincronización o suscripción. |
|
dts:UntagResources |
Desvincula etiquetas de las instancias de migración, sincronización y suscripción. |
|
dts:UploadRAGDocument |
- |
En las acciones que no admiten autorización a nivel de resource group, seleccionar resource group-level como alcance del recurso no tiene ningún efecto. Para otorgar a un usuario o rol de RAM permisos sobre estas acciones, cree una política de permisos personalizada y seleccione account-level como alcance del recurso.
 A continuación se muestran dos ejemplos de políticas de permisos personalizadas. Modifique el contenido de la política según sus necesidades.
-
Esta política permite todas las operaciones de solo lectura que no admiten autorización a nivel de resource group. El elemento
Actionenumera dichas operaciones.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "dts:CheckDefaultRole", "dts:DescribeBasicConfigs", "dts:DescribeCheckJobDiffDetails", "dts:DescribeCheckJobStatus", "dts:DescribeCheckJobs", "dts:DescribeClusterNodeInfo", "dts:DescribeConnectionStatus", "dts:DescribeDTSIP", "dts:DescribeDnsResolveResult", "dts:DescribeDocParserJobResult", "dts:DescribeDocParserJobStatus", "dts:DescribeDomainRegions", "dts:DescribeDtsJob", "dts:DescribeDtsJobsTransmission", "dts:DescribeEventMetaInfo", "dts:DescribeGadInstanceDetail", "dts:DescribeGadInstanceDtsMembers", "dts:DescribeGadInstances", "dts:DescribeHistoryEvents", "dts:DescribeHistoryEventsStat", "dts:DescribeInstanceInventory", "dts:DescribeJobStepDetail", "dts:DescribeMigrationJobs", "dts:DescribeNetWorkNisAnalysis", "dts:DescribePreCheckCreateGadOrderResult", "dts:DescribeRAGDocumentParseResult", "dts:DescribeRAGFlowAvailableZones", "dts:DescribeRAGFlowInstancePrice", "dts:DescribeRdsInfo", "dts:DescribeSubscriptionInstances", "dts:DescribeSynchronizationJobStatusList", "dts:DescribeSynchronizationObjectModifyStatus", "dts:DescribeTagKeys", "dts:DescribeTagValues", "dts:DescribeUserEventConfig", "dts:DescribeWorkflowJobResult", "dts:DescribeZeroETLInstanceLimitation", "dts:ListRAGDocument", "dts:ListRAGKnowledgeBase" ], "Resource": "*" } ] } -
Esta política permite todas las operaciones que no admiten autorización a nivel de resource group. El elemento
Actionenumera dichas operaciones.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "dts:AddTags", "dts:AllocateRAGFlowInstancePublicConnection", "dts:AuthorizeScaleOut", "dts:CheckDefaultEventRule", "dts:CheckDefaultRole", "dts:ConfigureSynchronizationJobReplicatorCompare", "dts:ConfigureZeroETLJob", "dts:CountJobByCondition", "dts:CreateDedicatedClusterMonitorRule", "dts:CreateDocParserJob", "dts:CreateGadInstance", "dts:CreateRAGFlowInstance", "dts:CreateRAGKnowledgeBase", "dts:CreateServiceLinkedRoleForZeroETL", "dts:CreateZeroETLInstance", "dts:DeleteGadInstance", "dts:DeleteNetWorkPath", "dts:DescribeBasicConfigs", "dts:DescribeCheckJobDiffDetails", "dts:DescribeCheckJobStatus", "dts:DescribeCheckJobs", "dts:DescribeClusterNodeInfo", "dts:DescribeConnectionStatus", "dts:DescribeDTSIP", "dts:DescribeDnsResolveResult", "dts:DescribeDocParserJobResult", "dts:DescribeDocParserJobStatus", "dts:DescribeDomainRegions", "dts:DescribeDtsJob", "dts:DescribeDtsJobsTransmission", "dts:DescribeEventMetaInfo", "dts:DescribeGadInstanceDetail", "dts:DescribeGadInstanceDtsMembers", "dts:DescribeGadInstances", "dts:DescribeHistoryEvents", "dts:DescribeHistoryEventsStat", "dts:DescribeInstanceInventory", "dts:DescribeJobStepDetail", "dts:DescribeMigrationJobs", "dts:DescribeNetWorkNisAnalysis", "dts:DescribePreCheckCreateGadOrderResult", "dts:DescribeRAGDocumentParseResult", "dts:DescribeRAGFlowAvailableZones", "dts:DescribeRAGFlowInstancePrice", "dts:DescribeRdsInfo", "dts:DescribeSubscriptionInstances", "dts:DescribeSynchronizationJobStatusList", "dts:DescribeSynchronizationObjectModifyStatus", "dts:DescribeTagKeys", "dts:DescribeTagValues", "dts:DescribeUserEventConfig", "dts:DescribeWorkflowJobResult", "dts:DescribeZeroETLInstanceLimitation", "dts:DetachGadInstanceDbMember", "dts:DisableRAGFlowInstanceSSO", "dts:EnableRAGFlowInstanceSSO", "dts:Feedback", "dts:GenerateChatCompletion", "dts:GetAnswer", "dts:GetLindormInstanceInner", "dts:GetSimilarQuestions", "dts:InitDtsRdsInstance", "dts:ListRAGDocument", "dts:ListRAGKnowledgeBase", "dts:LoginRAGFlowInstance", "dts:ModifyConsumerGroupPassword", "dts:ModifyDtsJobDedicatedCluster", "dts:ModifyEventScheduleTime", "dts:ModifyGadInstanceName", "dts:ModifyRAGFlowInstanceDescription", "dts:ModifyRAGFlowInstanceSSO", "dts:ModifyRAGFlowSecurityIps", "dts:PreCheckCreateGadOrder", "dts:PreviewData", "dts:PreviewSql", "dts:PromoteToMaster", "dts:RemoveTags", "dts:SaveEtlJob", "dts:StartReverseWriter", "dts:SubmitDocParserJob", "dts:TagResources", "dts:UntagResources", "dts:UploadRAGDocument" ], "Resource": "*" } ] }
Un usuario o rol de RAM con permisos a nivel de cuenta puede acceder a todos los recursos de la cuenta. Aplique siempre el principio de privilegio mínimo al asignar estos permisos.
Preguntas frecuentes
Comprobar el resource group de un recurso
Método 1: haga clic en el nombre del recurso para ir a su página de detalles, donde se muestra el resource group.
Método 2: inicie sesión en la consola de Resource Management y vaya a . A la izquierda, seleccione la cuenta propietaria del recurso (el valor predeterminado es la current account). Use los filtros para buscar el recurso y consulte su resource group.
Consultar los recursos de un producto en un resource group
Método 1: inicie sesión en la consola de Resource Management y vaya a . A la izquierda, bajo la cuenta propietaria de los recursos (el valor predeterminado es la current account), haga clic en el nombre del resource group deseado. Luego, a la derecha, seleccione el producto en la lista desplegable Select Resource Type para ver todos sus recursos en ese grupo.
Método 2: inicie sesión en la consola de Resource Management y vaya a . Busque el resource group deseado y haga clic en Resource Management en la columna Actions. En la página Resource Management, seleccione el producto en la lista desplegable Product de la parte superior para ver todos sus recursos en ese grupo.
Mover varios recursos a otro resource group
Inicie sesión en la consola de Resource Management y vaya a . Busque el resource group deseado y haga clic en Resource Management en la columna Actions. En la página Resource Management, use los filtros para localizar los recursos que desea mover. Seleccione las casillas de verificación correspondientes en la primera columna y luego haga clic en Transfer Resource Group debajo de la lista. Siga las instrucciones en pantalla para mover los recursos.