Data Management (DMS) permite gestionar reglas de seguridad para bases de datos relacionales y no relacionales en la pestaña SQL Console. La definición y clasificación de estas reglas varía según el tipo de base de datos. Este tema describe los puntos de control, factores y acciones disponibles en la pestaña SQL Console para bases de datos Redis.
Funcionamiento de las reglas de seguridad
Las reglas de seguridad en la pestaña SQL Console se evalúan mediante puntos de control. Cada punto de control intercepta una categoría específica de comandos de Redis antes de su ejecución y evalúa las reglas aplicables.
Cada regla sigue una estructura IF/THEN:
IF: Una condición construida a partir de factores, que son variables del sistema que describen el comando actual y el usuario que lo ejecuta (por ejemplo, si el comando es una operación de escritura o si el entorno es de producción).
THEN: Una acción que define lo que hace DMS cuando se cumple la condición (por ejemplo, rechazar el comando o ejecutarlo sin verificar permisos).
El siguiente diagrama muestra el flujo de evaluación:
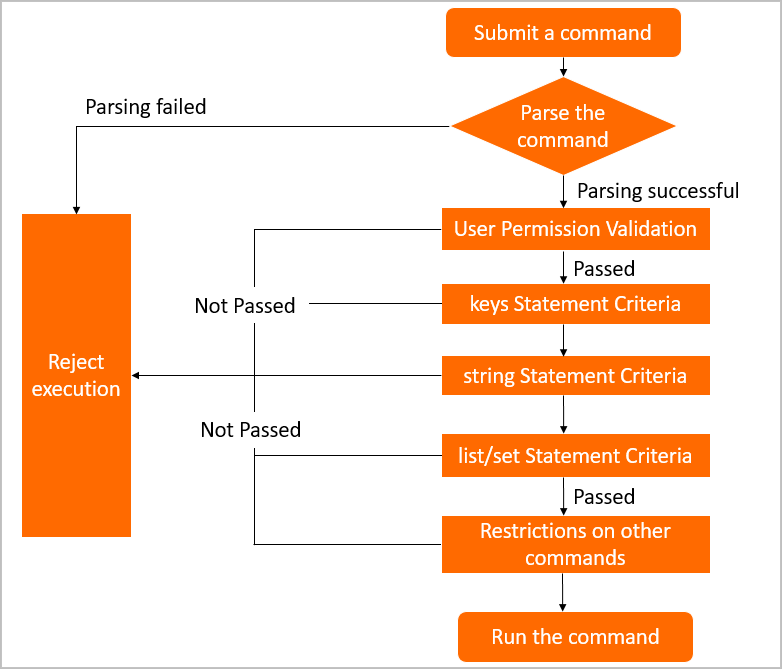
DMS proporciona configuraciones y reglas predefinidas para cada punto de control. Modifique las configuraciones, cambie los estados de las reglas o cree reglas personalizadas para adaptarlas a sus requisitos de control de acceso. Para obtener más información, consulte Configure security rules .
Puntos de control
Cada punto de control se dirige a un grupo específico de comandos de Redis. Las reglas configuradas bajo un punto de control solo se aplican a los comandos de ese grupo.
Puntos de control estándar de Redis
|
Punto de control |
Comandos controlados |
|
Permission Execution Statement Criteria |
Permite establecer restricciones en los permisos para la ejecución de comandos. Por ejemplo, configure este punto de control para que DMS compruebe si un usuario tiene los permisos obligatorios en una base de datos, tabla o columna al enviar un comando. |
|
Statement Criteria: Keys |
Comandos relacionados con claves |
|
Statement Criteria: String |
Comandos relacionados con cadenas |
|
Statement Criteria: List |
Comandos relacionados con listas |
|
Statement Criteria: SET |
Comandos relacionados con conjuntos |
|
Statement Criteria: SortedSet |
Comandos relacionados con conjuntos ordenados |
|
Statement Criteria: Hash |
Comandos relacionados con tablas hash |
|
Statement Criteria: Other |
Comandos que no pertenecen a ninguno de los tipos anteriores |
Puntos de control específicos de Tair
Estos puntos de control solo se aplican a instancias que utilizan extensiones de Tair. Si su instancia de Redis no usa módulos de Tair, estos puntos de control no son relevantes para su configuración.
|
Punto de control |
Comandos controlados |
|
Statement Criteria: Cpc |
Comandos de TairCpc |
|
Statement Criteria: Ts |
Comandos de TairTS |
|
Statement Criteria: Roaring |
Comandos de TairRoaring |
|
Statement Criteria: Search |
Comandos de TairSearch |
Factores
Un factor es una variable integrada del sistema que proporciona contexto para la evaluación de reglas. Utilice factores para definir la condición IF de una regla de seguridad.
Los nombres de los factores usan el prefijo @fac. seguido del nombre para mostrar del factor. Cada pestaña de punto de control en la página Details del conjunto de reglas de seguridad muestra los factores disponibles para dicho punto de control.
|
Factor |
Descripción |
|
|
El tipo de comando. Para consultar los valores válidos, consulte Syntax support for Redis. |
|
|
El tipo de entorno. El valor corresponde al nombre para mostrar del entorno, como |
|
|
Indica si el comando es de lectura. Valores válidos: |
|
|
Indica si el comando es de escritura. Valores válidos: |
|
|
El comando actual. |
|
|
Indica si el usuario actual es administrador de DMS. Valores válidos: |
|
|
Indica si el usuario actual es administrador de bases de datos (DBA). Valores válidos: |
|
|
Indica si el usuario actual es DBA de la instancia de base de datos actual. Valores válidos: |
Acciones
Una acción define el comportamiento de DMS cuando se cumple la condición IF de una regla. Los nombres de las acciones usan el prefijo @act. seguido del nombre para mostrar de la acción. Cada pestaña de punto de control en la página Details muestra las acciones disponibles para dicho punto de control.
|
Acción |
Descripción |
|
|
Rechaza la solicitud para ejecutar el comando actual. |
|
|
Permite ejecutar el comando actual. |
|
|
Comprueba si el usuario actual tiene permiso para ejecutar el comando. Ejecuta el comando si el usuario cuenta con el permiso correspondiente. |
|
|
Ejecuta el comando actual sin comprobar los permisos del usuario. |
Pasos siguientes
Configure security rules — modifique reglas predefinidas, cambie estados de reglas o cree reglas personalizadas
Syntax support for Redis — consulte todos los comandos de Redis compatibles con DMS y los valores válidos para
@fac.cmd_type