La función de sincronización de datos de DataWorks admite mecanismos de autenticación de terceros. Debe cargar los archivos de autenticación en la página Authentication File Management de DataWorks y habilitar esta función al configurar un origen de datos. Esto garantiza que solo las aplicaciones y servicios de confianza accedan a sus recursos de datos. Este tema describe cómo cargar y hacer referencia a los archivos de autenticación.
Contexto
La autenticación de terceros proporciona una verificación de identidad sólida para usuarios y servicios. Esta práctica evita que aplicaciones o servicios no confiables accedan a los datos y mejora la seguridad durante la sincronización. DataWorks ofrece la página Authentication File Management para gestionar centralmente sus archivos de autenticación. Desde esta página, puede cargar archivos y consultar sus referencias.
Límites
Actualmente, solo se admite la autenticación Kerberos. Para obtener más información, consulte Appendix: Configure Kerberos authentication.
Notas
Los certificados tienen periodos de validez específicos. Tenga en cuenta la fecha de vencimiento de cualquier certificado que cargue. Si un certificado vence, las tareas de sincronización de datos correspondientes fallarán debido a errores de autorización. Para evitar estos fallos, reemplace oportunamente el certificado por uno nuevo y válido.
Cargar un archivo de autenticación
Antes de utilizar la función de autenticación, prepare los archivos de autenticación obligatorios y cárguelos en la página Authentication File Management.
-
Inicie sesión en la consola de DataWorks. En la región de destino, haga clic en en el panel de navegación izquierdo. Seleccione un espacio de trabajo de la lista desplegable y haga clic en Go to Management Center.
En la página Workspace Management, haga clic en Data Sources en el panel de navegación izquierdo para abrir la página de orígenes de datos.
Haga clic en la pestaña Authentication Files.
En la esquina superior derecha de la página, haga clic en Upload authentication file. En el cuadro de diálogo Upload authentication file, haga clic en Upload File, seleccione el archivo que desea cargar, introduzca una Description y luego haga clic en Determine.
Hacer referencia a un archivo de autenticación
Para utilizar una función de autenticación de terceros, habilite un método de autenticación especial, configure los parámetros relacionados y haga referencia a los archivos de autenticación necesarios en la página de configuración del origen de datos. Actualmente, DataWorks solo admite la autenticación Kerberos. Para obtener más información, consulte Appendix: Configure Kerberos authentication.
A continuación se utiliza un origen de datos HDFS como ejemplo para describir los parámetros clave de la autenticación Kerberos. Para obtener más información sobre cómo configurar un origen de datos, consulte Configurar orígenes de datos.
|
Parámetro |
Descripción |
|
Special authentication method |
Establezca Special authentication method en Kerberos Authentication. |
|
keytab file |
Especifica el archivo .keytab registrado en el entorno Kerberos. Este archivo almacena las credenciales de autenticación. Para cargar un nuevo archivo de autenticación, haga clic en Add authentication document. |
|
conf file |
Especifica el archivo de configuración de Kerberos, krb5.conf. Para cargar un nuevo archivo de autenticación, haga clic en Add authentication document. |
|
principal |
Especifica el principal de Kerberos del archivo keytab. Un principal es una identidad única para un usuario o servicio; cuenta con un nombre único y una clave de cifrado asociada.
|
Otras operaciones
En la página Authentication Files, también puede ejecutar operaciones con los archivos de autenticación, como Batch Delete, Re-Upload y View references.
Apéndice: Configurar la autenticación Kerberos
La función de sincronización de datos de DataWorks actualmente solo admite la autenticación Kerberos. Una vez configurada, solo las aplicaciones y servicios autenticados y de confianza podrán acceder a los datos.
El protocolo Kerberos se utiliza principalmente para la autenticación en redes informáticas. Su función clave es el inicio de sesión único (SSO). Con SSO, un usuario se autentica una sola vez para obtener un Ticket-Granting Ticket (TGT). Posteriormente, puede usar este ticket para acceder a varios servicios. Kerberos establece una clave compartida entre cada cliente y servicio. Los servicios utilizan esta clave para comunicarse y evitar que aplicaciones o servicios no confiables accedan a los recursos de datos. Este diseño hace que el protocolo sea altamente seguro.
Límites
La autenticación Kerberos solo es compatible con clústeres CDH 6.X. La autenticación podría fallar en otras versiones o en clústeres autogestionados no probados.
La autenticación Kerberos solo es compatible con orígenes de datos HBase, HDFS y Hive.
La autenticación Kerberos solo se admite en un resource group exclusivo para Data Integration o en un resource group Serverless.
Funcionamiento de la autenticación Kerberos
Kerberos es un protocolo de autenticación de terceros basado en claves simétricas. Tanto los clientes como los servidores dependen del Centro de distribución de claves (KDC) para autenticar la identidad. Para obtener más información sobre Kerberos, consulte Overview.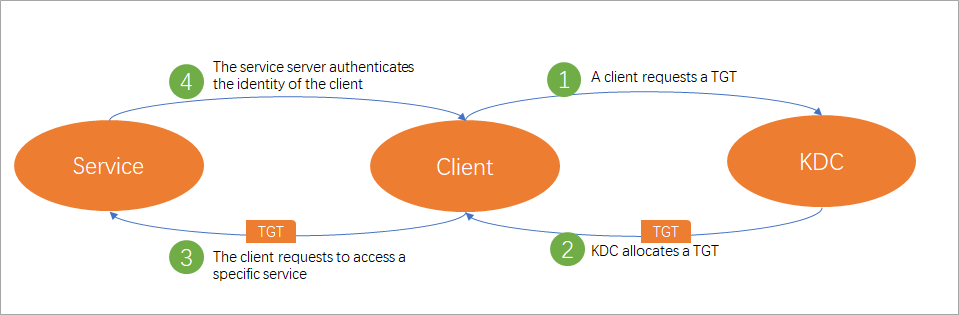
Como se muestra en la figura anterior, la autenticación Kerberos en DataWorks consta de las siguientes cuatro etapas:
El cliente solicita un TGT: Cuando un usuario cliente (principal) accede a un origen de datos habilitado para Kerberos, el cliente solicita un Ticket-Granting Ticket (TGT) al KDC. Este TGT sirve como prueba de identidad para solicitar servicios específicos al KDC.
El KDC emite un TGT: Después de recibir la solicitud, el KDC autentica al cliente. Si la autenticación es correcta, el KDC emite un TGT cifrado con un periodo de validez específico para el cliente.
El cliente solicita acceso al servidor: Una vez que el cliente obtiene el TGT, solicita acceso a recursos de servicio específicos del servidor según el nombre del servicio solicitado.
El servidor autentica al cliente: Al recibir la solicitud, el servidor autentica al cliente. Si la autenticación es correcta, el servidor concede al cliente acceso a los recursos del servicio.
El proceso de autenticación Kerberos utiliza un archivo keytab y un archivo krb5.conf. El archivo krb5.conf almacena la configuración del servidor KDC, mientras que el archivo keytab guarda las credenciales de autenticación de los principales de recursos, incluidos los principales y sus claves cifradas. Antes de utilizar la autenticación Kerberos, cargue estos dos archivos en la página Authentication File Management y luego haga referencia a ellos y configúrelos en la página de configuración del origen de datos. Para obtener más información sobre cómo cargar archivos de autenticación, consulte Upload an authentication file.
Orígenes de datos compatibles
La siguiente tabla enumera los tipos de orígenes de datos que admiten la autenticación Kerberos y proporciona enlaces a sus guías de configuración.
|
Tipo de origen de datos |
Guía |
|
HBase |
|
|
HDFS |
|
|
Hive |