Database Autonomy Service (DAS) admite el cifrado a nivel de columna para bases de datos RDS for MySQL, RDS for PostgreSQL, PolarDB for MySQL y PolarDB for PostgreSQL. Puede cifrar columnas de datos específicas en reposo para proteger información sensible; los usuarios autorizados pueden descifrar y acceder a los datos en texto plano mediante un controlador de cliente dedicado.
Requisitos previos
Antes de comenzar, asegúrese de cumplir con los siguientes requisitos:
-
Autorización de la instancia: En la página Instance list de DAS, autorice tanto la detección de datos sensibles como el cifrado de columnas para la instancia de destino.
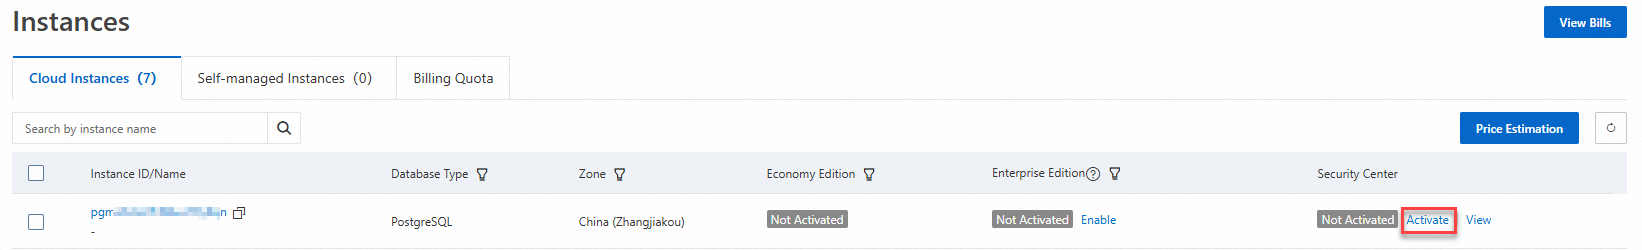
-
DAS Security Center:
Ha adquirido DAS Security Center.
Cuenta con una cuota suficiente de cifrado de columnas.
Compatibilidad de región: La instancia debe encontrarse en una región compatible con el cifrado de columnas. Consulte Product series and supported features para obtener más detalles.
Detección de datos sensibles: Debe haberse completado una tarea de detección. Para obtener más información, consulte Manage sensitive data detection.
Información de facturación
Nivel gratuito: DAS proporciona una cuota gratuita para cifrar 1 columna.
Nivel de pago: Para cifrar más columnas, adquiera una Cuota de Cifrado de Columnas. Este servicio se factura bajo el modelo de suscripción (mensual o anual). Para más detalles, consulte Billing details.
Costos de KMS: Si utiliza una clave de KMS para el cifrado, se aplican cargos independientes por el servicio de claves administradas de KMS. Para más detalles, consulte Product Billing.
Limitaciones y compatibilidad del cifrado
|
Tipo de base de datos |
Versión |
Algoritmo de cifrado |
Método de cifrado |
Permiso |
|
ApsaraDB RDS for MySQL |
La versión principal del motor es MySQL 5.7 o MySQL 8.0, y la versión secundaria del motor es 20240731 o posterior. |
|
|
|
|
ApsaraDB RDS for PostgreSQL |
La versión principal del motor es PostgreSQL 16, y la versión secundaria del motor debe ser 20241230 o posterior. |
AES-256-GCM. |
Clave local. |
|
|
PolarDB for MySQL |
La versión principal del motor es MySQL 5.7 o MySQL 8.0, y la versión del proxy de base de datos debe ser 2.8.36 o posterior. Importante
Si configura directivas de cifrado de columnas para un clúster de PolarDB for MySQL, debe usar un endpoint de clúster de lectura/escritura. Los endpoints principales no admiten directivas de cifrado de columnas. Configure database proxy y Manage endpoints. |
AES-128-GCM. |
Clave local. |
|
|
PolarDB for PostgreSQL |
La versión principal del motor es PostgreSQL 14, y la versión de la base de datos es 2.0.14.15.31.0 o posterior. |
AES-256-GCM. |
Clave local. |
|
|
PolarDB for PostgreSQL (Oracle Compatible) |
Solo se admite la versión 2.0 compatible con sintaxis de Oracle. La versión principal del motor es PostgreSQL 14, y la versión de la base de datos es 2.0.14.15.31.0 o posterior. |
AES-256-GCM. |
Clave local. |
|
|
PolarDB-X 2.0 |
La serie debe ser Enterprise Edition. La versión de la base de datos debe ser polardb-2.5.0_5.4.20-20250714 o posterior. |
|
|
Pasos de configuración
Inicie sesión en la consola de DAS.
En el panel de navegación izquierdo, haga clic en .
-
En la columna Actions de la instancia de destino, localice su instancia en la lista:
-
Para crear una nueva directiva, haga clic en Rapid Encryption.
NotaPara una instancia que ya tiene una directiva de cifrado, haga clic en Edit en la columna Actions para modificar la directiva.
-
En el panel lateral Encryption Configuration, seleccione el Asset Type, Instance Name, Encryption Algorithm, Encryption Method y Plaintext Permission Accounts. A continuación, seleccione la Database, Table y Column de destino para cifrar, y haga clic en OK.
En la página principal de , haga clic en el icono
 a la izquierda de la instancia de destino para expandir la lista de bases de datos, tablas y columnas.
En la columna Actions de la lista expandida, haga clic en Disable Encryption o Enable Encryption, y luego haga clic en OK en el cuadro de diálogo que aparece.
Acceso a datos cifrados desde su aplicación
Para descifrar y leer datos en texto plano, utilice un controlador de cliente específico en su aplicación:
Java (JDBC): Utilice el controlador EncJDBC para conectarse a la base de datos.
Go: Utilice el controlador alibabacloud-encdb-mysql-go-client.