Este tema describe cómo usar Cloud Enterprise Network (CEN) para permitir que las instancias de Elastic Compute Service (ECS) ubicadas en varias redes privadas virtuales (VPC) accedan a una instancia de Cloud Storage Gateway (CSG).
Contexto
Cloud Storage Gateway (CSG) es un servicio de almacenamiento que integra de forma transparente sus aplicaciones, infraestructura y datos locales con Alibaba Cloud. CSG conecta sus aplicaciones y cargas de trabajo de almacenamiento existentes con los servicios de almacenamiento y cómputo de Alibaba Cloud mediante dispositivos virtuales. Estos dispositivos son compatibles con los protocolos de almacenamiento estándar del sector y se pueden desplegar en su centro de datos o en Alibaba Cloud.
Una arquitectura común para despliegues a gran escala en Alibaba Cloud consiste en conectar varias redes privadas virtuales (VPC) para admitir clústeres grandes de ECS. En versiones anteriores, CSG 1.0.31 y previas solo permitían conexiones desde instancias ECS dentro de una única VPC. A partir de la versión 1.0.32, CSG admite varios bloques CIDR de VPC, incluidos 192.168.0.0/16, 172.16.0.0/12 y 10.0.0.0/8.
Este tema muestra cómo configurar CEN y los security groups para permitir que las instancias ECS de tres VPC interconectadas accedan a una sola instancia CSG.
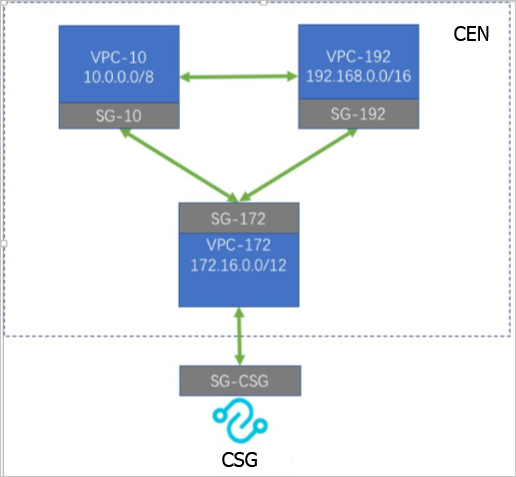
SG significa security group.
VPC significa red privada virtual. Los bloques CIDR, como 172.16.0.0/12, definen los rangos de direcciones IP de las VPC.
Configurar CEN
Inicie sesión en la consola de CEN.
Cree una instancia de CEN. Para obtener más información, consulte Step 2: Create a CEN instance.
-
Asocie las instancias de red. Para obtener más información, consulte Step 3: Attach network instances.
Asocie las tres VPC a la misma instancia de CEN.
Configurar reglas de security group
Configure el security group de la instancia CSG para permitir el acceso desde todos los recursos de CEN. En este ejemplo, debe configurar los security groups SG-10 y SG-192.
Inicie sesión en la consola de ECS.
En el panel de navegación izquierdo, seleccione . Busque el security group de destino y haga clic en {value}.
En la página Security Group Details, dentro de la pestaña Access Rules, seleccione una dirección para la regla y luego haga clic en Add Rule o en {value}. En la configuración de la regla, seleccione un protocolo, introduzca el puerto y especifique el objeto de autorización.
-
Para Protocol Type, seleccione All ICMP (IPv4). Para obtener más información sobre otros parámetros, consulte Add a security group rule.
Si usa Active Directory (AD), agregue reglas de security group para permitir el tráfico en los puertos TCP y UDP 53 y 636.
Esta configuración permite que las instancias ECS de su CEN usen los protocolos NFS, SMB e iSCSI a través de CSG para conectarse a Object Storage Service (OSS). Esto simplifica tareas como la expansión del almacenamiento, el uso compartido entre regiones, la distribución de datos, la adaptación de aplicaciones heredadas y la migración o archivado de copias de seguridad. Para obtener más información, consulte Casos de uso de CSG.
Usar la instancia CSG
-
File gateway
Para clientes Linux, consulte Access an NFS share.
Para clientes Windows, consulte Access an SMB share.
-
Block gateway
Para clientes Linux, consulte Use volumes on a Linux system.
Para clientes Windows, consulte Use volumes on a Windows system.