Configure una política de control de acceso de NAT Firewall para restringir el tráfico saliente de una instancia privada hacia un nombre de dominio específico. Esto reduce el riesgo de acceso no autorizado a Internet y de fuga de datos.
Escenario
Este tutorial utiliza el siguiente escenario: una ECS instance con la dirección IP privada 10.10.XX.XX accede a Internet a través de un nat gateway. Por motivos de seguridad, configurará una política que permita a la instance acceder únicamente al sitio web www.aliyun.com.
Procedimiento
Inicie sesión en la consola de Cloud Firewall.
En el panel de navegación izquierdo, seleccione .
-
En la página NAT Border, seleccione el NAT gateway que desea configurar y haga clic en Create Policy.
Cloud Firewall sincroniza automáticamente los NAT gateways asociados con su cuenta actual. Seleccione el NAT gateway que desea configurar en la lista desplegable.

-
En el panel Create Policy - NAT Border, cree dos políticas: una política de alta prioridad que permita a la instancia acceder a www.aliyun.com y una política de baja prioridad que deniegue a la instancia el acceso a todos los demás destinos de Internet.
-
Cree una política que permita a la
instanceacceder a www.aliyun.com. Utilice las siguientes configuraciones clave:Source: 10.10.XX.XX/32
Destination Type: Domain Name
Destination: www.aliyun.com
Domain Name Identification Mode: FQDN-based Resolution (Extract Host or SNI Field in Packets)
Protocol Type: TCP
Port: 443/443
Application: HTTPS
Action: Allow
Priority: Highest
-
Cree una política para denegar a la
instanceel acceso a todas las direcciones IP públicas. Utilice las siguientes configuraciones clave:Source: 10.10.XX.XX/32
Destination: 0.0.0.0/0, que representa todas las direcciones IP
Protocol Type: ANY
Port: 0/0, que representa todos los puertos
Application: ANY
Action: Deny
Priority: Lowest
Después de configurar las políticas, asegúrese de que la policy allowing access to www.aliyun.com tenga una prioridad mayor que la policy denying access to all Internet destinations.
-
Siguientes pasos
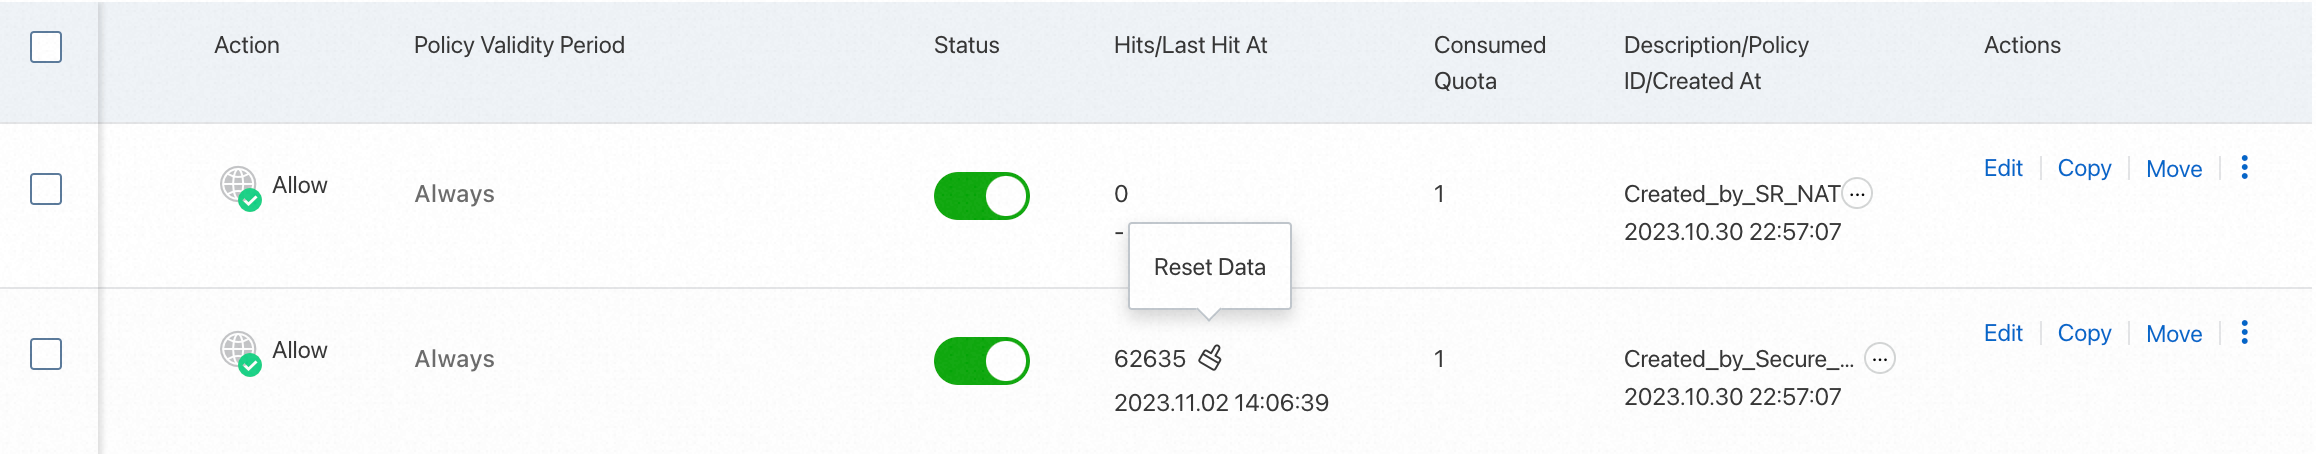
Una vez que su servicio haya estado en funcionamiento durante un periodo, consulte el recuento de aciertos de las políticas de control de acceso en la columna Hits/Last Hit At de la lista de políticas de control de acceso.
Haga clic en el recuento de aciertos para ir a la página Traffic Logs y consultar los registros de tráfico. Para obtener información sobre cómo ver los registros de tráfico, consulte Traffic Logs.
Documentación relacionada
Para obtener instrucciones detalladas sobre cómo configurar
access control policiespara unnat firewall, consulte Configure NAT Border Access Control Policies.Para conocer más principios y ejemplos sobre la configuración de
access control policies, consulte Access control policy configuration examples.Para obtener más información sobre la configuración y el uso de
access control policies, consulte FAQ about access control policies.