Las mejores prácticas de estabilidad de recursos en Cloud Config le ayudan a identificar riesgos de configuración que afectan la continuidad y confiabilidad de sus recursos en la nube. Un paquete de cumplimiento es un conjunto predefinido de reglas que Cloud Config ejecuta contra sus recursos para comprobar si sus configuraciones siguen las mejores prácticas establecidas. Este tema explica el contexto y el flujo de trabajo de las comprobaciones de estabilidad de recursos, y describe las reglas predeterminadas incluidas en el paquete de cumplimiento.
Contexto
La gestión de riesgos es una prioridad principal para los clientes de la nube. Muchas empresas eligen Alibaba Cloud para mejorar la continuidad del negocio al aprovechar la alta disponibilidad de la plataforma de Alibaba Cloud. Identificar los riesgos de configuración de recursos en la nube de manera eficiente e integral es fundamental para mantener la continuidad del negocio.
El siguiente caso de estudio ilustra un fallo del sistema causado por una configuración inadecuada de recursos en la nube:
Una empresa ejecutaba un sistema central en una instancia de ApsaraDB RDS Basic Edition, diseñada para entornos de prueba. El sistema funcionó sin problemas durante periodos de bajo tráfico, lo que ocultó el problema de configuración subyacente. Durante una promoción importante, el volumen de negocio aumentó entre dos y tres veces, y el volumen de procesamiento de datos en tiempo real se incrementó más de 10 veces. La instancia de base de datos respondió con lentitud, lo que interrumpió las operaciones normales del negocio. Se identificó que la causa raíz fue una configuración inadecuada de la instancia de base de datos. El problema se resolvió después de actualizar las especificaciones de la instancia.
Funcionamiento
Cloud Config realiza comprobaciones estáticas de cumplimiento de configuración en sus recursos principales, incluidos recursos de cómputo, base de datos, almacenamiento, red, balanceo de carga y seguridad. Cuando se detectan configuraciones que no cumplen con las normas, Cloud Config genera un informe. Puede descargar el informe y corregir los problemas; por ejemplo, mediante la actualización de especificaciones de instancias o el ajuste de configuraciones.
Las configuraciones estáticas son elementos de configuración de recursos en la nube, como las especificaciones de instancia y las zonas de despliegue de instancias.
La siguiente figura muestra el flujo de trabajo del escenario de mejores prácticas de estabilidad de recursos. 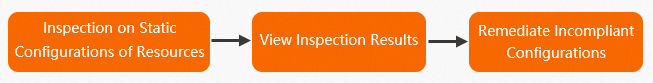
Reglas predeterminadas
El paquete de cumplimiento incluye 85 reglas predeterminadas. Estas reglas se agrupan por servicio de Alibaba Cloud en las siguientes secciones. Cada regla verifica un elemento de configuración específico e informa si el recurso cumple o no con los requisitos.
|
Servicio |
Número de reglas |
|
ApsaraDB RDS |
10 |
|
ApsaraDB for Redis |
10 |
|
ApsaraDB for MongoDB |
7 |
|
PolarDB |
8 |
|
NAT Gateway |
2 |
|
SLB |
6 |
|
ALB |
3 |
|
CEN |
2 |
|
ECS |
9 |
|
CDN |
2 |
|
Message Queue for Apache Kafka |
1 |
|
RocketMQ |
1 |
|
Elasticsearch |
6 |
|
OSS |
3 |
|
ACK |
3 |
|
EIP |
2 |
|
AnalyticDB for MySQL |
3 |
|
ECI |
1 |
|
Bastionhost |
1 |
|
Anti-DDoS |
1 |
|
Internet Shared Bandwidth |
1 |
|
Planes de ancho de banda de CEN |
1 |
|
PolarDB-X |
2 |
ApsaraDB RDS
|
Nombre de la regla |
Descripción de la regla |
|
Habilitar la copia de seguridad de registros para una instancia de ApsaraDB RDS |
Si la copia de seguridad de registros no está habilitada, no es posible recuperar los datos cuando se pierden los registros binarios locales. La instancia de ApsaraDB RDS se considera conforme si tiene habilitada la copia de seguridad de registros. |
|
La instancia de ApsaraDB RDS se considera conforme si utiliza una especificación de instancia dedicada. |
|
|
Una instancia de ApsaraDB RDS MySQL se considera conforme si tiene habilitada la auditoría SQL y su periodo de retención de registros es mayor o igual al valor especificado. Valor predeterminado: 180 días. |
|
|
La instancia de ApsaraDB RDS se considera conforme si utiliza un despliegue multinodo. |
|
|
Deshabilitar el acceso a red pública para instancias de ApsaraDB RDS |
La instancia de ApsaraDB RDS se considera conforme si no tiene configurado ningún endpoint de acceso a red pública. Se recomienda no configurar el acceso directo a Internet para instancias de ApsaraDB RDS en entornos de producción, ya que esto las expone a ataques. |
|
Establecer una ventana de mantenimiento adecuada para instancias de ApsaraDB RDS |
La instancia de ApsaraDB RDS se considera conforme si su ventana de mantenimiento se encuentra dentro de uno de los rangos horarios especificados por el parámetro. Si la ventana de mantenimiento se superpone con las horas pico del negocio, sus operaciones podrían verse afectadas. |
|
Habilitar la protección contra eliminación para instancias de ApsaraDB RDS |
La instancia de ApsaraDB RDS se considera conforme si tiene habilitada la protección contra eliminación. Esta regla no aplica a instancias de suscripción; dichas instancias se consideran no aplicables. |
|
Configurar una lista blanca de seguridad adecuada para instancias de ApsaraDB RDS |
La instancia de ApsaraDB RDS se considera conforme si tiene configurada una lista blanca de seguridad y esta no contiene la dirección 0.0.0.0/0. |
|
La instancia de ApsaraDB RDS se considera conforme si utiliza la serie especificada por el parámetro. Valor predeterminado: edición clúster o edición de alta disponibilidad. |
|
|
Verificar la caducidad del endpoint de instancias de suscripción de ApsaraDB RDS |
Para recursos de suscripción, renueve con anticipación para evitar interrupciones del servicio por problemas de pago. La instancia se considera conforme si su fecha de caducidad supera el número de días especificado respecto al momento de la verificación. Valor predeterminado: 30 días. Esta regla no aplica a instancias pay-as-you-go; dichas instancias se consideran no aplicables. |
ApsaraDB for Redis
|
Nombre de la regla |
Descripción de la regla |
|
Verificar la caducidad del endpoint de instancias de suscripción de ApsaraDB for Redis |
Una instancia prepago de ApsaraDB for Redis se considera conforme si su fecha de caducidad supera el número de días especificado respecto al momento de la verificación. Valor predeterminado: 30 días. Las instancias con renovación automática habilitada se consideran conformes. Esta regla no aplica a instancias pay-as-you-go; dichas instancias se consideran no aplicables. |
|
Establecer una ventana de copia de seguridad adecuada para instancias de ApsaraDB for Redis |
La instancia de ApsaraDB for Redis se considera conforme si su ventana de copia de seguridad automática se encuentra dentro de uno de los rangos horarios especificados por el parámetro. Si la ventana de copia de seguridad se superpone con las horas pico del negocio, sus operaciones podrían verse afectadas. |
|
No establecer la lista blanca de IP de instancias de ApsaraDB for Redis en 0.0.0.0/0 |
La instancia de ApsaraDB for Redis se considera conforme si su lista blanca de IP no está configurada como 0.0.0.0/0. |
|
Deshabilitar comandos de alto riesgo para instancias de ApsaraDB for Redis |
La instancia de ApsaraDB for Redis se considera conforme si tiene deshabilitados los comandos de alto riesgo. |
|
La instancia de ApsaraDB for Redis se considera conforme si su tipo de arquitectura es edición clúster. |
|
|
La instancia de ApsaraDB for Redis se considera conforme si es Enterprise Edition. |
|
|
Actualizar instancias de ApsaraDB for Redis a la última versión menor |
La instancia de ApsaraDB for Redis se considera conforme si está actualizada a la última versión menor. |
|
Habilitar la protección contra liberación para instancias de ApsaraDB for Redis |
La instancia de ApsaraDB for Redis se considera conforme si tiene habilitada la protección contra liberación. |
|
Habilitar la copia de seguridad incremental para instancias de ApsaraDB for Redis |
La instancia de ApsaraDB for Redis se considera conforme si tiene habilitada la copia de seguridad incremental. Esta regla solo aplica a instancias Tair; las instancias que no son Tair se consideran no aplicables. |
|
La instancia de ApsaraDB for Redis se considera conforme si utiliza un despliegue multinodo. |
ApsaraDB for MongoDB
|
Nombre de la regla |
Descripción de la regla |
|
Verificar la caducidad del endpoint de clústeres de suscripción de ApsaraDB for MongoDB |
Un clúster de suscripción de ApsaraDB for MongoDB se considera conforme si su fecha de caducidad supera el número de días especificado respecto al momento de la verificación. Valor predeterminado: 30 días. Los clústeres con renovación automática habilitada se consideran conformes. |
|
Habilitar la copia de seguridad de registros para instancias de ApsaraDB for MongoDB |
La instancia de ApsaraDB for MongoDB se considera conforme si tiene habilitada la copia de seguridad de registros. |
|
Usar instancias dedicadas o exclusivas de ApsaraDB for MongoDB |
La instancia de ApsaraDB for MongoDB se considera conforme si no utiliza una especificación compartida. |
|
No establecer la lista blanca de IP de instancias de ApsaraDB for MongoDB en 0.0.0.0/0 |
La instancia de ApsaraDB for MongoDB se considera conforme si su lista blanca de IP no está configurada como 0.0.0.0/0. |
|
Usar despliegue multinodo para instancias de ApsaraDB for MongoDB |
La instancia de ApsaraDB for MongoDB se considera conforme si utiliza un despliegue multinodo. |
|
Habilitar la protección contra liberación para instancias de ApsaraDB for MongoDB |
La instancia de ApsaraDB for MongoDB se considera conforme si tiene habilitada la protección contra liberación. |
|
La instancia de ApsaraDB for MongoDB se considera conforme si utiliza un despliegue multinodo. |
PolarDB
|
Nombre de la regla |
Descripción de la regla |
|
Verificar la caducidad del endpoint de clústeres de suscripción de PolarDB |
Para recursos de suscripción, renueve con anticipación para evitar interrupciones del servicio por problemas de pago. La instancia se considera conforme si su fecha de caducidad supera el número de días especificado respecto al momento de la verificación. Valor predeterminado: 30 días. Las instancias con renovación automática habilitada se consideran conformes. Esta regla no aplica a instancias pay-as-you-go; dichas instancias se consideran no aplicables. |
|
La instancia de PolarDB se considera conforme si su edición es clúster o clúster multi-master. Tenga precaución al usar bases de datos de nodo único, ya que la recuperación ante fallos es lenta. |
|
|
Establecer una ventana de mantenimiento adecuada para clústeres de PolarDB |
El clúster de PolarDB se considera conforme si su ventana de mantenimiento se encuentra dentro de uno de los rangos horarios especificados por el parámetro. Si la ventana de mantenimiento se superpone con las horas pico del negocio, sus operaciones podrían verse afectadas. |
|
No establecer la lista blanca de IP de instancias de PolarDB en 0.0.0.0/0 |
La instancia de PolarDB se considera conforme si su lista blanca de IP no está configurada como 0.0.0.0/0. |
|
Habilitar la protección contra eliminación para clústeres de PolarDB |
El clúster de PolarDB se considera conforme si tiene habilitada la protección contra eliminación. |
|
El estado de la versión menor de la base de datos PolarDB es estable |
El clúster de PolarDB se considera conforme si el estado actual de la versión menor de su base de datos es |
|
Habilitar clúster de reserva activa para clústeres de PolarDB |
El clúster de PolarDB se considera conforme si tiene habilitado el clúster de reserva activa y los datos están distribuidos en varias zonas. |
|
El clúster de PolarDB se considera conforme si su periodo de retención de copias de seguridad de nivel dos es mayor o igual al número de días especificado. Valor predeterminado: 30 días. El clúster se considera no conforme si la copia de seguridad de nivel dos no está habilitada o si el periodo de retención es menor al número de días especificado. |
NAT Gateway
|
Nombre de la regla |
Descripción de la regla |
|
Las entradas SNAT y DNAT de NAT gateways no utilizan la misma EIP |
El gateway se considera conforme si las entradas SNAT y DNAT del NAT gateway no utilizan la misma EIP. Esta regla no aplica a VPC NAT gateways; dichos gateways se consideran no aplicables. |
|
Configuración consistente de pico de ancho de banda para múltiples EIP vinculadas a entradas SNAT |
El gateway se considera conforme si varias EIP vinculadas a la entrada SNAT del NAT gateway están agregadas a una instancia de Internet Shared Bandwidth o tienen la misma configuración de pico de ancho de banda. Esta regla no aplica a VPC NAT gateways; dichos gateways se consideran no aplicables. |
SLB
|
Nombre de la regla |
Descripción de la regla |
|
Habilitar comprobaciones de estado para todos los listeners de SLB |
La instancia de SLB se considera conforme si las comprobaciones de estado están habilitadas para todos sus listeners en ejecución. |
|
Verificar la caducidad del endpoint de instancias de suscripción de SLB |
Para recursos de suscripción, renueve con anticipación para evitar interrupciones del servicio por problemas de pago. La instancia se considera conforme si su fecha de caducidad supera el número de días especificado respecto al momento de la verificación. Valor predeterminado: 30 días. Las instancias con renovación automática habilitada se consideran conformes. Esta regla no aplica a instancias pay-as-you-go; dichas instancias se consideran no aplicables. |
|
Habilitar la protección contra liberación para instancias de SLB |
La instancia de SLB se considera conforme si tiene habilitada la protección contra liberación. |
|
Las especificaciones de la instancia de SLB cumplen con los requisitos |
La instancia de SLB se considera conforme si su especificación se encuentra en la lista especificada. Se recomienda utilizar instancias de SLB que cumplan con los requisitos de rendimiento. Tenga precaución al usar instancias de rendimiento compartido, ya que no garantizan métricas de rendimiento específicas. |
|
La instancia de SLB se considera conforme si utiliza un despliegue multinodo. |
|
|
Usar instancias de SLB multizona y configurar recursos de varias zonas en los grupos de servidores |
La instancia de SLB se considera conforme si utiliza un despliegue multinodo y los grupos de servidores usados por todos los listeners incluyen recursos de varias zonas. |
ALB
|
Nombre de la regla |
Descripción de la regla |
|
Habilitar comprobaciones de estado para todos los listeners y reglas de reenvío de ALB |
La instancia de ALB se considera conforme si las comprobaciones de estado están configuradas para todos sus listeners y reglas de reenvío. |
|
La instancia de ALB se considera conforme si la regla de reenvío predeterminada asociada a cada listener tiene al menos el número de servidores backend especificado por el parámetro. Valor predeterminado: se considera conforme si hay al menos un servidor. |
|
|
Habilitar la protección contra eliminación para instancias de ALB |
La protección contra eliminación evita que las instancias se liberen accidentalmente. La instancia se considera conforme si tiene habilitada esta protección. |
CEN
|
Nombre de la regla |
Descripción de la regla |
|
La instancia de Cloud Enterprise Network (CEN) se considera conforme si el ancho de banda asignado a todas sus conexiones interregionales es mayor que el valor especificado por el parámetro. Valor predeterminado: 1 Mbps. |
|
|
Habilitar comprobaciones de estado para todas las conexiones VBR en instancias de CEN |
La instancia de Cloud Enterprise Network (CEN) se considera conforme si las comprobaciones de estado están configuradas para todos los VBR asociados. |
ECS
|
Nombre de la regla |
Descripción de la regla |
|
Sin rangos de direcciones IP duplicados entre vSwitches en la misma región |
La configuración se considera conforme si no existen rangos de direcciones IP duplicados entre los vSwitches de la misma región. |
|
La instancia de ECS se considera conforme si su estado no es Stopped. |
|
|
Verificar la caducidad del endpoint de instancias de suscripción de ECS |
Para recursos de suscripción, renueve con anticipación para evitar interrupciones del servicio por problemas de pago. La instancia se considera conforme si su fecha de caducidad supera el número de días especificado respecto al momento de la verificación. Valor predeterminado: 30 días. Las instancias con renovación automática habilitada se consideran conformes. Esta regla no aplica a instancias pay-as-you-go; dichas instancias se consideran no aplicables. |
|
Establecer momentos de creación adecuados para políticas de instantáneas automáticas |
La política se considera conforme si los momentos de creación de instantáneas se encuentran dentro del rango horario especificado por el parámetro. La creación de instantáneas puede reducir temporalmente el rendimiento de E/S del block storage, generalmente en menos del 10%, con breves desaceleraciones instantáneas. Se recomienda seleccionar momentos fuera de las horas pico del negocio. |
|
No abrir puertos de riesgo a todos los bloques CIDR para protocolos especificados en security groups |
La configuración se considera conforme si el bloque CIDR de entrada del security group está establecido en 0.0.0.0/0 y el rango de puertos del protocolo especificado no contiene los puertos de riesgo indicados. También se considera conforme si el bloque CIDR de entrada no es 0.0.0.0/0, incluso si el rango de puertos contiene los puertos de riesgo. Asimismo, se considera conforme si los puertos de riesgo detectados están denegados por una política de autorización de mayor prioridad. Esta regla no aplica a security groups utilizados por productos cloud o proveedores virtuales; dichos security groups se consideran no aplicables. |
|
La instancia de ECS se considera conforme si no utiliza las familias de instancias especificadas por el parámetro. Valor predeterminado: familias de instancias descontinuadas o compartidas. |
|
|
Usar versiones de sistema operativo especificadas para instancias de ECS |
Las empresas pueden estandarizar las versiones de SO dentro de la organización y exigir que todos los hosts de producción ejecuten una versión unificada. Los sistemas operativos que el proveedor ya no mantiene deben actualizarse a tiempo para prevenir vulnerabilidades de seguridad. La instancia de ECS se considera conforme si el nombre en inglés de su sistema operativo se encuentra en la lista blanca especificada o no está en la lista negra especificada. |
|
Habilitar la protección contra liberación para instancias de ECS |
La instancia de ECS se considera conforme si tiene habilitada la protección contra liberación. |
|
Configurar políticas de instantáneas automáticas para discos de ECS |
El disco de ECS se considera conforme si tiene configurada una política de instantáneas automáticas. |
CDN
|
Nombre de la regla |
Descripción de la regla |
|
La configuración se considera conforme si el dominio tiene configurados la caché de CDN y el TTL. |
|
|
Configuración de origen consistente para dominios de CDN con origen OSS |
La configuración se considera conforme si el nombre de dominio de origen de un dominio CDN está establecido en un nombre de dominio OSS y el tipo de origen es OSS. |
Message Queue for Apache Kafka
|
Nombre de la regla |
Descripción de la regla |
|
La instancia de Message Queue for Apache Kafka se considera conforme si su lista blanca de IP públicas no está configurada para permitir el acceso desde todas las IP. |
RocketMQ
|
Nombre de la regla |
Descripción de la regla |
|
La instancia de RocketMQ se considera conforme si es Platinum Edition. |
Elasticsearch
|
Nombre de la regla |
Descripción de la regla |
|
Deshabilitar el acceso a red pública o restringir el acceso por IP para instancias de Elasticsearch |
La instancia de Elasticsearch se considera conforme si el acceso a red pública está deshabilitado o si la lista blanca no permite el acceso desde todas las IP. |
|
Deshabilitar el acceso público a Kibana para instancias de Elasticsearch |
La instancia de Elasticsearch se considera conforme si el acceso público a Kibana está deshabilitado o si la lista blanca no permite el acceso desde todas las IP. |
|
No usar especificaciones obsoletas de instancias de Elasticsearch |
La instancia de Elasticsearch se considera conforme si no utiliza las especificaciones indicadas por el parámetro. |
|
La instancia de Elasticsearch se considera conforme si su versión no se encuentra dentro del rango de versiones obsoletas especificado por el parámetro. |
|
|
Habilitar la copia de seguridad automática para instancias de Elasticsearch |
La instancia de Elasticsearch se considera conforme si tiene habilitada la copia de seguridad automática. |
|
La instancia de Elasticsearch se considera conforme si utiliza un despliegue multinodo. |
OSS
|
Nombre de la regla |
Descripción de la regla |
|
Si el control de versiones no está habilitado, no es posible recuperar los datos sobrescritos o eliminados. El bucket de OSS se considera conforme si tiene habilitado el control de versiones. |
|
|
Prohibir el acceso público de lectura/escritura a buckets de OSS |
El bucket de OSS se considera conforme si su política ACL prohíbe el acceso público de lectura y escritura. |
|
Habilitar almacenamiento redundante por zona para buckets de OSS |
Si el almacenamiento redundante por zona (ZRS) no está habilitado, OSS no puede proporcionar servicios consistentes cuando un centro de datos deja de estar disponible, lo cual afecta los objetivos de recuperación de datos. El bucket de OSS se considera conforme si tiene habilitado ZRS. |
ACK
|
Nombre de la regla |
Descripción de la regla |
|
El clúster de ACK se considera conforme si es un clúster administrado Pro. Esta regla no aplica a clústeres no administrados; dichos clústeres se consideran no aplicables. |
|
|
El clúster de ACK se considera conforme si está actualizado a la última versión. |
|
|
Habilitar la protección contra liberación para clústeres de ACK |
El clúster de ACK se considera conforme si tiene habilitada la protección contra liberación. |
EIP
|
Nombre de la regla |
Descripción de la regla |
|
Habilitar la protección contra eliminación para elastic IP addresses (EIP) |
La EIP se considera conforme si tiene habilitada la protección contra eliminación. Esta regla no aplica a EIP creadas por cuentas de servicio ni a EIP prepago; dichas EIP se consideran no aplicables. |
|
Verificar la caducidad del endpoint de elastic IP addresses (EIP) de suscripción |
La EIP se considera conforme si su fecha de caducidad supera el rango de tiempo especificado por el parámetro respecto al momento actual. Valor predeterminado: 30 días. Esta regla no aplica a recursos pay-as-you-go; dichos recursos se consideran no aplicables. |
AnalyticDB for MySQL
|
Nombre de la regla |
Descripción de la regla |
|
Establecer una ventana de mantenimiento adecuada para clústeres de AnalyticDB for MySQL |
El clúster de AnalyticDB for MySQL se considera conforme si su ventana de mantenimiento se encuentra dentro de uno de los rangos horarios especificados por el parámetro. |
|
Habilitar la copia de seguridad de registros para clústeres de AnalyticDB for MySQL |
El clúster de AnalyticDB for MySQL se considera conforme si tiene habilitada la copia de seguridad de registros. |
|
Verificar la caducidad del endpoint de instancias de AnalyticDB for MySQL Data Warehouse Edition |
La instancia de AnalyticDB for MySQL Data Warehouse Edition se considera conforme si su fecha de caducidad supera el rango de tiempo especificado por el parámetro respecto al momento actual. Valor predeterminado: 30 días. Las instancias con renovación automática habilitada se consideran conformes. Esta regla solo aplica a recursos de suscripción; las instancias pay-as-you-go se consideran no aplicables. |
ECI
|
Nombre de la regla |
Descripción de la regla |
|
Montar volúmenes de datos en grupos de contenedores elásticos de ECI |
El grupo de contenedores elásticos de Elastic Container Instance (ECI) se considera conforme si tiene montados volúmenes de datos. |
Bastionhost
|
Nombre de la regla |
Descripción de la regla |
|
Verificar la caducidad del endpoint de instancias de Bastionhost |
La instancia de Bastionhost se considera conforme si su fecha de caducidad supera el rango de tiempo especificado por el parámetro respecto al momento actual. Valor predeterminado: 30 días. |
Anti-DDoS
|
Nombre de la regla |
Descripción de la regla |
|
Verificar la caducidad del endpoint de instancias de Anti-DDoS |
La instancia de Anti-DDoS se considera conforme si su fecha de caducidad supera el número de días especificado respecto al momento actual. Valor predeterminado: 30 días. |
Internet Shared Bandwidth
|
Nombre de la regla |
Descripción de la regla |
|
Verificar la caducidad del endpoint de instancias de Internet Shared Bandwidth |
La instancia de Internet Shared Bandwidth se considera conforme si su fecha de caducidad supera el rango de tiempo especificado por el parámetro respecto al momento actual. Valor predeterminado: 30 días. |
Planes de ancho de banda de CEN
|
Nombre de la regla |
Descripción de la regla |
|
Verificar la caducidad del endpoint de planes de ancho de banda de CEN |
El plan de ancho de banda de Cloud Enterprise Network (CEN) se considera conforme si su fecha de caducidad supera el rango de tiempo especificado por el parámetro respecto al momento actual. Valor predeterminado: 30 días. |
PolarDB-X
|
Nombre de la regla |
Descripción de la regla |
|
Verificar la caducidad del endpoint de instancias de PolarDB-X 1.0 |
La instancia de PolarDB-X 1.0 se considera conforme si su fecha de caducidad supera el número de días especificado respecto al momento actual. Valor predeterminado: 30 días. Esta regla solo aplica a recursos de suscripción; las instancias pay-as-you-go se consideran no aplicables. |
|
Verificar la caducidad del endpoint de instancias de PolarDB-X 2.0 |
La instancia de PolarDB-X 2.0 se considera conforme si su fecha de caducidad supera el número de días especificado respecto al momento actual. Valor predeterminado: 30 días. Esta regla solo aplica a recursos de suscripción; las instancias pay-as-you-go se consideran no aplicables. |