La autenticación remota reenvía las solicitudes de los usuarios a un servidor de autenticación que usted especifique, y dicho servidor valida las solicitudes. Configure la autenticación remota para un nombre de dominio acelerado cuando su propio servidor de autenticación deba decidir si una solicitud está autorizada, en lugar de los POP.
Funcionamiento
La autenticación remota y la firma de URL tienen el mismo propósito: ambas protegen los recursos para que solo los usuarios autorizados puedan acceder a ellos. Estas dos funciones difieren en su forma de implementación:
Firma de URL: distribuya las reglas de firma de un nombre de dominio a los POP de CDNDCDN. Los POP de CDNDCDN completan todo el proceso de intercambio de datos y autenticación.
Autenticación remota: opere su propio servidor de autenticación. Cuando un POP de CDNDCDN recibe una solicitud de usuario, la reenvía al servidor de autenticación para validarla.
Utilice la firma de URL cuando los POP de CDNDCDN puedan aplicar las reglas de autenticación por sí mismos. Utilice la autenticación remota cuando su propio servidor de autenticación deba tomar la decisión para cada solicitud.
El proceso de intercambio de datos de la autenticación remota es el siguiente: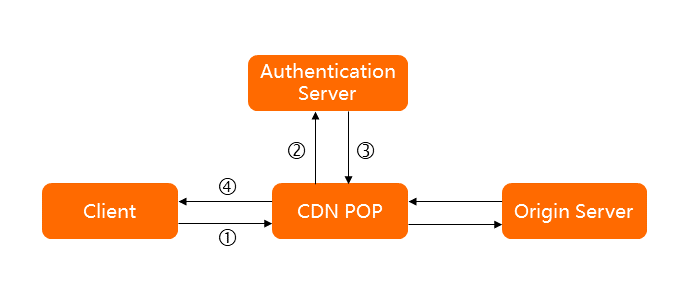
Núm. | Descripción de la interacción |
① | Una solicitud de acceso a un recurso iniciada por un usuario llega a un POP de CDN, y la solicitud incluye parámetros de autenticación. Por ejemplo, la URL de la solicitud original es |
② | El POP de CDN recibe la solicitud del usuario y la reenvía al servidor de autenticación, ya sea directamente o después de procesarla según las reglas especificadas. Por ejemplo, la dirección del servidor de autenticación es |
③ | El servidor de autenticación devuelve un resultado al POP de CDN con base en los parámetros de autenticación incluidos en la solicitud del usuario. |
④ | El POP de CDN ejecuta la acción correspondiente según el resultado devuelto por el servidor de autenticación y envía los datos resultantes al usuario. A continuación se describen algunos ejemplos de resultados de autenticación.
|
Notas de uso
Registros: después de configurar la autenticación remota, las solicitudes que no superen la validación aún pueden llegar a los POP de CDNDCDN. Sin embargo, los POP de CDNDCDN rechazan dichas solicitudes y devuelven el código de estado HTTP que usted especifique en Custom HTTP Status Code, como 403. Los registros de las solicitudes del cliente se escriben igualmente en los registros de CDNDCDN.
Facturación: dado que la autenticación remota reenvía las solicitudes de los usuarios al servidor de autenticación que usted especifique, se le cobran tarifas de tráfico incluso cuando los POP de CDNDCDN bloquean solicitudes maliciosas. Este bloqueo consume recursos de procesamiento de los POP de CDNDCDN. Si los clientes usan HTTPS, también se le cobran las solicitudes HTTPS.
Requisitos previos
Debe contar con un servidor de autenticación que usted despliegue y gestione, disponible en una dirección accesible desde el exterior.
Procedimiento
Inicie sesión en la consola de CDN.
En el panel de navegación izquierdo, haga clic en Domain Names.
En la página Domain Names, busque el nombre de dominio de destino y haga clic en Manage en la columna Actions.
En el panel de navegación del dominio, haga clic en Access Control.
-
Haga clic en la pestaña Remote Authentication.
-
Active el interruptor Remote Authentication y configure los ajustes de autenticación remota según las indicaciones de la página.
NotaDespués de habilitar la autenticación remota, todas las solicitudes de los usuarios se reenvían al servidor de autenticación para su procesamiento. Cuando el volumen de solicitudes es alto, considere la carga y el rendimiento del servidor de autenticación.
Parámetro
Descripción
Authentication Server Address
Dirección mediante la cual se puede acceder al servidor de autenticación desde el exterior. El sistema valida la dirección que usted introduzca, tanto en formato como en valor.
Requisitos de formato:
La dirección de autenticación admite los protocolos HTTP y HTTPS en uno de los siguientes formatos:
http://example.com/auth,https://example.com/auth,http://192.0.2.1/auth, ohttps://192.0.2.1/auth.
Requisitos de valor:
El valor no puede contener 127.0.0.1 ni localhost. Dado que el POP inicia la solicitud de autenticación, la dirección debe ser accesible desde el POP.
Request Method
Método de solicitud que admite el servidor de autenticación. Valores válidos: GET, HEAD y POST. Valor predeterminado: GET.
File Types
All: se autentican todos los tipos de archivo.
Specified: solo se autentican los tipos de archivo especificados.
Cuando especifique tipos de archivo, sepárelos con una barra vertical; por ejemplo,
mp4|flv.Los tipos de archivo distinguen entre mayúsculas y minúsculas:
.jpgyJPGson dos tipos distintos.
Parámetros de URL utilizados para la autenticación
Parameters to Retain
Controla qué parámetros de la URL de la solicitud del usuario se autentican. Puede seleccionar Retain All Parameters, Retain Specified Parameters o Delete All URL Parameters.
Si conserva parámetros específicos, sepárelos con una barra vertical; por ejemplo,
user|token.Los parámetros distinguen entre mayúsculas y minúsculas:
keyyKEYson dos parámetros distintos.
Custom Parameters
Agrega parámetros personalizados a la URL de la solicitud que el POP de CDN reenvía al servidor de autenticación. Usted define los parámetros y sus valores, o bien utiliza las variables predefinidas en la consola de CDN.
Al definir los parámetros y sus valores, aplique los siguientes requisitos:
Separe varios parámetros con una barra vertical; por ejemplo,
token=$arg_token|vendor=ali_cdn.Los valores de los parámetros distinguen entre mayúsculas y minúsculas, por lo que
keyyKEYson dos valores distintos.
Si utiliza variables predefinidas, extraiga el valor de una variable y agréguelo a la solicitud que CDN reenvía al servidor de autenticación.
Por ejemplo, si selecciona la variable
$http_host, se anexahost=$http_hosta la URL de la solicitud del usuario, donde host indica el valor del host en el encabezado de dicha solicitud. Para consultar la descripción de los nombres de las variables y sus significados, consulte Variables.
Encabezados de solicitud utilizados para la autenticación
Request Headers to Retain
Controla qué encabezados de la solicitud del usuario se autentican. Puede seleccionar Retain All Parameters o Retain Specified Parameters.
Si conserva encabezados específicos, sepárelos con una barra vertical; por ejemplo,
user_agent|referer|cookies.Los encabezados de solicitud no distinguen entre mayúsculas y minúsculas, por lo que
http_remote_addryHTTP_Remote_Addrson equivalentes.
NotaCuando selecciona Retain All Parameters, el POP de CDN elimina el encabezado HOST de forma predeterminada. El encabezado HOST incluido en la solicitud de autenticación que el POP de CDN reenvía al servidor de autenticación es el nombre de dominio acelerado. Esto podría impedir que el servidor reconozca la solicitud, provocar que se devuelva un código de estado 404 y causar un fallo de autenticación. Para conservar el encabezado HOST, utilice Retain Specified Parameters o Custom Parameters.
Custom Parameters
Agrega parámetros personalizados al encabezado de la solicitud que el POP de CDN reenvía al servidor de autenticación. Usted define los parámetros y sus valores, o bien utiliza las variables predefinidas en la consola de CDN.
Al definir los parámetros y sus valores, aplique los siguientes requisitos:
Separe varios encabezados de solicitud con una barra vertical; por ejemplo,
User-Agent=$http_user_agent|vendor=ali_cdn.Los encabezados de solicitud no distinguen entre mayúsculas y minúsculas, por lo que
http_remote_addryHTTP_Remote_Addrson equivalentes.
Si utiliza variables predefinidas, extraiga el valor de una variable y agréguelo a la solicitud que CDN reenvía al servidor de autenticación.
Por ejemplo, si selecciona la variable
$http_host, se anexahost=$http_hosta la URL de la solicitud del usuario, donde host indica el valor del host en el encabezado de dicha solicitud. Para consultar la descripción de los nombres de las variables y sus significados, consulte Variables.
HTTP Status Code to Return
Passes Authentication
Códigos de estado HTTP que el servidor de autenticación devuelve a CDN cuando la autenticación se completa correctamente. Puede configurar varios códigos de estado y separarlos con comas (,). Ejemplo: si establece el código de estado de éxito en
200,206, la autenticación se considera correcta cuando el servidor devuelve200o206. Para los códigos de estado que no sean de éxito ni de fallo, consulte Whether to allow other status codes en esta tabla.Fails Authentication
Códigos de estado HTTP que el servidor de autenticación devuelve a CDN cuando la autenticación falla. Puede configurar varios códigos de estado y separarlos con comas (,). Ejemplo: si establece el código de estado de fallo en
400,403, la autenticación se considera fallida cuando el servidor devuelve400o403. Para los códigos de estado que no sean de éxito ni de fallo, consulte Whether to allow other status codes en esta tabla.Whether to allow other status codes
Determina cómo el POP de CDN gestiona una solicitud de usuario cuando el código de estado devuelto por el servidor de autenticación no corresponde a un éxito ni a un fallo. Sí: para evitar que una excepción bloquee todas las solicitudes de los usuarios, el POP de CDN permite la solicitud. Por ejemplo, si el código de estado de éxito es 200 y el servidor devuelve 201, la solicitud se permite. Si el código de estado de fallo es 403 y el servidor devuelve 404, la solicitud también se permite. No: el POP de CDN rechaza la solicitud del usuario.
Acción que ejecuta CDN después de un fallo de autenticación
Custom HTTP Status Code
Código de estado que el POP de CDN devuelve al usuario cuando una solicitud no supera la autenticación.
Por ejemplo, si establece el código de estado de respuesta personalizado en 403, el POP de CDN devuelve 403 al usuario cuando la solicitud falla.
Ajustes de tiempo de espera de autenticación
Timeout
Periodo medido desde que el POP de CDN inicia una solicitud de autenticación hasta que recibe el resultado devuelto por el servidor de autenticación. Unidad: milisegundos. Valor máximo: 3000.
Action After Timeout
Define cómo CDN gestiona una solicitud de usuario cuando se agota el tiempo de espera del intercambio de datos entre CDN y el servidor de autenticación. Puede seleccionar Pass o Reject.
Pass: si se agota el tiempo de espera de la autenticación, CDN permite la solicitud del usuario.
Reject: si se agota el tiempo de espera de la autenticación, CDN rechaza la solicitud del usuario y le devuelve el Custom HTTP Status Code que usted configuró.
-
-
Haga clic en OK para completar la configuración.
Después de configurar correctamente la función de autenticación remota, puede modificar la configuración actual o deshabilitar la autenticación remota en la pestaña Remote Authentication. Deshabilite la autenticación remota para dejar de reenviar las solicitudes de los usuarios al servidor de autenticación.
Variables
Cuando agregue parámetros personalizados, utilice directamente las variables predefinidas en la consola de CDNDCDN. A continuación se describen los nombres de las variables y sus significados.
|
Nombre de la variable |
Significado de la variable |
|
$http_host |
Valor Host en el encabezado de la solicitud. |
|
$http_user_agent |
Valor User-Agent en el encabezado de la solicitud. |
|
$http_referer |
Valor Referer en el encabezado de la solicitud. |
|
$http_content_type |
Valor Content-Type en el encabezado de la solicitud. |
|
$http_x_forward_for |
Valor X-Forwarded-For en el encabezado de la solicitud. |
|
$remote_addr |
Información de la IP del cliente de la solicitud. |
|
$scheme |
Tipo de protocolo de la solicitud. |
|
$server_protocol |
Versión del protocolo de la solicitud. |
|
$uri |
URI original de la solicitud. |
|
$args |
Cadena de consulta de la solicitud, sin incluir el signo de interrogación (?). |
|
$request_method |
Método de la solicitud. |
|
$request_uri |
Contenido de uri+'?'+args. |