Si las políticas del sistema no cumplen con sus requisitos, puede crear políticas personalizadas. Estas políticas permiten un control de acceso detallado y mejoran la seguridad en el acceso a sus recursos. Este tema describe cómo utilizar políticas personalizadas para ARMS.
¿Qué es una política personalizada?
Las políticas de Resource Access Management (RAM) se clasifican en políticas del sistema y políticas personalizadas. Usted puede gestionar las políticas personalizadas según sus necesidades empresariales.
Después de crear una política personalizada, debe vincularla a un usuario de RAM, un grupo de usuarios de RAM o un rol de RAM. De este modo, los permisos especificados en la política se otorgan al principal.
Puede eliminar una política de RAM que no esté vinculada a un principal. Si la política está vinculada, primero debe desvincularla del principal antes de eliminarla.
Las políticas personalizadas admiten control de versiones. Puede gestionar las versiones de estas políticas mediante el mecanismo de gestión de versiones proporcionado por RAM.
Referencias
Requisitos previos
Esta función está habilitada de forma predeterminada para las cuentas de Alibaba Cloud que activaron ARMS después de las 00:00 del 1 de abril de 2022. Si activó ARMS antes de esta fecha, debe enviar un ticket para habilitar la función.
Antes de crear una política personalizada, familiarícese con la estructura básica y la sintaxis de las políticas de permisos. Para obtener más información, consulte Basic elements of a permission policy.
-
El usuario de RAM debe tener vinculada la política del sistema
ReadOnlyAccessoAliyunARMSReadOnlyAccesspara iniciar sesión en la consola de ARMS.ImportantePara otorgar permisos de solo lectura sobre todas las funciones de ARMS a un resource group específico, debe vincular la política AliyunARMSReadOnlyAccess y conceder el permiso ReadTraceApp al resource group. De lo contrario, ARMS no podrá mostrar la lista de aplicaciones que pertenecen al resource group autenticado.
Asegúrese de que la política del sistema AliyunARMSFullAccess no esté vinculada al usuario de RAM.
Contexto
ARMS proporciona políticas del sistema que otorgan permisos generales. Si estas políticas no satisfacen sus necesidades, puede crear políticas personalizadas. Por ejemplo, para controlar los permisos de un usuario de RAM sobre una aplicación específica, es necesario utilizar una política personalizada.
Paso 1: Crear una política personalizada
Inicie sesión en la consola de RAM como administrador de RAM.
En el panel de navegación izquierdo, vaya a .
En la página Policies, haga clic en Create Policy.
-
En la página Create Policy, haga clic en la pestaña JSON. Escriba el contenido de su política en el editor de políticas.
Para obtener más información sobre los elementos de una política de permisos, consulte Policy elements.
Ejemplo: Esta política otorga permisos de solo lectura sobre aplicaciones en la región China (Hangzhou) que tienen la etiqueta
key0: value01okey0: value02.{ "Version": "1", "Statement": [ { "Action": [ "arms:ReadTraceApp" ], "Resource": "acs:arms:cn-hangzhou:*:armsapp/*", "Effect": "Allow", "Condition": { "StringEquals": { "arms:tag/key0":[ "value01", "value02" ] } } } ] } -
En la parte superior de la página, haga clic en Optimize y luego en Perform para aplicar una optimización avanzada a la política.
La función de optimización avanzada de políticas realiza las siguientes tareas:
Divide recursos o condiciones para acciones incompatibles.
Reduce el alcance de los recursos.
Elimina declaraciones duplicadas o combina declaraciones.
En la página Create Policy, haga clic en OK.
En el cuadro de diálogo Create Policy, introduzca un policy name y una Description, y luego haga clic en OK.
Paso 2: Vincular una política de permisos
Vincular una política de permisos a un usuario de RAM
Consola
La consola de RAM ofrece dos puntos de entrada, ambos compatibles con la autorización individual y por lotes:
Página Users: El principal se selecciona automáticamente según los usuarios que usted elija. Ideal para flujos de trabajo centrados en usuarios.
Página Grants: Usted selecciona manualmente los principales y puede consultar todos los registros de autorización de su cuenta. Ideal para flujos de trabajo centrados en permisos.
Consejo: Para una gestión a gran escala, agregue usuarios de RAM con responsabilidades idénticas a un grupo de usuarios y luego otorgue permisos al grupo. Vaya a Identities > User Groups para gestionar los grupos.
Desde la página Users
Inicie sesión en la consola de RAM.
En el panel de navegación izquierdo, vaya a .
-
En la página Users, busque el usuario de RAM objetivo y haga clic en la columna Actions > Attach Policy.
También puede seleccionar varios usuarios de RAM y hacer clic en Attach Policy debajo de la lista de usuarios para realizar una autorización por lotes.
-
En el panel Grant Permission, configure los siguientes ajustes:
-
Resource scope:
Account level: Los permisos se aplican a todos los recursos de su cuenta de Alibaba Cloud.
-
Resource group level: Los permisos se aplican únicamente dentro del resource group especificado. Después de iniciar sesión, el usuario de RAM debe cambiar al resource group autorizado en la barra de navegación superior.
NotaEl sistema marca las políticas del sistema de alto riesgo (como AdministratorAccess y AliyunRAMFullAccess) con un indicador de advertencia. Estas políticas suelen otorgar control total sobre todos los recursos en la nube o gestión completa de RAM. Otorgue estas políticas con precaución.
Para ver ejemplos de autorización de resource group, consulte Control RAM user access to specific ECS instances.
-
Principal:
El principal es el usuario de RAM que recibe los permisos. Desde la página Users, el sistema selecciona automáticamente al usuario actual. Desde la página Grants, debe seleccionar el usuario manualmente. Se admite la selección por lotes.
-
Permission policy:
-
System policy: Busque y seleccione. Filtre por nombre de producto (por ejemplo,
ECS,OSS), nivel de acceso (por ejemplo,ReadOnly,FullAccess) o nombre completo de la política. Por ejemplo, para otorgar permisos de gestión financiera (gastos y costos), busqueBSSpara encontrarAliyunBSSFullAccess(acceso total a Billing and Cost Management) y otras políticas relacionadas con finanzas.La siguiente tabla enumera los nombres de políticas del sistema para productos de Alibaba Cloud solicitados comúnmente, con el fin de ayudarle a encontrar rápidamente la política adecuada.
Producto
Nombre de política del sistema
Nivel de acceso
Gestión de facturación y costos (finanzas)
AliyunBSSFullAccessAcceso total
Cloud Monitor
AliyunCloudMonitorReadOnlyAccessSolo lectura
China Gateway (Website Builder)
AliyunWebsiteBuildFullAccessAcceso total
Alibaba Cloud DevOps
AliyunYunxiaoFullAccessAcceso total
Model Studio (Bailian)
AliyunBailianFullAccessAcceso total
Alibaba Cloud DNS
AliyunDNSFullAccessAcceso total
SSL Certificates Service
AliyunYundunCertFullAccessAcceso total
Cloud Phone
AliyunECDFullAccessAcceso total
Support Center
AliyunSupportFullAccessAcceso total
Resource Center
AliyunResourceCenterFullAccessAcceso total
AgentBay
AliyunAgentBayFullAccessAcceso total
Security Center
AliyunYundunSASFullAccessAcceso total
Si no encuentra la política para su producto objetivo, consulte la System policy reference para obtener la lista completa, o create a custom policy para un control de acceso detallado.
Custom policy: Debe Create a custom policy antes de poder otorgarla.
Límite de paginación para seleccionar todo: La lista de políticas está paginada. La opción de seleccionar todo se aplica únicamente a la página actual. Al cambiar de página, las políticas seleccionadas previamente permanecen en la lista de seleccionados, pero las políticas de la nueva página no se seleccionan automáticamente; debe seleccionarlas página por página.
Otorgar permisos de administrador rápidamente: Para otorgar permisos de administrador, busque
AdministratorAccessen el cuadro de búsqueda y selecciónelo directamente, en lugar de elegir políticas página por página. Al seleccionar esta política, se activa una advertencia de autorización de alto riesgo.
-
(Opcional) Description: Introduzca el motivo o escenario de la autorización para fines de auditoría.
Haga clic en Confirm.
-
Revise el resultado de la autorización y haga clic en Close.
Desde la página Grants
Inicie sesión en la consola de RAM.
En el panel de navegación izquierdo, vaya a .
En la página Grants, haga clic en Grant Permission.
En el panel Grant Permission, seleccione el principal y configure los mismos ajustes descritos anteriormente.
Revise el resultado de la autorización y haga clic en Close.
Los usuarios de RAM creados mediante la función Quick Start en la página de descripción general de la consola de RAM reciben automáticamente la política del sistema correspondiente según el escenario seleccionado, sin necesidad de autorización manual:
Superusuario: Recibe automáticamente la política
PowerUserAccess. Este usuario puede gestionar servicios y recursos en la nube, pero no puede gestionar identidades de RAM ni sus permisos, directorios de recursos o cuentas de facturación.Administrador de cuenta: Recibe automáticamente la política
AdministratorAccess. Este usuario puede gestionar todos los recursos de Alibaba Cloud, incluidas las identidades y permisos de RAM.
Utilice estas opciones únicamente cuando se requieran privilegios de superadministrador. Para operaciones rutinarias, siga el principio de menor privilegio y otorgue solo los permisos necesarios para la tarea específica.
OpenAPI
Otorgar una custom policy
Llame a CreatePolicy para crear una custom policy. Para la sintaxis de la política, consulte Permission policy elements y Overview of sample policies.
-
Llame a AttachPolicyToUser para otorgar la política a nivel de account level (establezca
PolicyTypecomoCustom).Alternativamente, llame a AttachPolicy para otorgar la política a nivel de resource group level.
Otorgar una system policy
Llame a AttachPolicyToUser para vincular la política del sistema al usuario de RAM (establezca
PolicyTypecomoSystem). Para consultar los valores disponibles dePolicyName, vea System policy reference.Alternativamente, llame a AttachPolicy para otorgar la política a nivel de resource group level.
Vincular una política de permisos a un rol de RAM
Después de vincular una política de permisos a un rol de RAM, puede usar dicho rol para iniciar sesión en la consola de ARMS. Para obtener más información, consulte Assume a RAM role.
Elementos de la política de permisos
Effect
El efecto de la autorización puede ser Allow o Deny.
Action
|
Acción |
Descripción del permiso |
|
arms:ReadTraceApp |
Permiso de solo lectura para Application Real-Time Monitoring Service (ARMS). Este permiso le permite consultar información como descripciones generales de aplicaciones, llamadas a API y diagnósticos de aplicaciones. |
|
arms:EditTraceApp |
Permiso de edición para ARMS. Este permiso le permite personalizar configuraciones de aplicaciones y establecer parámetros personalizados. |
|
arms:DeleteTraceApp |
Permiso de eliminación para ARMS. Este permiso le permite eliminar aplicaciones. |
Resource
Especifica el objeto al que se aplica la autorización.
El formato es el siguiente:
"Resource": [
     "acs:arms:<regionid>:*:armsapp/<appname>"
 ]
Reemplace
<regionid>con el ID de una región específica. Para otorgar permisos sobre recursos en todas las regiones, utilice un asterisco (*).Reemplace
<appname>con el nombre de una aplicación específica. Para otorgar permisos sobre todas las aplicaciones, utilice un asterisco (*). Si la autorización aplica a aplicaciones que comparten un prefijo de nombre, useprefix*, comok8s*.
Condition
Un bloque de condición consta de una o más cláusulas de condición. Una cláusula de condición se compone de un operador de condición, una clave de condición y un valor de condición. 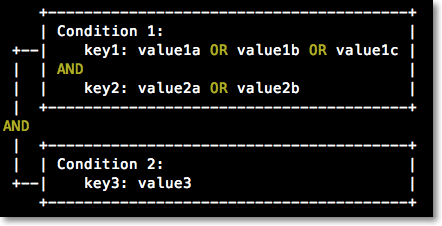
Lógica de evaluación:
La condición se cumple si el valor de la clave en la solicitud coincide con cualquiera de los valores en la política (un OR lógico).
Si una cláusula de condición contiene varias claves de condición, todas las claves deben coincidir para que la cláusula se cumpla (un AND lógico).
El bloque de condición completo se cumple únicamente si todas sus cláusulas se cumplen (un AND lógico).
ARMS le permite usar pares clave-valor de etiquetas para especificar los objetos de la autorización. Para obtener más información sobre cómo configurar etiquetas de aplicaciones, consulte Tag management.
-
Se admiten los siguientes operadores de condición para pares clave-valor de etiquetas:
StringEquals
StringNotEquals
StringEqualsIgnoreCase
StringNotEqualsIgnoreCase
StringLike
StringNotLike
Clave de condición:
arms:tag.Valor de condición: El par clave-valor de la etiqueta.
Ejemplo: Otorgar permisos a aplicaciones donde el par clave-valor de la etiqueta es key0: value01 o key0: value02.
"Condition": {
  "StringEquals": {       // Condition operator.
    "arms:tag/key0":[      // Condition key
      "value01",        // Condition value
      "value02"
    ]
  }
}
Referencia de autorización
Para utilizar políticas personalizadas, comprenda los requisitos de permisos de su servicio y la información de autorización de Application Real-Time Monitoring Service (ARMS). Para obtener más información, consulte Authorization information.