Cuando varios miembros del equipo necesitan gestionar recursos de ApsaraMQ for Kafka (instancias, temas y grupos de consumidores), compartir un solo par de AccessKey de la cuenta de Alibaba Cloud representa un riesgo de seguridad. Resource Access Management (RAM) le permite crear identidades de usuario individuales con permisos acotados, de modo que cada persona o aplicación acceda únicamente a los recursos que necesita.
Con los usuarios de RAM obtiene:
Acceso acotado: cada usuario de RAM tiene una identidad independiente y permisos limitados.
Facturación centralizada: todos los costos de recursos se facturan a la cuenta de Alibaba Cloud, no a los usuarios de RAM individuales.
Control total: revoque permisos o elimine cualquier usuario de RAM en cualquier momento.
Paso 1: Crear un usuario de RAM
Inicie sesión en la consola de RAM con su cuenta de Alibaba Cloud o con un usuario de RAM que tenga privilegios administrativos.
En el panel de navegación izquierdo, seleccione Identities > Users.
-
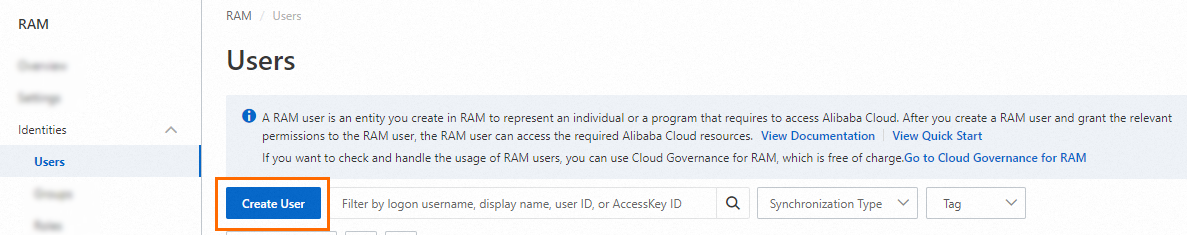
En la página Users, haga clic en Create User.
-
En la sección User Account Information, configure los siguientes campos:
Haga clic en Add User para crear varios usuarios de RAM al mismo tiempo.
Campo
Descripción
Logon Name
Hasta 64 caracteres. Admite letras, dígitos, puntos (.), guiones (-) y guiones bajos (_).
Display Name
Hasta 128 caracteres.
Tag
Haga clic en el icono
 e introduzca un par clave-valor de etiqueta. Las etiquetas le ayudan a organizar y filtrar usuarios de RAM.
-
En la sección Access Mode, seleccione un modo de acceso. Por seguridad, asigne solo un modo de acceso por usuario de RAM para mantener separadas las identidades humanas y programáticas. Console Access: para miembros del equipo que operan a través de la consola de Alibaba Cloud. Using permanent AccessKey to access: para aplicaciones que llaman a API mediante programación. El sistema genera un AccessKey ID y un AccessKey secret automáticamente. Para más detalles, consulte Obtener un par de AccessKey.
ImportanteEl AccessKey secret se muestra solo una vez, en el momento de la creación. Guárdelo de inmediato, ya que no podrá recuperarlo después. - Un par de AccessKey es una credencial permanente. Si se filtra, todos los recursos bajo la cuenta estarán en riesgo. Para cargas de trabajo de producción, utilice tokens de Security Token Service (STS) en su lugar.
Parámetro
Descripción
Set Console Password
Elija Automatically Regenerate Default Password o Reset Custom Password. Las contraseñas personalizadas deben cumplir con los requisitos de complejidad definidos en su política de contraseñas.
Password Reset
Indica si el usuario de RAM debe restablecer la contraseña en el siguiente inicio de sesión.
Enable MFA
Indica si se debe habilitar la autenticación multifactor (MFA). Después de habilitar MFA, vincule un dispositivo MFA al usuario de RAM.
Haga clic en OK.
Complete la verificación de seguridad según se le indique.
Paso 2: Otorgar permisos al usuario de RAM
Puede adjuntar políticas desde la página Users o desde la página Grants. Ambas rutas abren el mismo panel Grant Permission.
Desde la página Users
En la consola de RAM, seleccione Identities > Users.
-
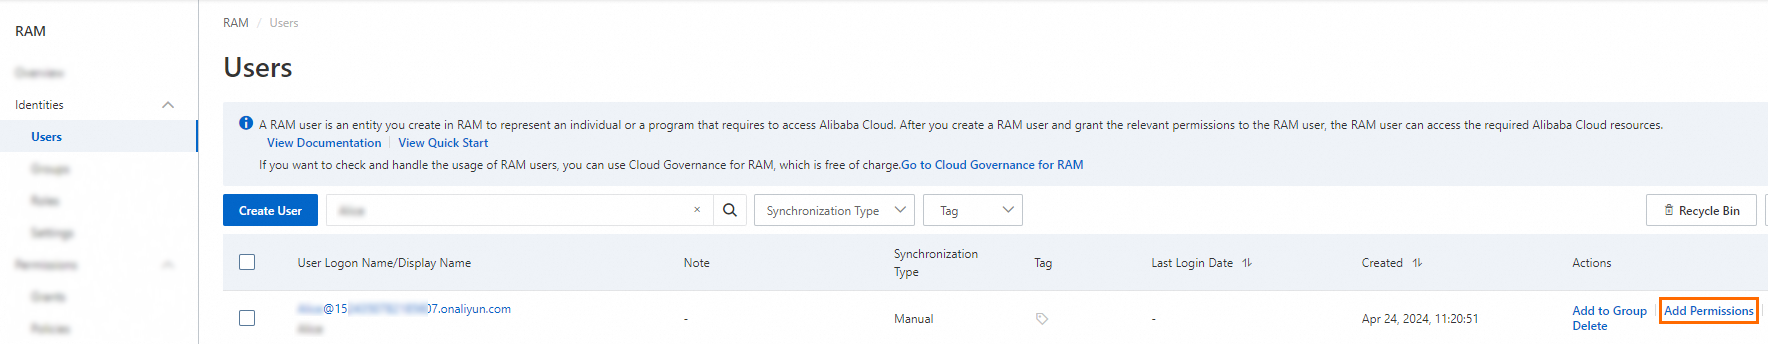
Localice al usuario de RAM deseado y haga clic en Add Permissions en la columna Actions. > Consejo: Seleccione varios usuarios de RAM y haga clic en Add Permissions en la parte inferior de la página para otorgar permisos de forma masiva.
Desde la página Grants
En la consola de RAM, seleccione Permissions > Grants.
-
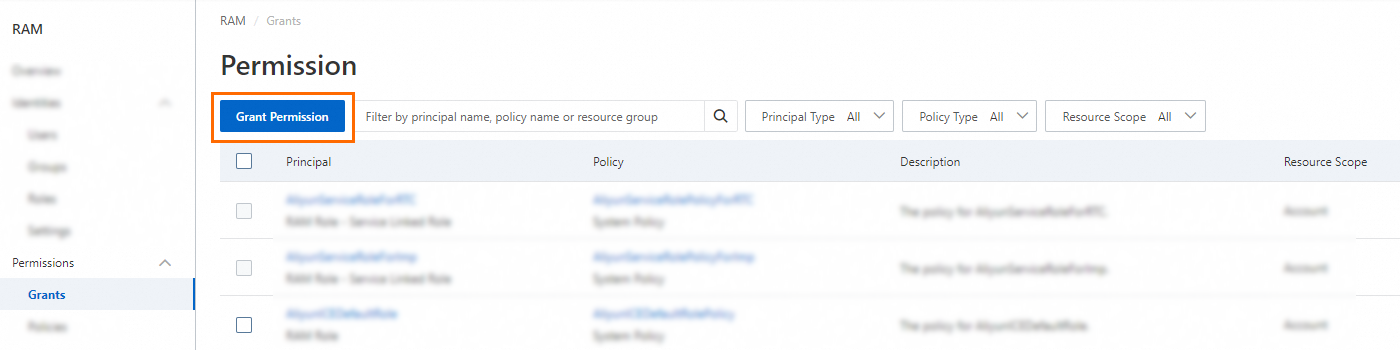
En la página Permission, haga clic en Grant Permission.
Configurar el panel Grant Permission
En el panel Grant Permission, complete los siguientes campos:
-
Resource Scope: elija el alcance de la autorización:
Alcance
Efecto
Account
La política se aplica a toda la cuenta de Alibaba Cloud.
ResourceGroup
La política se aplica únicamente a un resource group específico. El servicio en la nube destino debe ser compatible con resource groups. Para ver un ejemplo, consulte Usar un resource group para otorgar permisos a una instancia de ECS específica.
Principal: el usuario o los usuarios de RAM que se van a autorizar. Si inició desde la página Users, el usuario actual aparece preseleccionado. Desde la página Grants, puede seleccionar varios usuarios.
-
Policy: seleccione una o más políticas para adjuntar.
ImportanteLa consola marca las políticas de sistema de alto riesgo, como
AdministratorAccessyAliyunRAMFullAccess. No adjunte estas políticas a menos que el usuario de RAM requiera acceso administrativo completo.Tipo
Descripción
System policy
Creada previamente por Alibaba Cloud y de solo lectura. Alibaba Cloud mantiene las actualizaciones de versión. Consulte Servicios compatibles con RAM.
Custom policy
Creada y mantenida por usted. Defina reglas de acceso detalladas para recursos específicos. Consulte Crear una política personalizada.
Haga clic en Grant permissions.
Haga clic en Close.
Iniciar sesión como usuario de RAM
Una vez otorgados los permisos, los usuarios de RAM pueden acceder a ApsaraMQ for Kafka de las siguientes maneras:
Acceso a la consola
Abra la página de Inicio de sesión de usuario de RAM.
-
Introduzca el nombre de inicio de sesión, haga clic en Next, introduzca la contraseña y haga clic en Log On. El nombre de inicio de sesión sigue uno de estos formatos:
<$AccountAlias>es el alias de la cuenta. Si no hay ningún alias configurado, utilice el ID de la cuenta de Alibaba Cloud.<$username>@<$AccountAlias><$username>@<$AccountAlias>.onaliyun.com
Acceso a API
Utilice el AccessKey ID y el AccessKey secret del usuario de RAM en el código de su aplicación para autenticar las solicitudes de API a ApsaraMQ for Kafka.