La gestión de seguridad es fundamental para las bases de datos. OceanBase Database ofrece políticas especiales de gestión de seguridad para proteger los datos y los recursos. Estas políticas incluyen el aislamiento de recursos y el control de privilegios. El aislamiento de recursos permite restringir el acceso a los datos, lo que garantiza la seguridad de los recursos. Por su parte, el control de privilegios permite establecer permisos de acceso para los datos compartidos, con el fin de asegurar la protección de la información.
Gestionar los privilegios de cuentas
Establezca los privilegios de usuario en RAM console.
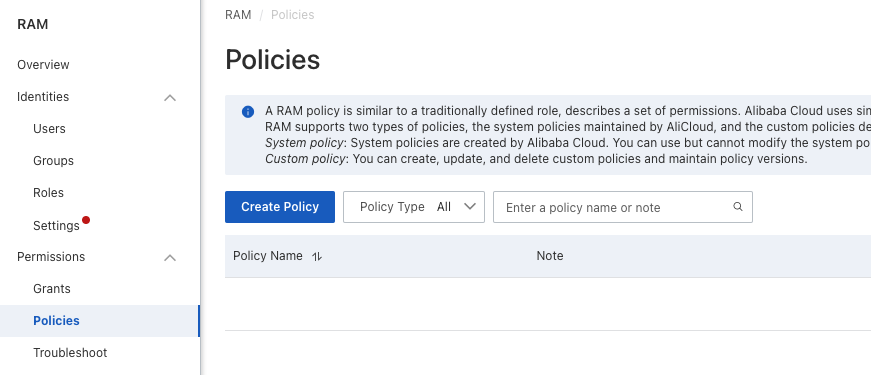
Inicie sesión en la consola de RAM. En el panel de navegación izquierdo, haga clic en Policy Management. En la página que aparece, haga clic en Create Policy.
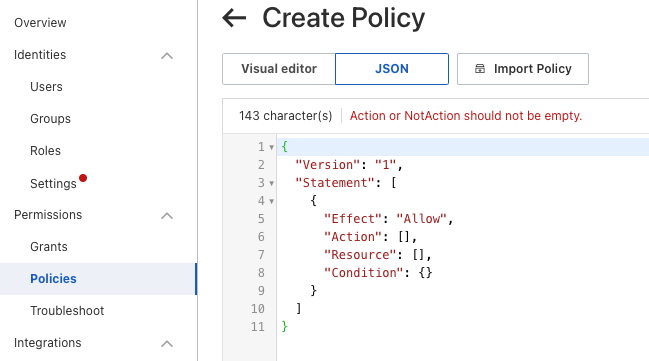
En la página Create Policy, especifique el valor de Policy Name, seleccione Script y cree las políticas de privilegios para los usuarios de RAM.
En el panel de navegación izquierdo, haga clic en Users. Busque al usuario al que desea agregarle privilegios en la página que se muestra.
En la página de detalles del usuario, haga clic en Privileges.
En la pestaña Personal Privileges, haga clic en Add Privilege.
En el cuadro de diálogo que aparece a la derecha, haga clic en Custom Policy, seleccione la política creada y luego haga clic en OK.
Gestionar los privilegios de usuarios
OceanBase Database le permite crear y eliminar usuarios, cambiar contraseñas y nombres de usuario, bloquear usuarios, así como otorgar y revocar privilegios.
Los usuarios de un mismo inquilino tienen nombres únicos y solo acceden a los objetos dentro de ese inquilino. Sus privilegios son compatibles con los de MySQL y se clasifican en los siguientes niveles:
Global: este nivel aplica a todas las bases de datos. Utilice la instrucción GRANT ALL ON . para otorgar privilegios globales.
Nivel de base de datos: aplica a todos los objetos de una base de datos específica. Use la instrucción GRANT ALL ON db_name.* para otorgar estos privilegios.
Nivel de tabla: aplica a todas las columnas de una tabla determinada. Ejecute el comando GRANT ALL ON db_name.tbl_name para otorgar privilegios de tabla.
A continuación se describen los privilegios disponibles.
|
Privilegio |
Descripción |
|
ALL PRIVILEGES |
Todos los privilegios, excepto GRANT OPTION. |
|
ALTER |
El privilegio ALTER TABLE. |
|
CREATE |
El privilegio CREATE TABLE. |
|
CREATE USER |
Los privilegios CREATE USER, DROP USER, RENAME USER y REVOKE ALL PRIVILEGES. |
|
CREATE TABLEGROUP |
El privilegio global CREATE TABLEGROUP. |
|
DELETE |
El privilegio DELETE. |
|
DROP |
El privilegio DROP. |
|
GRANT OPTION |
El privilegio GRANT OPTION. |
|
INSERT |
El privilegio INSERT. |
|
SELECT |
El privilegio SELECT. |
|
UPDATE |
El privilegio UPDATE. |
|
SUPER |
El privilegio SET GLOBAL para modificar parámetros globales del sistema. |
|
SHOW DATABASES |
El privilegio global SHOW DATABASES. |
|
INDEX |
Los privilegios CREATE INDEX y DROP INDEX. |
|
CREATE VIEW |
El privilegio para crear y eliminar vistas. |
|
SHOW VIEW |
El privilegio SHOW CREATE VIEW. |