Este tema describe cómo crear una cuenta normal para una instancia serverless de OceanBase y otorgarle los privilegios mínimos obligatorios en las distintas fases de la migración de datos.
Contexto
ApsaraDB for OceanBase solo admite instancias serverless del tipo Serverless for MySQL. Una instancia serverless admite tres tipos de cuentas de base de datos: cuenta normal, cuenta superadministradora y cuenta de solo lectura. Cuando utilice el servicio de transmisión de datos para migrar información desde una instancia serverless, tenga en cuenta a continuación reglas:
Si utiliza una cuenta normal, otorgue privilegios a la cuenta según las descripciones de este tema.
Si utiliza una cuenta superadministradora, esta tiene privilegios de lectura y escritura en todas las bases de datos de forma predeterminada.
Si utiliza una cuenta de solo lectura, esta tiene el privilegio de lectura en todas las bases de datos de forma predeterminada.
El nombre de la cuenta normal creada para su instancia serverless se puede usar como valor del parámetro Username al crear un origen de datos de OceanBase.

Si desea migrar una tabla sin clave única, también debe crear un usuario __oceanbase_inner_drc_user con privilegio de solo lectura antes de iniciar la migración de datos. Posteriormente, al crear un origen de datos de OceanBase, especifique la contraseña de __oceanbase_inner_drc_user.
Crear una cuenta normal para una instancia serverless
-
Vaya a la página Serverless Instance Workspace.
-
Inicie sesión en
.
En la esquina superior izquierda, seleccione la región where se encuentra la instancia de destino.
-
En el panel de navegación izquierdo, haga clic en Instances. A continuación, haga clic en el nombre de la instancia de destino, cuyo tipo es Serverless.
-
En la página Serverless Workspace, haga clic en Account Management en el panel de navegación izquierdo.
-
En la página Account Management, haga clic en Create Account en la esquina superior derecha.

-
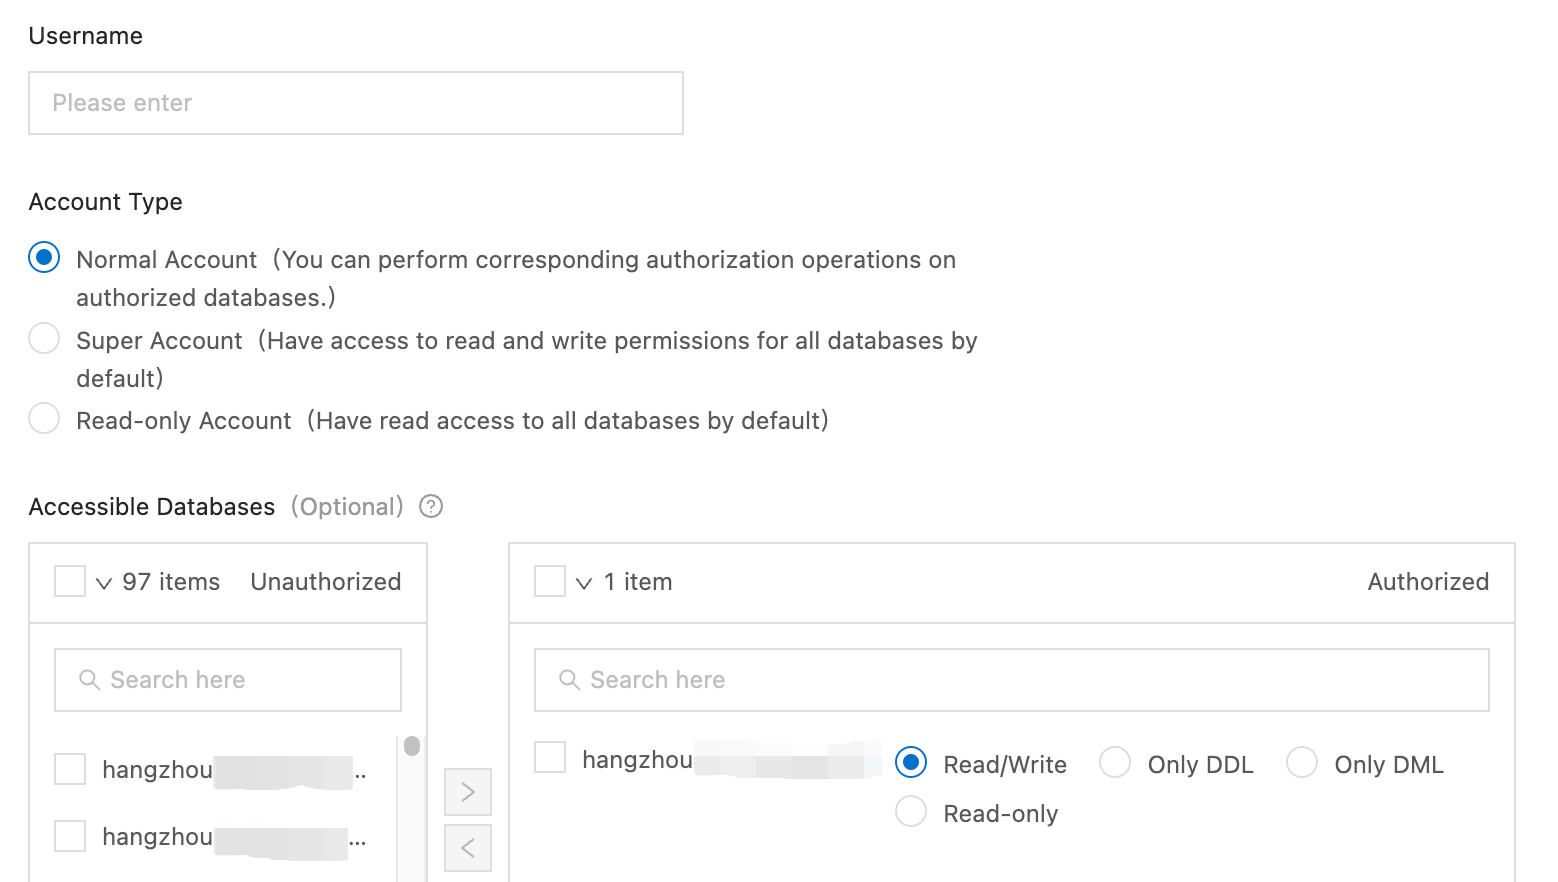
En el cuadro de diálogo Create Account, configure los parámetros.
Parámetro
Descripción
Username
El nombre de usuario puede contener letras, dígitos y guiones bajos (_). Debe comenzar con una letra y terminar con una letra o un dígito, y no puede exceder los 32 caracteres.
Account Type
Seleccione Normal Account.
Accessible Databases (opcional)
Seleccione una o más bases de datos accesibles para la cuenta.
En la lista Unauthorized de la izquierda, seleccione una o más bases de datos y haga clic en > para agregarlas a la lista de la derecha.
En la lista Authorized, otorgue a la cuenta el privilegio Read/Write, Only DDL, Only DML o Read-only sobre cada base de datos.
Password
La contraseña debe tener entre 10 y 32 caracteres y contener al menos tres de los siguientes tipos de caracteres: letras mayúsculas, letras minúsculas, dígitos y caracteres especiales. Los caracteres especiales admitidos son los siguientes: ! @ # $ % ^ & * ( ) _ + - =. Haga clic en Randomly generated para generar y completar automáticamente una contraseña aleatoria.
NotaTambién puede hacer clic en Copy Password para copiar la contraseña y mantenerla confidencial.
Remarks (opcional)
Introduzca la descripción de la cuenta.
Haga clic en OK.
Otorgar privilegios a una cuenta normal en una instancia serverless de origen
La siguiente tabla enumera los privilegios mínimos obligatorios para una cuenta normal en una instancia serverless de origen durante las distintas fases de la migración de datos.
Tipo de tabla | Migración de esquema | Migración completa | Sincronización incremental de operaciones DML | Sincronización incremental de operaciones DDL | Verificación completa | Incremento inverso |
Tabla con clave primaria o clave única no nula | Solo lectura | Solo lectura | Solo lectura | Solo lectura | Solo lectura |
|
Tabla sin clave primaria ni clave única no nula | Solo lectura |
| Solo lectura | Solo lectura | Se requiere __oceanbase_inner_drc_user |
|
Otorgar privilegios a una cuenta normal en una instancia serverless de destino
La siguiente tabla enumera los privilegios mínimos obligatorios para una cuenta normal en una instancia serverless de destino durante las distintas fases de la migración de datos.
|
Tipo de tabla |
Migración de esquema |
Migración completa |
Sincronización incremental de operaciones DML |
Sincronización incremental de operaciones DDL |
Verificación completa |
Incremento inverso de operaciones DML |
Incremento inverso de operaciones DDL |
|
Tabla con clave primaria o clave única no nula |
Solo DDL |
Lectura/Escritura |
Lectura/Escritura |
Solo DDL |
Solo lectura |
Solo lectura |
Solo lectura |
|
Tabla sin clave primaria ni clave única no nula |
Solo DDL |
Lectura/Escritura |
Lectura/Escritura |
Solo DDL |
No compatible |
Solo lectura |
Solo lectura |
Crear __oceanbase_inner_drc_user y otorgarle privilegios
Inicie sesión en la consola de ApsaraDB for OceanBase y vaya a la página Tenant Workspace.
-
En la página Tenant Workspace, haga clic en Log on to Database en la esquina superior derecha.
También puede ir a la página Database Management para iniciar sesión.
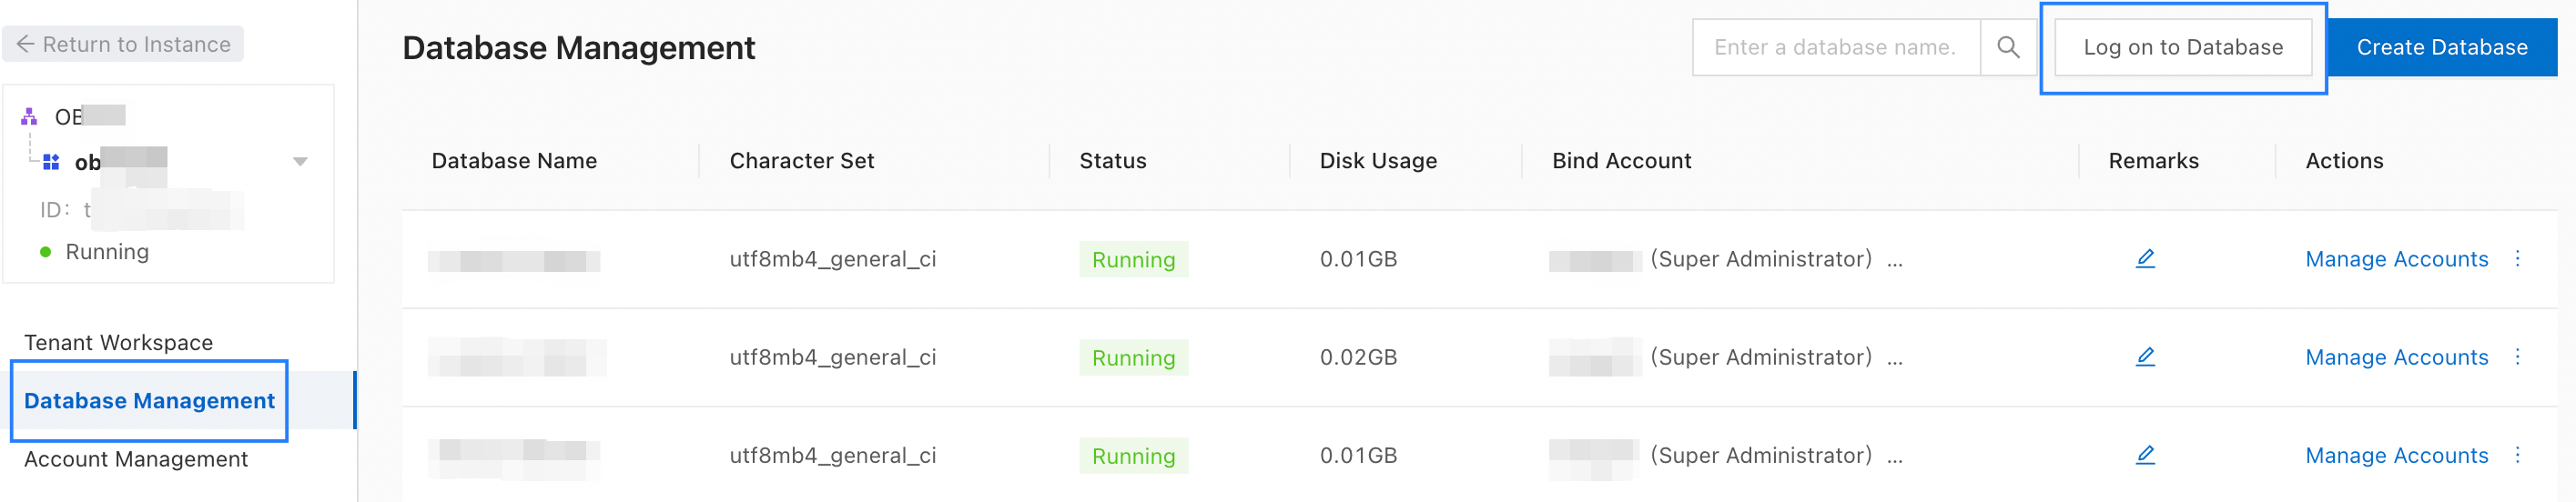
En el cuadro de diálogo Enter a database account, introduzca el nombre de la base de datos a la que desea acceder y haga clic en OK.
En el cuadro de diálogo Enter the connection password, introduzca la contraseña para iniciar sesión en la base de datos y haga clic en OK.
-
Después de iniciar sesión, ejecute el siguiente comando para crear el usuario
__oceanbase_inner_drc_user:create user __oceanbase_inner_drc_user identified by '<password>'; -
Ejecute el siguiente comando para otorgar privilegios al usuario:
grant select on *.* to __oceanbase_inner_drc_user;