Para proteger con Anti-DDoS Pro o Anti-DDoS Premium servicios que no son sitios web, como las aplicaciones cliente, debe configurar reglas de reenvío de puertos. Estas reglas dirigen el tráfico a través de una instancia de Anti-DDoS para su limpieza antes de reenviarlo al servidor de origen. En este tema se explica cómo crear dichas reglas.
Precauciones
Las reglas solo se pueden configurar por lotes en instancias de Anti-DDoS Pro y Anti-DDoS Premium ubicadas en China continental. Esta función no está disponible para instancias fuera de China continental.
La función Application-layer Protection solo está disponible para instancias de Anti-DDoS Pro y Anti-DDoS Premium en China continental. Protege contra ataques en la capa de aplicación sobre protocolos distintos de HTTP/HTTPS.
Si todas las instancias de Anti-DDoS Proxy de su cuenta permanecen liberadas durante 30 días, el sistema elimina automáticamente todos los dominios y las reglas de reenvío de puertos asociados. La cuenta regresiva de 30 días comienza a partir de la liberación de la última instancia.
-
En las instancias con un plan Enhanced Function, crear una regla de reenvío de puertos UDP bloquea automáticamente los puertos comunes utilizados en ataques de reflexión UDP. Por lo general, esto no afecta a los servicios normales. Sin embargo, si su servicio requiere uno de estos puertos, debe desbloquearlo manualmente. Para obtener más información, consulte Configure protection against UDP reflection attacks.
NotaSi personalizó los puertos para la protección contra ataques de reflexión UDP, prevalece su configuración personalizada.
Requisitos previos
Debe haber adquirido una instancia de Anti-DDoS Proxy (Chinese Mainland) o Anti-DDoS Proxy (Outside Chinese Mainland). Para obtener más información, consulte Purchase an Anti-DDoS Proxy instance.
Agregar una regla de reenvío de puertos
Agregar una sola regla de reenvío de puertos
Inicie sesión en la consola de Anti-DDoS Proxy.
-
En la barra de navegación superior, seleccione la región de su instancia.
Anti-DDoS Proxy (Chinese Mainland): elija la región Chinese Mainland.
Anti-DDoS Proxy (Outside Chinese Mainland): elija la región Outside Chinese Mainland.
En el panel de navegación izquierdo, elija .
-
Seleccione una instancia de Anti-DDoS Pro o Anti-DDoS Premium y haga clic en Create Port Forwarding Rule. Una vez configurada la regla, haga clic en Confirm.
NotaLas reglas marcadas con el icono
 se generan automáticamente para los servicios de sitios web. No se pueden modificar ni eliminar manualmente. El sistema las quita de forma automática cuando las configuraciones de sitios web asociadas dejan de estar vinculadas a la instancia. Para obtener información sobre cómo configurar servicios de sitios web, consulte Add a website.
Si el puerto del servidor en la información del sitio web es 80, se genera automáticamente una regla con Forwarding Protocol establecido en TCP y Forwarding Port en 80.
Si el puerto del servidor en la información del sitio web es 443, se genera automáticamente una regla con Forwarding Protocol establecido en TCP y Forwarding Port en 443.
Parámetro
Descripción
Forwarding Protocol
Seleccione el protocolo para el reenvío de tráfico. Los valores válidos son TCP y UDP.
ImportanteLas líneas Secure Acceleration no admiten Port Config para UDP.
Forwarding Port
El puerto que utiliza la instancia de Anti-DDoS Pro o Anti-DDoS Premium para el reenvío.
NotaEstablezca Forwarding Port con el mismo valor que Origin Server Port para facilitar la gestión.
Para evitar la configuración no autorizada de servidores de protección DNS, Anti-DDoS Pro y Anti-DDoS Premium no admiten Port Config en el puerto 53.
En una misma instancia de Anti-DDoS Pro o Anti-DDoS Premium y con el mismo protocolo de reenvío, el puerto de reenvío de cada regla debe ser único. Si intenta agregar una regla con el mismo protocolo y puerto de reenvío que una existente, el sistema notificará un conflicto de reglas.
Evite conflictos con las reglas generadas automáticamente por Website Config.
Origin Server Port
El puerto que utiliza su origen para los servicios.
Back-to-origin Scheduling Algorithm
El modo predeterminado es Round-robin y no se puede modificar.
Application-layer Protection
Esta función solo está disponible para servicios que utilizan el protocolo TCP y están protegidos por una instancia de Anti-DDoS Pro o Anti-DDoS Premium de la versión Enhanced Edition. Protege contra ataques en la capa de aplicación que usan protocolos distintos de HTTP o HTTPS.
Para consultar la descripción de los tipos de ataque, vea Types of DDoS attacks that can be mitigated.
Establezca el tiempo de espera de nuevas conexiones de retorno al origen: de 1 a 3 segundos.
Cuando Anti-DDoS Pro o Anti-DDoS Premium intenta establecer una conexión nueva con un servidor de origen backend, la conexión expira si no se establece correctamente dentro del periodo especificado. Esta configuración evita que los atacantes establezcan conexiones TCP con el servidor de origen backend mediante una gran cantidad de solicitudes HTTP falsas, como en los ataques CC, sin enviar datos válidos durante un periodo prolongado.
Establezca el tiempo de espera de conexiones de lectura/escritura de retorno al origen: de 60 a 600 segundos.
Tiempo de espera de lectura: el periodo que Anti-DDoS Pro o Anti-DDoS Premium espera una respuesta del servidor de origen backend después de enviar una solicitud. Si no se recibe ninguna respuesta de datos del servidor de origen dentro de este periodo, se considera que la conexión expiró.
Tiempo de espera de escritura: durante una operación en la que Anti-DDoS Pro o Anti-DDoS Premium envía datos al servidor de origen backend, la conexión expira si los datos no se envían correctamente dentro del periodo especificado.
Esta configuración evita que los atacantes establezcan conexiones legítimas y luego envíen o reciban datos a una velocidad extremadamente baja, lo cual ocuparía los recursos del servidor de origen backend durante mucho tiempo.
Origin IP Address
La dirección IP del origen.
NotaEl origen puede ser un servicio de Alibaba Cloud o un servicio no alojado en Alibaba Cloud. Si el origen es un servicio de Alibaba Cloud, compruebe que pertenezca a la cuenta actual de Alibaba Cloud. Si pertenece a otra cuenta de Alibaba Cloud, comuníquese con su gerente de cuenta antes de agregarlo.
Puede agregar direcciones IP de origen para implementar el balanceo de carga automático. Separe las direcciones IP con comas (,). Se admite un máximo de 20 direcciones IP de origen.
Agregar reglas de reenvío de puertos por lotes
Al agregar reglas de reenvío de puertos por lotes, no es posible habilitar Enhanced Application-Layer Protection Port. Si necesita habilitarlo, primero agregue las reglas por lotes y luego modifique por lotes la configuración de Enhanced Application-Layer Protection Port.
En la parte inferior de la página Port Config, haga clic en .
-
En el cuadro de diálogo Add Rule, introduzca las configuraciones de las reglas según los requisitos de formato y haga clic en OK.
Cada línea representa una regla y contiene cuatro campos separados por espacios: protocolo, puerto de reenvío, puerto del servidor de origen y dirección IP de origen.
En el cuadro de diálogo Add Rule, seleccione las reglas que desea cargar y haga clic en Upload.
Pasos siguientes
Después de agregar las reglas, debe permitir las direcciones IP de retorno al origen de Anti-DDoS Pro y Anti-DDoS Premium, comprobar que la configuración de reenvío local sea efectiva y cambiar el tráfico de sus servicios que no son sitios web hacia la instancia correspondiente. Con esto se completa la configuración de dichos servicios.
En su servidor de origen, permita las direcciones IP de retorno al origen de Anti-DDoS Pro y Anti-DDoS Premium. Esto evita que el software de seguridad del servidor de origen bloquee el tráfico reenviado desde la instancia. Para obtener más información, consulte Allow back-to-origin IP addresses of Anti-DDoS Pro and Anti-DDoS Premium.
-
Para evitar interrupciones del servicio causadas por configuraciones incorrectas de las reglas, compruebe en una computadora local que la configuración de la regla haya surtido efecto. Para obtener más información, consulte Verify that the forwarding configuration has taken effect.
AvisoSi cambia sus servicios antes de que la regla surta efecto, podrían producirse interrupciones.
-
Cambie el tráfico de sus servicios que no son sitios web hacia la instancia de Anti-DDoS Pro o Anti-DDoS Premium.
Por lo general, solo necesita reemplazar la dirección IP del servicio por la dirección IP exclusiva de la instancia de Anti-DDoS Pro o Anti-DDoS Premium para dirigir oficialmente el tráfico del servicio hacia la instancia. El procedimiento específico puede variar según la plataforma de desarrollo de su servicio.
NotaSi sus servicios también utilizan un nombre de dominio para especificar la dirección del servidor (por ejemplo, el nombre de dominio example.com está configurado como dirección del servidor en un cliente de juego, o el nombre de dominio está codificado de forma fija en la aplicación cliente), no es necesario configurar Website Config. En su lugar, debe cambiar la resolución DNS en su proveedor de DNS para que el registro A del nombre de dominio apunte a la dirección IP exclusiva de la instancia de Anti-DDoS Pro o Anti-DDoS Premium. Para obtener más información, consulte Change a DNS record.
En algunos escenarios, es posible que necesite usar un nombre de dominio para conectar servicios de capa 4 y asociarlos con varias direcciones IP de Anti-DDoS para el cambio automático de tráfico. En ese caso, conecte los servicios que no son sitios web agregando un nombre de dominio y modificando el registro CNAME. Para obtener más información, consulte Use a CNAME record to connect non-website services.
Más operaciones
Modificar una dirección IP de origen
En la siguiente imagen, ① indica el punto de entrada para modificar la dirección IP de origen en una sola regla, y ② indica el punto de entrada para modificar direcciones IP de origen por lotes.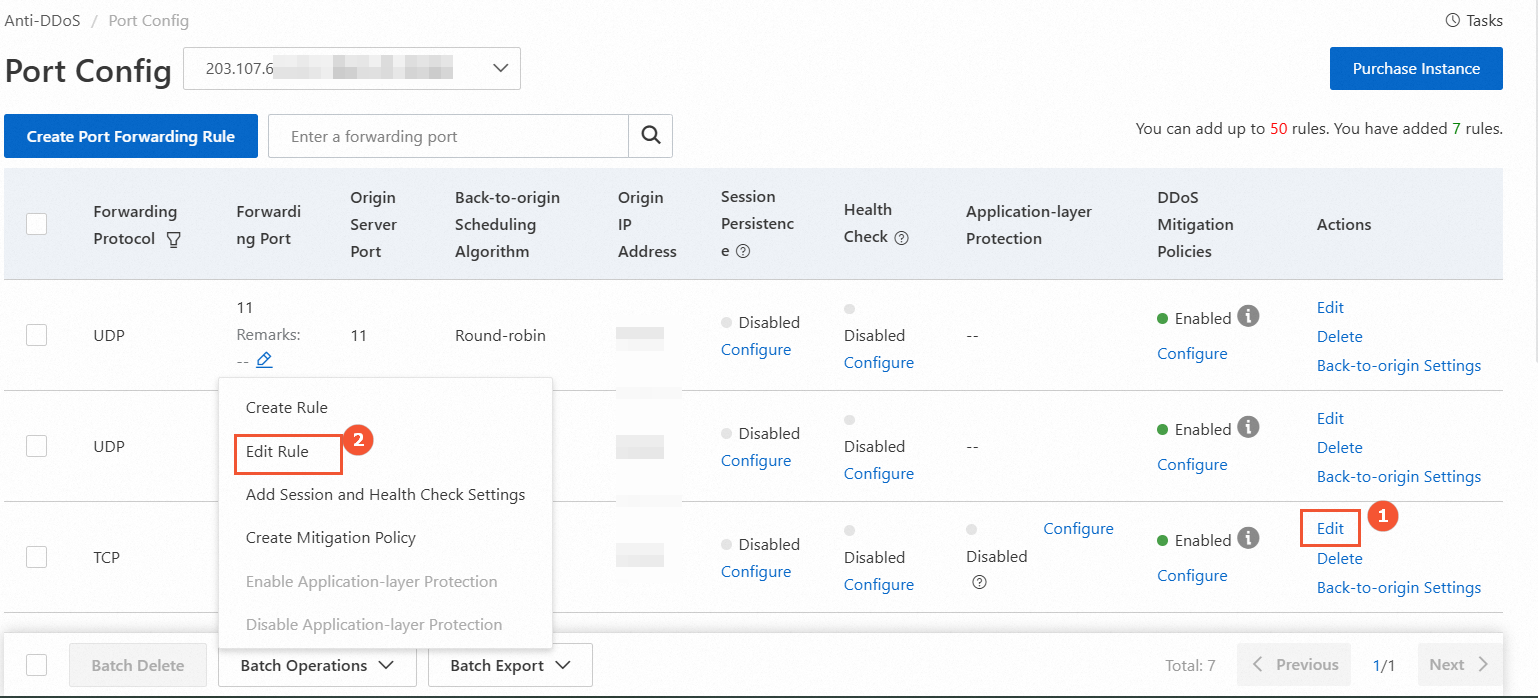
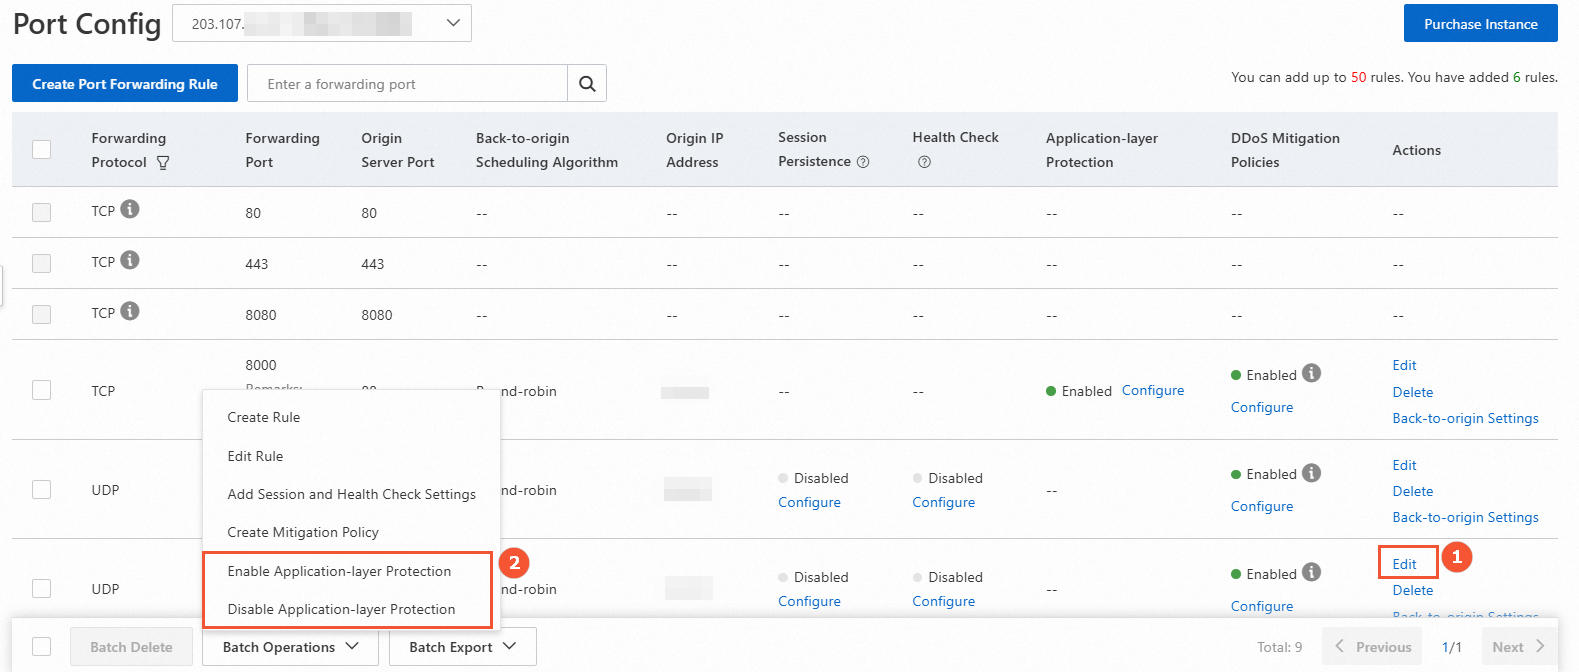
Modificar el interruptor de Enhanced Application-Layer Protection Port
En la siguiente imagen, ① indica el punto de entrada para modificar el interruptor de una sola regla, y ② indica el punto de entrada para modificar el interruptor por lotes. No haga clic en Configure debajo de Application-layer Protection. Este botón es el punto de entrada para las políticas de protección.
Cuando habilite esta función por lotes, el tiempo de espera predeterminado para nuevas conexiones de retorno al origen será de 3 segundos, y el tiempo de espera predeterminado para conexiones de lectura/escritura de retorno al origen será de 600 segundos.
Eliminar una regla de reenvío de puertos
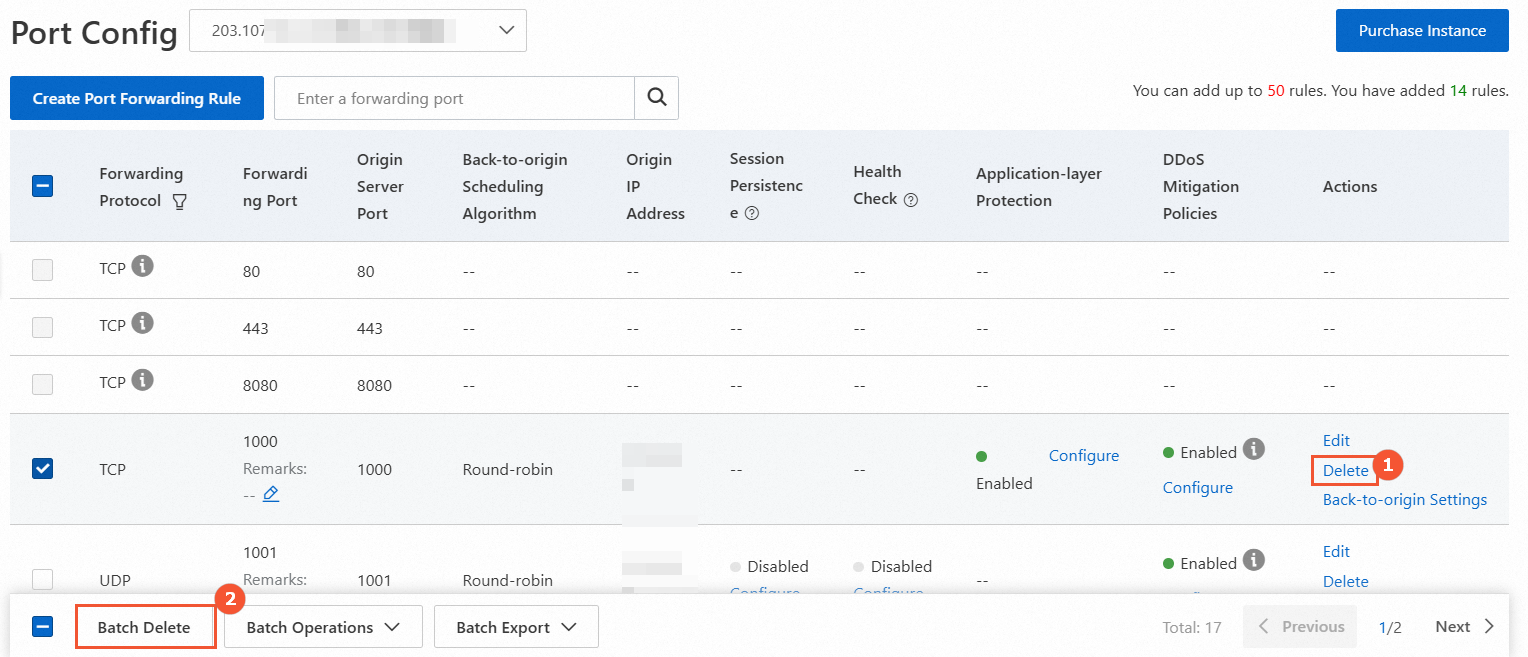
En el caso de las reglas agregadas manualmente, si ya no necesita que la IP de Anti-DDoS reenvíe tráfico para sus servicios, primero debe restaurar la dirección IP original del servicio. Compruebe que sus servicios no estén utilizando la IP de Anti-DDoS y, a continuación, elimine la regla correspondiente. Si elimina la regla sin restaurar la dirección IP original del servicio, podrían producirse interrupciones.
En la siguiente imagen, ① indica el punto de entrada para eliminar una sola regla, y ② indica el punto de entrada para eliminar reglas por lotes.