Cuando su sitio web recibe un ataque de inundación HTTP, utilice la mitigación de inundaciones HTTP para crear reglas basadas en las características de los campos de las solicitudes HTTP. Por ejemplo, puede usar la IP de origen, User-Agent, Referer o la frecuencia de las solicitudes para detectar y bloquear el tráfico de ataque. Entre los escenarios más comunes se encuentran la protección contra hotlinking, el bloqueo de bots maliciosos y la protección de los backends de administración.
Contexto
Un ataque de inundación HTTP (también conocido como ataque Challenge Collapsar o CC) es un tipo de ataque distribuido de denegación de servicio (DDoS) que opera en la capa de aplicación. Los atacantes utilizan varios hosts bajo su control para enviar continuamente solicitudes HTTP o HTTPS falsificadas a un servidor de destino. Por ejemplo, solicitan de forma repetida páginas que consumen muchos recursos, como las de búsqueda o inicio de sesión. Esto agota los recursos del servidor o el ancho de banda de la red, lo que provoca que el sitio web responda lentamente o deje de estar disponible.
A diferencia de los ataques DDoS tradicionales de capa de red, los ataques de inundación HTTP son más difíciles de detectar porque imitan el comportamiento legítimo de los usuarios. Alibaba Cloud ofrece dos productos complementarios para defenderse de ellos:
Anti-DDoS Pro y Anti-DDoS Premium: se despliegan en el borde de la red para proteger contra ataques volumétricos. Se recomiendan cuando el volumen del ataque es tan alto que deja inaccesible su sitio web.
Web Application Firewall (WAF): se despliega cerca del servidor para analizar el tráfico de la capa de aplicación y proteger contra patrones maliciosos. Se recomienda cuando el volumen del ataque es menor, por ejemplo, si su sitio web solo responde con lentitud.
Para obtener la mejor protección, despliegue ambos productos de manera conjunta.
Esta función es compatible con las instancias de Anti-DDoS Pro y Anti-DDoS Premium. Las instancias de Anti-DDoS Proxy comparten la misma ruta en la consola y la misma interfaz de configuración de reglas, pero no admiten reglas personalizadas de control de frecuencia.
Cómo funciona
La mitigación de inundaciones HTTP ofrece dos tipos de reglas, según si Rate Limiting está habilitado o no:
Reglas de control de acceso preciso (Rate Limiting deshabilitado): se activan de inmediato cuando una solicitud cumple todas las condiciones. Utilícelas para bloquear o permitir tráfico según características fijas, como direcciones IP específicas, cadenas de User-Agent o valores de Referer.
Reglas de control de frecuencia (Rate Limiting habilitado): se activan solo cuando un objeto estadístico (por ejemplo, una IP de origen) supera un umbral de frecuencia de solicitudes dentro de un periodo definido. Utilícelas para bloquear patrones de solicitudes de alta frecuencia que, de forma individual, parecen legítimos.
El motor evalúa primero las reglas de control de acceso preciso y después las de control de frecuencia. Cuando una solicitud coincide con una regla, la evaluación se detiene y no se comprueban las reglas siguientes.
La protección inteligente genera automáticamente reglas de control de acceso preciso con el prefijo smartcc_ . Estas reglas siguen la misma lógica de coincidencia y se eliminan automáticamente al caducar. No se requiere ninguna acción manual.
Comportamiento de coincidencia
Reglas de control de acceso preciso: se evalúan todas las reglas. Si una solicitud coincide con varias, se ejecuta la acción de la regla con mayor prioridad.
Reglas de control de frecuencia: se evalúan todas las reglas. Si una solicitud coincide con varias, se ejecuta de forma aleatoria la acción de una de ellas.
Reglas de control de frecuencia integradas
El motor de protección incluye dos reglas de control de frecuencia integradas:
Built-in HTTP Flood Mitigation Rule - Based on Request Frequency of Clients
Built-in HTTP Flood Mitigation Rule - Based on Response Codes of Origin Servers
Estas reglas son permanentes y se muestran en el área de configuración Frequency Control Rule. Solo puede consultarlas o eliminarlas, ya que no se admite su edición.
Las reglas integradas eliminadas no se pueden recuperar. Si elimina una regla integrada, cree reglas de control de frecuencia personalizadas basadas en la frecuencia de solicitudes y las características de sus nombres de dominio o interfaces críticos.
Límites de reglas por nombre de dominio
|
Plan |
Reglas de control de acceso preciso |
Reglas de control de frecuencia |
|
Plan de funciones estándar |
20 |
20 |
|
Plan de funciones mejoradas |
100 |
100 |
Cuándo utilizar la mitigación de inundaciones HTTP
Configure estas reglas únicamente cuando su sitio web reciba un ataque de inundación HTTP. Esta función no sustituye la protección diaria; úsela para reforzar las defensas al permitir o filtrar tráfico con características específicas.
Antes de crear reglas, identifique las características del ataque. Busque patrones como direcciones IP de origen repetidas o un patrón de URI específico:
Página Attack Analysis: consulte los eventos de Web Resource Exhaustion, que incluyen la IP de origen, User-Agent, Referer, el método HTTP y la huella digital del cliente.
Página Log Analysis: busque en campos como
real_client_ip,http_user_agent,http_refereryrequest_method. Para consultar la descripción de los campos, consulte Full log fields.
Inserción de cookies
En los servicios de capa 7, Anti-DDoS Pro y Anti-DDoS Premium insertan cookies en dos escenarios:
Escenario 1: la protección contra inundaciones HTTP está habilitada en la política Protection for Website Services. Se inserta una cookie para diferenciar y contar clientes. El servicio utiliza los resultados estadísticos para determinar si hay tráfico de ataque de inundación HTTP y activa la política de limpieza.
Escenario 2: la acción de la regla está configurada como JavaScript Challenge. Una cookie captura la huella digital del navegador del cliente (campo host, altura y anchura del navegador). Cuando una solicitud activa la regla, el servicio inicia una prueba de desafío y usa las estadísticas de huellas digitales del navegador para identificar clientes anómalos.
Para deshabilitar la inserción de cookies, vaya a Provisioning > Website Config, haga clic en Edit y desactive el interruptor Cookie Settings. Al deshabilitar esta opción también se desactiva la detección y protección activas contra ataques de inundación HTTP.
Requisitos previos
Antes de empezar, asegúrese de cumplir con lo siguiente:
-
Tener un servicio de sitio web agregado a Anti-DDoS Proxy. Consulte Agregar sitios web
.
Cree una regla de mitigación de inundaciones HTTP
Inicie sesión en la consola de Anti-DDoS Proxy.Anti-DDoS Proxy console
-
En la barra de navegación superior, seleccione la región de su instancia:
Anti-DDoS Proxy (Chinese Mainland): seleccione Chinese Mainland.
Anti-DDoS Proxy (Outside Chinese Mainland): seleccione Outside Chinese Mainland.
En el panel de navegación izquierdo, elija Mitigation Settings > General Policies.
En la página General Policies, haga clic en la pestaña Protection for Website Services y seleccione en la lista de la izquierda el nombre de dominio que desea configurar.
En la sección HTTP Flood Mitigation, haga clic en Settings y luego en Create Rule en la esquina superior derecha.
-
Configure los parámetros de la regla. Referencia de acciones:
Cuando Rate Limiting está habilitado, Allow no está disponible.
Parámetro
Descripción
Rule name
Nombre de la regla. Admite letras, dígitos y guiones bajos (
_). Máximo de 128 caracteres.Match conditions
Hasta cinco condiciones. Una solicitud coincide solo si cumple todas las condiciones. Field value no puede estar vacío. La coincidencia en las reglas de control de acceso preciso distingue entre mayúsculas y minúsculas; en las de control de frecuencia, no. Para conocer los campos compatibles, consulte Supported HTTP request fields.
Rate Limiting
Deshabilitado: crea una regla de control de acceso preciso. Habilitado: crea una regla de control de frecuencia. Si lo habilita, configure también Statistical Object (admite IP, Custom Header, Session, Custom Cookie, Custom Request Parameter), Statistical Period (s) y Threshold (times). De forma opcional, agregue condiciones basadas en el conteo o la proporción de códigos de respuesta.
Action
Acción que se ejecutará cuando se active la regla. Consulte la tabla de referencia de acciones a continuación.
Validity Period
Para reglas de control de acceso preciso: permanent o una duración personalizada de 5 a 120 minutos (la regla se elimina al caducar). Para reglas de control de frecuencia: duración durante la cual se aplica la acción después de activarse la regla, de 1 a 1440 minutos.
Advanced Settings
Disponible cuando Rate Limiting está habilitado. Configura la deduplicación para el objeto estadístico (IP, Header o URI). Consulte Deduplicación a continuación.
Acción
Comportamiento
Cuándo utilizarla
Allow
Permite la solicitud.
Agregue a la lista de permisos el tráfico conocido como seguro para evitar que otras reglas lo bloqueen.
Block
Descarta la solicitud.
Úsela cuando las características del ataque sean claras y tenga la certeza de que ningún tráfico legítimo coincidirá.
JavaScript Challenge
Valida la IP de origen mediante un algoritmo de desafío.
Úsela cuando no pueda descartar tráfico legítimo. Aplica desafíos a navegadores reales y bloquea la mayoría de los bots.
Monitor
Registra la solicitud y la permite.
Úsela primero para validar una regla nueva sin afectar el tráfico en producción. Cambie a Block o JavaScript Challenge tras confirmar que no hay falsos positivos.
Haga clic en OK.
-
Regrese a la sección HTTP Flood Protection y active el interruptor Status para habilitar las reglas.
NotaEl interruptor Status se activa de forma predeterminada después de crear la regla. Solo es necesario activarlo manualmente si se había deshabilitado previamente.
Deduplicación
Cuando Rate Limiting está habilitado, la sección Advanced Settings le permite habilitar la deduplicación para el objeto estadístico.
Deduplicación habilitada: cuenta los valores únicos del objeto de deduplicación. Por ejemplo, si el objeto estadístico es IP y el objeto de deduplicación es URI, una IP de origen que accede a 200 URI distintas en 30 segundos activa la regla, pero 10 solicitudes a la misma URI cuentan como una sola.
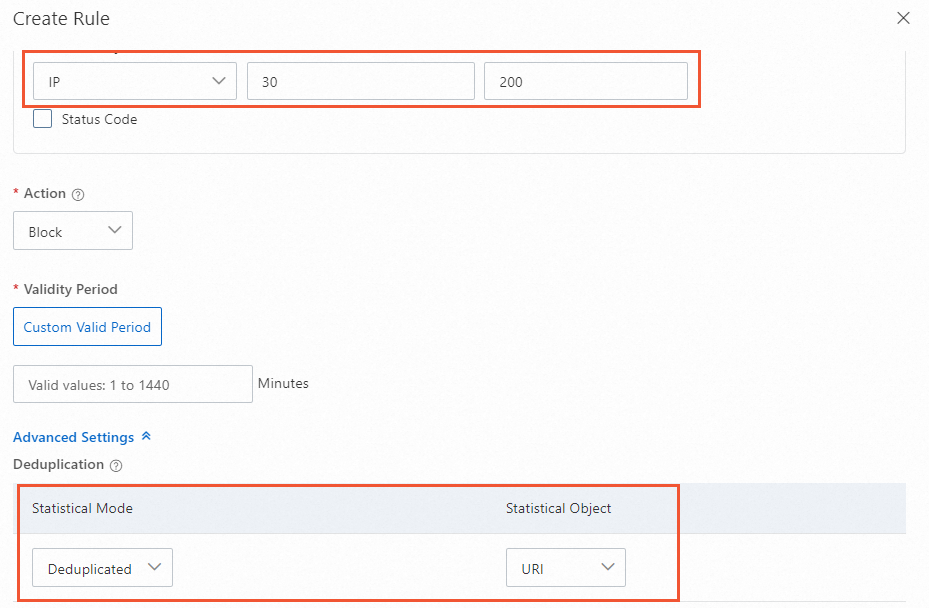
Deduplicación deshabilitada: cuenta el total de solicitudes. Por ejemplo, si la misma IP de origen realiza 200 solicitudes o más en 30 segundos, la regla se activa, incluidas las solicitudes repetidas a la misma URI.

Ejemplos de configuración
A continuación se presentan ejemplos basados en escenarios de ataque comunes. Ajuste los valores específicos para que coincidan con sus patrones de tráfico reales.
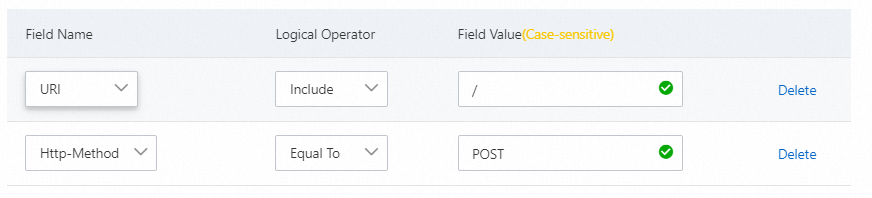
Bloquee solicitudes POST al directorio raíz
El tráfico legítimo rara vez incluye solicitudes POST al directorio raíz (/). Si su sitio web está bajo ataque y observa muchas solicitudes de este tipo:
|
Campo |
Operador lógico |
Valor del campo |
|
Http-Method |
is |
|
|
URI |
is |
|
Acción: Block | Rate Limiting: deshabilitado (regla de control de acceso preciso)
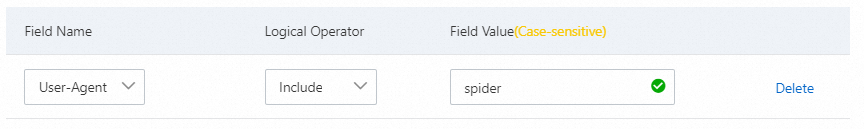
Bloquee rastreadores web
Si observa un volumen alto de tráfico de rastreadores que podría incluir bots de ataque suplantando rastreadores legítimos:
|
Campo |
Operador lógico |
Valor del campo |
|
User-Agent |
contains |
|
Acción: Block | Rate Limiting: deshabilitado (regla de control de acceso preciso)
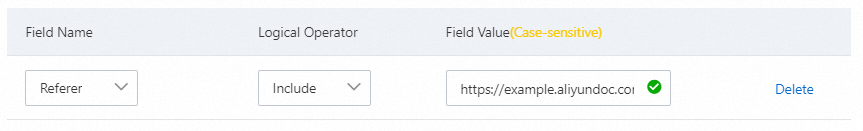
Protección contra hotlinking
Cuando un navegador solicita una página, incluye un campo Referer que identifica la página de origen. Para bloquear el hotlinking desde un dominio específico (por ejemplo, https://example.aliyundoc.com):
|
Campo |
Operador lógico |
Valor del campo |
|
Referer |
contains |
|
Acción: Block | Rate Limiting: deshabilitado (regla de control de acceso preciso)
Limite la frecuencia por User-Agent
Para aplicar un desafío a un User-Agent específico que accede a URI con el prefijo /game/all_ más de 30 veces en 10 segundos:
|
Campo |
Operador lógico |
Valor del campo |
|
User-Agent |
is |
|
|
URI |
prefix matches |
|
Rate Limiting: habilitado | Objeto estadístico: IP | Periodo estadístico: 10 s | Umbral: 30 | Acción: JavaScript Challenge

Proteja la interfaz de inicio de sesión
Para bloquear ataques de diccionario en su interfaz de inicio de sesión (por ejemplo, más de 20 solicitudes a /login en 60 segundos desde la misma IP):
|
Campo |
Operador lógico |
Valor del campo |
|
URI |
is |
|
Rate Limiting: habilitado | Objeto estadístico: IP | Periodo estadístico: 60 s | Umbral: 20 | Acción: Block
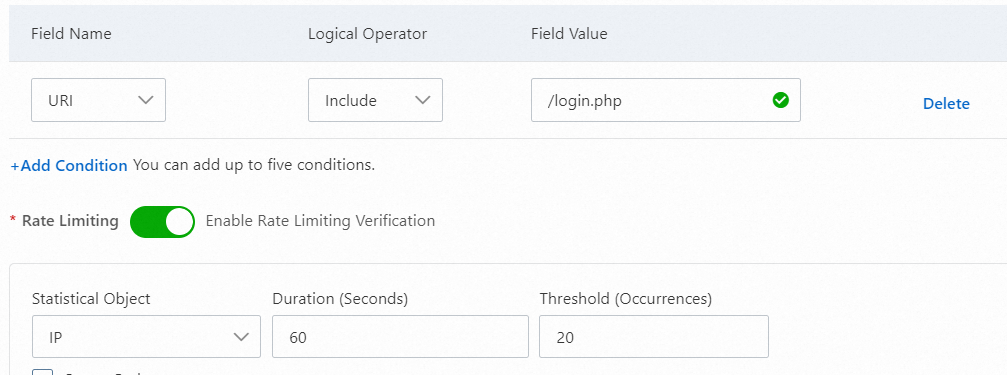
Limite la frecuencia según los códigos de respuesta del servidor de origen
Agregar condiciones de código de respuesta a las reglas de control de frecuencia reduce los falsos positivos. Las acciones se activan solo cuando se superan tanto la frecuencia de solicitudes como el patrón de códigos de respuesta.
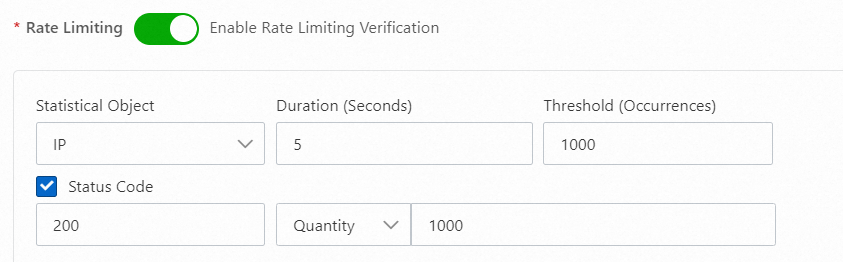
200
200: el servidor de origen responde con normalidad bajo carga alta
Cuando el servidor de origen tiene gran capacidad de procesamiento y sigue devolviendo 200 para las solicitudes del atacante, limite la frecuencia de las IP que superen el nivel normal de solicitudes:
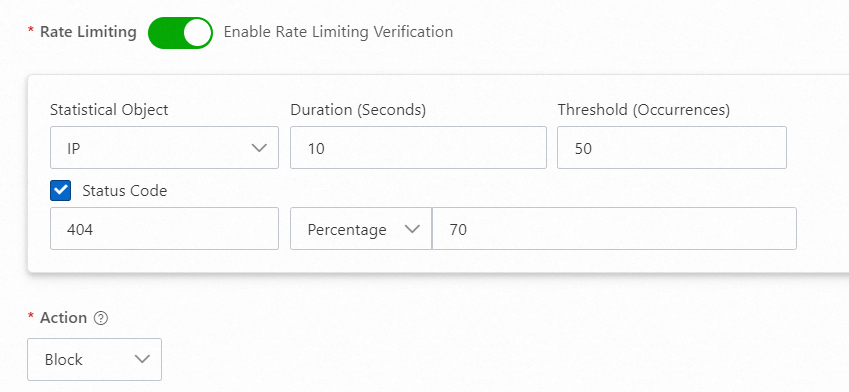
404
404: ataque de escaneo de URI
Cuando los atacantes solicitan repetidamente rutas inexistentes, el origen responde con 404. Agregue la IP atacante a una lista de bloqueo:
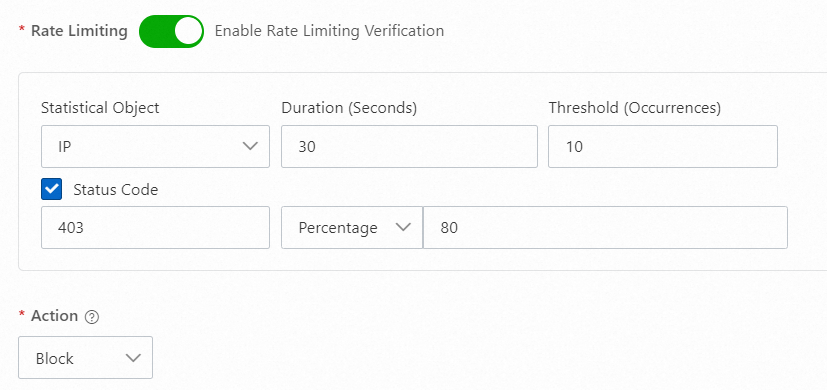
403
403: WAF bloquea ataques web
Cuando Anti-DDoS Pro o Anti-DDoS Premium se despliega frente a WAF, este último responde con 403 ante los ataques web bloqueados. Utilice este código de respuesta para agregar de forma proactiva las IP atacantes a una lista de bloqueo:
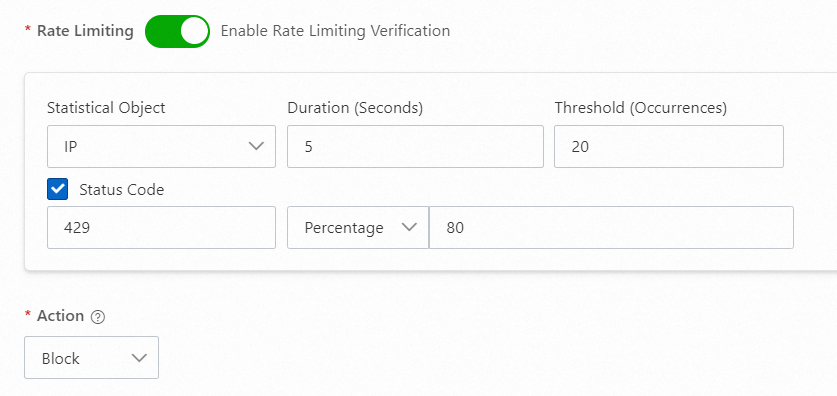
429
429: se activa el límite de frecuencia del origen
Cuando el servidor de origen devuelve 429 (Too Many Requests) para solicitudes que superan sus propios límites de frecuencia, agregue la IP atacante a una lista de bloqueo para reducir la presión sobre el origen:
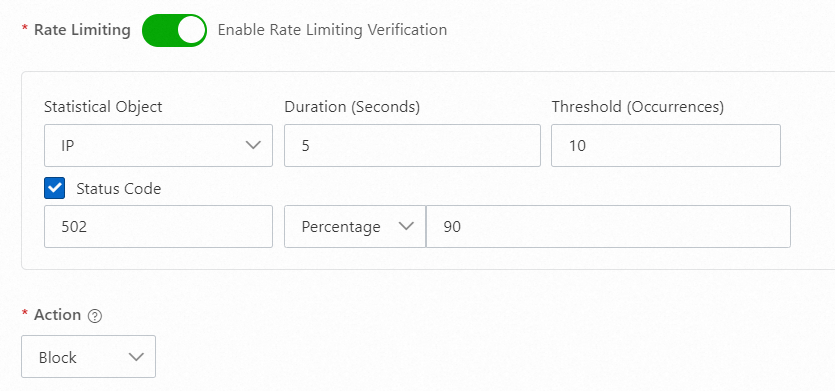
502
502: sobrecarga del origen
Cuando un aumento repentino de solicitudes hace que el origen responda lentamente y devuelva 502, agregue las IP con alta frecuencia de solicitudes a una lista de bloqueo para proteger la disponibilidad del origen:
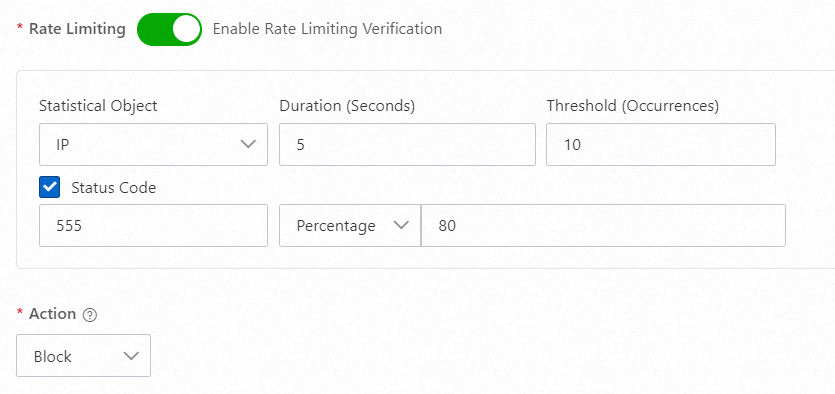
555
Códigos de estado personalizados (ejemplo: 555)
Cuando el origen utiliza un código de estado personalizado para solicitudes inesperadas, use ese código para identificar y gestionar las IP que envían dichas solicitudes:
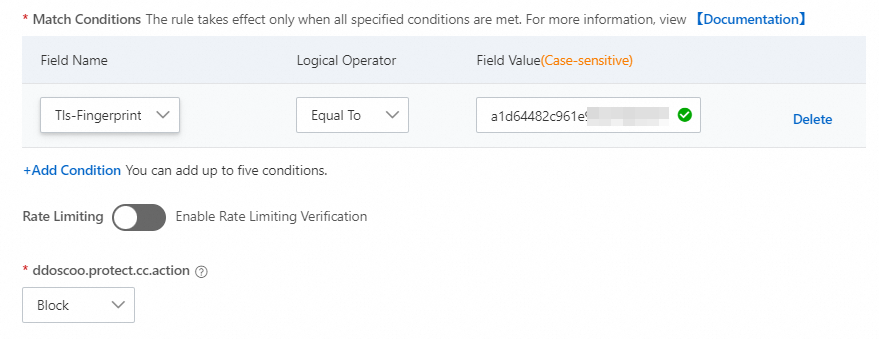
Bloquee por huella digital del cliente
Los atacantes que usan el mismo script o herramienta generan solicitudes con huellas digitales TLS, JA3, JA4 o HTTP/2.0 idénticas. Durante un ataque volumétrico de inundación HTTP, la proporción de solicitudes que comparten un valor de huella digital aumenta de forma repentina.
Para identificar huellas digitales sospechosas:
En la página Security Overview, haga clic en la pestaña Domain Names y consulte los datos principales de Client TLS Fingerprint.
En la página Log Analysis, compruebe la proporción de los valores principales del campo
ssl_client_tls_fingerprinting_md5.
Una vez que identifique un valor de huella digital sospechoso, cree una regla de control de acceso preciso:
|
Campo |
Operador lógico |
Valor del campo |
|
Tls-Fingerprint |
Equal to |
|
Acción: Block | Rate Limiting: deshabilitado (regla de control de acceso preciso)
Apéndice 1: Campos de solicitud HTTP compatibles
| Campo de coincidencia | Descripción | Operadores lógicos | Ejemplo |
|---|---|---|---|
| IP | Dirección IP de origen. Admite IP individuales y notación CIDR. | is, is not, is in list, is not in list | 10.10.10.10 |
| URI | URI de la solicitud. | contains, does not contain, is, is not, length is less than, length is, length is greater than, prefix matches, is one of, is not one of. Importante
Para "is" e "is not", el valor debe comenzar con |
/action/member/id.php?id=1&td=2 |
| User-Agent | Información del navegador y del motor de renderizado del cliente. | contains, does not contain, is, is not, length is less than, length is, length is greater than, is one of, is not one of | Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 |
| Cookie | Información de cookies en la solicitud. | contains, does not contain, is, is not, length is less than, length is, length is greater than, does not exist, is one of, is not one of | cna=Z87DHXX/jXIBASQBsYAimToU |
| Referer | URL de la página que originó la solicitud. | contains, does not contain, is, is not, length is less than, length is, length is greater than, does not exist, is one of, is not one of | https://example.aliyundoc.com/ |
| Content-Type | Tipo MIME de la solicitud. | contains, does not contain, is, is not, length is less than, length is, length is greater than, is one of, is not one of | text/plain;charset=UTF-8 |
| X-Forwarded-For | IP del cliente de origen, con la cadena de proxy. Formato: <client>, <proxy1>, <proxy2>. |
contains, does not contain, is, is not, length is less than, length is, length is greater than, does not exist, is one of, is not one of | 36.18.XX.XX,192.18.XX.XX |
| Content-Length | Tamaño del cuerpo de la solicitud en bytes. | value is less than, value is, value is greater than | 806 |
| Post-Body | Contenido del cuerpo de la solicitud. | contains, does not contain, is, is not, is one of, is not one of | name=John&age=25 |
| Http-Method | Método HTTP. Valores válidos: GET, POST, DELETE, PUT, OPTIONS, CONNECT, HEAD, TRACE. | is, is not, is one of, is not one of | POST |
| Header | Nombre del campo de encabezado HTTP personalizado y contenido de coincidencia. | contains, does not contain, is, is not, length is less than, length is, length is greater than, does not exist, is one of, is not one of | text/html,application/xhtml+xml |
| Params | Parámetros de la cadena de consulta (la parte posterior a ?). Por ejemplo, en example.aliyundoc.com/index.html?action=login, el valor de Params es action=login. |
contains, does not contain, is, is not, length is less than, length is, length is greater than, is one of, is not one of | action=login |
| Raw-URI | URI sin codificar que conserva la secuencia original de caracteres, incluidos los caracteres especiales y los espacios. | contains, does not contain, is, is not, length is less than, length is, length is greater than, regex matches, byte contains, byte is, is one of, is not one of | GET /images/logo.png HTTP/1.1 |
| Tls-Fingerprint | Huella digital del cliente derivada del protocolo de enlace TLS mediante el algoritmo patentado de Alibaba Cloud. Consulte los valores en la pestaña Security Overview > Domain Names (Client TLS Fingerprint) o en Log Analysis (campo ssl_client_tls_fingerprinting_md5). |
Equal to, Not equal to | 74dcbf6b790160370bb6b7bea98d5978 |
| HTTP/HTTPS | Tipo de protocolo de la solicitud. | Equal to, Not equal to | HTTP |
| HTTP Version | Versión del protocolo HTTP. Admite HTTP/1.0, HTTP/1.1 y HTTP/2.0. | is, is not, is one of, is not one of | HTTP/1.0 |
| HTTP/2.0 Fingerprint | Huella digital procesada con MD5 del cliente HTTP/2. Se utiliza para identificar y diferenciar clientes. | is, is not | ad8424af1cc590e09f7b0c499bf7fcdb |
| JA3 Fingerprint | Hash MD5 de los parámetros clave del protocolo de enlace TLS: versión de TLS, conjuntos de cifrado, algoritmos de compresión y extensiones TLS. Identifica tipos de clientes TLS como navegadores, aplicaciones móviles y malware. | is, is not, is one of, is not one of | eb6f49e8db7ad1809f885d12232f4855 |
| JA4 Fingerprint | Amplía JA3 con contexto adicional, como la versión del navegador y el sistema operativo. Reduce los valores de huella digital duplicados y mejora la precisión para distinguir usuarios reales de suplantadores. | is, is not, is one of, is not one of | f436b9416f37d134cadd04886327d3e8 |
| Continent/Country | Ubicación geográfica de la IP de origen. | Selección de Location Blacklist | Europe |