Un multi-account trail es un trail de ActionTrail que registra los eventos de administración de todos los miembros de un directorio de recursos y los envía a Object Storage Service (OSS) o Simple Log Service (SLS). Por lo tanto, una empresa que ha habilitado un directorio de recursos puede mantener un registro a largo plazo de los eventos de administración de todos sus miembros.
Funcionamiento de un multi-account trail
De forma predeterminada, ActionTrail solo registra los eventos de administración de los últimos 90 días para cada cuenta de Alibaba Cloud. Para conservar estos eventos durante un periodo mayor, debe crear un trail; de lo contrario, no podrá rastrear eventos de administración ocurridos hace más de 90 días.
Un multi-account trail extiende este registro a largo plazo de una sola cuenta a todo un directorio de recursos. Una vez que una empresa habilita un directorio de recursos, la management account o una delegated administrator account de dicho directorio pueden crear un multi-account trail en ActionTrail.
El trail envía los eventos de administración de todos los miembros del directorio de recursos a un bucket de OSS o a un Logstore de SLS.
La siguiente figura muestra cómo funciona un multi-account trail con un directorio de recursos.
<!--@image {"id":"img-a-multi-ac-01","alt":"A multi-account trail created by the management account or a delegated administrator account delivers the management events of all members in a resource directory to an OSS bucket or an SLS Logstore.","src":"../images/p99489.png}/-->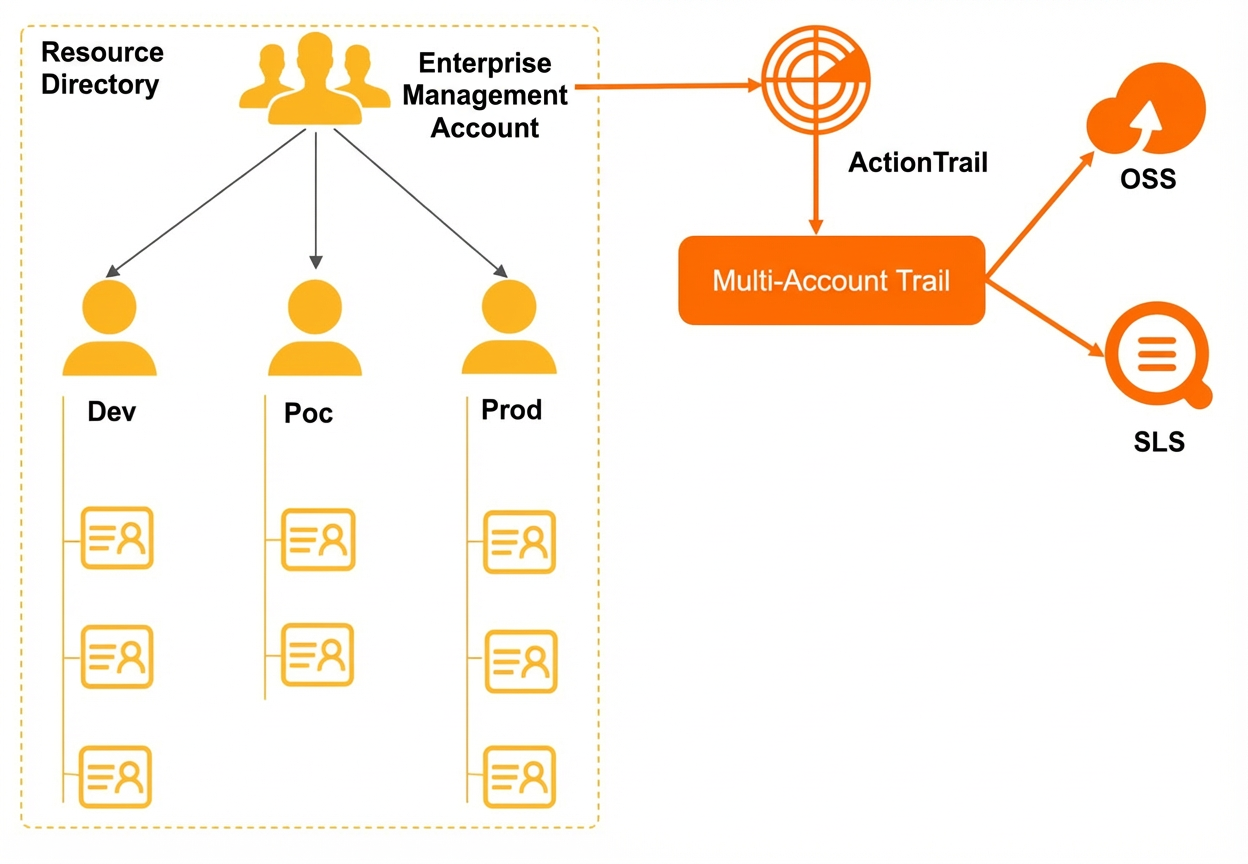
Términos del directorio de recursos
Un multi-account trail opera sobre las cuentas de un directorio de recursos. A continuación se describen los términos relacionados con el directorio de recursos que se utilizan en este tema.
|
Término |
Descripción |
|
management account |
Es el superadministrador del directorio de recursos y la cuenta inicial que lo habilita. Tiene control total sobre el directorio que crea y sobre sus miembros. Solo una cuenta de Alibaba Cloud con verificación de identidad empresarial completada puede habilitar un directorio de recursos. Cada directorio tiene exactamente una management account. |
|
member |
Es un contenedor de recursos dentro del directorio y una unidad para agruparlos. Por lo general, representa un proyecto o una aplicación. Los recursos de cada member están físicamente aislados de los demás. La management account puede otorgar permisos de acceso a usuarios de Resource Access Management (RAM), grupos de usuarios RAM o roles RAM sobre los recursos de un member. Esta cuenta puede crear un member directamente en el directorio o invitar a una cuenta a unirse como miembro. |
|
delegated administrator account |
Es un member que la management account designa como administrador delegado para un servicio de confianza. Una vez aplicada la configuración, esta cuenta obtiene autorización de la management account. Esto le permite acceder a la información de la organización y de los miembros del directorio desde el servicio de confianza correspondiente, así como gestionar operaciones dentro del alcance de dicha organización. |
Cambios en los miembros de un directorio de recursos
Cuando cambian los miembros de un directorio de recursos, ActionTrail gestiona el multi-account trail de la siguiente manera:
Un miembro se une al directorio de recursos: cuando la management account crea un nuevo member o invita a una cuenta a unirse, el nuevo integrante puede consultar el multi-account trail en la lista de trails. ActionTrail envía automáticamente los eventos de administración del nuevo member al bucket de OSS o al Logstore de SLS configurados para el trail.
Se elimina un miembro del directorio de recursos: el member ya no puede consultar el multi-account trail y ActionTrail deja de enviar sus eventos de administración al bucket de OSS o al Logstore de SLS configurados. Los eventos ya enviados no se eliminan automáticamente.
Se mueve un miembro a otro directorio de recursos: la entrega de eventos no se ve afectada.