ACK admite los controladores Nginx, ALB, APIG y MSE Ingress para enrutar el tráfico de capa 7 hacia los servicios del clúster.
Términos
Un Ingress es un recurso de Kubernetes que enruta el tráfico externo hacia los pods de un Service interno mediante reglas de reenvío. Consulte Comparison among Nginx Ingresses, ALB Ingresses, and MSE Ingresses.
Nginx Ingress Controller
ACK optimiza el Nginx Ingress Controller mantenido por la comunidad. Además, conserva la compatibilidad total y el soporte para todas las anotaciones de la comunidad.
Funcionamiento
Despliegue un Nginx Ingress Controller en el clúster para analizar sintácticamente las reglas de reenvío de Ingress. El controlador recibe las solicitudes, las compara con las reglas y las reenvía a los pods del Service de backend. La relación entre un Service, un Nginx Ingress y el Nginx Ingress Controller es la siguiente:
Un Service abstrae uno o varios servicios de backend idénticos.
Un Nginx Ingress define reglas de proxy inverso que enrutan las solicitudes HTTP/HTTPS hacia los pods del Service según el host y la ruta de la URL.
El Nginx Ingress Controller analiza sintácticamente las reglas de Nginx Ingress. Cuando cambia un Ingress, el controlador actualiza sus reglas de reenvío y dirige las solicitudes entrantes al pod del Service correspondiente.
El Nginx Ingress Controller obtiene los cambios de Ingress desde el API Server y genera los archivos de configuración del load balancer (como nginx.conf). Después, recarga el load balancer (por ejemplo, nginx -s reload) para aplicar las nuevas reglas de enrutamiento.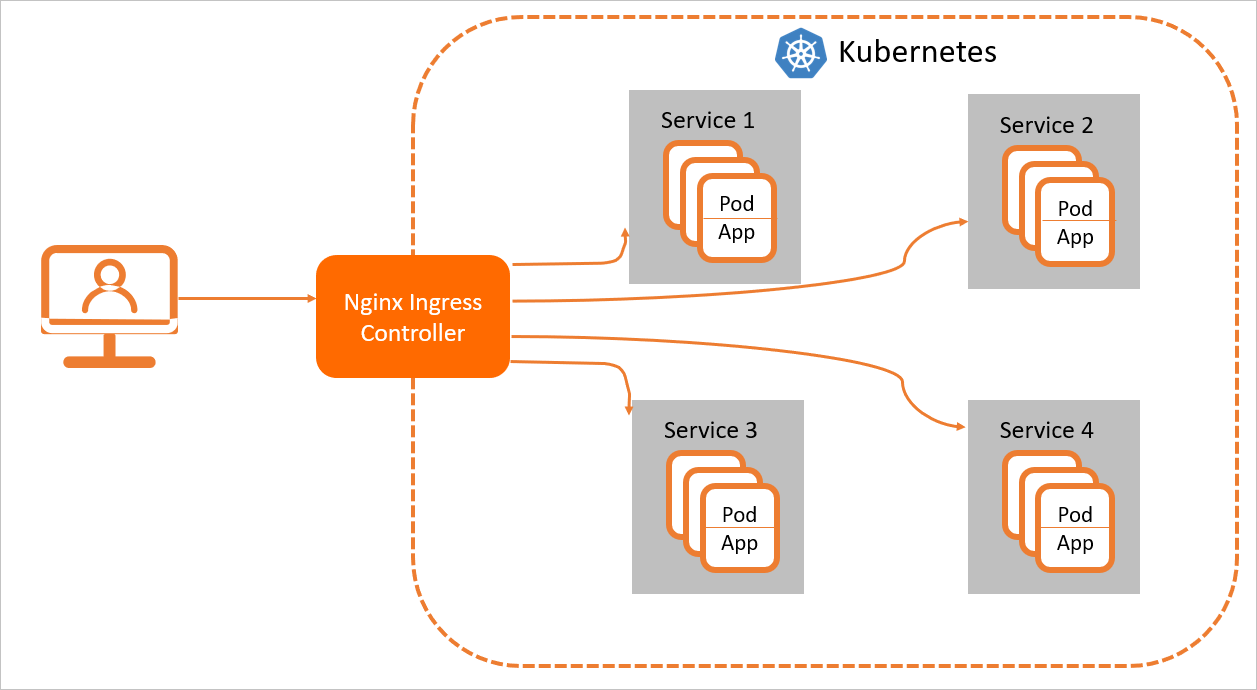
El Nginx Ingress Controller puede crear una instancia de Server Load Balancer (SLB) mediante un Service de tipo LoadBalancer. Esto permite el acceso externo a los servicios del clúster con base en las reglas de Nginx Ingress.
Referencias de Nginx Ingress
ALB Ingress Controller
El ALB Ingress Controller utiliza Alibaba Cloud Application Load Balancer (ALB) para gestionar el tráfico de Ingress. Es compatible con Nginx Ingress y admite enrutamiento complejo, detección automática de certificados y los protocolos HTTP/HTTPS/QUIC para procesar tráfico de capa 7 a gran escala.
Funcionamiento
Cuando un recurso de Ingress cambia, el controlador lo detecta mediante el servidor de API de Kubernetes y ejecuta las siguientes operaciones:
Crea una instancia de ALB.
Configura los listeners en la instancia.
Crea las reglas de Ingress.
Configura los grupos de servidores de backend.
Los tres recursos principales son:
Service: define un endpoint de red estable hacia el cual los Ingress enrutan el tráfico. Abstrae una aplicación distribuida en varios pods replicados.
Ingress: define reglas de proxy inverso que enrutan las solicitudes HTTP/HTTPS hacia los Services según el nombre de host y la ruta de la URL.
AlbConfig: configura la instancia de ALB subyacente. El controlador genera un AlbConfig por cada instancia de ALB gestionada.
El controlador gestiona por completo la instancia de ALB asociada a un AlbConfig. No la modifique en la consola de ALB, ya que esto podría interrumpir los servicios de Ingress.
Referencias de ALB Ingress
APIG Ingress Controller
APIG Ingress utiliza la puerta de enlace de API nativa de la nube para gestionar el tráfico. Representa una evolución de la puerta de enlace nativa de la nube de MSE. Es compatible con Nginx Ingress y con más de 50 anotaciones (que cubren más del 90 % de los escenarios de Nginx Ingress). Admite lanzamientos graduales simultáneos, gobernanza flexible de servicios y protección de seguridad integral para aplicaciones distribuidas a gran escala.
Componentes
-
APIG Controller:
El APIG Controller gestiona las instancias y configuraciones de la puerta de enlace de API nativa de la nube. Opera en modo bypass y no procesa el tráfico de servicio; las instancias de la puerta de enlace se encargan de todo el tráfico del plano de datos.
En el clúster, install the APIG Controller component. Utilice su CRD ApigConfig para gestionar de forma declarativa las instancias de la puerta de enlace y configurar las opciones de listener de Ingress.
-
Puerta de enlace de API nativa de la nube:
El APIG Controller crea la puerta de enlace a partir del recurso ApigConfig. Esta cuenta con un plano de control y un plano de datos.
Plano de control: escucha los recursos Ingress, IngressClass y Service del clúster asociado, los analiza sintácticamente y envía las configuraciones al plano de datos en tiempo real.
Plano de datos: procesa las solicitudes externas según las reglas del plano de control y las reenvía a los servicios de backend.
Funcionamiento
El APIG Controller escucha los recursos ApigConfig del clúster. También mantiene el ciclo de vida y la asociación de clúster de cada instancia de la puerta de enlace.
El plano de control de la puerta de enlace obtiene los cambios de Ingress desde el servidor de API y actualiza las reglas de enrutamiento. Cuando llega una solicitud, la puerta de enlace la compara con las reglas de Ingress y la reenvía a los pods del Service de backend.
A continuación se describen los componentes y recursos clave de Kubernetes:
Service: abstracción que representa una o varias instancias de servicio de backend idénticas.
Ingress: reglas de proxy inverso que enrutan las solicitudes HTTP/HTTPS hacia los Services según el host y la ruta de la URL.
IngressClass: identifica una implementación de controlador de Ingress. Utilice el campo Parameter para asociar un ApigConfig que implemente las reglas de tráfico de los recursos de Ingress.
ApigConfig: CRD proporcionado por el APIG Controller que define una instancia de puerta de enlace de API nativa de la nube.
APIG Controller: gestiona las instancias y configuraciones de la puerta de enlace. Para ello, escucha los recursos ApigConfig y coordina la puerta de enlace con el fin de implementar las reglas de tráfico de Ingress.
El siguiente diagrama muestra el funcionamiento del APIG Controller.

Referencias de APIG Ingress
MSE Ingress Controller
MSE Ingress utiliza la puerta de enlace nativa de la nube de MSE para gestionar el tráfico. Es compatible con Nginx Ingress y con más de 50 anotaciones (que cubren más del 90 % de los escenarios de Nginx Ingress). Admite lanzamientos graduales simultáneos, gobernanza flexible de servicios y protección de seguridad integral para aplicaciones distribuidas a gran escala.
Funcionamiento
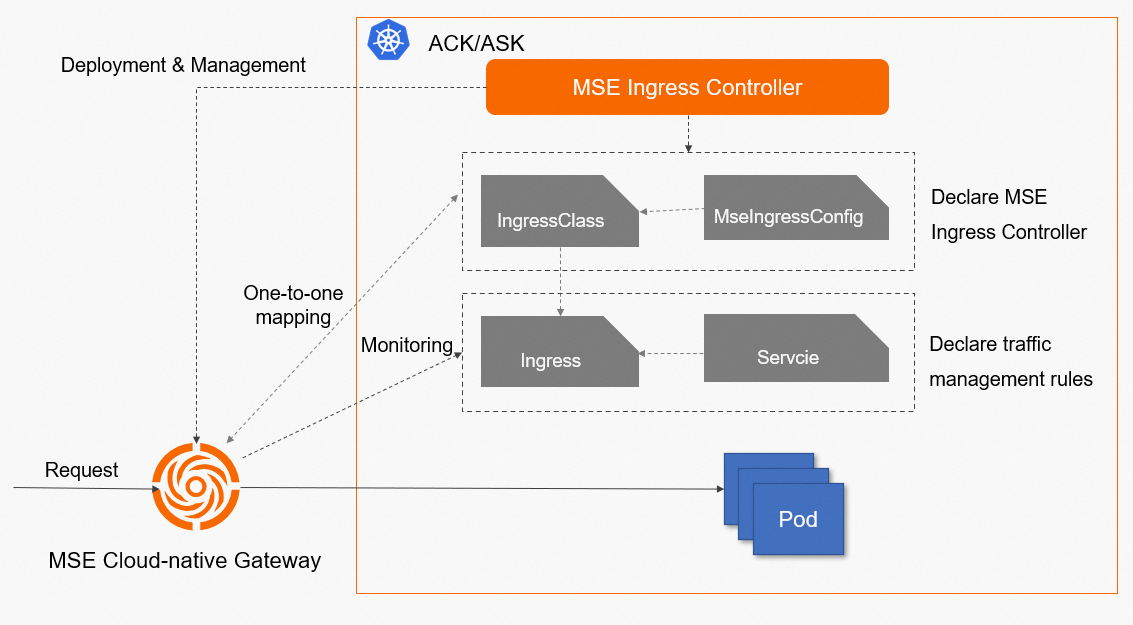
Componentes
-
Controlador de MSE Ingress:
El controlador de MSE Ingress no actúa como plano de datos de red, sino como plano de control que gestiona las puertas de enlace nativas de la nube de MSE y sus configuraciones. Este componente no procesa ninguna solicitud de servicio. Funciona como un bypass de tráfico para administrar las puertas de enlace nativas de la nube de MSE, las cuales sí procesan el tráfico de servicio.
Debe instalar el componente MSE Ingress Controller en su clúster de ACK . Utilice los CRD MseIngressConfig que proporciona este componente para gestionar las puertas de enlace nativas de la nube mediante anotaciones y configure los elementos de escucha de recursos de Ingress para dichas puertas de enlace.
Para obtener más información sobre cómo instalar el componente del controlador de MSE Ingress, consulte Manage the MSE Ingress Controller add-on.
-
Puertas de enlace nativas de la nube de MSE: se crean a partir de los CRD MseIngressConfig que usted configuró. Cada puerta de enlace nativa de la nube de MSE consta de un plano de control y un plano de datos.
Plano de control: supervisa recursos como Ingress, clases de Ingress y Services en un clúster de ACK asociado. Una vez analizados estos recursos, envía sus configuraciones al plano de datos de la puerta de enlace en tiempo real.
Plano de datos: implementa la gobernanza del tráfico. Procesa las solicitudes externas según las reglas de gobernanza enviadas desde el plano de control y las enruta hacia el Service de backend de destino.
Flujo de trabajo
El controlador de MSE Ingress supervisa el recurso definido por un CRD MseIngressConfig en un clúster de ACK. De esta manera, mantiene dinámicamente el ciclo de vida de la puerta de enlace nativa de la nube correspondiente y su asociación con el clúster de ACK en tiempo real.
El plano de control de la puerta de enlace nativa de la nube obtiene los cambios de los recursos de Ingress mediante el servidor de API del clúster de ACK asociado y actualiza dinámicamente las reglas de enrutamiento. Cuando la puerta de enlace recibe una solicitud, la compara con una regla de enrutamiento de Ingress. Luego, la enruta al pod correspondiente del Service de backend según la regla coincidente.
En un clúster de Kubernetes, los Services, los Ingress, las clases de Ingress, los MseIngressConfigs y el controlador de MSE Ingress interactúan de la siguiente manera:
Service: abstracción de los servicios de backend reales. Un Service puede representar varios servicios de backend idénticos.
Ingress: conjunto de reglas de proxy inverso. Un Ingress especifica el Service hacia el cual se enrutan las solicitudes HTTP o HTTPS. Por ejemplo, un Ingress enruta las solicitudes a distintos Services según los nombres de host y las URL presentes en ellas.
Clase de Ingress: descripción del procesador de Ingress. Se utiliza para declarar la implementación de un procesador de Ingress en un clúster de Kubernetes. El procesador analiza sintácticamente los recursos de Ingress asociados a dicha clase. Debe vincular un MseIngressConfig con el campo Parameter de la clase de Ingress para implementar la regla de gestión de tráfico especificada en la descripción del recurso analizado.
MseIngressConfig: CRD proporcionado por el MSE Ingress Controller que contiene la información básica de una puerta de enlace nativa de la nube.
MSE Ingress Controller: plano de control que gestiona las puertas de enlace nativas de la nube de MSE y sus configuraciones. No funciona como plano de datos de red. Supervisa los recursos de Ingress definidos por los CRD MseIngressConfig en un clúster y coordina las puertas de enlace nativas de la nube de MSE para implementar la regla de gestión de tráfico indicada en la descripción del recurso analizado.
La siguiente figura muestra el funcionamiento del controlador de MSE Ingress.