Recopile registros de texto de contenedores de Knative Service al ejecutar un agente de registros en cada nodo mediante un DaemonSet, lo que permite una recopilación no invasiva. Instale un componente de recopilación de registros en su clúster ACK para que los registros de todos los contenedores de cada nodo se reenvíen a Simple Log Service (SLS) para su gestión y análisis.
Requisitos previos
Antes de empezar, asegúrese de contar con lo siguiente:
Knative está desplegado en su clúster.
Paso 1: Instalación de un componente de recopilación de registros
ACK admite dos componentes de recopilación de registros: LoongCollector y Logtail. Instale un solo componente por clúster, ya que no es posible ejecutar ambos simultáneamente.
|
Componente |
Estado |
Cuándo utilizarlo |
|
LoongCollector |
Versión canary |
Clústeres nuevos en regiones compatibles |
|
Logtail (logtail-ds) |
Disponibilidad general |
Clústeres existentes o regiones aún no compatibles con LoongCollector |
Instalación de LoongCollector
LoongCollector se encuentra actualmente en versión canary. Consulte las
antes de proceder con la instalación.
LoongCollector, el agente de registros de próxima generación de SLS, mejora Logtail e incluye una integración planificada con Application Real-Time Monitoring Service (ARMS), que abarca Managed Service for Prometheus y la recopilación de datos basada en eBPF. Consulte Recopilación de datos basada en LoongCollector.
loongcollector y logtail-ds no pueden coexistir. Si logtail-ds ya está instalado, no es posible actualizar directamente; próximamente se publicará una ruta de actualización.
Inicie sesión en la consola de ACK. En el panel de navegación izquierdo, haga clic en Clusters.
En la página Clusters, haga clic en el clúster que desea gestionar. En el panel de navegación izquierdo, seleccione Operations > Add-ons.
En la pestaña Logs and Monitoring, localice el componente loongcollector y haga clic en Install.
Tras la instalación, SLS crea automáticamente un proyecto denominado k8s-log-${your_k8s_cluster_id} y los siguientes recursos:
|
Tipo de recurso |
Nombre del recurso |
Descripción |
Ejemplo |
|
Grupo de máquinas |
|
Grupo de máquinas para loongcollector-ds, utilizado para la recopilación de registros |
|
|
Grupo de máquinas |
|
Grupo de máquinas para loongcollector-cluster, utilizado para la recopilación de métricas |
|
|
Grupo de máquinas |
|
Grupo de máquinas para una sola instancia, utilizado para crear configuraciones de LoongCollector |
|
|
Logstore |
|
Almacena los registros de loongcollector-operator. No elimine este Logstore. |
|
Instalación de Logtail
Logtail es un agente de SLS que recopila registros de múltiples fuentes —incluidas instancias ECS, servidores locales y servidores en la nube de terceros— sin necesidad de modificar el código. Consulte Recopilación de datos basada en Logtail.
Instalación de Logtail en un clúster ACK existente
Inicie sesión en la consola de ACK. En el panel de navegación izquierdo, haga clic en Clusters.
En la página Clusters, haga clic en el clúster de destino. En el panel de navegación izquierdo, seleccione Operations > Add-ons.
En la pestaña Logs and Monitoring, localice el componente logtail-ds y haga clic en Install.
Instalación de Logtail durante la creación de un clúster ACK
Inicie sesión en la consola de ACK. En el panel de navegación izquierdo, haga clic en Clusters.
-
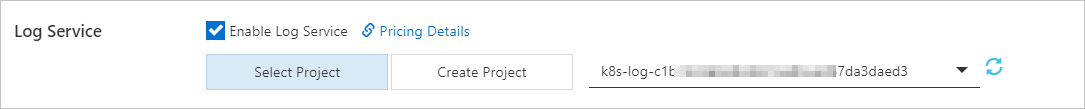
En la página Clusters, haga clic en Create Kubernetes Cluster. En el paso Component Configurations, seleccione Enable Log Service. Aquí solo se cubre la configuración de SLS. Consulte Creación de un clúster administrado ACK para otras configuraciones. Elija cómo crear el proyecto de SLS:
Select Project: utilice un proyecto existente para gestionar los registros de contenedores recopilados.
Create Project: SLS crea automáticamente un proyecto. El nombre del proyecto incluye el
ClusterIDdel nuevo clúster.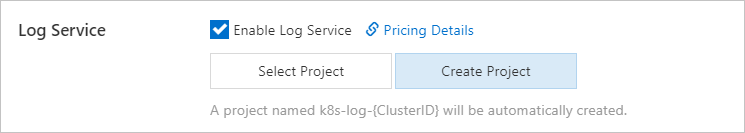
ImportanteEn el paso Component Configurations, la opción Enable está seleccionada de forma predeterminada para Control Plane Component Logs. Cuando esta opción se habilita, el sistema recopila automáticamente los registros de los componentes del plano de control del clúster y aplica cargos según el modelo de facturación pay-as-you-go. Decida si desea habilitar esta función según sus necesidades. Consulte Recopilación de registros de componentes del plano de control en clústeres administrados ACK.

Tras la instalación, SLS crea automáticamente un proyecto denominado k8s-log-<YOUR_CLUSTER_ID> y los siguientes recursos:
|
Tipo de recurso |
Nombre del recurso |
Descripción |
Ejemplo |
|
Grupo de máquinas |
|
Grupo de máquinas para logtail-daemonset, utilizado para la recopilación de registros |
|
|
Grupo de máquinas |
|
Grupo de máquinas para logtail-statefulset, utilizado para la recopilación de métricas |
|
|
Grupo de máquinas |
|
Grupo de máquinas para una sola instancia, utilizado para crear configuraciones de Logtail |
|
|
Logstore |
|
Almacena los registros de alibaba-log-controller. Evite crear una configuración de Logtail para este Logstore. Puede eliminarlo; la recopilación de registros operativos se detendrá tras la eliminación. Se cobra igual que los Logstores normales. Consulte Conceptos facturables del modo de pago por datos ingeridos. |
— |
Paso 2: Creación de una configuración de recopilación
Elija uno de los métodos disponibles para crear una configuración de recopilación. Utilice únicamente un método por configuración.
|
Método |
Recomendado para |
|
CRD - AliyunPipelineConfig (recomendado) |
Recopilación y procesamiento complejos; consistencia de versiones entre la configuración de Logtail y el contenedor de Logtail en un clúster ACK. Requiere logtail-ds posterior a V1.8.10. |
|
Consola de SLS |
Configuraciones sencillas mediante interfaz gráfica; algunas funciones avanzadas y opciones personalizadas no están disponibles. |
|
Variables de entorno |
Solo configuraciones básicas; registros de texto de una sola línea; sin procesamiento complejo. Admite la recopilación desde varias aplicaciones hacia el mismo Logstore o hacia Logstores distintos. |
|
CRD - AliyunLogConfig |
Escenarios heredados que utilizan el CRD anterior. Migre a AliyunPipelineConfig para obtener mejor extensibilidad y estabilidad. |
CRD - AliyunPipelineConfig (recomendado)
Recomendado para nuevas configuraciones. Ofrece mayor extensibilidad y estabilidad que AliyunLogConfig, con soporte para pipelines complejos de recopilación y procesamiento. Requiere Logtail V0.5.1 o superior.
Cree un recurso personalizado (CR) a partir del CRD AliyunPipelineConfig. La configuración se aplica automáticamente. Para modificarla, actualice el CR.
Restricciones principales:
El valor de
configNamedebe ser único dentro del proyecto de SLS.Cree un CR por cada configuración de Logtail. Si varios CR hacen referencia a la misma configuración, solo el primer CR surte efecto.
Pasos:
Obtenga el archivo kubeconfig y conéctese a su clúster mediante kubectl.
-
Cree un archivo YAML:
vim cube.yaml Agregue la configuración al archivo YAML. Consulte los ejemplos a continuación.
-
Aplique la configuración:
kubectl apply -f cube.yamlLogtail comienza a recopilar registros de los contenedores especificados y a enviarlos a SLS.
Una vez iniciada la recopilación, cree índices en el Logstore para habilitar la consulta y el análisis.
Recopilación de registros de texto de una sola línea de contenedores específicos
Este ejemplo crea una configuración de Logtail denominada example-k8s-file para recopilar registros de texto de una sola línea de contenedores cuyos nombres contienen app. El archivo de registro es test.LOG ubicado en la ruta /data/logs/app_1. Los registros se almacenan en el Logstore k8s-file del proyecto k8s-log-test.
apiVersion: telemetry.alibabacloud.com/v1alpha1
# Create a CR from the ClusterAliyunPipelineConfig CRD.
kind: ClusterAliyunPipelineConfig
metadata:
  # The name must be unique in the Kubernetes cluster. It is also used as the Logtail configuration name.
  name: example-k8s-file
spec:
  # Specify the project to collect logs into.
  project:
    name: k8s-log-test
  # Create a Logstore to store logs.
  logstores:
    - name: k8s-file
  config:
    inputs:
      # Use input_file to collect text logs from containers.
      - Type: input_file
        # Log file path inside the containers.
        FilePaths:
          - /data/logs/app_1/**/test.LOG
        # Enable container discovery.
        EnableContainerDiscovery: true
        # Filter containers. Multiple conditions use logical AND.
        ContainerFilters:
          # Match containers in the default namespace.
          K8sNamespaceRegex: default
          # Match containers whose name contains "app".
          K8sContainerRegex: ^(.*app.*)$
    flushers:
      # Use flusher_sls to send logs to a Logstore.
      - Type: flusher_sls
        Logstore: k8s-file
        # For valid endpoint and region values, see https://www.alibabacloud.com/help/en/sls/developer-reference/service-entrance
        Endpoint: cn-hangzhou.log.aliyuncs.com
        Region: cn-hangzhou
        TelemetryType: logs
Consulte (Recomendado) Uso de AliyunPipelineConfig para gestionar una configuración de Logtail y CreateLogtailPipelineConfig.
Recopilación de registros de texto multilínea de todos los contenedores
Este ejemplo crea una configuración de Logtail denominada example-k8s-file para recopilar registros de texto multilínea de todos los contenedores de un clúster. El archivo de registro es test.LOG ubicado en la ruta /data/logs/app_1. Los registros se analizan sintácticamente mediante una expresión regular y se almacenan en el Logstore k8s-file del proyecto k8s-log-test.
El plugin input_file lee los registros en el formato {"content": "2024-06-19 16:35:00 INFO test log\nline-1\nline-2\nend"} y el plugin processor_parse_regex_native los analiza sintácticamente para convertirlos en {"time": "2024-06-19 16:35:00", "level": "INFO", "msg": "test log\nline-1\nline-2\nend"}.
apiVersion: telemetry.alibabacloud.com/v1alpha1
# Create a CR from the ClusterAliyunPipelineConfig CRD.
kind: ClusterAliyunPipelineConfig
metadata:
  name: example-k8s-file
spec:
  project:
    name: k8s-log-test
  logstores:
    - name: k8s-file
  config:
    # Optional: add a sample log for reference.
    sample: |
      2024-06-19 16:35:00 INFO test log
      line-1
      line-2
      end
    inputs:
      - Type: input_file
        FilePaths:
          - /data/logs/app_1/**/test.LOG
        EnableContainerDiscovery: true
        # Enable multi-line log collection.
        Multiline:
          # Use a custom regex to identify the first line of each log entry.
          Mode: custom
          StartPattern: \d+-\d+-\d+.*
    processors:
      # Parse logs using a regular expression. Capturing groups define extracted fields.
      - Type: processor_parse_regex_native
        SourceKey: content
        Regex: (\d+-\d+-\d+\s*\d+:\d+:\d+)\s*(\S+)\s*(.*)
        Keys: ["time", "level", "msg"]
    flushers:
      - Type: flusher_sls
        Logstore: k8s-file
        Endpoint: cn-hangzhou.log.aliyuncs.com
        Region: cn-hangzhou
        TelemetryType: logs
CRD - AliyunLogConfig
Cree un CR a partir del CRD AliyunLogConfig. La configuración se aplica automáticamente. Para modificarla, actualice el CR.
Si varios CR hacen referencia a la misma configuración de Logtail, la modificación o eliminación de uno afecta a todos los demás y provoca inconsistencias de estado con SLS.
Pasos:
Obtenga el archivo kubeconfig y conéctese a su clúster mediante kubectl.
-
Cree un archivo YAML:
vim cube.yaml Agregue la configuración. Consulte el ejemplo a continuación. El valor de
configNamedebe ser único en el proyecto de SLS.-
Aplique la configuración:
kubectl apply -f cube.yaml
Una vez iniciada la recopilación, cree índices para habilitar la consulta y el análisis.
Recopilación de registros de texto de una sola línea de contenedores específicos
Este ejemplo crea una configuración denominada example-k8s-file para recopilar registros de texto de una sola línea de pods cuyos nombres comienzan con app. El archivo de registro es test.LOG ubicado en la ruta /data/logs/app_1. Los registros se almacenan en el Logstore k8s-file del proyecto k8s-log-test.
apiVersion: log.alibabacloud.com/v1alpha1
kind: AliyunLogConfig
metadata:
  name: example-k8s-file
  namespace: kube-system
spec:
  # If left blank, the project named k8s-log-<your_cluster_id> is used.
  project: k8s-log-test
  # If the specified Logstore does not exist, SLS creates it automatically.
  logstore: k8s-file
  logtailConfig:
    # Set to "file" for text logs.
    inputType: file
    configName: example-k8s-file
    inputDetail:
      # Simple mode for text logs.
      logType: common_reg_log
      logPath: /data/logs/app_1
      # Supports wildcard characters (* and ?). Example: log_*.log
      filePattern: test.LOG
      # Required for container log collection.
      dockerFile: true
      advanced:
        k8s:
          K8sPodRegex: '^(app.*)$'
Consulte Uso de AliyunLogConfig para gestionar una configuración de Logtail y CreateConfig.
Consola de SLS
Inicie sesión en Simple Log Service console.
-
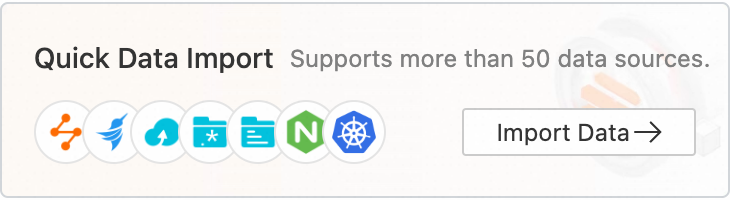
En la sección Quick Data Import, haga clic en Import Data. En el cuadro de diálogo Import Data, haga clic en la tarjeta Kubernetes - File.
Seleccione el proyecto y el Logstore, luego haga clic en Next. Utilice el proyecto creado durante la instalación de Logtail.
-
En el paso Machine Group Configurations, configure lo siguiente:
-
Seleccione una opción de grupo de máquinas según su configuración:
Kubernetes Clusters > ACK Daemonset
Kubernetes Clusters > Self-managed Cluster in DaemonSet Mode
ImportanteLas configuraciones posteriores varían según la opción que seleccione.
-
Confirme que los grupos de máquinas aparecen en Applied Server Groups, luego haga clic en Next. SLS crea automáticamente un grupo de máquinas denominado
k8s-group-${your_k8s_cluster_id}durante la instalación de Logtail.ImportantePara crear un nuevo grupo de máquinas, haga clic en Create Machine Group y configure los parámetros. Consulte Collect container logs from ACK clusters.
Si el estado de latido de un grupo de máquinas es FAIL, haga clic en Automatic Retry. Si el problema persiste, consulte ¿Cómo soluciono un error relacionado con un grupo de máquinas de Logtail?
-
-
Cree una configuración de Logtail y haga clic en Next. La recopilación de registros comienza tras la creación. Opciones de filtrado de contenedores Disponibles para Logtail 1.0.34+. Versiones anteriores: solo variables de entorno y etiquetas de contenedor.
K8s Pod Name Regular Matching: Coincidencia de contenedores por nombre de pod mediante una expresión regular. Ejemplo:
^(nginx-log-demo.*)$coincide con todos los contenedores en pods cuyo nombre comienza connginx-log-demo.K8s Namespace Regular Matching: Coincidencia de contenedores por espacio de nombres. Ejemplo:
^(default|nginx)$coincide con contenedores en los espacios de nombresnginxydefault.K8s Container Name Regular Matching: Coincidencia de contenedores por nombre de contenedor (según se define en
spec.containers). Ejemplo:^(container-test)$coincide con contenedores denominadoscontainer-test.Container Label Whitelist / Blacklist: Filtrado de contenedores por etiquetas de contenedor (pares clave-valor). Los espacios de nombres de Kubernetes y los nombres de contenedor se asignan a las etiquetas
io.kubernetes.pod.namespaceyio.kubernetes.container.name. Los pares clave-valor se evalúan con lógica OR. La coincidencia de cadenas es el comportamiento predeterminado; agregue el prefijo^y el sufijo$para usar coincidencia con expresiones regulares.Environment Variable Whitelist / Blacklist: Filtrado de contenedores por pares clave-valor de variables de entorno. Se aplica lógica OR. Ejemplo: establezca Environment Variable Name en
NGINX_SERVICE_PORTy Environment Variable Value en^(80|6379)$para coincidir con contenedores en el puerto 80 o 6379.Kubernetes Pod Label Whitelist / Blacklist: Filtrado de contenedores por etiquetas de pod de Kubernetes (distintas de las etiquetas de contenedor). Se aplica lógica OR. Ejemplo: establezca Label Name en
environmenty Label Value en^(dev|pre)$para coincidir con contenedores que tengan las etiquetas de podenvironment:devoenvironment:pre.
NotaUna configuración de Logtail tarda hasta 3 minutos en surtir efecto.
ImportanteLas etiquetas de contenedor (obtenidas mediante
docker inspect) difieren de las etiquetas de Kubernetes. Consulte Obtención de etiquetas y Obtención de variables de entorno.Configuraciones globales
Parámetro
Descripción
Nombre de la configuración
Nombre único dentro del proyecto. No se puede modificar posteriormente.
Tipo de tema de registro
Origen del tema del registro. Machine Group Topic: por grupo de máquinas. File Path Extraction: expresión regular sobre la ruta del archivo. Custom: definido por el usuario. Consulte Temas de registro.
Parámetros avanzados
Opcional. Consulte CreateLogtailPipelineConfig.
Configuraciones de entrada
Parámetro
Descripción
Logtail deployment mode
Seleccione Daemonset para este caso de uso.
File path type
Seleccione Path in Container en la mayoría de los casos. Seleccione Host Path solo para volúmenes montados como hostPath.
File path
Especifique la ruta del archivo de registro. Las rutas de Linux comienzan con
/(ejemplo:/apsara/nuwa//app.Log`). Windows paths start with a drive letter (example: `C:\Program Files\Intel\\*.Log). Utilice*y?únicamente como caracteres comodín. Ejemplos:/apsara/nuwa/**/*.logrecopila todos los archivos.logbajo/apsara/nuwade forma recursiva./var/logs/app_*/**/*.logrecopila archivos.logen subdirectorios que coinciden conapp_*bajo/var/logs./var/log/nginx/**/access*recopila archivos que comienzan conaccessbajo/var/log/nginxde forma recursiva.Maximum directory monitoring depth
Profundidad máxima de subdirectorios para el comodín
**.0monitorea solo el directorio especificado. Mantenga este valor bajo; valores mayores incrementan el consumo de recursos y pueden causar latencia.Enable container metadata preview
Muestra los metadatos de los contenedores coincidentes después de crear la configuración.
Container filtering
Filtra contenedores para la recopilación de registros. Logtail anterior a 1.0.34: solo variables de entorno y etiquetas de contenedor. Logtail 1.0.34+: filtrado a nivel de Kubernetes (nombre de pod K8s, espacio de nombres, nombre de contenedor, etiqueta de pod).
Log tag enrichment
Agrega etiquetas de registro desde variables de entorno y etiquetas de pod.
File encoding
Formato de codificación de los archivos de registro.
First collection size
Tamaño de datos para la recopilación inicial. Valor predeterminado: 1,024 KB. Rango: 0–10,485,760 KB. Los archivos menores a 1,024 KB se leen desde el inicio; los archivos más grandes se leen a partir de los últimos 1,024 KB.
Collection blacklist
Excluye directorios o archivos por ruta exacta o comodines (
*y?). Máximo 10 entradas. Las rutas no pueden terminar con/. Tipos: Ruta de archivo, Archivo y Directorio.Allow file to be collected multiple times
De forma predeterminada, se permite una configuración de Logtail por archivo. Habilite esta opción para permitir múltiples configuraciones por archivo.
Advanced parameters
Opcional. Consulte Creación de una configuración de pipeline de Logtail.
Configuraciones de procesador
Parámetro
Descripción
Muestra de registro
Registros de ejemplo para la configuración de procesamiento. Máximo: 1,500 caracteres.
Modo multilínea
Detección de registros multilínea. Custom: utilice Regex to Match First Line para definir los límites del registro. Multi-line JSON: cada objeto JSON abarca varias líneas. Processing Method If Splitting Fails: Discard (descarta registros no coincidentes) o Retain Single Line (una línea por entrada).
Método de procesamiento
Agregue procesadores para el procesamiento de datos. Logtail V2.0: combine libremente procesadores nativos y extendidos (los extendidos deben ir después de los nativos). Versiones anteriores: no se permite mezclar tipos.
-
Cree índices y visualice datos, luego haga clic en Next. La indexación de texto completo está habilitada de forma predeterminada. Para crear índices de campo automáticamente, haga clic en Automatic Index Generation. Consulte Creación de índices.
ImportanteUtilice índices de texto completo para consultar todos los campos. Utilice índices de campo para consultar campos específicos y reducir el tráfico de indexación. Los índices de campo son obligatorios para el análisis de registros (las consultas deben incluir una instrucción SELECT).
Haga clic en Query Log. Espere aproximadamente 1 minuto a que los índices surtan efecto y luego consulte los registros en la pestaña Raw Logs. Consulte Guía de consulta y análisis de registros.
Variables de entorno
Configure la recopilación de registros en el YAML de su Knative Service mediante variables de entorno. Los nombres deben usar el prefijo aliyun_logs_. La parte {key} solo admite letras minúsculas, dígitos y guiones (-).
La configuración basada en variables de entorno no es compatible con escenarios de computación perimetral.
Habilitación de SLS al crear un Knative Service
Inicie sesión en la consola de ACK. En el panel de navegación izquierdo, haga clic en Clusters.
En la página Clusters, haga clic en el clúster de destino. En el panel de navegación izquierdo, seleccione Applications > Knative.
Haga clic en la pestaña Services, seleccione un espacio de nombres y haga clic en Create from Template. Seleccione Custom en la sección Sample Template y utilice el siguiente YAML:
apiVersion: serving.knative.dev/v1
kind: Service
metadata:
  name: helloworld-go-log
spec:
  template:
    spec:
      containers:
      - name: my-demo-app
        image: 'registry.cn-hangzhou.aliyuncs.com/log-service/docker-log-test:latest'
        env:
        # Collect stdout to Logstore "log-stdout".
        - name: aliyun_logs_log-stdout
          value: stdout
        # Collect /var/demo/*.log files to Logstore "log-varlog".
        - name: aliyun_logs_log-varlog
          value: /var/demo/*.log
        # Add a custom tag to all logs collected by this container.
        - name: aliyun_logs_mytag1_tags
          value: tag1=v1
        volumeMounts:
        - name: volumn-sls-mydemo
          mountPath: /var/demo
        # Optional: add a sleep command if the pod restarts repeatedly.
        command: ["sh", "-c"]
        args: ["sleep 3600"]
      volumes:
      - name: volumn-sls-mydemo
        emptyDir: {}
Funcionamiento de las variables de entorno:
-
aliyun_logs_{key}: La{key}se convierte en el nombre del Logstore y en el nombre de la configuración. Establezcavalueenstdoutpara recopilar la salida estándar del contenedor, o en una ruta de archivo para recopilar archivos de registro.aliyun_logs_log-stdout: stdoutcrea el Logstorelog-stdouty recopila la salida estándar del contenedor.aliyun_logs_log-varlog: /var/demo/*.logcrea el Logstorelog-varlogy recopila los archivos coincidentes.
aliyun_logs_{key}_tags: Agrega una etiqueta a todos los registros del contenedor. Formato:{tag-key}={tag-value}. La{key}es el nombre de la etiqueta (sin guiones bajos).volumeMounts: Obligatorio cuando se recopilan archivos de registro que no son salida estándar. LamountPathdebe coincidir con el directorio especificado en la variable de ruta de registro.
Haga clic en Create para enviar la configuración.
(Opcional) Configuración avanzada de variables de entorno
|
Variable |
Obligatorio |
Descripción |
Ejemplo |
Notas |
|
|
Sí |
Especifica el origen del registro. Establézcalo en |
|
Los registros se recopilan en modo simple de forma predeterminada. Para analizarlos sintácticamente, utilice la consola de SLS o CRDs. |
|
|
No |
Agrega etiquetas a los registros. Formato: |
|
— |
|
|
No |
Especifica el proyecto de SLS. De forma predeterminada, utiliza el proyecto creado durante la instalación de Logtail. |
|
El proyecto debe estar en la misma región que Logtail. |
|
|
No |
Especifica el nombre del Logstore. De forma predeterminada, usa |
|
— |
|
|
No |
Número de shards para el Logstore. Valores válidos: 1–10. Valor predeterminado: 2. |
|
No tiene efecto si el Logstore ya existe. |
|
|
No |
Periodo de retención de registros en días. Valores válidos: 1–3650. Establezca 3650 para almacenamiento permanente. Valor predeterminado: 90 días. |
|
No tiene efecto si el Logstore ya existe. |
|
|
No |
Grupo de máquinas donde se despliega la aplicación. De forma predeterminada, utiliza el grupo de máquinas de Logtail. |
|
|
|
|
No |
Tipo de Logstore. Valor predeterminado: |
|
Requiere la imagen logtail-ds v1.3.1 o posterior. No tiene efecto si el Logstore ya existe. |
Paso 3: Consulta y análisis de registros
Inicie sesión en Simple Log Service console.
-
En la sección Projects, haga clic en el proyecto para abrir su página de detalles.

-
En el panel de navegación izquierdo, haga clic en el icono
 junto al logstore. En la lista desplegable, seleccione Search & Analysis.

Espere aproximadamente 1 minuto a que los índices surtan efecto y consulte los registros en la pestaña Raw Logs. Consulte la Guía de consulta y análisis de registros.
Campos predeterminados en registros de texto de contenedores
Cada registro de texto de contenedor incluye los siguientes campos de forma predeterminada:
|
Campo |
Descripción |
|
|
Nombre del host del contenedor |
|
|
Ruta del archivo de registro en el contenedor |
|
|
Dirección IP del contenedor |
|
|
Nombre de la imagen que utiliza el contenedor |
|
|
Nombre del pod |
|
|
Namespace del pod |
|
|
UID del pod |
Siguientes pasos
Solución de problemas de errores en la recopilación de registros: How do I view Logtail collection errors? y ¿Qué hago si ocurren errores al recopilar registros de contenedores?
Despliegue Logtail DaemonSet en collect container logs from ACK clusters.