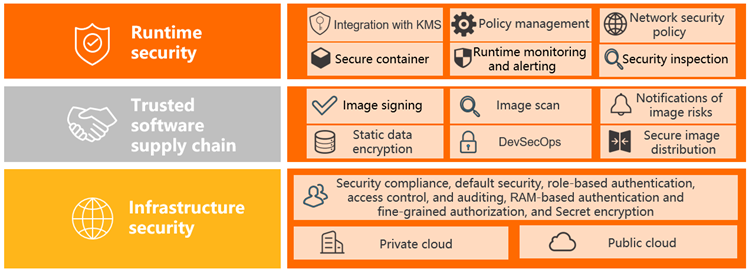
ACK protege las cargas de trabajo en tres capas: tiempo de ejecución, cadena de suministro confiable e infraestructura.
Responsabilidad compartida
ACK protege el plano de control, lo que incluye el servidor de API, etcd y los certificados de los componentes del sistema. Usted debe proteger sus cargas de trabajo, imágenes y configuraciones de acceso.
|
Capa |
Gestionado por ACK |
Configurado por usted |
|
Plano de control |
Renovación de certificados TLS, protección del servidor de API, certificados de componentes del sistema |
— |
|
Nodos |
Valores predeterminados de security group, enrutamiento de NAT Gateway, protección del sistema operativo |
Acceso SSH, permisos de roles de RAM |
|
Cargas de trabajo |
— |
Directivas de seguridad de pods, RBAC, monitoreo en tiempo de ejecución |
|
Imágenes |
— |
Análisis de imágenes, firma, directivas de cadena de entrega |
Seguridad en tiempo de ejecución
Inspección de seguridad
ACK analiza las configuraciones de las cargas de trabajo en ejecución en tiempo real para detectar violaciones al principio de menor privilegio, que representan el punto de entrada más común para las fugas de contenedores.
Los resultados de la inspección aparecen como reportes en un Logstore específico de Simple Log Service (SLS), con descripciones detalladas y sugerencias de solución para cada elemento. Programe inspecciones periódicas para mantener la visibilidad. Consulte Use configuration inspection to check for security risks in cluster workloads.
Gestión de directivas
ACK integra Gatekeeper, un controlador de admisión basado en Open Policy Agent (OPA), para bloquear cargas de trabajo no compatibles durante el despliegue, antes de que lleguen a su clúster.
Funciones principales:
Biblioteca integrada de reglas de directivas específicas de Kubernetes que cubren escenarios de seguridad comunes
Configuración visual de directivas en la consola de ACK, sin necesidad de usar el lenguaje de directivas de OPA
Estadísticas de gobernanza de directivas y recuperación de registros para auditoría
La gestión de directivas de ACK bloquea automáticamente las cargas de trabajo no compatibles durante el despliegue. Esto eleva la línea base de seguridad en tiempo de ejecución de las aplicaciones del clúster y reduce la sobrecarga de comunicación y aprendizaje entre los equipos de desarrollo y operaciones.
Consulte Configurar directivas de seguridad de contenedores (nuevo) .
Monitoreo y alertas en tiempo de ejecución
El control de admisión por sí solo es insuficiente; el modelo de confianza cero exige un monitoreo continuo en tiempo de ejecución. ACK se integra con Security Center para detectar amenazas a nivel de contenedor.
Amenazas detectadas:
Inicios de imágenes maliciosas
Virus y programas maliciosos
Intrusiones internas en contenedores
Fugas de contenedores y operaciones de alto riesgo
Consulte y gestione las alertas en la página Security > Security Monitoring. Consulte Use security monitoring.
Modelos de aislamiento
Cuando los requisitos de aislamiento de cargas de trabajo superan la seguridad estándar de pods de Kubernetes, ACK ofrece dos opciones más robustas:
|
Escenario |
Solución |
Funcionamiento |
|
Cargas de trabajo no confiables, aislamiento de fallos, aislamiento multiinquilino |
Contenedores en entorno aislado (sandbox) |
Ejecuta cada contenedor en una máquina virtual ligera con un kernel independiente. Proporciona un aislamiento más fuerte con una sobrecarga de rendimiento mínima, además de la misma observability y elasticidad que los contenedores estándar. |
|
Cargas de trabajo financieras, gubernamentales y otras de alto cumplimiento |
Computación confidencial ACK-TEE |
Aloja el código y los datos en un entorno de ejecución confiable (TEE) respaldado por hardware. Impide el acceso desde otras aplicaciones, el sistema operativo, el kernel, el BIOS, administradores, ingenieros de operaciones y mantenimiento, proveedores de nube y cualquier hardware distinto a la CPU; solo la CPU puede acceder a los datos. |
Para contenedores en entorno aislado, consulte Sandboxed Container.
Para ACK-TEE, consulte ACK-TEE confidential computing.
Cadena de suministro de software confiable
ACK aplica seguridad en cada etapa del pipeline, desde la compilación hasta el registro y el clúster.
Compilación: análisis de imágenes
Container Registry analiza las imágenes de contenedores basadas en Linux en busca de vulnerabilidades conocidas, e incluye evaluaciones de gravedad y sugerencias de solución. El motor, impulsado por Security Center, también detecta vulnerabilidades del sistema, vulnerabilidades de aplicaciones y muestras maliciosas en las imágenes.
Registro: firma de imágenes
Utilice la firma de imágenes para garantizar que solo las imágenes confiables lleguen a su clúster. El creador firma digitalmente las imágenes y estas firmas se almacenan en Container Registry. Durante el despliegue, ACK verifica las firmas antes de ejecutar los contenedores, lo que bloquea las imágenes alteradas o inesperadas.
Consulte Use the kritis-validation-hook component to automatically verify container image signatures.
Despliegue: cadena de entrega
La cadena de entrega de Container Registry le permite definir un pipeline seguro, automatizado y de extremo a extremo. Configure tareas como compilación de imágenes, análisis, sincronización global y despliegue, con directivas de seguridad detalladas en cada etapa.
Un solo commit desencadena una distribución segura en varias regiones, lo que eleva su pipeline de DevOps a DevSecOps. Consulte Create a delivery chain.
Seguridad de la infraestructura
Seguridad predeterminada
Cada nuevo clúster de ACK se protege durante su creación:
Protección de nodos y plano de control: Las configuraciones siguen los estándares de protección de seguridad de Kubernetes de Alibaba Cloud. Todas las imágenes de los componentes del sistema están libres de vulnerabilidades CVE de nivel crítico.
Aislamiento de red: Cada clúster obtiene un security group dedicado que solo permite tráfico ICMP entrante desde Internet. El acceso SSH desde Internet está deshabilitado de forma predeterminada. Los nodos acceden a la red pública a través de NAT Gateway.
Roles de nodo con menor privilegio: Los roles de RAM asignados a los nodos worker en clústeres gestionados tienen los permisos mínimos obligatorios. Consulte [[Product Change] Announcement on the convergence of RAM role permissions for managed cluster nodes](t1885958.dita#concept_2485733).
Para habilitar el acceso SSH, consulte Connect to the master nodes of an ACK dedicated cluster using SSH.
Gestión de identidades
Toda la comunicación entre los componentes del clúster está protegida mediante TLS, y el plano de control de ACK gestiona la renovación automática de certificados.
Los usuarios y roles de RAM obtienen credenciales kubeconfig a través de la consola o OpenAPI para conectarse al servidor de API del clúster. ACK rastrea la identidad en las credenciales emitidas; si un archivo kubeconfig se ve comprometido, revóquelo inmediatamente.
ACK admite Service Account Token Volume Projection para reforzar la seguridad de ServiceAccount. Consulte Deploy service account token volume projection.
Control de acceso detallado
ACK implementa Role-Based Access Control (RBAC) a nivel de namespace, configurable desde la página Authorization management en la consola de ACK.
Funciones principales:
Plantillas de roles predefinidas: Las plantillas RBAC integradas para roles de administrador, ingeniero de operaciones y mantenimiento, y desarrollador simplifican la configuración de permisos.
Autorización por lotes: Autorice a varios usuarios de RAM en múltiples clústeres en una sola operación.
Compatibilidad con roles de RAM: Otorgue acceso a usuarios que asumen un rol de RAM.
ClusterRoles personalizados: Vincule cualquier ClusterRole definido en el clúster a un usuario.
Consulte Configure RBAC roles for a RAM user or RAM role.
Para el control de acceso basado en directivas, instale el componente Gatekeeper mediante la gestión de componentes para aplicar reglas de OPA en todo el clúster.
Auditoría
ACK se integra con SLS para recopilar, consultar y visualizar tres tipos de registros de auditoría:
|
Tipo de registro |
Cobertura |
Dónde consultar |
|
Registros de auditoría del servidor de API del clúster |
Registra todas las operaciones sobre recursos del clúster; es esencial para rastrear accesos y detectar actividades no autorizadas. Admite alertas en tiempo real sobre tipos de recursos específicos. |
Página Cluster Auditing |
|
Auditoría de tráfico de Ingress |
Monitorea PV y UV de acceso a servicios, proporciones de éxito y fallo, y latencia en todos los Ingresses del clúster. Utiliza algoritmos de aprendizaje automático de SLS para detectar anomalías. |
Configurado mediante análisis de registros |
|
Auditoría de monitoreo de eventos |
Captura eventos de Kubernetes para diagnosticar anomalías del clúster y riesgos de seguridad en tiempo real. |
Panel de monitoreo de eventos |
Referencias:
Cifrado de secrets en reposo
Los Secrets de Kubernetes se codifican en Base64 de forma predeterminada en etcd, pero no se cifran. En clústeres ACK Pro, utilice claves de Key Management Service (KMS) para cifrar los Secrets en reposo y así proteger los datos sensibles en etcd.