Alibaba Cloud Resource Access Management (RAM), kullanıcılarınızı (çalışanlar, sistemler veya uygulamalar dahil) merkezi olarak yönetmenizi sağlayan bir kimlik ve erişim denetimi hizmetidir. İzin düzeyleri aracılığıyla kaynaklarınıza erişimlerini güvenli bir şekilde kontrol etmenize olanak tanır. Bu sayede Alibaba Cloud kaynaklarına erişim izinlerini yalnızca seçtiğiniz yüksek yetkili kullanıcılara, şirket personeline ve iş ortaklarına güvenli bir şekilde verebilirsiniz. Böylece bulut kaynaklarınızın güvenli ve uygun şekilde kullanılması sağlanır ve hesabınızın istenmeyen erişimlere karşı korunmasına yardımcı olur.
Faydalar

-
Gelişmiş Güvenlik
Hesabınızın güvenliği için çok faktörlü kimlik doğrulama (MFA) teknolojisi kullanılır
-
Kullanılabilirlik
Web tabanlı Alibaba Cloud Yönetim Konsolu veya API ile RAM'e kolayca erişip yapılandırabilirsiniz

-
Alibaba Cloud Aboneliğine Dahil Ücretsiz Hizmet
Ek ücret ödemeden merkezi yönetim sağlar; yalnızca RAM kullanıcılarınızın kullandığı diğer hizmetler için ödeme yapın
Tek bir kurumsal hesap altında bulunan birden fazla hesaptaki tüm kullanıcıların kaynak işlemleri için tek bir konsolide fatura sunar

-
Merkezi Yönetim
RAM kullanıcıları, grupları ve roller oluşturun, yönetin, yeniden adlandırın ve silin; gerekli izinleri verin
Alibaba Cloud kaynakları için birleşik erişim izni ve kimlik bilgileri yönetimi kullanın
İhtiyacınıza göre birden fazla kaynak veya kullanıcı hesabından izinleri geri alın
Özellik
-
Kimlik Yönetimi
Kullanıcı Kimlik Yönetimi
Birincil hesap ile kullanıcı kimlikleri oluşturun, yönetin ve izinler atayın
Çok Faktörlü Kimlik Doğrulama
TOTP protokol standardına (RFC 6238) uygun MFA cihazlarını destekler; kullanıcı parolalarını güvende tutar ve sanal ana bilgisayarları kapatma gibi özel izinler atar
Bağımsız Parola İlkesi Yönetimi
Kullanıcılar için özel parola gücü ilkeleri oluşturun; izin verilen oturum açma deneme sayısını, parola geçerlilik sürelerini ve diğer parola ilkelerini ayarlayın
Kullanıcı Grupları
Birden fazla kullanıcıya aynı izin kümesini atamak için kullanıcı grupları oluşturun ve yönetin
Erişim Anahtarları
Konsolu kullanarak işlem yapmak isteyen kullanıcılar için erişim anahtarları ayarlayın. Programatik erişim gerektiren kullanıcılar için API erişim anahtarları da yapılandırabilirsiniz
-
SSO (Kimlik Birleşimi)
Kullanıcı Tabanlı SSO
IdP'nizi bir RAM kullanıcısını SAML onaylamasında belirtecek şekilde yapılandırabilir ve bu RAM kullanıcısıyla Alibaba Cloud'a erişebilirsiniz.
Rol Tabanlı SSO
IdP'nizi SAML onaylamasında bir RAM rolü belirlemek ve Alibaba Cloud'a erişmek için bu RAM rolünü kullanacak şekilde yapılandırabilirsiniz.
-

Erişim Yönetimi
Çalıştırma İzni
Belirli koşullar altında belirli kaynaklarda belirli işlemlerin yürütülmesine izin verme veya reddetme için izinler ayarlayın
Özel Erişim Yönetimi
Kullanıcı izinlerini etkili bir şekilde yönetmek için özel ilkeler kullanın
Grup İzni
Grup izin mekanizması, senaryo bazlı erişim yönetimi sağlayarak izin yönetimi yükünü azaltır
Kullanıcı Erişim Yönetimi
Hesabınızdaki kullanıcılara, kullanıcı gruplarına ve hatta diğer Alibaba Cloud hesaplarına erişim izni verin
-

Güvenlik Jetonu Hizmeti
Erişim İzni
Güvenlik Jetonu Hizmeti, mobil istemcilere belirli bulut kaynağı erişim izinleri vererek mobil kullanıcılarınızın bulut kaynaklarına doğrudan erişmesini sağlar
Özel Geçerlilik
Gelişmiş güvenlik için özel jeton geçerlilik süreleri desteklenir
-


Yüksek Esneklik
Ayrıntılı Erişim Yönetimi
Tek bir kaynak üzerinde bir veya birden fazla işlem için izin verebilirsiniz. Örneğin, bir kaynak sahibi kaynak oluşturma, işletme veya silme izni verebilir
Çok Boyutlu Erişim Yönetimi
IP, zaman ve diğer faktörlere göre erişim izinlerini kısıtlayın
Sürüm Yönetimi Mekanizması
İstenmeyen ilke silme riskini ortadan kaldırmak için her yetkilendirme ilkesinin birden fazla sürümünü saklayın
-


Kullanım ve Faturalandırma
Ücretsiz
RAM ek maliyet olmadan sunulur. Yalnızca RAM kullanıcıları/rolleri tarafından kullanılan diğer Alibaba ürünleri ve hizmetleri için ücretlendirilirsiniz
Birleştirilmiş Fatura
Hesabınız, tüm RAM kullanıcıları ve rolleri tarafından gerçekleştirilen kaynak işlemlerinden kaynaklanan tüm giderler için konsolide fatura alır
Nasıl Çalışır
-
Kurumsal Kullanıcı Hesabı Yönetimi ve İzin Atama

-
Mobil Uygulamalar için Geçici Erişim Yönetimi
-
İşletmeler Arası Kaynak İşlemleri ve Erişim Yönetimi

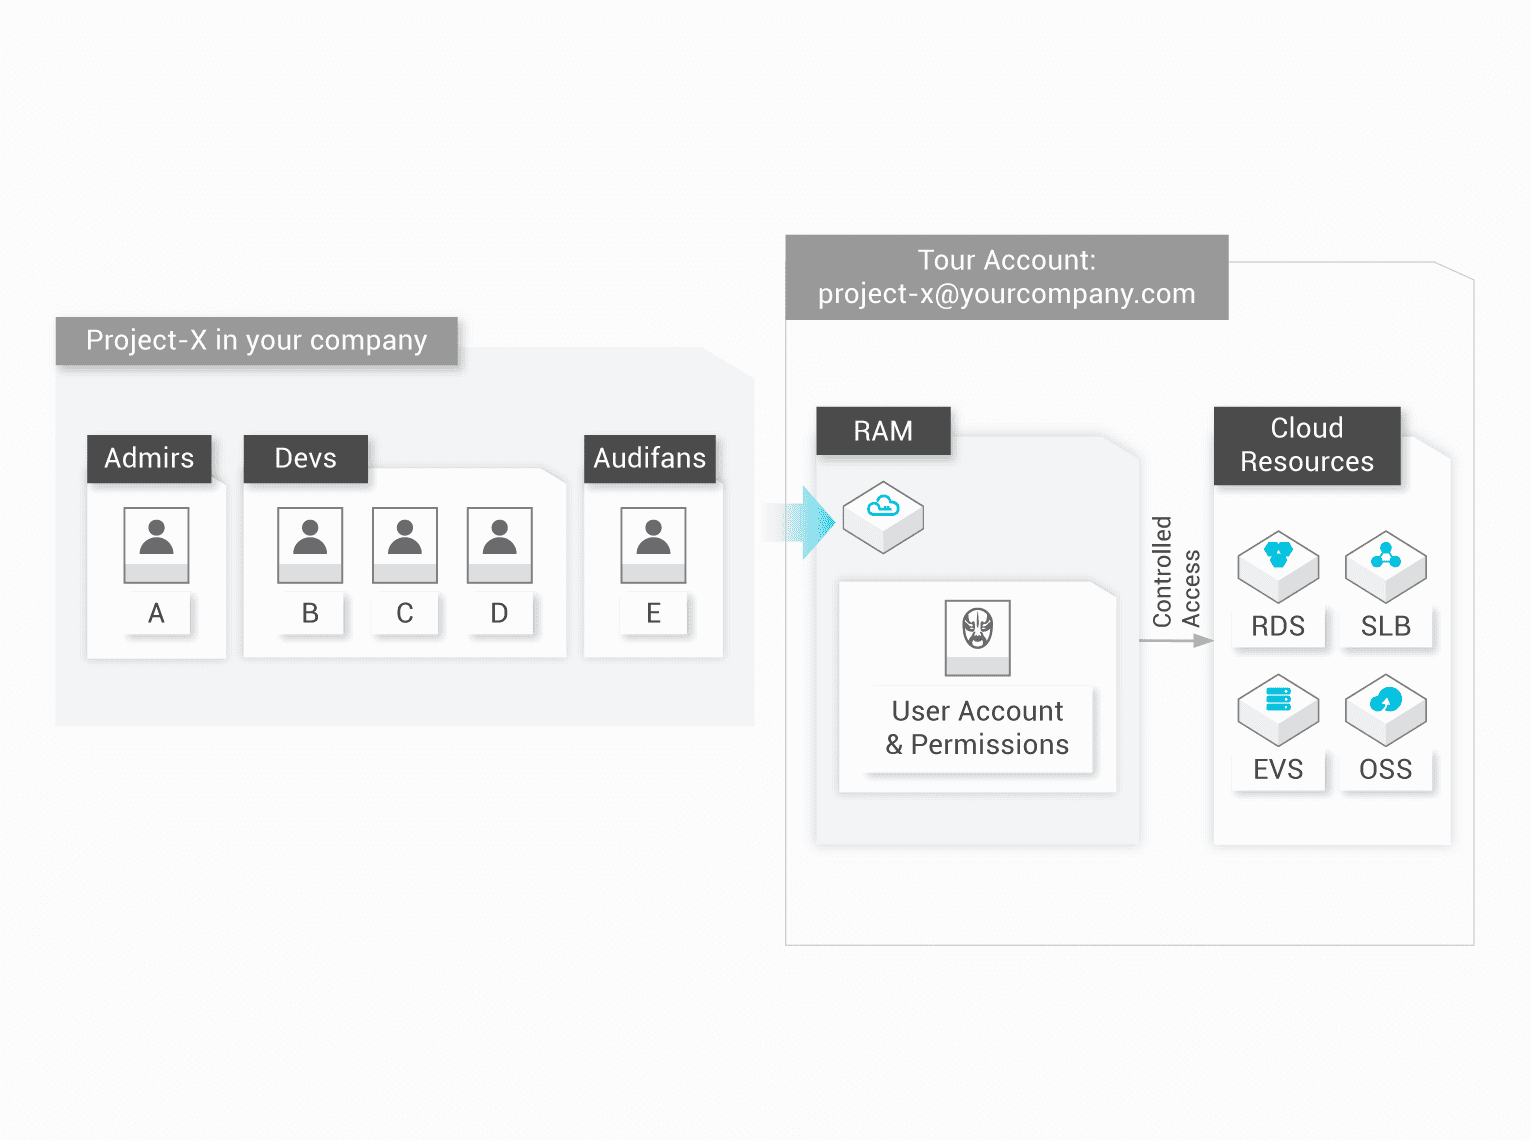
Kurumsal Kullanıcı Hesabı Yönetimi ve İzin Atama
Bir işletme, ECS/RDS/SLB örnekleri ve OSS depolama birimleri gibi birden fazla bulut kaynağı satın almıştır. Farklı sorumluluk ve izinlere sahip çalışanların çeşitli işlemleri gerçekleştirmesi gerekir. Yalnızca izinli oldukları kaynak işlemlerini gerçekleştirmeleri için bağımsız kullanıcı veya operatör hesapları tahsis edilebilir. Bu şekilde işletme güvenlikten ödün vermez ve herhangi bir kullanıcı hesabının izinlerini istediği zaman verebilir veya geri alabilir. Ayrıca kaynak işlemlerinin ücretleri birincil hesap olan işletme adına toplu olarak faturalandırılır.
Avantajlar
-
- Birincil hesaba MFA cihazı bağlayın ve birincil hesap için MFA'yı yapılandırarak parola ifşasından kaynaklanan riskleri önleyin
-
- RAM'i Etkinleştirin
-
- Farklı çalışanlar (veya uygulama sistemleri) için kullanıcı hesapları ve RAM kullanıcı hesapları oluşturun ve gerektiğinde oturum açma parolaları belirleyin veya erişim anahtarları oluşturun
-
- Aynı sorumluluklara sahip birden fazla çalışan için bir grup oluşturun ve kullanıcıları gruba ekleyin
-
- Özel ilkeler oluşturun ve bir veya daha fazla ilkeyi gruplara/kullanıcılara iliştirerek izin verin
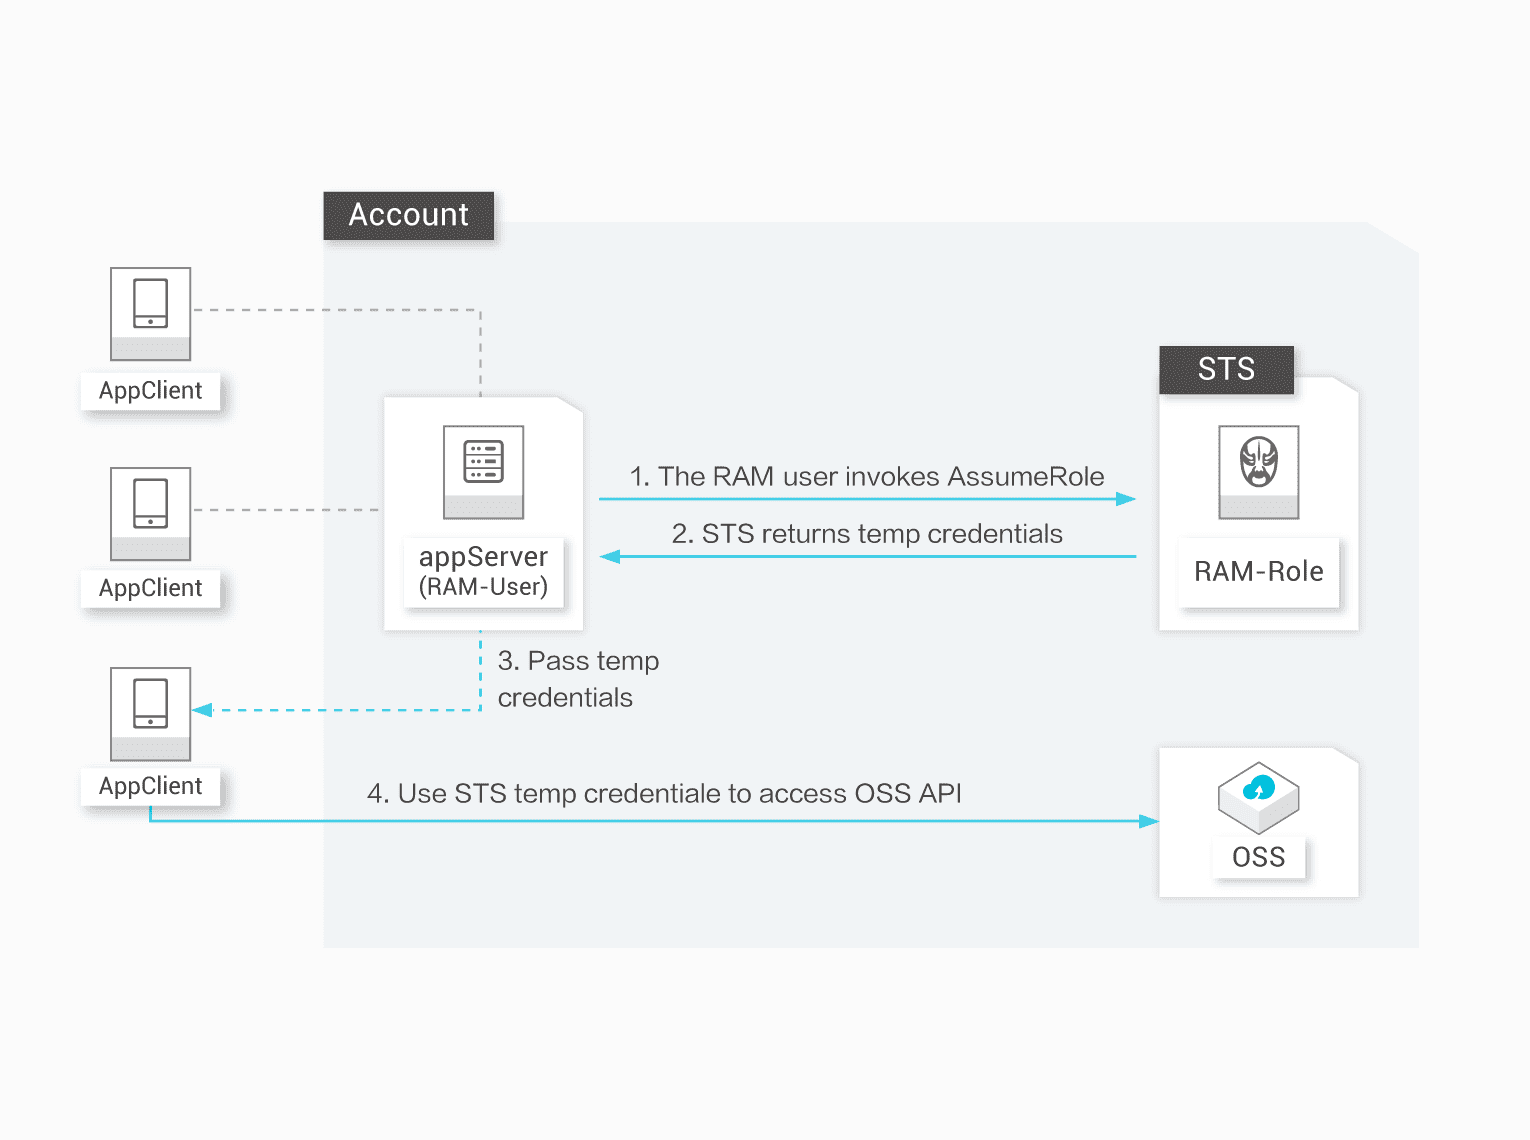
Mobil Uygulamalar için Geçici Erişim Yönetimi
Bir işletme, tüm uygulamaların AppServer aracılığıyla veri aktarmasına izin vermek istemez. Ancak mobil uygulamalar mobil cihazlarda çalışır ve bu cihazları kontrol etmek mümkün değildir. İşletme ayrıca her uygulamaya minimum izinlere sahip bir erişim jetonu vererek ve erişim süresini kısaltarak güvenlik risklerini en aza indirmek istiyor.

İşletmeler Arası Kaynak İşlemleri ve Erişim Yönetimi
A İşletmesi birden fazla bulut kaynağı satın almış ve bulut kaynağı işletme ve bakım, izleme yönetimi gibi görevleri B İşletmesine devretmiştir. B İşletmesi, A'nın kaynaklarına yönelik erişim izinlerini bir veya daha fazla çalışanına tahsis edebilir. B, çalışanlarının A'nın kaynakları üzerinde gerçekleştirebileceği işlemleri hassas bir şekilde kontrol etmelidir. İşletme arası bakım sözleşmesi iptal edilirse, A, B'nin izinlerini istediği zaman geri alabilmelidir.
SSS
1. Alibaba Cloud RAM ile nasıl başlangıç yaparım?
Alibaba Cloud'a kaydolduktan sonra, web tabanlı Alibaba Cloud Yönetim Konsolu'nu veya RAM API'lerini (programatik erişim için) kullanarak kullanıcılar ve gruplar oluşturabilir ve bunlara farklı kaynaklara erişim izinleri atayabilirsiniz.
2. Alt kullanıcı Alibaba Cloud Yönetim Konsolu'na nasıl giriş yapar?
Oturum açma sayfasını ziyaret edin veya Yönetim Konsolu gösterge panelindeki bağlantılara başvurun.
3. Hangi Alibaba Cloud ürünleri ve hizmetleri RAM entegrasyonunu destekler?
RAM'i destekleyen Alibaba Cloud hizmetleri belgesine başvurun.
4. RAM rolü nedir?
RAM rolü, sanal bir kullanıcı (gölge hesap) veya bir tür RAM kullanıcısıdır. Bu kullanıcının sabit bir kimliği vardır ve ilke atanabilir. Ancak bir RAM rolü, yetkili bir gerçek kullanıcı tarafından üstlenilmelidir.
5. Yeni bir RAM kullanıcısına hangi işlem izinleri verilir?
Varsayılan olarak, yeni bir RAM kullanıcısının işlem izni yoktur. RAM kullanıcısı bir operatörü temsil eder ve herhangi bir işlemi gerçekleştirmek için açıkça yetkilendirilmelidir. Kullanıcı, yalnızca yetkilendirildikten sonra RAM konsolu veya API'ler aracılığıyla kaynak işlemleri gerçekleştirebilir.
6. İlkeler nedir?
İlke, İlke Dili kullanılarak tanımlanan bir grup izindir. Yetkilendirilen kaynak kümesini ve işlem kümesini ve ayrıca yetkilendirme koşullarını tam olarak tanımlayabilir.
7. Alibaba Cloud tarafından desteklenen tüm sistem ilkelerini nasıl görüntülerim?
Alibaba Cloud tarafından desteklenen tüm sistem ilkelerini görüntülemek için RAM konsoluna giriş yapın ve tüm sistem ilkelerinin listesini görüntülemek üzere İlkeler sayfasına gidin.
8. RoleARN nedir?
RoleARN, bir rolü belirten küresel kaynak tanımlayıcısıdır. RoleARN'ler Alibaba Cloud'un ARN adlandırma kurallarına uyar.
Örneğin, bir Alibaba Cloud hesabının "devops" rolü için RoleARN: acs:ram::1234567890123456:role/devops.
9. Birden fazla sürümü olan bir ilke nasıl silinir?
Birden fazla kez düzenlenip kaydedilen ilkeler, birden fazla "sürüm"e sahip olur. Bunlar RAM konsolundan silindikten sonra, kalan "varsayılan" ilke silinebilir ve bu, ilkeyi Alibaba Cloud hesabınızdan tamamen kaldırır.
10. Sıkça kullanılan izinleri nasıl atarım?
Alibaba Cloud, RAM kullanıcılarına, gruplarına ve rollerine iliştirebileceğiniz sıkça kullanılan izinlerden oluşan Sistem İlkeleri sunar. Bu ilkeler, Alibaba Cloud tarafından oluşturulan ve yönetilen kapsamlı izin kümeleridir; örneğin ECS için salt okunur izin veya ECS için tam izin. Bu ilkeleri kullanabilir ancak değiştiremezsiniz.
11. Özel bir ilke nasıl oluşturulur?
1. RAM konsoluna erişin, İlkeler'i seçin.
2. "İlke Oluştur"a tıklayın.
3. Listeden bir şablon seçin (örneğin, AliyunOSSReadOnlyAccess).
4. İlkenin adını, açıklamasını ve içeriğini ihtiyaç duyduğunuz gibi düzenleyin.
5. Gerekli değişiklikleri yaptıktan sonra, özel ilkeyi oluşturmak için "Tamam"a tıklayın.
12. Bir gruba ilke nasıl iliştirilir?
1. RAM konsoluna giriş yapın ve Kimlikler > Gruplar'a gidin.
2. Bir grup seçin ve İzin Ekle'ye tıklayarak İzin Ekle sayfasına gidin.
3. Gruba izin vermek için ilgili ilkenin adını seçin.
13. Aynı izin kümesi birden fazla RAM kullanıcısına nasıl atanır?
RAM gruplarına ilke iliştirebilirsiniz. Gruptaki tüm kullanıcılar, grupla ilişkilendirilen izinleri alır.
14. RAM kullanıcıları hangi tür güvenlik kimlik bilgilerine sahip olabilir?
RAM kullanıcıları, erişim anahtarları yardımıyla API'ler aracılığıyla veya Alibaba Cloud Yönetim Konsolu'na giriş yaparak bulut hizmetlerine erişebilir. Ayrıca, kullanıcı adı ve parola girildikten sonra ek bir doğrulama kodu (kullanıcının MFA cihazı tarafından sağlanan ikinci güvenlik faktörü) gerektiren Çok Faktörlü Kimlik Doğrulamayı (MFA) etkinleştirebilirsiniz. Bu, hesabınız için ek bir güvenlik katmanı sağlar.