
Son Haberler
Ağ Güvenlik Duvarları için Gartner® Magic Quadrant™ raporunda üst üste iki yıl Challenger olarak yer aldı.
Daha Fazla Bilgi >Cloud Firewall için kullandıkça öde tasarruf planları artık kullanılabilir.
Daha Fazla Bilgi >Cloud Firewall, ICSA Labs'tan IPS sertifikası aldı.
Daha Fazla Bilgi >Ürüne Genel Bakış
Alibaba Cloud Cloud Firewall, SaaS tabanlı bir güvenlik duvarı çözümüdür. İnternet Sınırı, VPC Sınırı, NAT Sınırı, Ana Bilgisayar Sınırı ve DNS Sınırı dahil olmak üzere birden fazla boyutta birleşik güvenlik yalıtımı ve kontrolü sağlar. Birincil ağ savunmanız olarak İnternet güvenlik duvarı, VPC güvenlik duvarı, NAT güvenlik duvarları, ana bilgisayar güvenlik duvarı ve DNS güvenlik duvarını entegre ederek İnternet, sanal ağ ve ana bilgisayar varlıklarınız için kapsamlı koruma sunar.
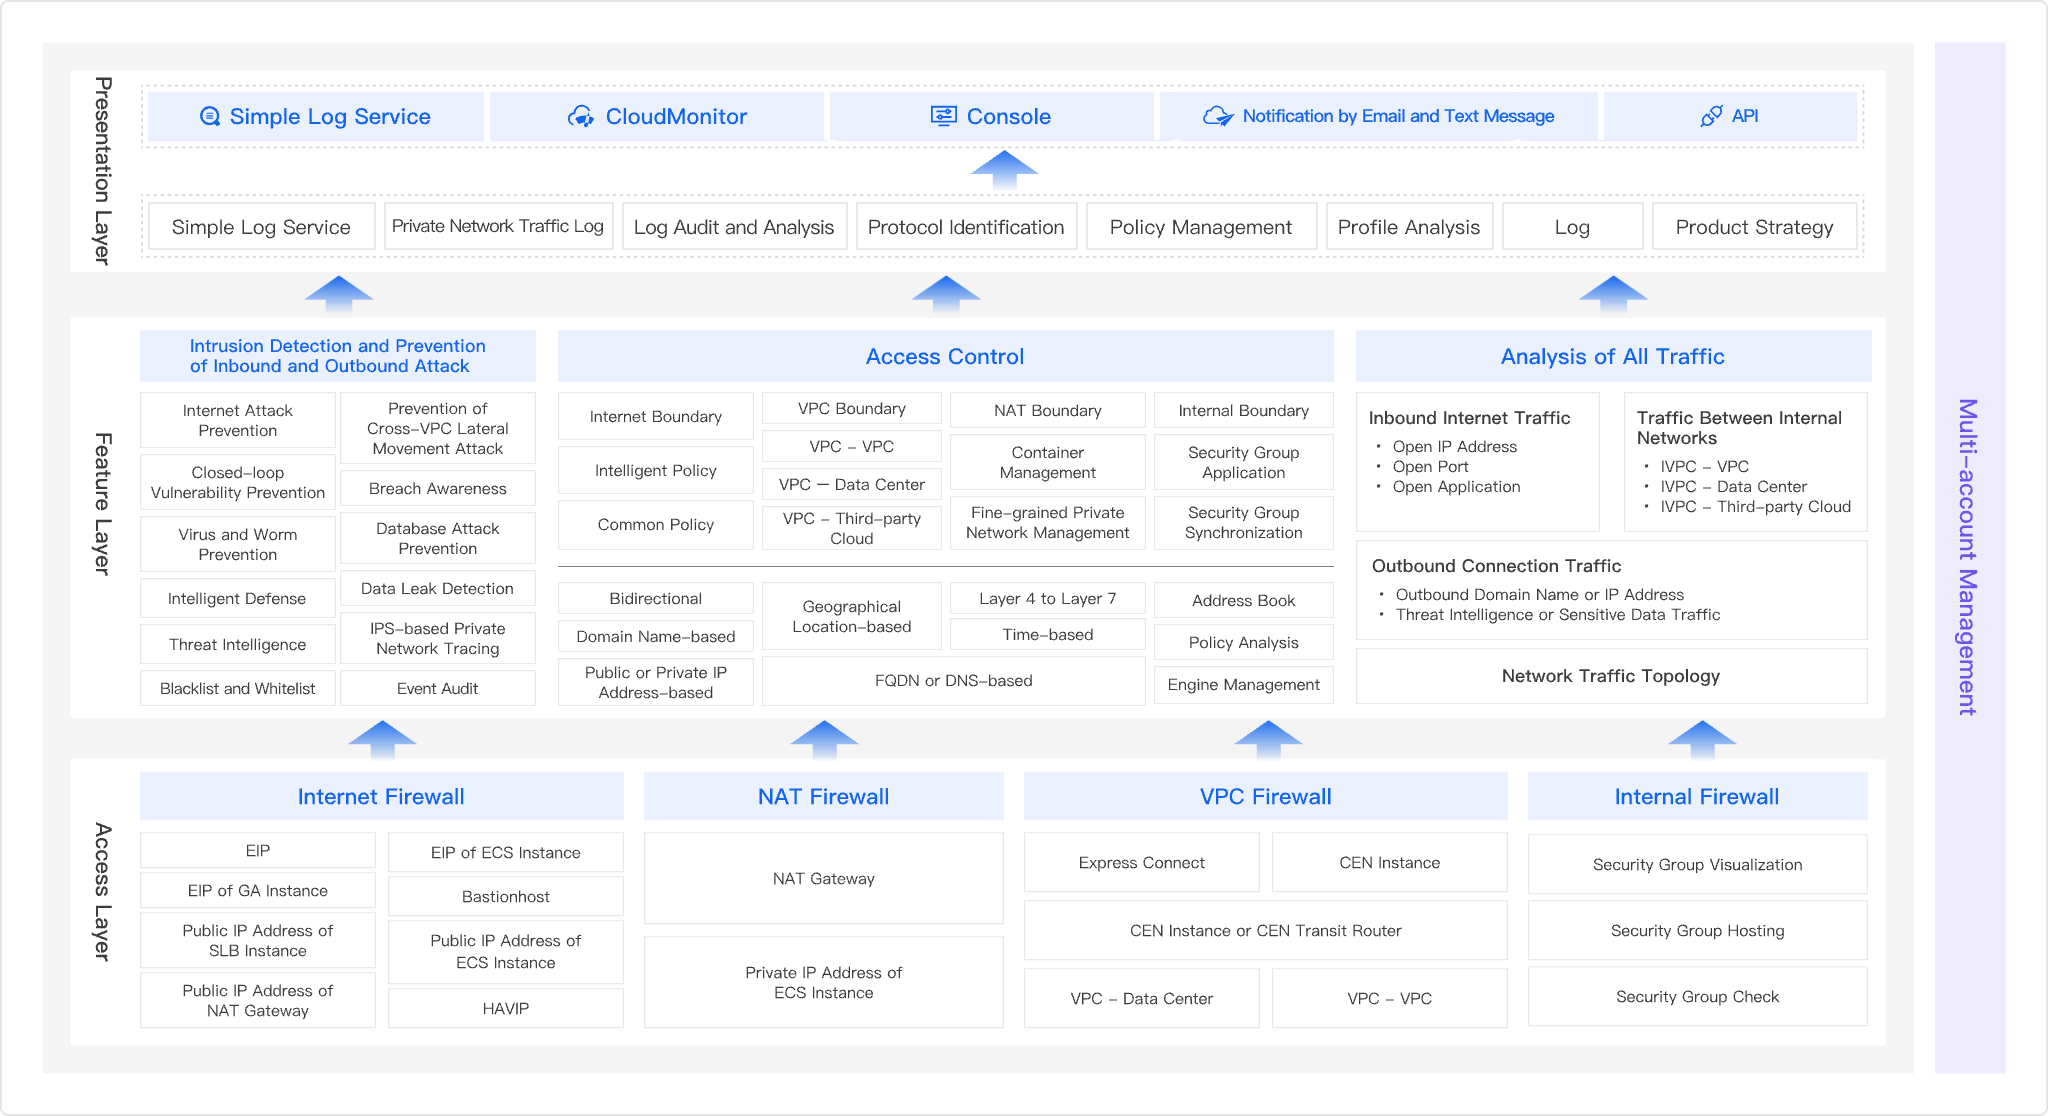
Cloud Firewall Sürümleri

• Giden anormal trafik savunması ve erişim denetimi
• Gelen İnternet saldırısı savunması ve erişim denetimi
• Temel Güvenlik Duvarı Yeteneği
• Kuzey-Güney Trafik Kontrolü Sağlama
• K-G Trafiği için Ağ IPS Sağlama
• Trafik analizi ve günlük yönetimi
• Trafik topolojisi
• Merkezi Güvenlik Grubu Yönetimi
• Merkezi Çoklu Hesap Yönetimi
• Özel koruma kuralları desteği
• Enterprise sürümünün sunduğu tüm özellikler
• CEN örneğiyle bağlanan çoklu hesap VPC'leri arasındaki trafiği koruma
Avantajlar
Alibaba Cloud Cloud Firewall kullanımı kolay, kararlı ve güvenilirdir. İnternet Sınırı, VPC ve NAT sınırlarında dağıtılarak aşağıdaki avantajlara sahip bir bulut güvenlik sistemi oluşturmanızı sağlar.
Bulut Yerel
Ürün; ECS örneklerinin genel IP adresleri, SLB genel IP'leri, HAVIP'ler, EIP'ler ve NAT EIP'leri dahil olmak üzere genel varlıklar için tek tıkla koruma desteği sunar. Ayrıca yeni eklenen varlıklar için otomatik koruma sağlar.
Ağ mimarinizde değişiklik yapmadan anında etkinleştirebilirsiniz. Bu sayede karmaşık yapılandırma gerektirmeden anında savunma sağlanır ve operasyon ile bakım eforu önemli ölçüde azaltılır.
Esneklik ve Kararlılık
Cloud Firewall, iş ihtiyaçlarınızla birlikte kesintisiz olarak ölçeklenir. Ayrıca üstün istikrarı garanti etmek için yerleşik yüksek kullanılabilirlik özelliğine sahiptir.
Derin Tehdit Savunması
Hacker saldırıları, güvenlik açığı istismarları, kaba kuvvet saldırıları, solucanlar, madencilik programları, arka kapı truva atları ve DoS saldırıları dahil olmak üzere kötü amaçlı trafiği gerçek zamanlı olarak proaktif bir şekilde tespit eder ve engeller. Bu sayede yetkisiz erişimi ve veri ihlallerini önleyerek buluttaki kurumsal bilgi sistemlerinizi ve ağ mimarinizi korur.
Esnek Faturalandırma
Küçük ve orta ölçekli işletmeler kullandıkça öde modelini seçebilirken, daha büyük işletmeler abonelik planını tercih edebilir. Faturalandırma yöntemlerimiz çeşitli ve esnektir.
Özellikler
Ayrıntılı Erişim Denetimi
Cloud Firewall, İnternet'ten hizmetlere yönelik erişim denetimi politikalarını ve hizmetler arası mikro bölümlendirme politikalarını merkezi olarak yönetmenize olanak tanır. IP adresleri, bağlantı noktaları, uygulamalar, alan adları ve konumlar tabanlı erişim denetimi dahil olmak üzere 4. Katmandan 7. Katmana kadar ayrıntılı erişim denetimini destekler.
Giden Bağlantıların Tespiti ve Korunması
Cloud Firewall, kötü amaçlı istekleri ayırt etmeye yardımcı olmak için bulut kaynaklarının giden bağlantı trafiğini tespit edip analiz edebilir. Ayrıca varlıklarınızın giden bağlantı trafiği ayna oturumlarını gerçek zamanlı olarak görüntüleyerek şüpheli ana bilgisayarları ve ihlalleri en kısa sürede tespit etmenize olanak tanır.
VPC Yalıtımı ve Kontrolü
VPC güvenlik duvarları, VPC'ler arasındaki trafiği ve VPC'ler ile veri merkezleri arasındaki trafiği tespit edip kontrol etmeye yardımcı olur. Bu sayede VPC'ler arası trafiği, VPC'ler ile veri merkezleri arasındaki trafiği ayrıntılı olarak kontrol edebilir ve dahili yatay hareket saldırılarına karşı koruma sağlayabilirsiniz.
Gerçek Zamanlı Saldırı Tespiti ve Koruması
Cloud Firewall, yerleşik tehdit algılama motorunu ve tehdit istihbaratını kullanarak komut yürütmeleri, ters kabuklar, veritabanı saldırıları, madencilik ve truva atı programları, virüsler ve solucanlar dahil olmak üzere İnternet üzerindeki kötü amaçlı trafik sızma girişimlerini ve yaygın saldırıları gerçek zamanlı olarak engeller.
Güvenlik Açıkları İçin Sanal Yama Koruması
Cloud Firewall, İnternet'e açık varlıklarınıza yönelik saldırılarda hackerlar tarafından istismar edilen güvenlik açıklarını tespit etmek için Security Center ile entegre olabilir. Cloud Firewall ayrıca sıfır gün güvenlik açıkları da dahil olmak üzere bu açıklara karşı savunma sağlamak amacıyla sanal yamalar sunar. Bu sayede varlıklarınızın güvenlik açıkları aracılığıyla ihlal edilmesini önleyebilirsiniz.
Varlık Maruz Kalma Risklerinin Kontrolü
Cloud Firewall, İnternet'e açık varlıkları (EIP'ler, ECS örneklerinin genel IP adresleri, SLB örnekleri ve ENI'ler gibi) merkezi olarak yönetmenize ve analiz etmenize olanak tanır. Ayrıca ayrıntılı erişim denetimi ve İnternet risk savunmasını destekleyerek ağ saldırı yüzeyini azaltmanıza yardımcı olur.
Çoklu Hesap Yönetimi
Cloud Firewall, birden fazla hesabın kaynakları üzerinde merkezi güvenlik kontrolü uygulamaya yardımcı olmak için Kaynak Yönetimi özelliklerini destekler. Bu özellikler arasında kaynak koruma entegrasyonu, güvenlik politikası yapılandırmaları, saldırı korumaları ve günlük istatistiklerini görüntüleme yer alır. Bu sayede güvenlik operasyon ve bakım verimliliğini artırabilirsiniz.
Görselleştirilmiş Trafik Analizi
Cloud Firewall, trafik bilgilerini görselleştirilmiş bir şekilde sunabilir. Tüm genel IP adreslerinin trafik bilgileri ve trafik eğilim grafikleri, en yüksek gelen ve giden trafik istatistikleri ile VPC'ler arası trafik dağılımı gibi verileri içerir. Bu sayede İnternet'e açık varlıklarınızın ve dahili varlıklarınızın giden trafiğini izlemenize yardımcı olur.
Ağ Günlüğü Denetimi ve Analizi
Cloud Firewall, ağ trafiğini gerçek zamanlı olarak denetlemeye yardımcı olmak için trafik günlükleri, olay günlükleri ve işlem günlükleri dahil olmak üzere günlük kayıtlarında günlük denetimi özelliğini destekler. Örneğin, saldırı savunma günlüklerini ve erişim denetimi kurallarının isabet sonuçlarını denetleyip izleyebilirsiniz.
Özellik Karşılaştırması
| Özellik | Alibaba Cloud | Sağlayıcı F |
|---|---|---|
| Bulut Ağ Varlığı Koruması | ||
| İnternet Trafiği | ✔ | ✔ |
| VPC'den VPC'ye Trafik | ✔ | ✔ |
| NAT Gateway Trafiği | ✔ | ✔ |
| Genel Varlıklar için Otomatik Senkronizasyon ve Koruma | ✔ | ✖ |
| Esnek Yüksek Kullanılabilirlik | ✔ | HA bileşenlerinin ayrı dağıtımı gereklidir. |
| Çoklu Hesap Yönetimi | ✔ | Manager bileşeninin ayrı satın alınması gereklidir. |
| Saldırı Önleme ve Erişim Denetimi | ||
| IPS Temel Koruma | ✔ | ✔ |
| Tehdit İstihbaratı | ✔ | ✔ |
| Acil Güvenlik Açığı Yamalama | 3 saat | 24+ saat |
| Akıllı Savunma | ✔ | ✖ |
| Giden Hassas Veri Tespiti | ✔ | ✖ |
| Akıllı Adres Defteri | ✔ | ✖ |
| Trafik Görselleştirme ve Analizi | ||
| Trafik Eğilimleri için Anomali Tespiti | ✔ | ✔ |
| Genel Maruz Kalma Analizi | ✔ | ✔ |
| Proaktif Giden Bağlantı Analizi | ✔ | ✖ |
| VPC'ler Arası Erişim Analizi | ✔ | ✖ |
| Yapay Zeka Aracı Erişim Trafiği Analizi | ✔ | ✖ |
Senaryolar
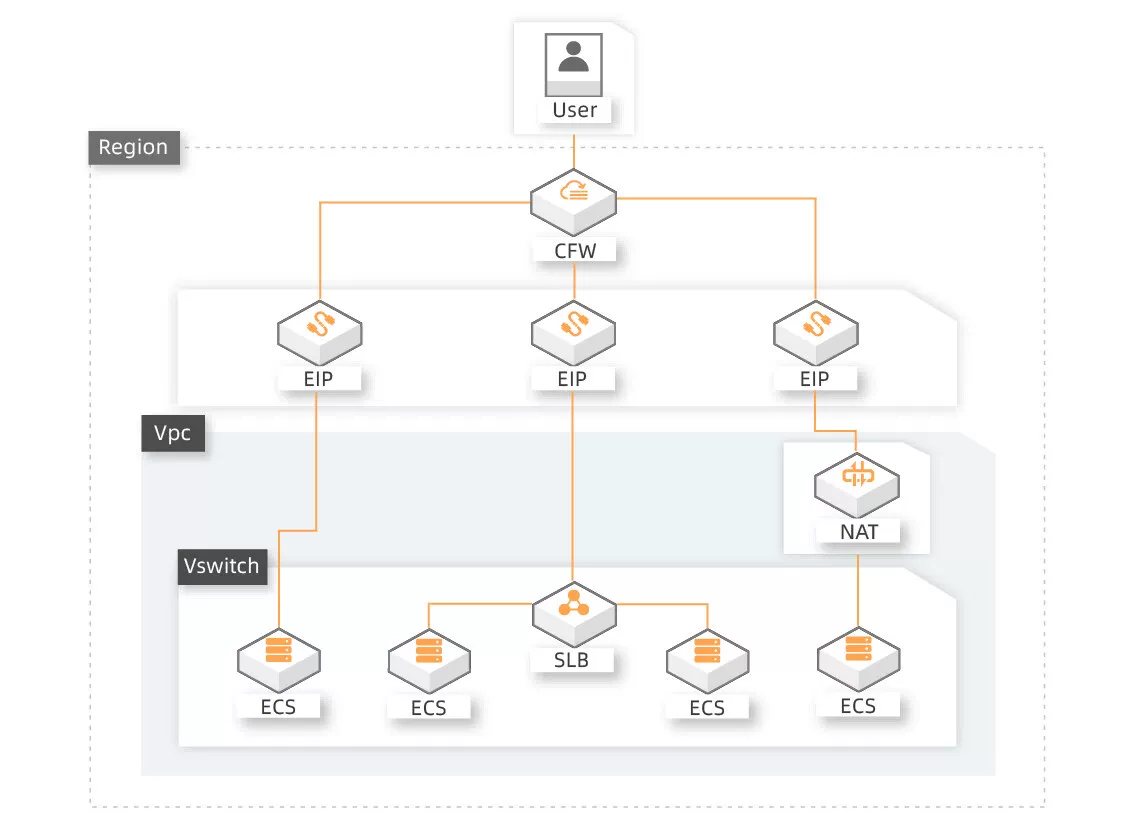
İnternet'e Açık Varlık Koruması ve Kontrolü İçin Gerekli Güvenlik Yetenekleri
Cloud Firewall, İnternet'e açık varlıklarınız için otomatik koruma sağlar. Bu varlıkları saldırılara karşı korumak amacıyla ağ genelinde tehdit istihbaratı ve sanal yama özelliklerini bir araya getirir. Ayrıca Cloud Firewall, İnternet'e açık varlıklarınızı sınıflandırmanıza ve bu varlıklara erişimi denetlemenize olanak tanır.
Öne Çıkanlar
-
 Bulut Varlıklarının İnternet'e Açık Kalmasından Kaynaklanan Risklerin Önlenmesi
Bulut varlıklarının maruz kalmasından kaynaklanan güvenlik sorunlarını kolayca yönetebilirsiniz.
-
Erişim Politikası ve Güvenlik Spesifikasyonu Yönetimi
Cloud Firewall, gelen ve giden trafik için erişim politikalarını kontrol etmenize yardımcı olur.
İlgili Hizmet
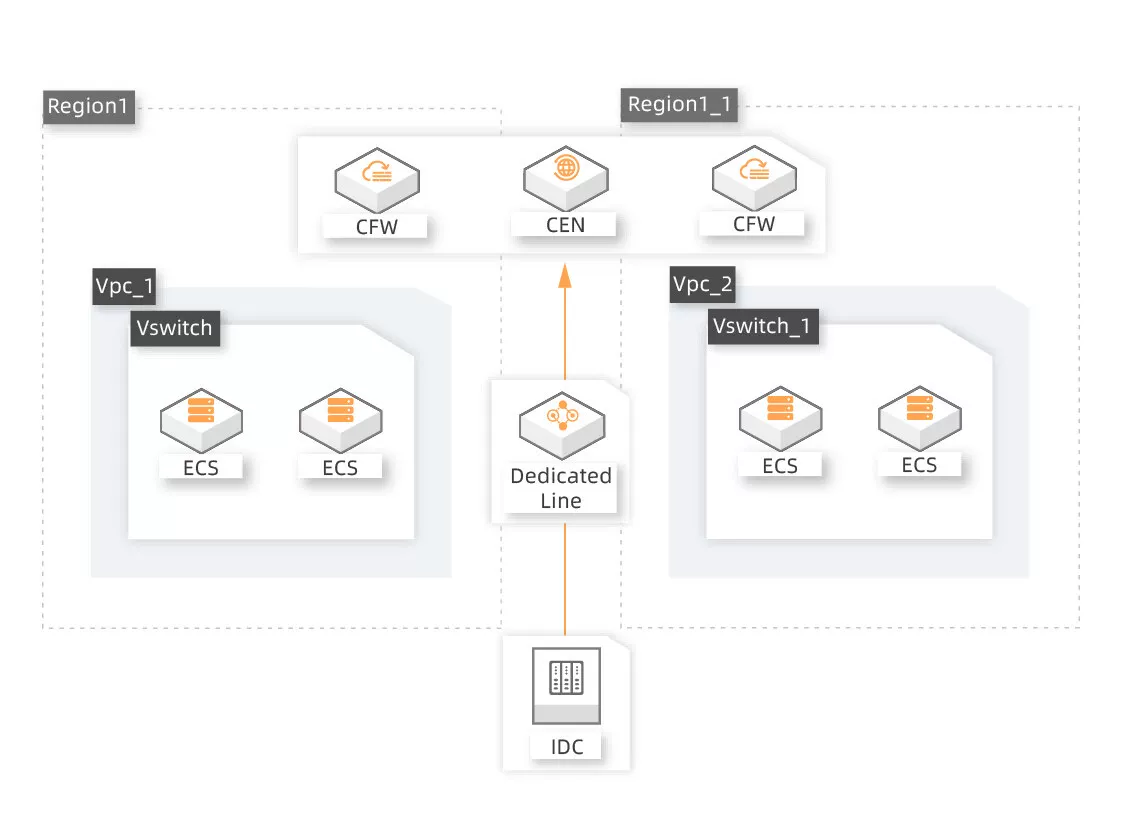
Hibrit Bulut Senaryolarında Cloud Firewall Çözümleri
VPC'leri yalıtmak ve yatay hareket saldırılarına karşı savunmak için birden fazla VPC arasına veya bir VPC ile veri merkezi arasına bulut güvenlik duvarı dağıtabilirsiniz. Ayrıca hibrit bulut senaryolarında VPC ile veri merkezi arasındaki kiralanmış hat bağlantılarını korumak için Cloud Firewall'u dağıtabilirsiniz.
Öne Çıkanlar
-
VPC'ler Arası Trafik Güvenliği
Cloud Firewall, birden fazla VPC arasındaki trafiği tespit etmenize ve kontrol etmenize yardımcı olur.
-
VPC'ler ile Veri Merkezleri Arası Erişimden Kaynaklanan Risklerin Önlenmesi
VPC'ler arası trafik için sunulan kontrol ve koruma özelliği, VPC'ler ile veri merkezleri arasındaki trafik için de geçerlidir.
İlgili Hizmet
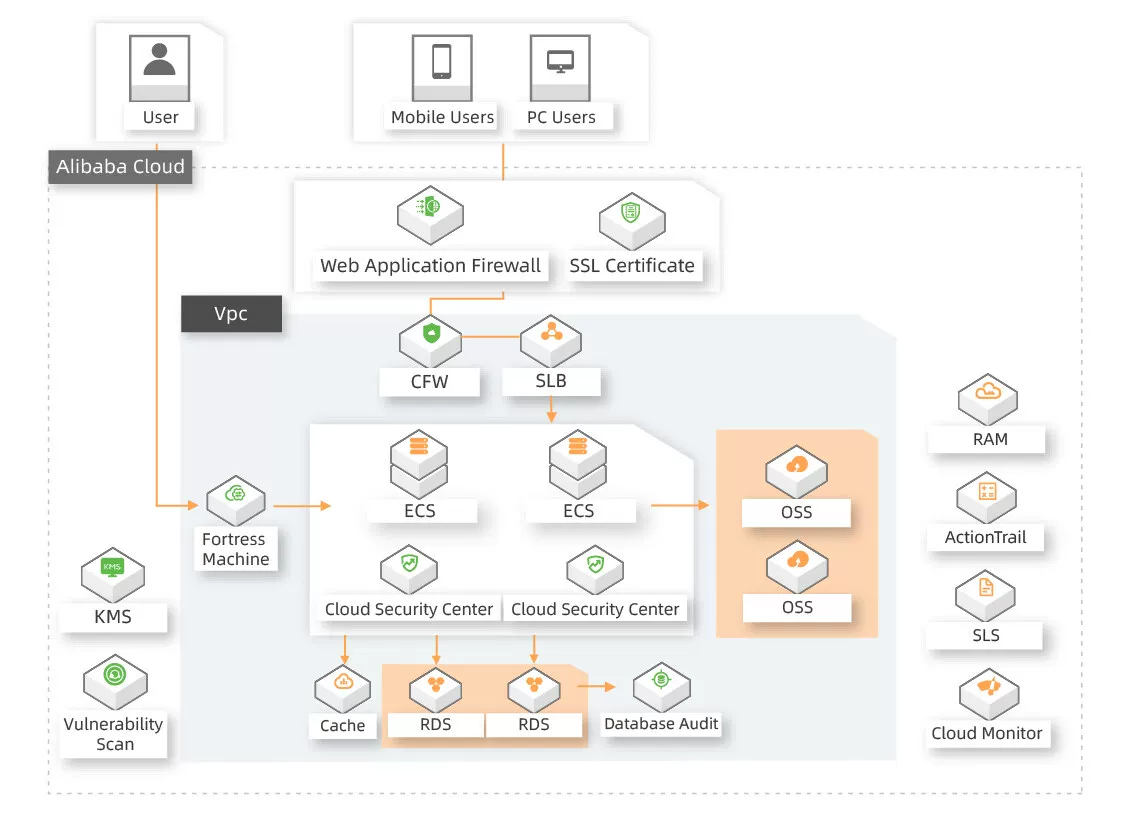
Siber Güvenlik Sınıflandırılmış Koruma Gereksinimlerini Karşılamak
Siber Güvenlik Sınıflandırılmış Koruma 2.0'ın 2. ve 3. seviye gereksinimlerini (sınır koruması, erişim denetimi, saldırı önleme, kötü amaçlı kod önleme, istenmeyen posta önleme ve güvenlik denetimi gibi) karşılamak için Cloud Firewall'u dağıtabilirsiniz.
Öne Çıkanlar
-
Siber Güvenlik Sınıflandırılmış Koruma
Siber Güvenlik Sınıflandırılmış Koruma 2.0 gereksinimlerini (alan sınırı koruması, ağ erişim denetimi, ağ saldırı önleme ve trafik güvenlik denetimi gibi) karşılamak için Cloud Firewall'u dağıtabilirsiniz.
İlgili Hizmet
Müşteri Hikayeleri
Alibaba Cloud, yıllardır işimizi desteklemek için güvenilir ve güçlü ürünler ile hizmetler sunuyor. Müşterilerimize güvenilir dijital çözümler sunmak ve yapay zeka ile büyümemizi ve verimliliğimizi güçlendirmek için Alibaba Cloud ile çalışmaya devam etmekten heyecan duyuyoruz.
Dr. Luan Huanbo | 6Estates Kurucusu ve CEO'su
Cloud Firewall'u zengin özellikleri (erişim denetimi, trafik analizi ve saldırı önleme gibi) için kullanıyoruz. Bu hizmet, ağ trafiğinin gerçek zamanlı izlenmesini sunarak güvenlik politikalarını kolayca belirlememize ve uygulamamıza olanak tanır. Ayrıca potansiyel ağ tehditlerini tespit etmemize ve azaltmamıza yardımcı olarak bulut ortamımızın güvenliğini ve istikrarını sağlar.
Alibaba Cloud'un kapsamlı ürün yelpazesi (depolama, bilişim, güvenlik ve ağ gibi) çeşitli ihtiyaçlarımızı ve beklentilerimizi karşılıyor.
Kan Tse | HRIS, Chow Sang Sang Holdings International Ltd.
Güvenli, istikrarlı ve kesintisiz bir dijital deneyim sağlamak için Chow Sang Sang, verileri depolamak, işlemek ve erişime sunmak amacıyla temel Alibaba Cloud ürünlerinin bir kombinasyonunu benimsedi. Chow Sang Sang, çevrimiçi güvenliğini korumak ve yönetmek için Web Application Firewall (WAF), Cloud Firewall ve Bastionhost gibi çeşitli güvenlik ürünleri kullanır.
Hundsun & IHS Markit China, çekirdek banka uygulama sistemlerini Alibaba FinCloud üzerinde dağıtan ilk finansal kurumlardan biri olmaktan gurur duyar. Hundsun & IHS Markit China, daha fazla hizmeti deneyerek ve birlikte yeni çözümler geliştirerek Alibaba Cloud ile verimli ortaklığını sürdürmeyi umuyor.
Hundsun & IHS Markit China, Çin Halk Bankası'nın finansal kurumlar için belirlediği BT düzenlemelerini karşılamak amacıyla Alibaba Cloud Uyum Ekibi ile yakın işbirliği yaptı. Bu kapsamda Anti-DDoS, WAF, KMS, Bastionhost ve Cloud Firewall dahil olmak üzere çeşitli Alibaba Cloud Güvenlik ürünlerini ve hizmetlerini benimsedi.
Tonghai Financial, gelecekte daha fazla uygulamayı ve sistemi Alibaba Cloud'a geçirmeyi planlıyor. BT mühendisleri asıl görevlerine odaklanabiliyor; altyapı kurulumu ve donanım bakımı iş yükünü en aza indirebiliyor.
Alibaba Cloud'un desteği, IT altyapısının çevikliğini ve ölçeklenebilirliğini garanti eder. Alibaba Cloud'un kapsamlı güvenlik çözümleri (Anti-DDoS, Cloud Firewall ve Security Center gibi) Tonghai Financial'ın güvenlik duruşunu güçlendirdi ve düzenleyici gereksinimleri karşılamasına yardımcı oldu.
Kiplepay, stratejik ortak ve sağlayıcı olarak Alibaba Cloud ile büyümesini sürdürmeyi dört gözle bekliyor. Müşterileri için ödeme ekosistemlerini desteklemeye devam etmeyi ve müşterilerinin kendisine olan güvenini artırmayı hedefliyor.
Ricky Lew | CEO, Kiplepay Sdn. Bhd.
Alibaba Cloud'un Cloud Firewall, Web Application Firewall (WAF) ve Security Center izleme hizmetleri, Kiplepay'in arka uç işlemlerini siber saldırılardan korur, güvenlik açıklarını ve sistem temellerini yönetir; böylece kullanıcı deneyimini geliştiren kesintisiz günlük iş operasyonlarını mümkün kılar.
Alibaba Cloud, iş yükü gereksinimlerine göre bulut kaynaklarını otomatik olarak sağlamak ve kaldırmak için dinamik ölçeklendirme yetenekleri sunar. Key Links, iş zorluklarını aşmak için bu yeteneklerden yararlanmak istedi ve bulut ortağı olarak Alibaba Cloud'u seçti.
Key Links, politikalar belirlemek, ağını korumak ve İnternet kaynaklı trafiği kontrol etmek için Cloud Firewall'dan yararlandı. Son kullanıcıya yönelik arayüzlerden gelen gerçek zamanlı tehditleri (kötü amaçlı trafik gibi) tanımlamak ve azaltmak için Web Application Firewall (WAF) kullandı.
Alibaba Cloud ile kurulan ortaklık, Matrix'in güvenli ve düzenlenmiş küresel bir ticaret ve takas merkezi işletmesine, altyapı maliyetlerini optimize etmesine ve BAE'deki operasyonlarını genişletmesine yardımcı oldu.
Basab Banerjee | CIO, Matrix
Matrix, ticaret platformunun genel güvenlik yeteneklerini güçlendirmek için Alibaba Cloud Anti-DDoS, Cloud Firewall ve Web Application Firewall (WAF) gibi çeşitli bulut tabanlı güvenlik ürünlerini dağıttı.

