
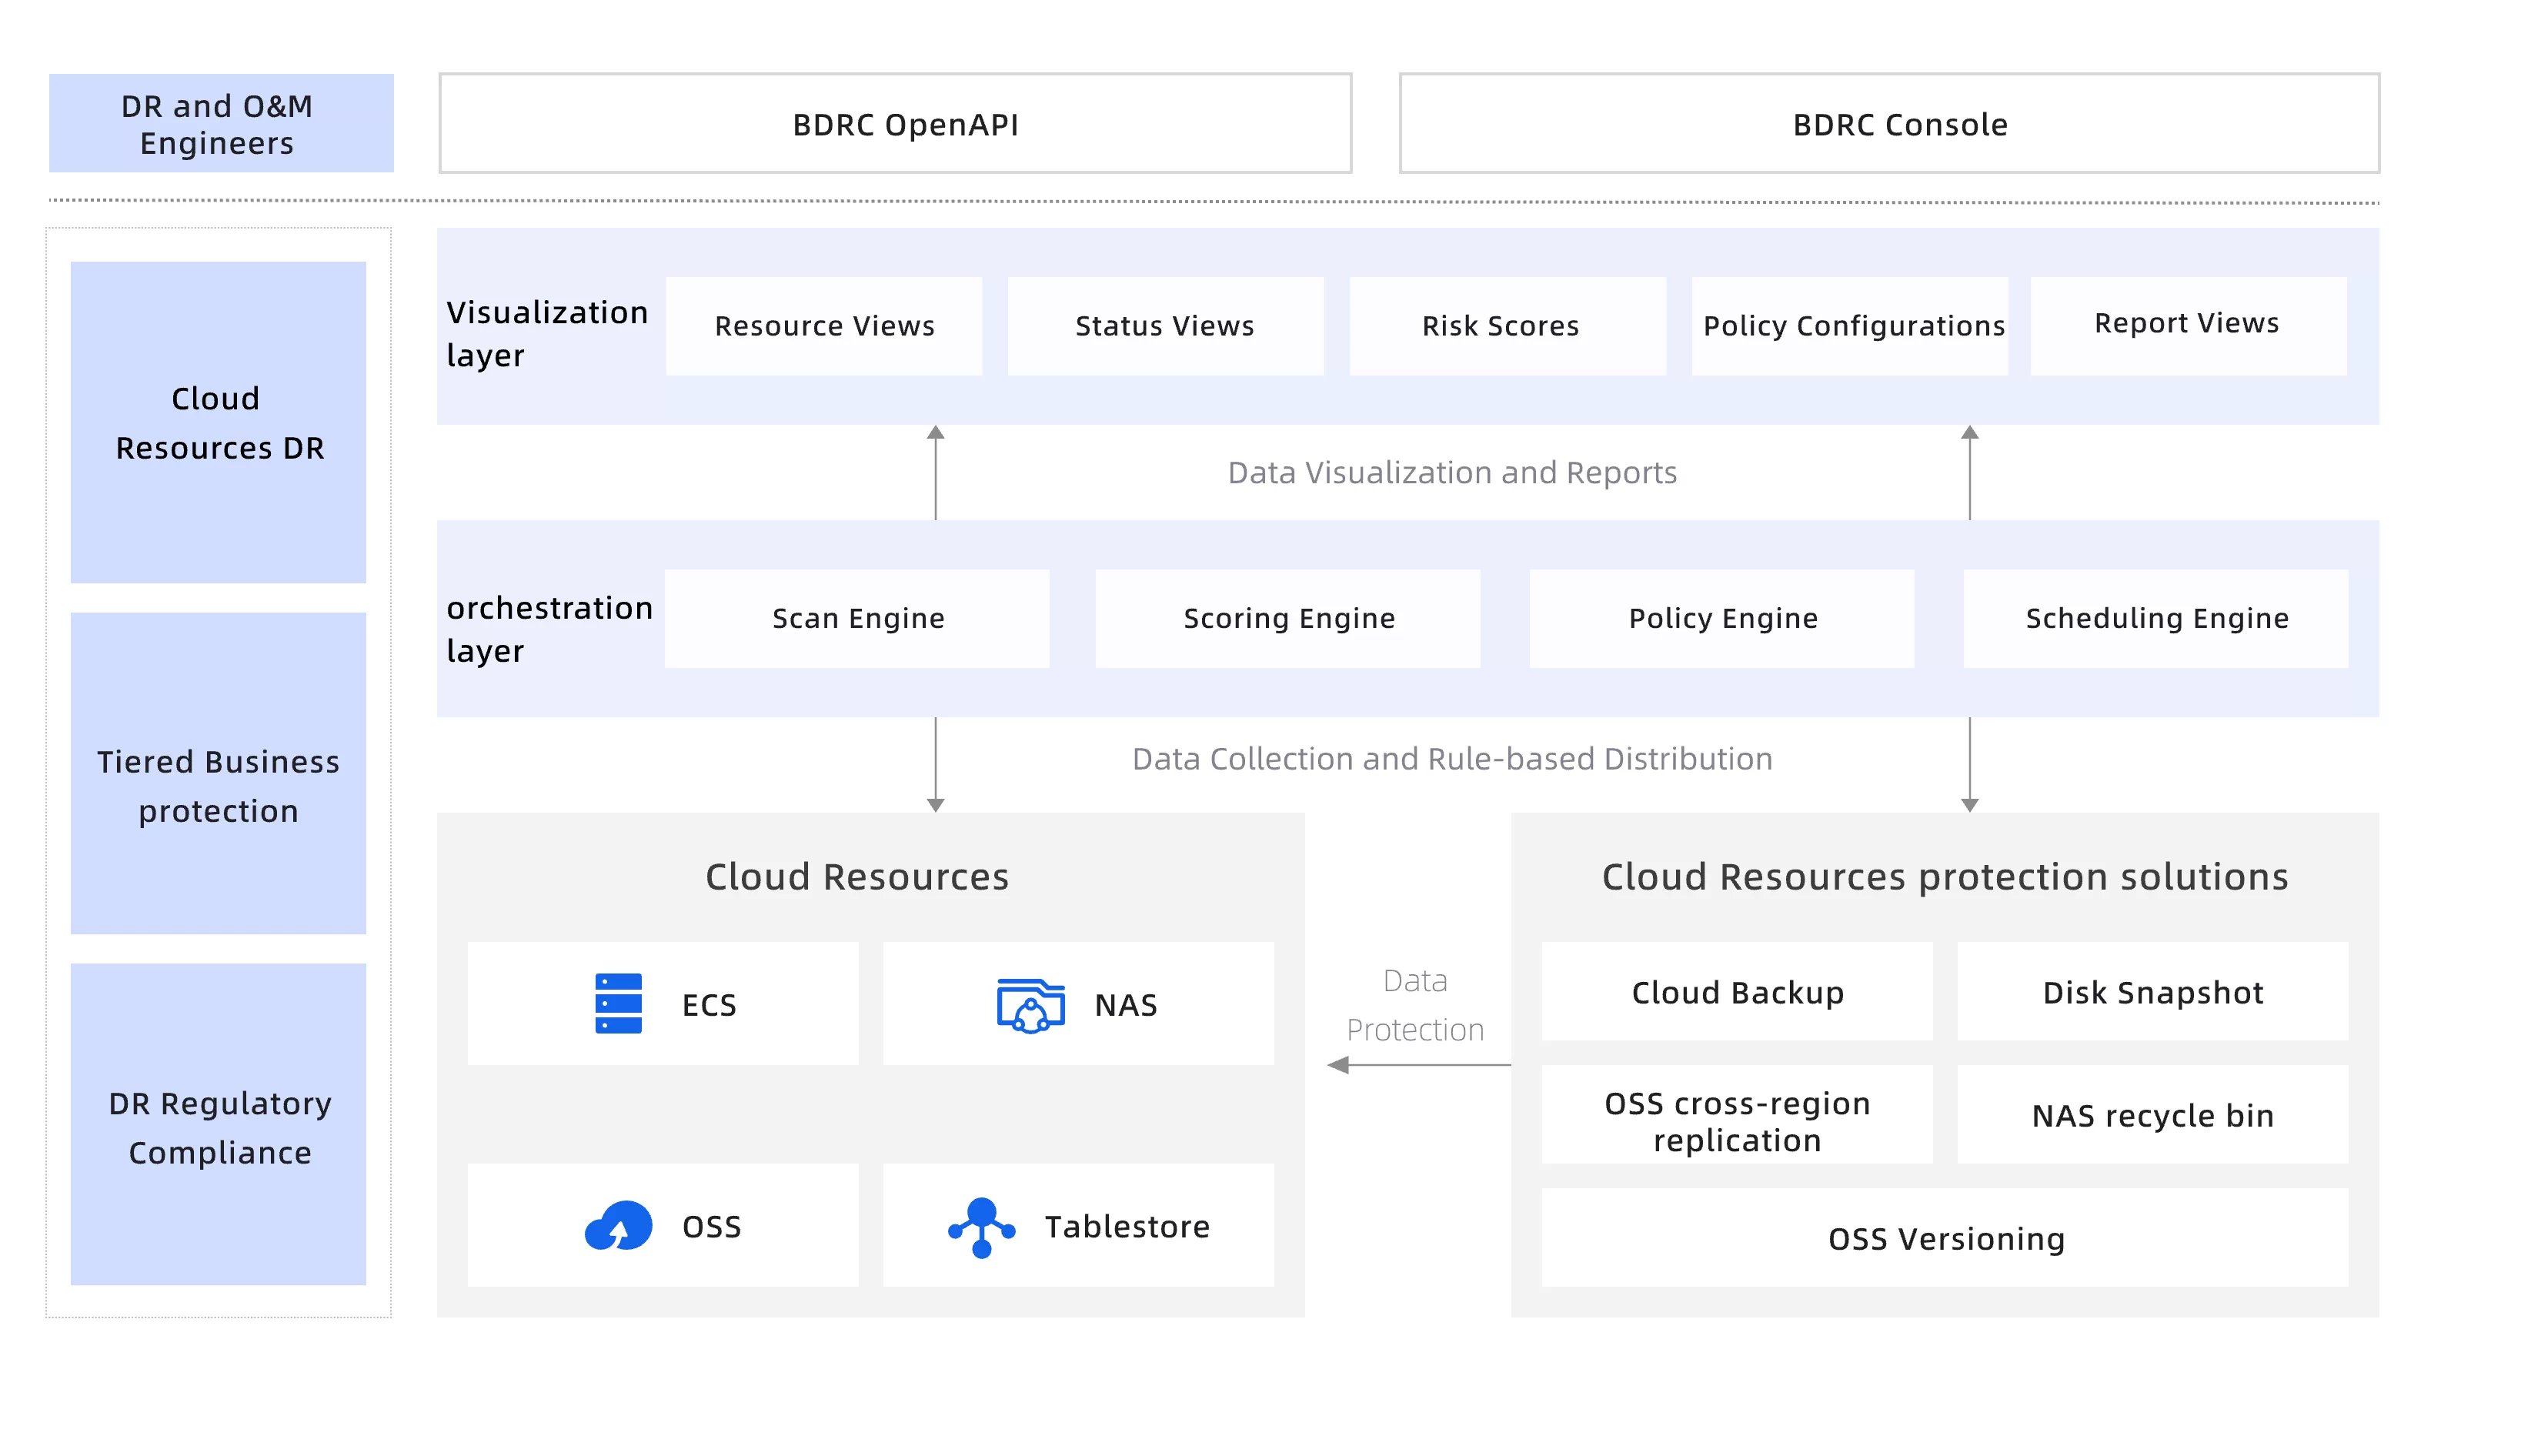
BDRC Genel Bakış
Avantajlar
-
-
Hepsi bir arada uyumluluk ve koruma
Alibaba Cloud'un tam kapsamlı yerel veri depolama afet kurtarma çözümü.
-
-
Görsel içgörüler ve bölgeler arası uyumluluk
Puan, yıldız derecelendirmeleri ve 3D görselleştirme ile çok açılı veri koruma görünümü.
-
-
Özel ilkeler ve merkezi denetim
İş ihtiyaçlarını karşılamak için kaynakları kullanımlarına göre sınıflandırın ve yönetin.
-
-
Kullanım kolaylığı
Süreci basitleştirmek için rehberli yapılandırma sürecine sahip hepsi bir arada ilke merkezi.
Kullanım Senaryosu
-
01
Birleşik Yedekleme Yönetimi
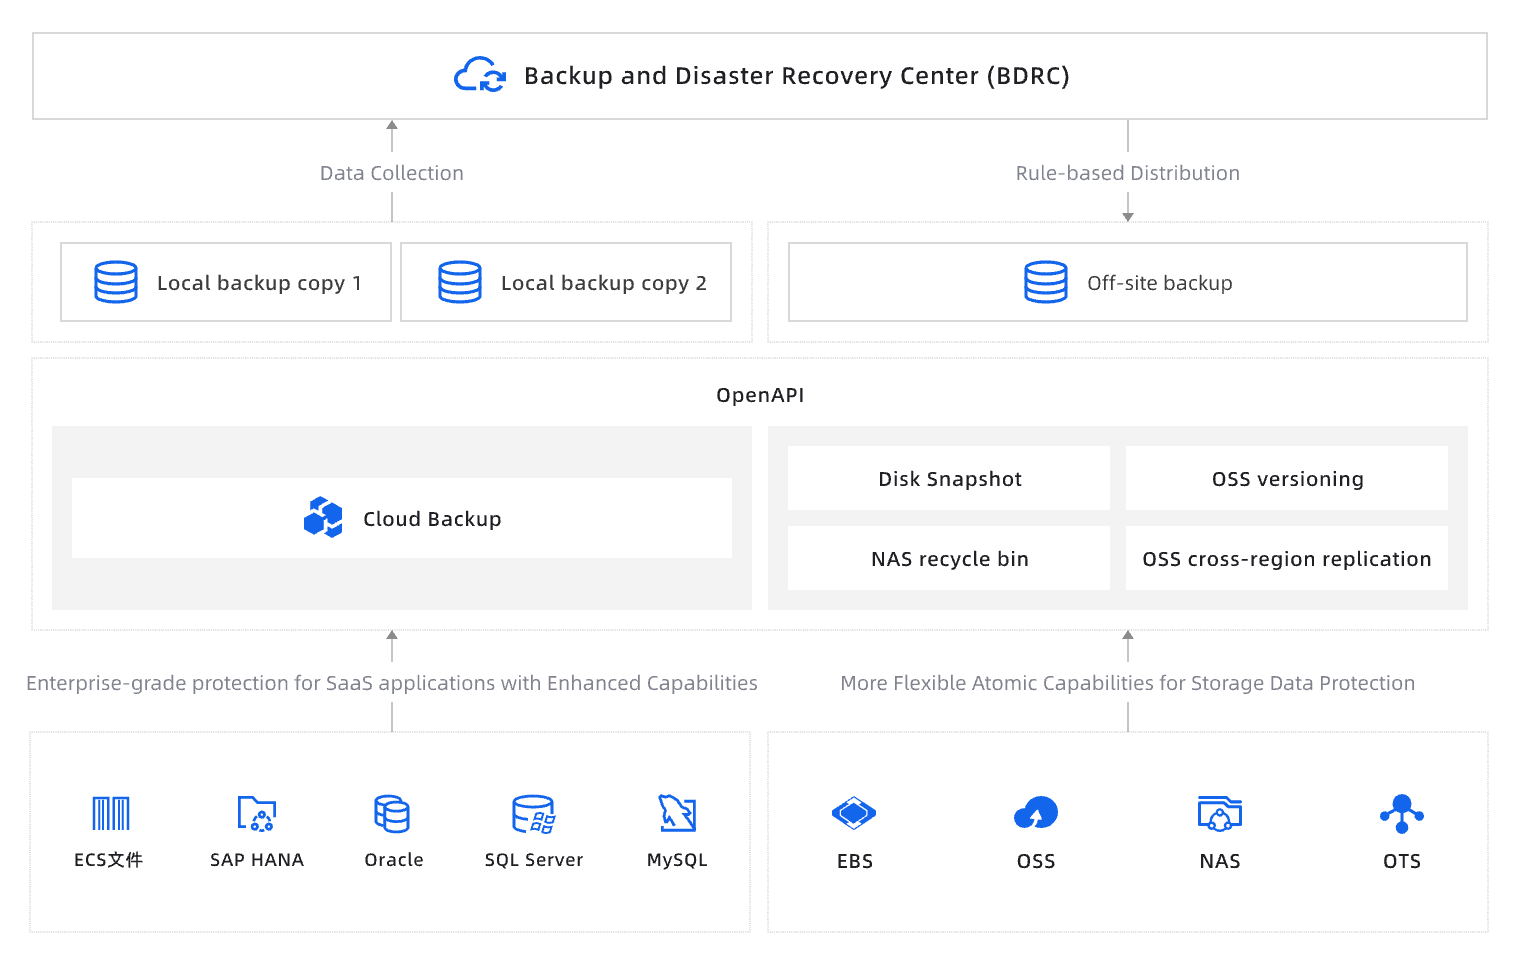
BDRC kuruluşları, veri kritikliğine göre uyarlanmış katmanlı koruma ile bulut kaynağı yedeklemelerini kolaylaştıracak; böylece uyumluluğu ve operasyonel dayanıklılığı güvence altına alacak. -
02
Bulut Varlık Yedeklemesi
BDRC, bulut kaynakları (ECS, OSS) için çok varlıklı koruma sağlayarak, otomatik sistem devretme ve ayrıntılı saklama politikalarıyla hızlı kurtarma ve veri bütünlüğü sunar; böylece dayanıklılık ve iş sürekliliği sağlanır. -
03
Katmanlı Veri Koruması
Güvenlik seviyelerini önceliklendirmek, değerlendirmek ve izlemek için kaynakları öneme göre koruma katmanlarına ayırın, çeşitli senaryolarda uyumluluğu sağlayın ve operasyonel gerekliliklerin karşılandığından emin olun. -
04
Uyumluluk Odaklı Veri Koruması
Yerel ve uzak yedeklemelere yönelik yapılandırma sağlığını değerlendirerek eksiklikleri belirleyin ve hedefe yönelik çözümler uygulayarak uyumluluğa hazır olunmasını sağlayın.
Güvenlik ve Uyumluluk
-
Veri Güvenliği
BDRC, güçlü veri koruması sağlamak için asgari veri erişimli bir mimari kullanır.
BDRC yalnızca hassas olmayan meta verilerle (örnek yapılandırmaları, zaman damgaları, izinler gibi) etkileşime girer; gerçek kullanıcı verilerini (dosyalar, veritabanları, uygulama içerikleri gibi) toplamaz, saklamaz veya işlemez. Bu tasarım GDPR, HIPAA ve PCI-DSS uyumluluk gereksinimleriyle uyumlu olup hassas bilgilere maruz kalma riskini en aza indirir.
Güvenli, API Tabanlı Entegrasyon:
Tüm etkileşimler, bulut platformlarının (AWS, Azure, GCP gibi) sağladığı sektör standardı OpenAPI'leri kullanır. Bu API'ler, BDRC'nin temel verilere doğrudan erişim gerektirmeden veri koruma durumunu (şifreleme ayarları, yedekleme ilkeleri gibi) değerlendirmesini sağlar. Kimlik doğrulama ve şifreleme API düzeyinde uygulanarak güvenli ve denetlenebilir erişim garanti edilir.
Daha Fazla Bilgi > -
Erişim Denetimi
BDRC, katı erişim denetimleri ve şeffaf yetkilendirme mekanizmaları uygulayarak güvenlik en iyi uygulamalarına bağlı kalır.
En Az Ayrıcalık İlkesi (PoLP) Asgari İzinler:
BDRC, yalnızca veri koruma durumunu izlemek için gereken temel izinlerle (meta veri okuma, yedekleme yapılandırmalarını kontrol etme gibi) çalışır. Gizli Erişim Yoktur: Ek veya "gizli" izinler kullanılmaz; bu sayede tam şeffaflık ile GDPR, SOC 2 ve CIS standartlarına uyum sağlanır. Uyumluluk Hizalaması: Bu yaklaşım saldırı yüzeylerini en aza indirir ve ayrıcalık yükseltme riskini azaltarak küresel düzenleyici gereksinimleri karşılar.
RAM Tabanlı Yetkilendirme Çerçevesi Rol Tabanlı Erişim Denetimi (RBAC):
BDRC, eylemlerin kimliğini doğrulamak ve yetkilendirmek için Resource Access Management (RAM) kimliklerini kullanır. Güvenli Algılama ve Düzeltme: Veri koruma durumunu algılamak (şifreleme eksiklikleri, yedekleme hataları gibi) RAM tabanlı kimlik doğrulama gerektirir. Karşı önlemler uygulamak (şifrelemeyi etkinleştirme, yedeklemeleri yapılandırma gibi) de açık RAM izinleri talep eder; bu da hesap verebilirliği ve denetlenebilirliği sağlar. Geçici Kimlik Bilgileri: Erişim kısa ömürlü belirteçler veya geçici kimlik bilgileri aracılığıyla verilir, böylece uzun vadeli maruz kalma riskleri azaltılır.
Daha Fazla Bilgi > -
Günlük Kaydı ve Denetim
BDRC, ayrıntılı günlük kaydı ve denetim mekanizmaları aracılığıyla tüm faaliyetlerin tam izlenebilirliğini sağlar. Bu sayede bulut kaynağı izleme, risk yönetimi ve ilke uygulamasında uçtan uca görünürlük elde edersiniz.
Tarama Denetimi Bulut Kaynağı Taramaları:
BDRC tarafından bulut kaynaklarında (örnekler, depolama, veritabanları gibi) gerçekleştirilen her tarama; zaman damgası, kapsam ve sonuçlar dahil olmak üzere otomatik olarak kaydedilir. Denetim İzi: Günlükler; tarama tetikleyicileri, yapılandırmalar ve algılanan riskler gibi meta verileri yakalayarak adli analiz ve uyumluluk doğrulamasını mümkün kılar.
Entegrasyon:
Günlükler yapılandırılmış bir biçimde (JSON gibi) saklanır ve SIEM araçlarıyla (Splunk, ELK Stack gibi) entegrasyon için dışa aktarılabilir. İşlem Denetimi Kullanıcı Eylemleri: Puan sorguları, risk çözümleme iş akışları, ilke oluşturma ve yapılandırma değişiklikleri dahil tüm işlemler; kullanıcı kimliği, zaman damgası ve eylem ayrıntılarıyla birlikte kaydedilir.
Şeffaflık:
Günlükler, yönetim ekiplerinin iç ilkeler ve dış düzenlemelerle (GDPR, SOC 2 gibi) uyumu doğrulaması için eksiksiz bir denetim izi sağlar. Erişim Denetimi: Denetim günlükleri, yalnızca yetkili personelin bunları görüntüleyebilmesini veya değiştirebilmesini sağlamak amacıyla rol tabanlı erişim denetimleriyle (RBAC) korunur.
Daha Fazla Bilgi >
Fiyatlandırma
BDRC'nin kullanımı ücretsiz! Uygulama ihtiyaçlarınıza bağlı olarak veri koruma puanlarını iyileştirmek veya riskleri çözüme kavuşturmak için ECS anlık görüntüleri ya da Bulut Yedekleme gibi ücretli hizmetlerden faydalanmak gerekebilir.
Ortaya çıkabilecek diğer masraflar hakkında daha fazla bilgi için İlgili Fiyatlandırma bölümüne bakın.

