
為什麼選擇安全訪問服務邊緣(SASE)
企業無需再投資複雜且昂貴的安全硬體裝置,即可快速構建零信任內網訪問、辦公資料防泄漏、上網行為管理與審計、辦公訪問加速等在內的辦公安全體系。
-
統一安全管控
一體化管控中心,統一管控零信任內網訪問(ZTNA)和辦公資料防泄漏(DLP)
-
全球辦公加速
一站式辦公加速方案,保障海外員工訪問國內辦公應用,國內員工訪問海外辦公應用使用體驗
-
混合雲快速組網
-
基於身份的安全性原則
支援對接企業已有的身份體系,藉助ZTNA、DLP保障員工在所有位置實現一致的安全性原則
-
智能分類分級引擎
結合通義大模型,根據企業非結構化資產特性,智能產生資產分類分級策略,降低配置周期,提升員工使用體驗
-
高可用架構
雲端式基礎設施服務,安全節點全球分布,員工就近智能接入,原生高可用架構
-
靈活接入
滿足業務動態拓展的特點,阿里雲SASE具備分布全球的SaaS存取點、同時支援自建存取點,可以與企業的雲、本機資料中心或混合實境世界快速組網,保障員工任何時間任何地點靈活並安全的訪問部署在任意位置的辦公應用。
-
簡化安全營運
降低企業安全營運投入,阿里雲SASE採用one sever、one agent的產品架構,企業管理員只需要維護一個安全管理控制中心,員工只需要安裝一個安全APP,提供端到端的數字型驗監測,極大提升安全營運效率,同時減少員工終端安全APP的安裝。
-
智能高效
在安全營運情境提升安全性原則準確率,如阿里雲SASE引入包括通義千問在內的多種大模型,大幅提升DLP管控策略的準確率。在員工辦公體驗情境,引入智能選路能力,提供最優接入鏈路保障。
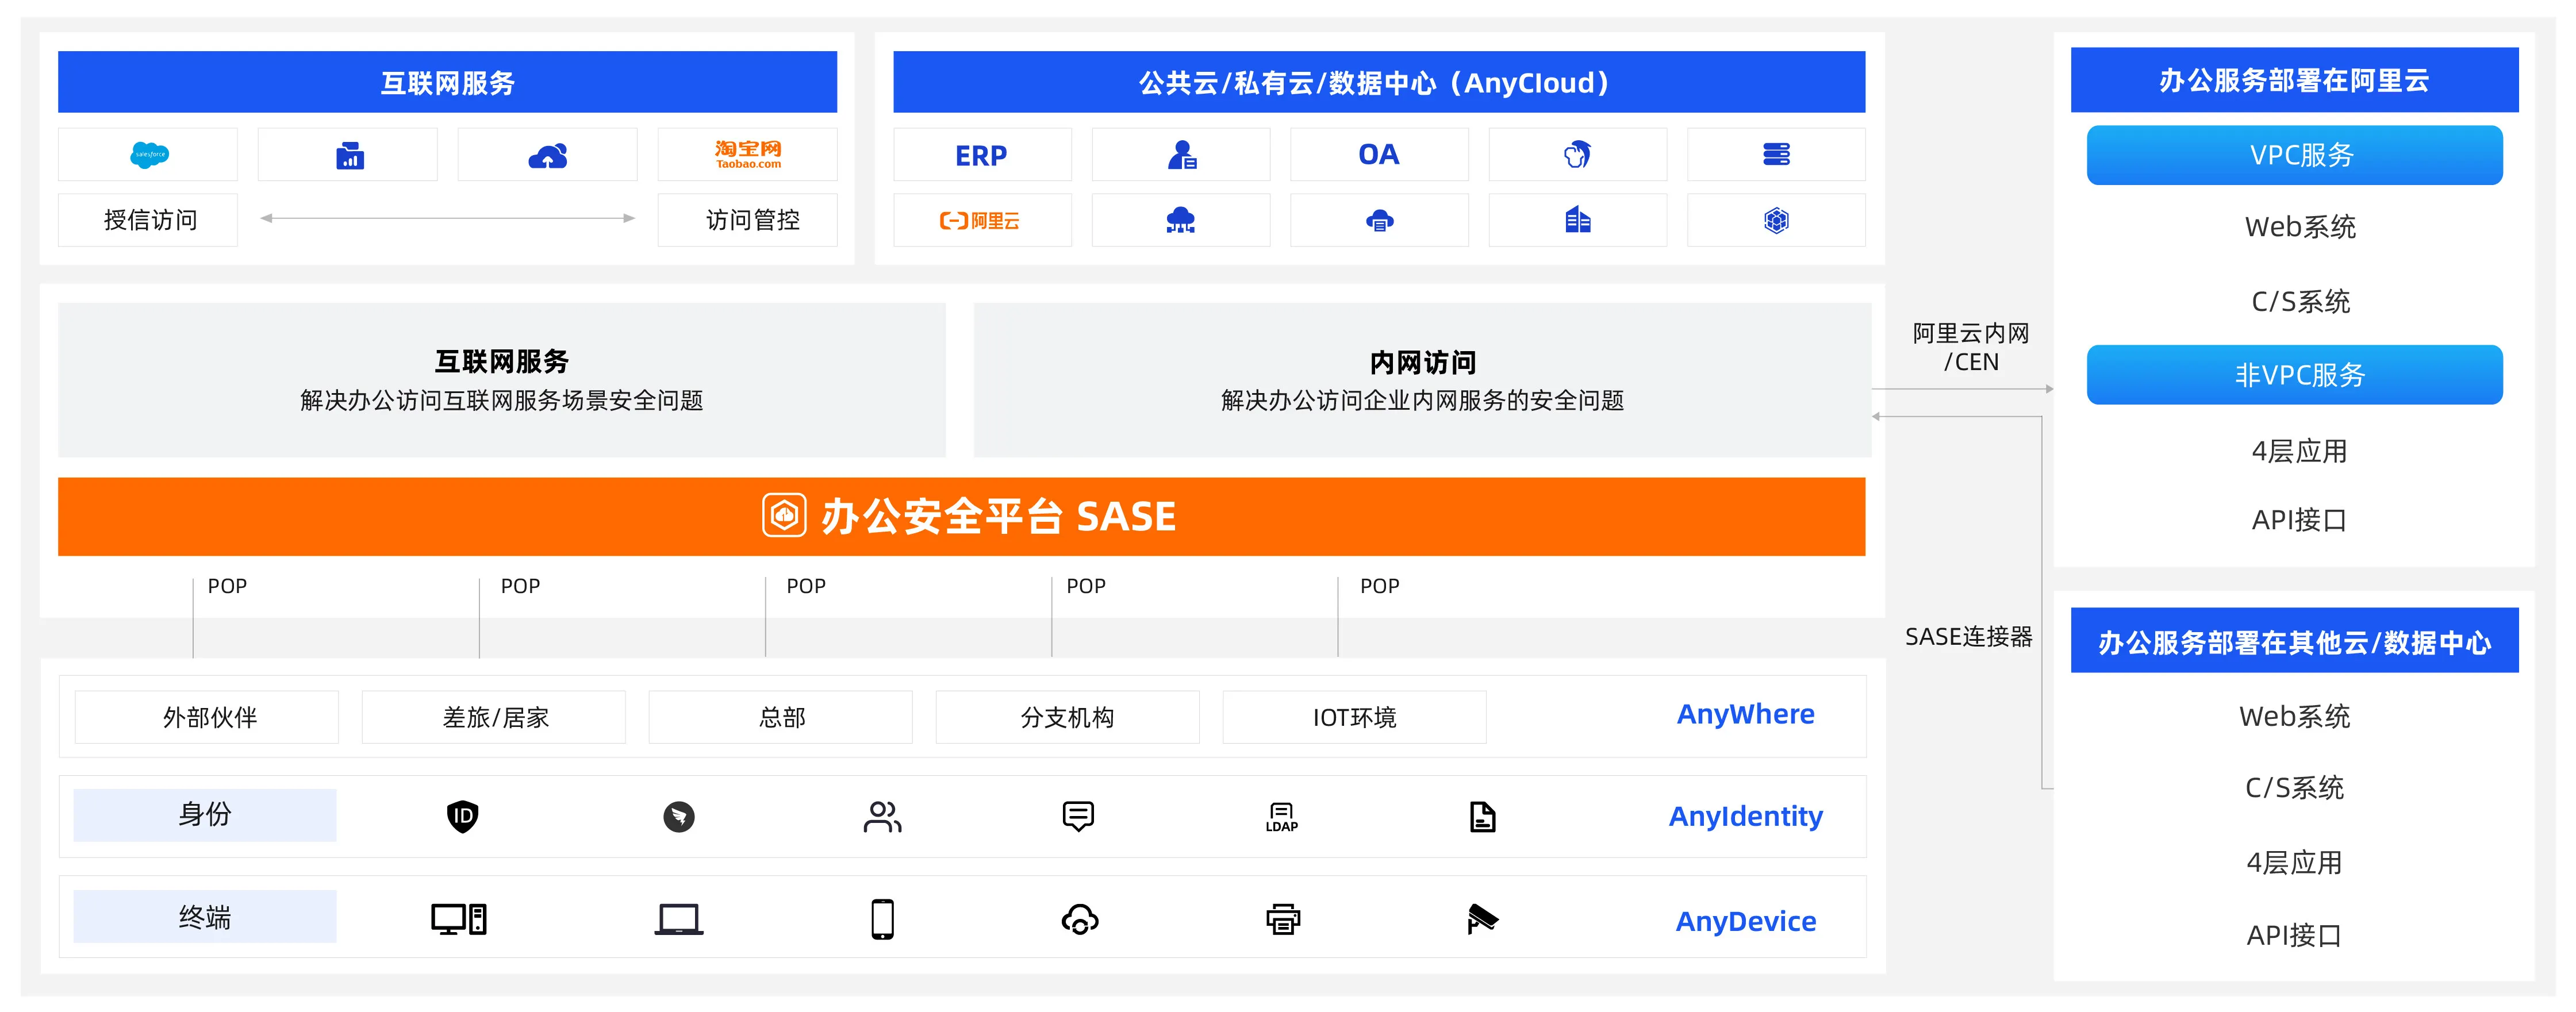
SASE應用情境
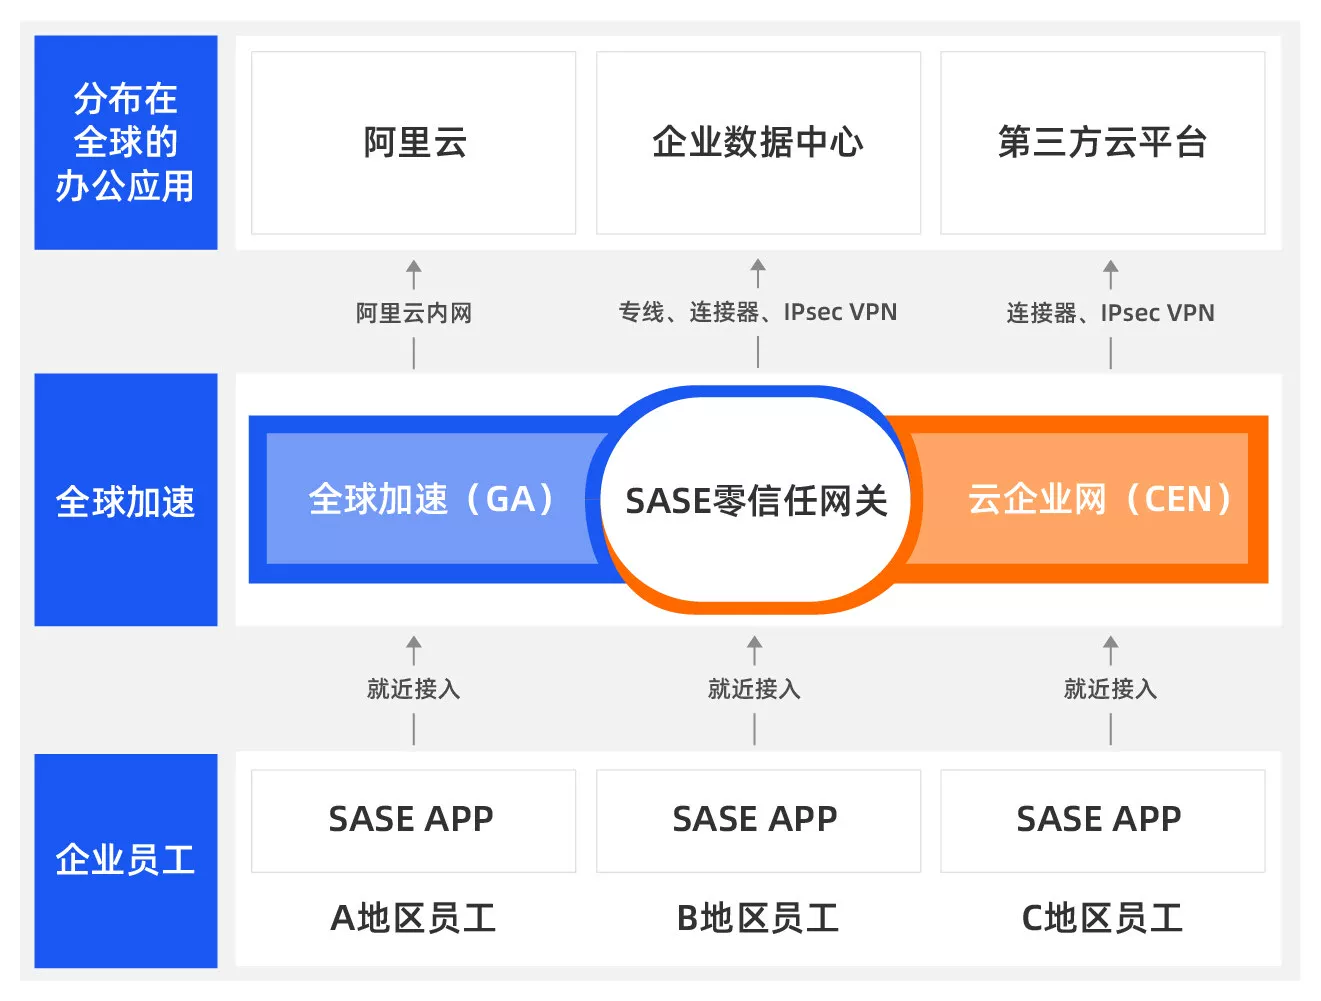
零信任內網訪問-全球安全辦公
為企業提供免VPN方案,採用ZTNA架構,結合阿里雲分布全球的網路節點資源,提供全球零信任辦公接入能力。適用於遠程辦公、辦公加速、供應商/外包管理、門店商超、售後服務網點等情境。 身份驅動安全性原則
支援對接業內主流身份服務,實現接入企業的SSO認證體系,同時按照企業組織架構或員工帳號配置零信任策略,如WindowsAD/LDAP、DingTalk、企業微信、飛書、IDaaS等。 全球辦公加速
網路節點全球分布,採用優質的BGP網路資源,同時結合阿里雲雲企業網(CEN)、全球辦公加速(GA)等加速產品,大幅提升海外員工訪問國內辦公應用、國內員工訪問海外辦公應用的使用體驗。 精細化存取控制
以身份為中心,支援統一的存取原則管控,支援佈建網域名+連接埠、IP+連接埠粒度的安全性原則。 agentless訪問
在供應商或外包情境,支援無代理零信任訪問模式,員工只需使用瀏覽器,既可以訪問內網辦公應用。 可視化網路監測
支援全鏈路網路診斷,數字化展示各個網路存取點網路品質情況,助力安全性系統管理員即時掌握商業網路情況。
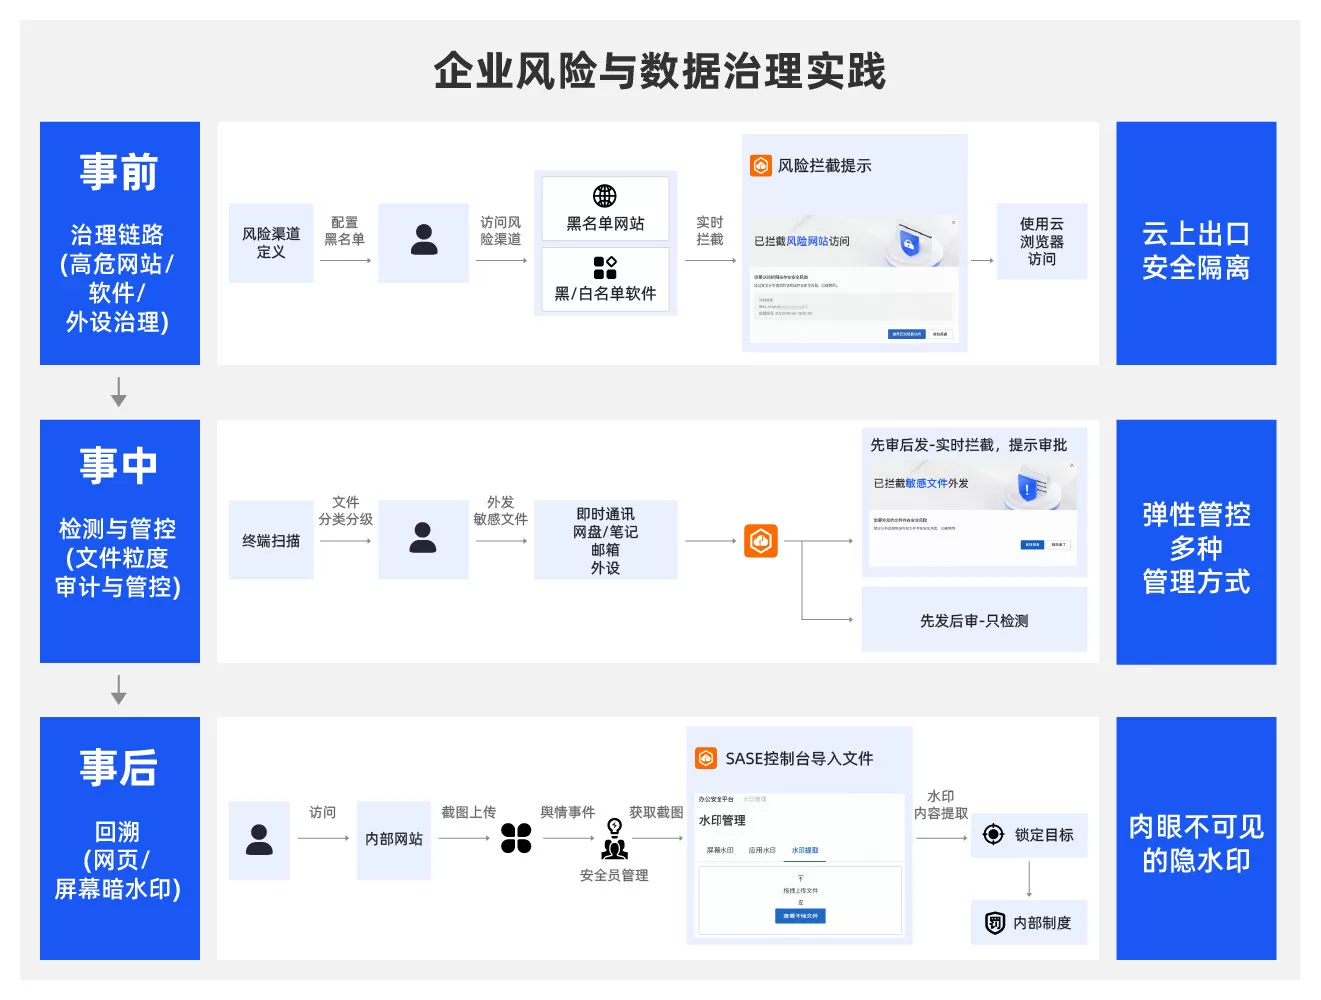
敏感性資料防泄漏—保護企業核心資產
源於阿里巴巴集團內部商密保護實踐,圍繞企業核心資產提供一體化的辦公資料保護方案,協助企業快速構建資料安全治理與安全營運體系。 風險治理
提供風險網域名稱、風險軟體及外設管控能力,支撐管理員提前收斂可能存在的非辦公渠道導致的資料外泄風險,同時提供完善的審批鏈路,保障安全管控策略的快速推廣。 資產測繪
自動掃描並梳理企業核心資產的分布情況,協助企業資料安全營運團隊即時掌握敏感性資料動態。 智能分類分級
結合通義千問在內的多個大模型,提供智能分類分級能力,根據資產測繪上報結果生產推薦策略,同時支援安全營運人員根據後續的命中結果手動或自動調整策略。 敏感性資料外發管控
支援管理員根據不同的敏感性資料等級及人群靈活配置先發後審或先審後發的安全管理原則,同時提供詳細的外發審計日誌,保障管理員有效取證。 數字浮水印
阿里雲暗浮水印具體高魯棒性、肉眼不可見的特點,支援螢幕及網頁明暗浮水印能力,可有效解決拍照、截圖導致資料泄露的溯源情境。

