
最新動向
內網 DNS 解析能力全面升級,控制台全新改版
查看詳情 >內網 DNS 解析配置支援圖形化編排,最佳化操作體驗
查看詳情 >內建權威:支援分線路/分權重智能解析,實現應用單元化改造和負載平衡
查看詳情 >緩衝管理:指定公網網域名稱常駐緩衝,外部三方公網DNS異常時仍可正常解析;應急情境下,支援手動清除緩衝
查看詳情 >轉寄管理:雲上 DNS 查詢轉寄到雲下 DNS,支撐混合雲業務間調用情境
查看詳情 >流量分析:支援基於 DNS 解析日誌的全鏈路流量分析,日誌可轉存 SLS
查看詳情 >入站終端節點:基於 VPC 自訂私網 IP 訪問 PrivateZone,解決100段地址衝突
查看詳情 >多雲+傳統 IDC 融合情境下的內網 DNS 服務平台
Alibaba Cloud DNS PrivateZone 為客戶在企業內網(如阿里雲 VPC 內網、線下 IDC 內網)的容器、雲主機 ECS 或物理機提供本地 DNS 解析和管理服務,包含內建權威、緩衝、轉寄、遞迴、自訂服務地址、流量分析等豐富的內網 DNS 服務模組,分別滿足自訂私人網域名稱和智能解析、緩衝保持加速解析、雲上雲下混合雲互聯、公網網域名稱解析、端到端解析行為分析等情境化需求。
端雲融合
滿足裝置端、IDC 端和雲平台的全融合情境的DNS解析需求,實現內網 DNS 全鏈路覆蓋。
高可用
解析組件的部署採用了全異構架構,分別在中心雲和本地雲提供高達99.99%和99.9%的等級協議 (SLA) 承諾。
顯性化
解析配置過程支援圖形化編排,提供全記錄類型的批量一鍵操作配置體驗;同時開放 DNS 解析日誌,實現全鏈路解析路徑和解析行為的顯性化。
產品功能
內建權威模組、緩衝模組、轉寄模組、遞迴模組、服務地址、流量分析模組

內建權威模組
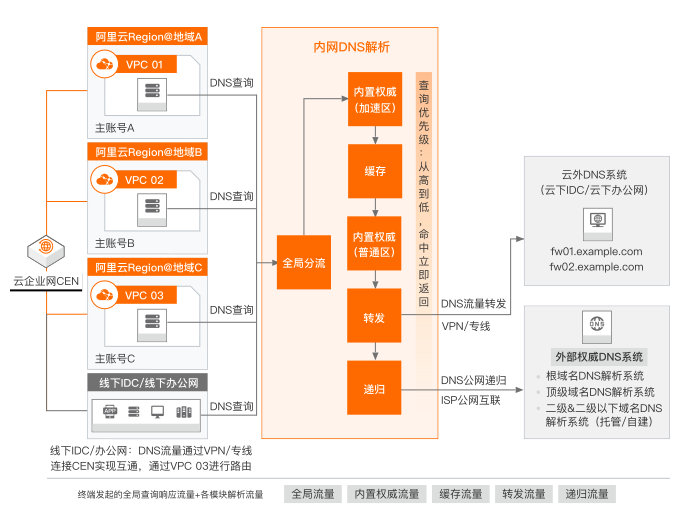
主要用於定義在內網中 (如雲內 VPC) 生效的私人權威網域名稱。內建權威服務根據部署位置分為普通區與加速區:普通區不直接面向終端提供服務,終端先訪問緩衝模組,緩衝不命中情況下才會訪問到普通區,解析資料生效時間受 TTL 配置影響;加速區直接面向終端提供服務,解析記錄直接應答,解析請求時延最短,直接存取無解析 TTL 生效限制,解析資料即時更新生效。加速區是普通區的升級版,增值的功能包括分權重的智能解析、分線路的智能解析、自訂解析線路。
VPC 安全隔離
私人網域名稱只能在被與之關聯的 VPC 內進行訪問。
跨帳號統一管理
跨帳號統一管理網域名稱 Zone 和 VPC 的綁定關係,實現 DNS 解析的統一集中化管理。
自訂權威網域名稱 (Zone)
私人網域名稱定製化,支援網域名稱 (Zone)、子網域名稱 (Zone) 的託管形式。
智能 DNS 解析 (分線路、分權重)
支援內網分線路 (可自訂) 智能解析和分權重智能解析,實現內網流量的靈活智能調度。
自訂解析線路
支援根據終端 IP 位址段資訊定義線路,進而為該線路定製私人解析記錄。
ECS 主機名稱同步
支援同步指定 Region 下的 ECS 主機名稱,支援手工同步和自動同步 (1分鐘同步1次)。
遞迴解析代理
內建權威 Zone 裡面沒有配置解析的網域名稱,走轉寄和遞迴查詢,實現同一個網域名稱(Zone)在內網和公網的解析隔離。
IP 反向解析
支援 IP 反向解析,可實現 VPC 內 IP 位址反向解析到網域名稱。
輔助 DNS
支援通過主輔同步協議 AXFR / IXFR 將自建 IDC 中的 DNS 解析資料同步至內建權威模組中。
緩衝模組
企業內網中發出的網域名稱解析查詢,通過“內建權威-普通區”、“轉寄”、“遞迴”模組查詢得到的解析結果都會暫存在“緩衝”模組中,以便後續加速對相同網域名稱訪問的解析速度。推薦您對熱點訪問、重點保護網域名稱開啟緩衝保持,解析結果在緩衝中不清除,提高網域名稱在內網解析速度;尤其對於外部公網網域名稱,可以消除公網網域名稱權威 DNS 廠商服務故障時引起的解析中斷影響 (故障時可以使用“緩衝”模組裡面的歷史資料做應答)。
緩衝保持(100%命中緩衝,TTL 到期觸發自動重新整理)
支援對熱點訪問網域名稱、重點保護網域名稱開啟緩衝保持,解析結果在緩衝中不清除,提高網域名稱在內網 DNS 解析速度,規避網域名稱的權威 DNS 廠商服務故障引起的解析服務中斷影響(在網域名稱權威 DNS 故障期間系統會以歷史解析結果持續應答);也可解除熱點網域名稱遞迴查詢限速。
緩衝清除(TTL 到期前人為主動幹預去重新整理)
應急情境下,緩衝模組中緩衝記錄的快速重新整理(突破 TTL 的到期時間限制)。
轉寄模組
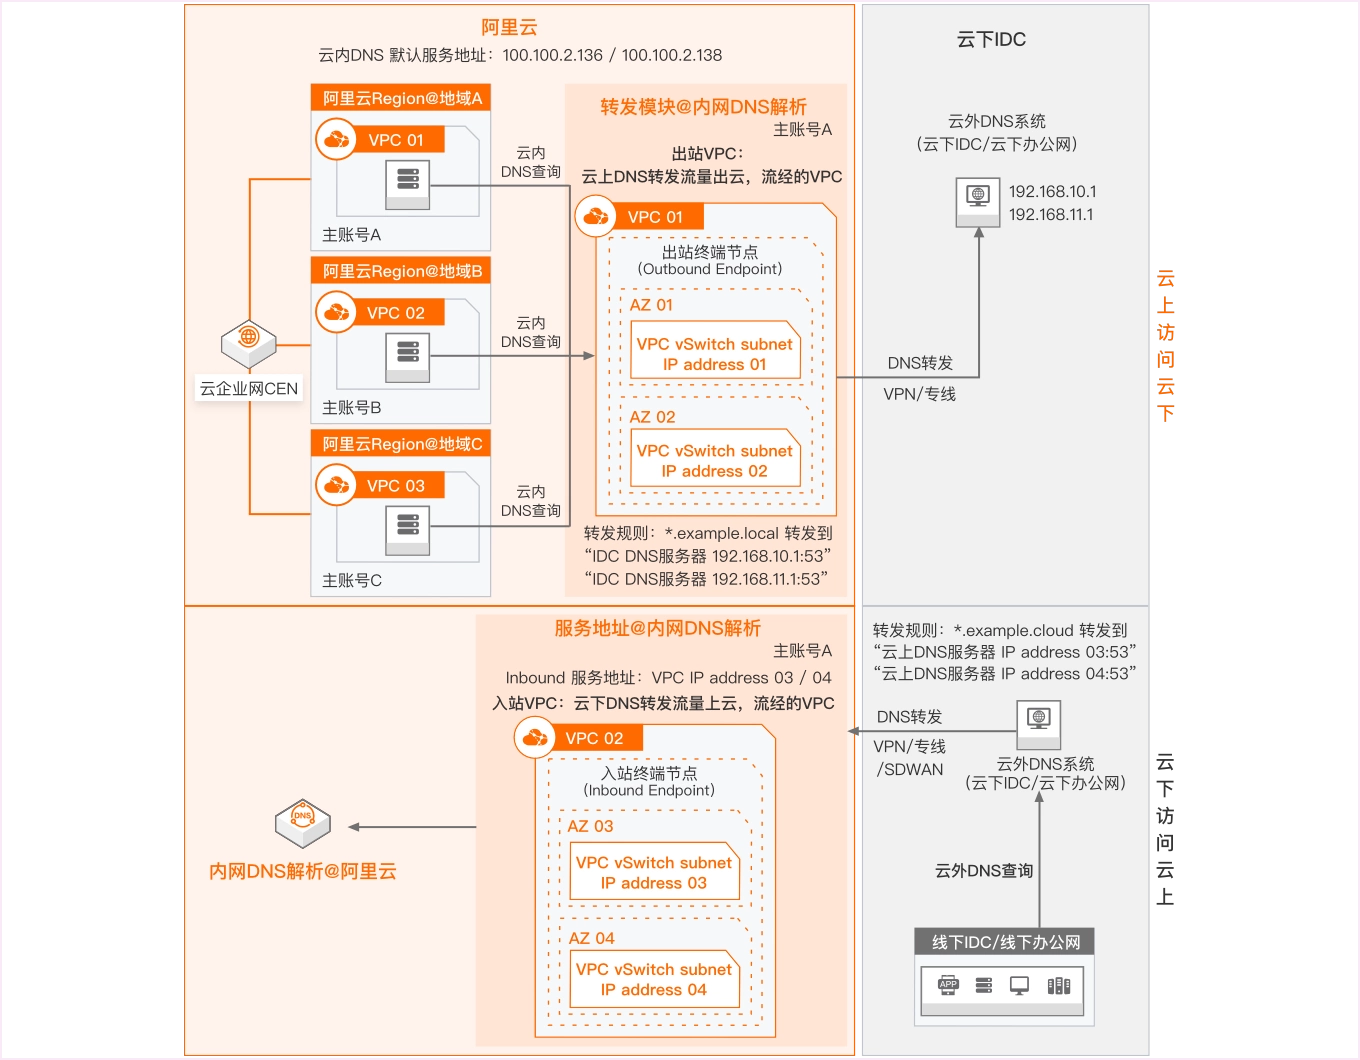
通過建立網域名稱轉寄規則和出站終端節點 (用於通過選定 VPC 實現 DNS 流量轉寄),可將阿里雲 VPC 內網的網域名稱解析請求流量轉寄到外部 DNS 系統,適用於混合雲、雲上&雲下的業務間調用情境。
出站終端節點 Outbound
作為 VPC 網路裡的 DNS 轉寄站,將雲內發起的 DNS 解析流量轉寄到外部 DNS 系統,實現雲上 ECS/容器 解析雲外 IDC 網域名稱的需求。
自訂轉寄網域名稱 (Zone)
支援定製轉寄網域名稱(Zone),可以按照網域名稱進行精細的轉寄流量控制,只允許選定的網域名稱轉寄到雲外 IDC 進行 DNS 解析。
遞迴模組
如果您在企業內網發起的網域名稱解析請求,在“內建權威”、“緩衝”模組中都沒有命中的解析記錄,在“轉寄”模組中也沒有命中的轉寄解析規則,那麼“遞迴”模組就會對該網域名稱進行公網遞迴解析查詢,從公網擷取網域名稱的權威解析結果,並更新到“緩衝”模組中。
遞迴解析
為雲內 VPC 內網中的 ECS 主機、容器等終端提供預設的免費遞迴 DNS 解析服務;遞迴 DNS 服務涉及到與外部第三方 DNS 互動,由於外部網路問題、外部第三方 DNS 故障等導致的 DNS 不可用問題,不承諾 SLA。
服務地址
內網DNS解析服務的NameSever地址,可作為雲內用戶端(ECS或者容器)的DNS服務地址進行配置,也可作為雲外用戶端 (雲外主機或者雲外DNS) 訪問雲內DNS解析服務的目標IP地址進行配置。
入站終端節點 Inbound
如果您希望使用VPC內自己規劃的私網IP地址提供內網DNS解析服務,可以通過建立入站終端節點來分配自訂的內網DNS解析服務地址。
流量分析模組
提供端到端、全鏈路、可視化的流量分析服務,完整還原從收到網域名稱解析請求、網域名稱解析過程、最終返回 DNS 解析應答的全鏈路過程;並且提供圖形化報表方便使用者查閱,您可以根據解析流量資料變化及時調整您的業務架構。
流量分析
提供解析時延、解析請求量、解析命中緩衝率、熱點網域名稱、熱點請求來源等各個維度資料分析,為業務最佳化解析設定提供資料參考。
解析日誌轉存 SLS
直接將解析日誌轉存到自己的 SLS 日誌庫中 (前提是必須開通流量分析功能)。
最佳實務
內網 DNS 智能解析
業務情境和需求
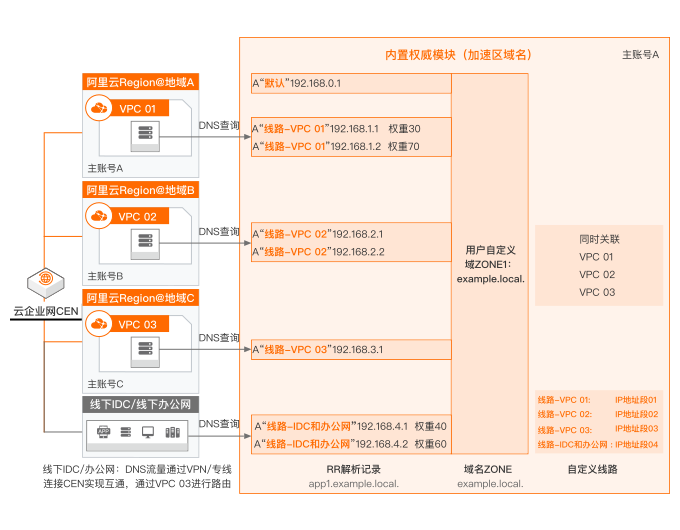
企業做內網資源規劃按照不同的業務部門進行資源切割,各業務部門建立不同的帳號管理不同的 VPC 網路。內網應用為各業務部門提供多租戶的平台服務能力,通過統一的網域名稱對外提供服務,需實現同一個服務網域名稱在不同的 VPC 網路解析出不同的 IP 位址,並按權重實現多 IP 位址負載平衡。
解決方案和價值
內網 DNS 提供分線路/分權重的智能解析能力。
智能解析
支援分線路/分權重的智能解析,滿足企業個人化定製解析需求和就近應用訪問需求,提升應用的訪問效能。
自訂解析線路
支援根據 IP 位址劃分不同的服務地區,進而為不同的服務地區定製個人化解析。
統一管理和授權
支援同一份網域名稱 Zone 資料在多個帳號和多個 VPC 同時生效,並支援 RAM 分級授權,滿足集中化的統一管理需求,提升管理效率。
操作指南
第三方公網網域名稱解析最佳化
業務情境和需求
企業 IT 資源多雲部署架構已成常態,在阿里雲 VPC 環境中做服務整合常常需要訪問第三方服務商提供的公網網域名稱。互連網本身具有工作不穩定的特徵,會偶發性出現雲內 DNS 不能正常訪問第三方公網網域名稱的權威 DNS 伺服器,導致雲內 ECS / 容器環境不能正常訪問該公網網域名稱,造成嚴重的業務中斷。
解決方案和價值
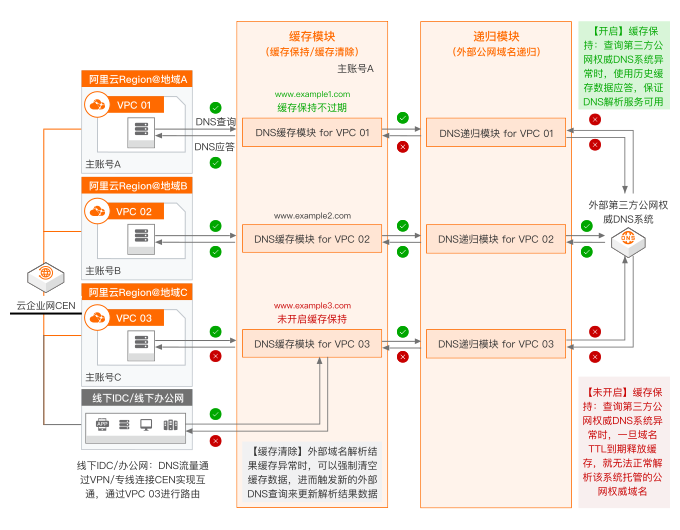
內網 DNS 提供穩定的 DNS 解析結果,即使第三方公網網域名稱的權威 DNS 伺服器異常時,也可以通過歷史快取資料做應答。
緩衝保持
對熱點訪問、重點保護網域名稱開啟緩衝保持,解析結果在緩衝中不清除,提高網域名稱的內網解析速度;尤其對於外部公網網域名稱,通過緩衝模組裡的歷史解析結果資料應答,可以消除公網網域名稱權威 DNS 廠商服務故障時引起的解析中斷影響。
緩衝清除
外部網域名稱解析結果緩衝異常時,可以強制清空快取資料,進而觸發新的外部 DNS 查詢來更新解析結果資料。
操作指南
雲上 DNS 與雲下 DNS 互聯互連
業務情境和需求
混合雲情境下,雲上和雲下應用需相互調用,即雲上 VPC 網路內的 ECS 主機需要解析自建 IDC DNS 伺服器配置的內網網域名稱,同時自建 IDC 內網的主機需要解析雲上 VPC 內網 DNS 服務配置的內網網域名稱。
解決方案和價值
內網 DNS 提供按網域名稱轉寄查詢的能力,實現混合雲互聯。
雲上訪問雲下
不需要修改雲上 ECS 主機的 DNS 地址,建立出站終端節點實現DNS轉寄功能,並配置雲下網域名稱轉寄策略。雲上 ECS 請求雲下網域名稱的時候,會先請求到雲內 DNS,然後匹配轉寄策略直接轉寄到雲下 DNS 進行解析。
雲下訪問雲上
不需要修改雲下主機的 DNS 地址,在雲下 DNS 配置雲上網域名稱轉寄策略。雲下主機請求雲上網域名稱的時候,會先請求到雲下 DNS,然後匹配轉寄策略直接轉寄到雲上 DNS 進行解析(可通過建立入站終端節點 Inbound 來分配自訂的雲上 VPC 內網 DNS 解析服務 IP 位址,需要事先通過專線或者 VPN 或者 SDWAN 打通 雲上 VPC 網路和雲下 IDC 網路)。
DNS 流量分析和解析日誌轉存
業務情境和需求
企業出於安全審計、應用訪問異常診斷和效能最佳化等需求,需要對內網終端和內網網域名稱的訪問情況進行統計和分析,洞察例外狀況事件和系統服務的薄弱環節,進行針對性的治理和最佳化。
解決方案和價值
內網 DNS 提供基於 DNS 解析日誌的流量分析功能,提供盡量全面的解析行為指標,協助企業 DNS 管理員有針對性的分析業務,提出有效系統改進策略。
多樣化的分析維度
針對特定分析對象指標,基於業務訪問量曲線和同期對比變化快速發現業務訪問異動。針對特定模組,既提供全域視角的整體統計分析,也支援根據特定終端 IP 位址、特定網域名稱、特定時間視窗進行下鑽過濾分析,同時也支援7天無解析量網域名稱列表下載來輔助業務下線流程的順利進行。
覆蓋全面的分析指標
提供分鐘層級的 DNS 解析請求量、DNS 解析時延、TOP 網域名稱 (Zone) 列表、TOP 子網域名稱列表、TOP 網路列表、TOP 用戶端 IP 列表等豐富指標的分析。
一鍵效能最佳化和解析容災保護操作
可以快速發現訪問時延高的外部公網網域名稱,並提供一鍵開啟緩衝保持功能實現針對該網域名稱的解析加速;可以快速統計熱點訪問的緩衝網域名稱和遞迴網域名稱,並提供一鍵開啟緩衝保持功能實現針對該網域名稱的解析異常保護。
快速的異常定位和處置
可以快速發現異常高頻訪問的網域名稱和異常終端 IP 位址,進行快速的異常定位和處置。提供觸發限速警示的訪問源 IP 位址,產生限速警示事件,可基於 IP 位址快速定位主機,並進行針對性的效能最佳化。
操作指南
典型情境
分線路/分權重智能解析、公網網域名稱解析品質最佳化、雲上雲下混合互聯、全鏈路解析行為顯性化
-
分線路智能解析
根據請求源 IP 位址判斷訪問者的來源,為不同的訪問者智能返回不同的應用 IP 位址,提升網站訪問速度。
-
分權重智能解析
在應答 DNS 查詢時,所有地址按權重計算比例返回,將應用流量分配到不同的伺服器上,達到負載平衡的目的。
-
公網網域名稱解析加速及容災保護
使用“緩衝保持”功能,可極大提升對公網網域名稱的解析速度,並確保網域名稱所用 DNS 服務商故障時仍能正常解析。
-
基於解析日誌的流量可視化
基於 DNS 解析日誌提供流量分析服務,完整還原從收到解析請求、中間處理、返回解析結果的全鏈路過程。
-
雲上雲下業務互訪
阿里雲 VPC 和自建 IDC 內的業務都需要通過 DNS 查詢進行業務間調用。
-
企業上雲平滑遷移
避免修改用戶端代碼,減少應用改造,降低上雲風險。
-
ECS 訪問雲產品執行個體
專用網路內 DNS 查詢即時響應,無需進行公網訪問。
-
內網安全合規審計
對企業私人網路(如阿里雲 VPC)內部署的 DNS 解析日誌進行記錄,協助企業瞭解內網網域名稱使用狀況。
-
VPC 內網私人化解析
為 VPC 網路內的終端和伺服器提供網域名稱解析服務。
-
生產&測試情境一致性網域名稱訪問
生產環境和測試環境的服務使用相同的網域名稱對外提供服務,不同環境的用戶端使用相同的網域名稱串連串進行服務訪問,避免修改用戶端代碼適配不同環境。
-
ECS 主機名稱管理
可以根據云伺服器的位置、用途、所有者等資訊規劃主機名稱,並使用主機名稱為雲端服務器添加內網解析記錄。
-
雲端服務器網域名稱化訪問
為 VPC 內的每個雲端服務器建立一個內網網域名稱,並添加到對應私網IP的解析,實現雲端服務器間由內網網域名稱進行互訪。
更多產品與服務
![]() 雲解析 DNS - 公網權威
 雲解析 DNS - 公網權威
公網權威DNS解析服務,能夠協助企業和開發人員將易於管理識別的網域名稱轉換為電腦用於互連通訊的數字IP地址,從而將使用者的訪問路由到相應的網站或應用伺服器。
![]() 全域流量管理 GTM
 全域流量管理 GTM
,能夠通過 DNS 實現應用服務的就近訪問接入、多地址負載均攤,同時根據健全狀態檢查進行 DNS Failover,實現應用服務的同城多活故障隔離和異地容災。

