安全可靠的雲上密鑰生命週期管理
Key Management Service(KMS)提供安全合規的密鑰託管和密碼服務,助您便於使用密鑰來加密保護敏感的資料資產。KMS和阿里雲產品進行了廣泛的整合,您可以通過KMS來加密各個雲產品中的資料,從而控制雲產品內部的分散式運算和儲存環境。KMS通過Action Trail服務為您提供了密鑰的使用日誌,也支援您配置自訂的密鑰輪轉策略,還提供了具備FIPS 140-2第三級認證或者中國國家密碼管理局認證資質的託管密碼機,協助您滿足企業或行業相應的監管合規需求。
完全託管
KMS為您提供了密鑰託管和密碼服務,阿里雲負責密碼基礎設施的完全託管,保證服務和設施的可用性,安全性以及可靠性。您只需要專註於密鑰的生命週期和權限原則等管理工作,以及資料加解密和數位簽章驗簽等業務情境。
可用、可靠、彈性
KMS在每個地區構建了多可用性區域冗餘的密碼計算能力,保證向KMS發起的請求可以得到低延遲處理。您可以根據需要,在不同地區的KMS建立足夠的密鑰,而不必擔心底層設施的擴容或縮容。您還可以通過BYOK的方式,保持一份密鑰的拷貝從而獲得更多的持久性。
安全與合規
KMS經過嚴格的安全設計和審核,保證您的密鑰在阿里雲得到最嚴格的保護。通過使用具備中國國家密碼管理局或FIPS認證資質的託管密碼機、配置自訂密鑰輪轉策略、在存取控制服務管理身份和許可權、在Action Trail服務追蹤密鑰的使用方式,您可以快速滿足相應的監管與合規要求。如果您將密鑰的使用日誌從Action Trail服務輸出到Object Storage Service或Log Service,則可以進一步和SIEM解決方案進行整合獲得額外的分析和威脅檢測能力。
雲產品整合加密
KMS和雲端服務器、雲資料庫、Object Storage Service、檔案儲存體、巨量資料計算等阿里雲產品廣泛整合。您可以使用KMS中的祕密金鑰加密這些產品中的資料,協助您保持對雲上分散式運算和儲存環境的控制,而您只需要付出密鑰的管理成本,無需實現複雜的加密能力。您也可以通過Object Storage ServiceSSE、資料庫TDE等服務端加密方式,將原本需要在應用系統實現的資料加密的工作負載轉移到雲端,通過KMS和RAM來控制服務端加密的行為。
輕鬆自訂加密和數位簽章
KMS對密碼技術和HSM介面進行了抽象,通過簡單易用的介面,協助您實現自訂的資料加密保護,讓安全與合規需求與業務系統緊密融合,進一步減小惡意者對敏感性資料的攻擊面。您還可以通過非對稱的金鑰組,實現數位簽章來保護關鍵資料或者訊息的完整性。
節省成本
使用KMS,您無需支付採購硬體密碼裝置的初始成本以及對硬體系統進行營運、修補、老舊替換的持續開銷,也可以避免自建密鑰管理設施所需的研發和維護成本,只需要按需使用、隨用隨付。
產品功能
全方位的管理功能
通過豐富的功能支援對密鑰的管理工作
在KMS產生密鑰或者外部匯入
您可以在KMS產生密鑰,或者匯入您的內建密鑰到託管密碼機中,也就是BYOK:Bring Your Own Key。通過BYOK,您線下保有額外的密鑰拷貝,託管密碼機保證匯入的密鑰無法被匯出。
生命週期管理和自動化輪轉
您可以禁用、啟用密鑰,也可以通過延遲刪除的方式銷毀密鑰;對於內建密鑰,也可以立即刪除或者設定自動到期銷毀。KMS支援配置自訂輪轉策略,協助您自動化加密金鑰的周期性輪轉,以增強密鑰應用的安全性
3A:認證、授權與審計
您可以通過RAM服務管理KMS使用者的認證和授權策略;通過ActionTrail服務追蹤和審計密鑰的使用方式,或者將使用日誌輸出到OSS、Log Service用於長期儲存、資料分析、SIEM整合等更多的情境
完全託管的密碼機
託管密碼機對密鑰提供了高安全等級的保護機制
密碼模組檢測認證與合規
根據不同監管需求,KMS在部分地區提供經中國國家密碼管理局檢測和認證的密碼機,支援符合國家和行業標準的商用密碼演算法;在其他地區提供具備FIPS 140-2第三級認證的密碼機,且運行在FIPS許可的第三級模式下
密鑰的安全產生
通過使用託管密碼機,密鑰材料的產生基於安全、許可、且以高系統熵值為種子的隨機數產生演算法,從而保護密鑰不被攻擊者恢複或者預判
密鑰的硬體保護
託管密碼機通過安全的硬體機制來保護KMS中的密鑰。密鑰的明文只會在密碼機的內部用於密碼運算,而不會離開密碼機硬體的安全邊界
和阿里雲產品的整合
KMS和阿里雲產品廣泛整合以提供原生的加密體驗和進階式安全能力
入門級“預設加密”
KMS允許每個雲產品為您自動管理一個雲產品專用的加密金鑰,預設情況下雲產品使用此密鑰而使用者無需關心其生命週期和授權策略
自選加密金鑰
您可以在KMS自行建立密鑰,或者匯入外部金鑰,並且授權雲產品使用自選密鑰進行資料加密保護,因此您可以通過密鑰的許可權和生命週期管理,而獲得完整的控制權
審計雲產品對密鑰的使用
無論是使用雲產品託管的密鑰,還是使用者託管的密鑰,您都可以審計雲產品代理您調用KMS介面使用密鑰的情況
簡化而有效密碼運算
KMS抽象了密碼技術概念,提供極簡的密碼計算介面
信封加密技術
KMS內建了信封加密技術,您可以通過單個API調用完成二級密鑰的產生和主要金鑰加密保護這兩個動作
可認證加密
KMS封裝了可認證加密技術(AEAD),您可以通過使用加密上下文來為加密的資料提供額外的完整性和可認證性保證
數位簽章驗簽
KMS支援非對稱金鑰的託管和基於非對稱金鑰的數位簽章驗簽演算法,可用於身份認證、程式碼簽署、區塊鏈等廣泛業務情境
密鑰產品使用實踐
|
雲產品落盤/透明加密
|
資料欄位加密
|
AK/SK憑據管理
|
密鑰備份與恢複
|
專屬加密
|
|
|---|---|---|---|---|---|
| 適用情境 | 支援阿里雲90+雲產品包含ECS、RDS、OSS等 | 支援檔案、資料欄位、憑證鏈結等加密 | 支援AK/SK、Token、資料庫帳號密碼等 | 支援對密鑰、憑據進行全球多地區進行備份 | 具備FIPS 140-2第三級認證的專屬Key Management Service |
| 加密方式 | 落盤/透明 | 應用加密 | 應用加密 | 不涉及 | 應用加密/落盤/透明加密 |
| 資料訪問特點 | 即時訪問-雲產品調用 | 即時訪問/緩衝訪問 | 即時訪問 | 歸檔後可以即時請求 | 即時訪問 |
| 處理效能 | 不限制 | 十萬+QPS | 十萬+QPS | 不涉及 | 十萬+QPS |
| 是否需要整合SDK | 否 | 是 | 是 | 否 | 是 |
| SDK開發語言支援情況 | 不涉及 | JAVA、Go、PHP、Python等 | JAVA、Go、PHP、Python等 | 不涉及 | JAVA、Go、PHP、Python等 |
| Terraform是否支援 | 是 | 是 | 是 | 否 | 否 |
| SLA | 遵循各個雲產品 | 99.95% | 99.95% | 99.9999% | 99.95% |
| 計費單元 | 免費 | QPS、密鑰數量、VPC等 | 基於主要金鑰加密後,按憑據數量及QPS計費 | 備份周期 | QPS、VPC、HSM等 |
| 產品價格(預付費,包年/包月版) | USD 0.0 /月 | USD 500.0/月起 | USD 550.0/月起 |
0-6天免費 7天及7天以上USD 12.5/月起 |
USD 1,799.00/月起 |
| 購買連結 | 免費 | 軟體密鑰 | 憑據管家 | 密鑰備份 | 硬體密鑰管理 |
行業實戰情境


主要金鑰加密敏感配置
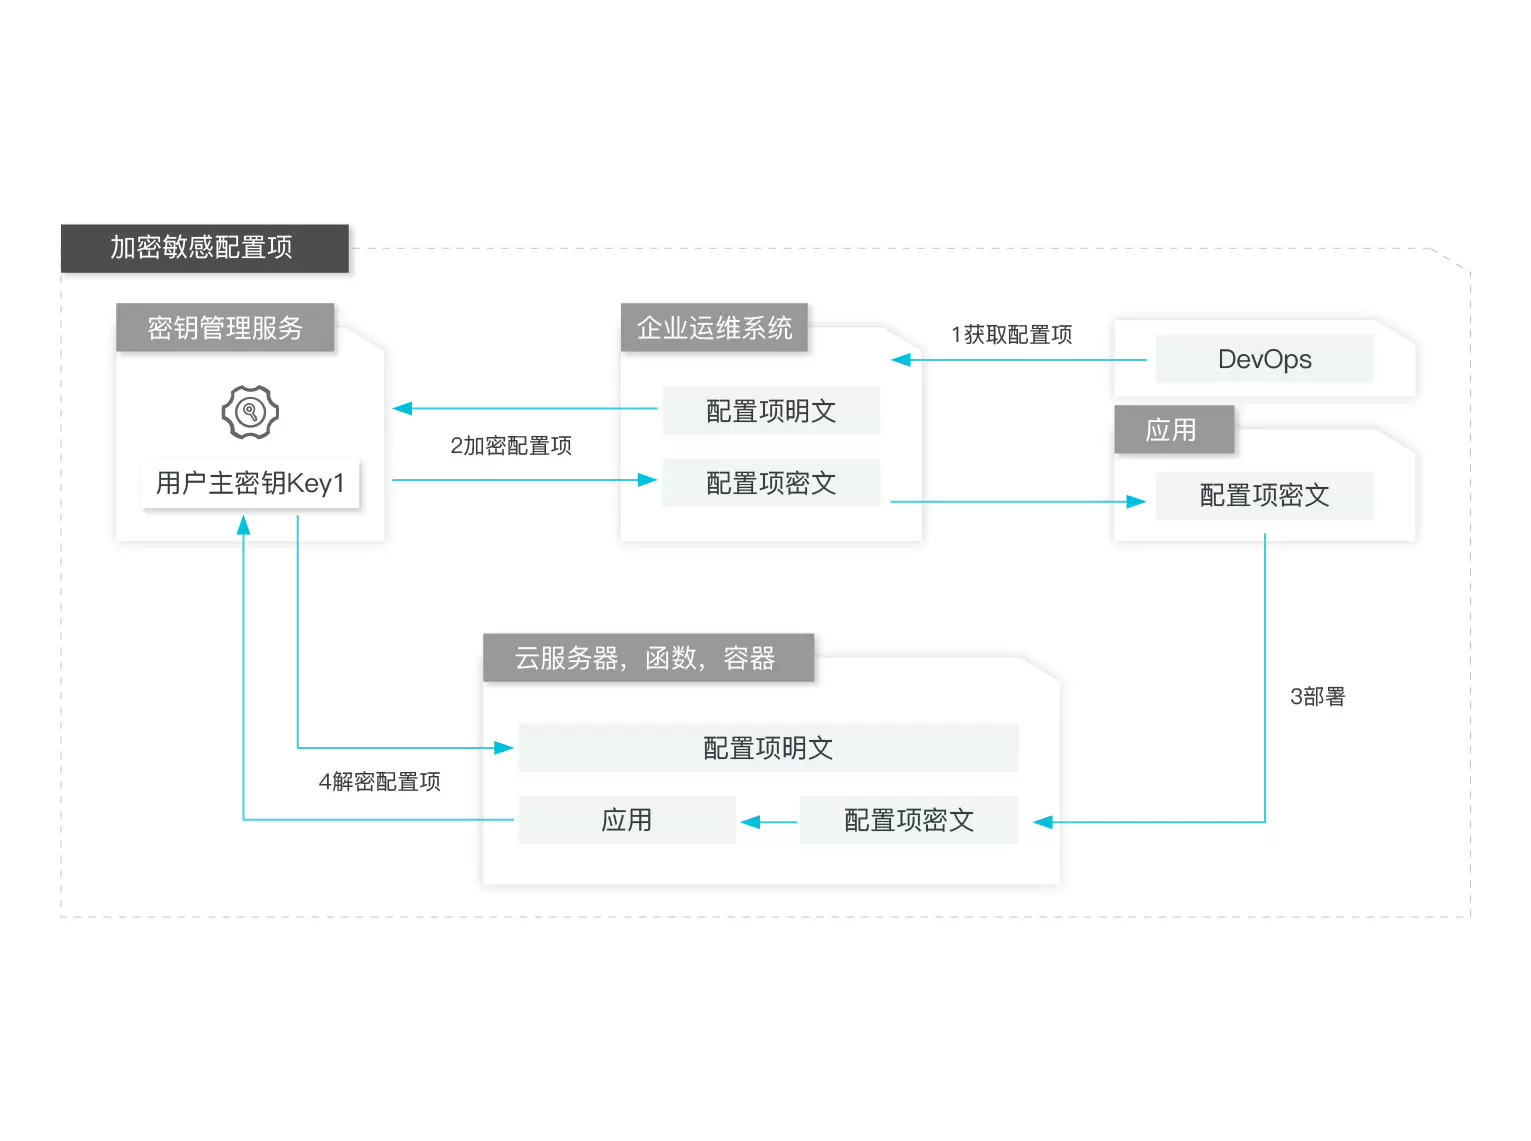
雲端應用部署的DevSecOps最佳實務
您在雲端服務器、容器、Function Compute等服務部署的應用,需要諸如口令密碼、OAuth Secret、伺服器憑證私密金鑰等敏感性資料。通過KMS在部署前加密,部署後或者使用時解密的方式,保證敏感性資料在營運、傳輸、儲存等過程的安全性。
解決風險點
避免DevOps接觸敏感性資料
營運系統僅向研發人員提供雲上生產環境所需的敏感性資料被加密後的密文,研發人員將密文打包到設定檔,或者作為Function Compute的環境變數,控制企業內部泄露風險


高效能可擴充信封加密
兩級密鑰結構支撐海量資料和高並發
解決的規模化情境
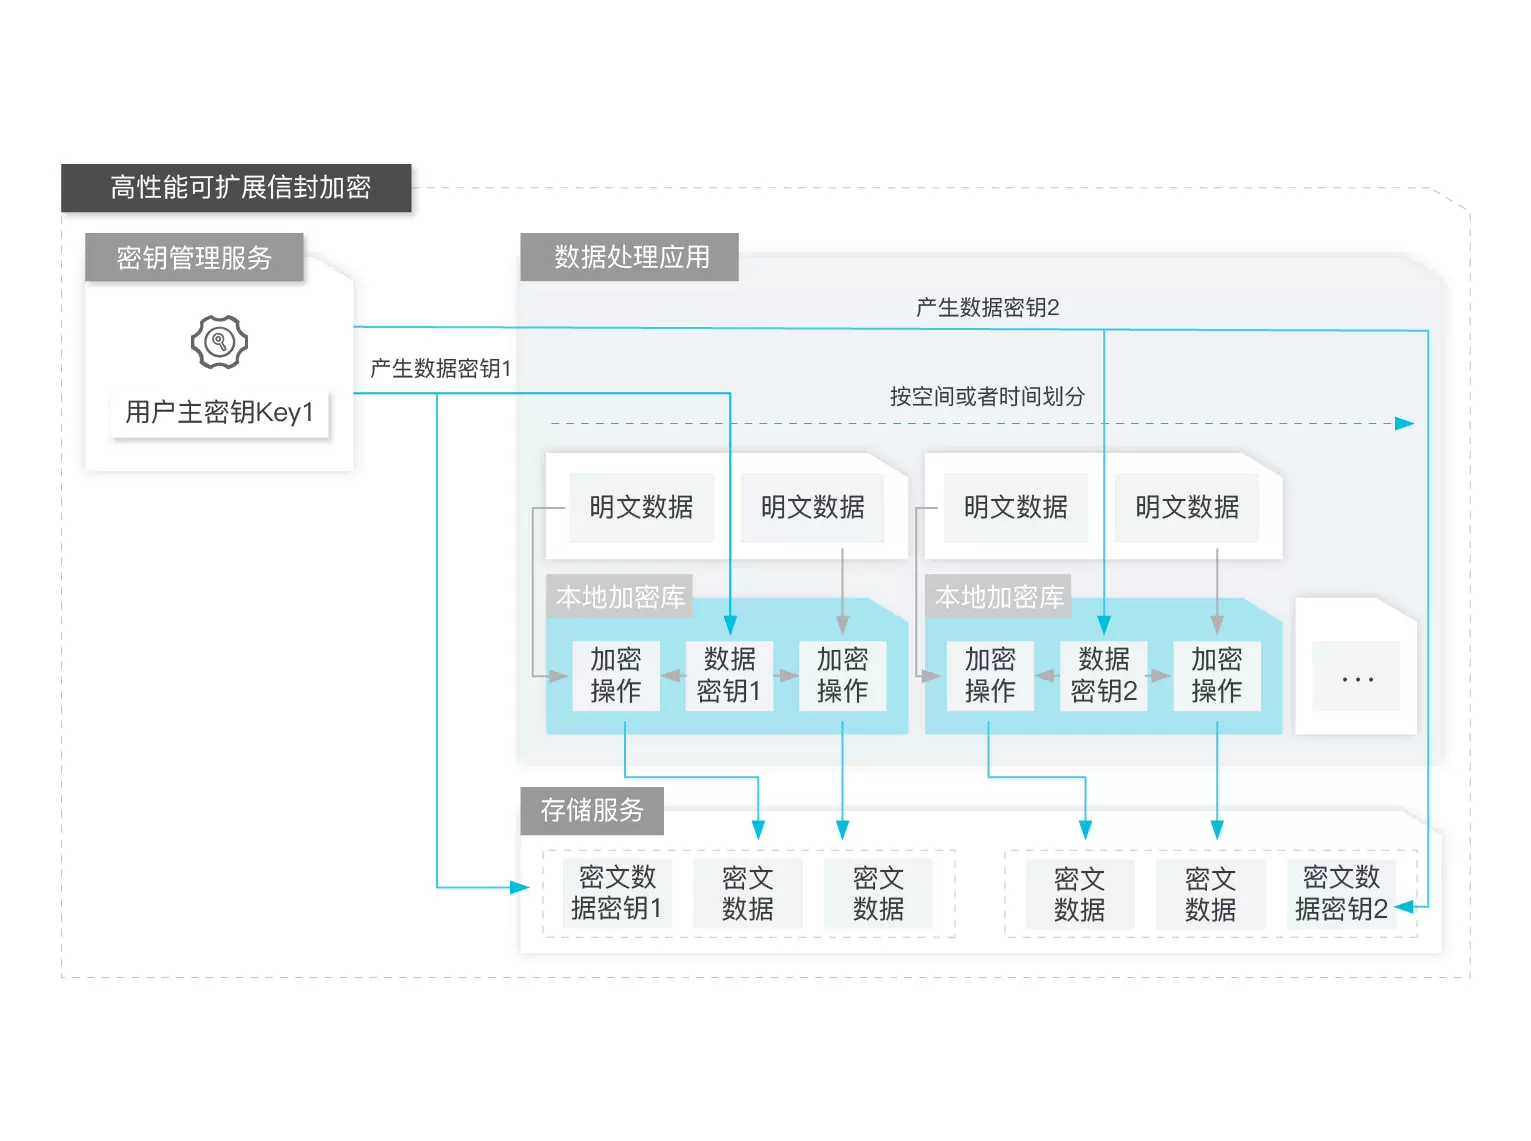
使用信封加密技術,通過KMS產生兩級密鑰結構:主要金鑰加密資料密鑰,應用通過JCE、OpenSSL等加密庫,使用資料密鑰本地加密業務資料,資料密鑰的密文和被加密的業務資料一同儲存。解密時,首先解密相應資料密鑰密文,獲得資料密鑰明文後本地解密業務資料。
海量資料加密儲存OSS
您可以使用OSS用戶端加密SDK,用於在上傳之前完成對大量資料的加密操作。也可以自行調用KMS實現信封加密。
NoSQL高並發讀寫加密後的資料
按照空間或者時間化分,在一定範圍內(如:每個表或每5秒鐘)使用相同的資料祕密金鑰加密,並且在記憶體中快取資料密鑰明文,將其密文存入NoSQL儲存。


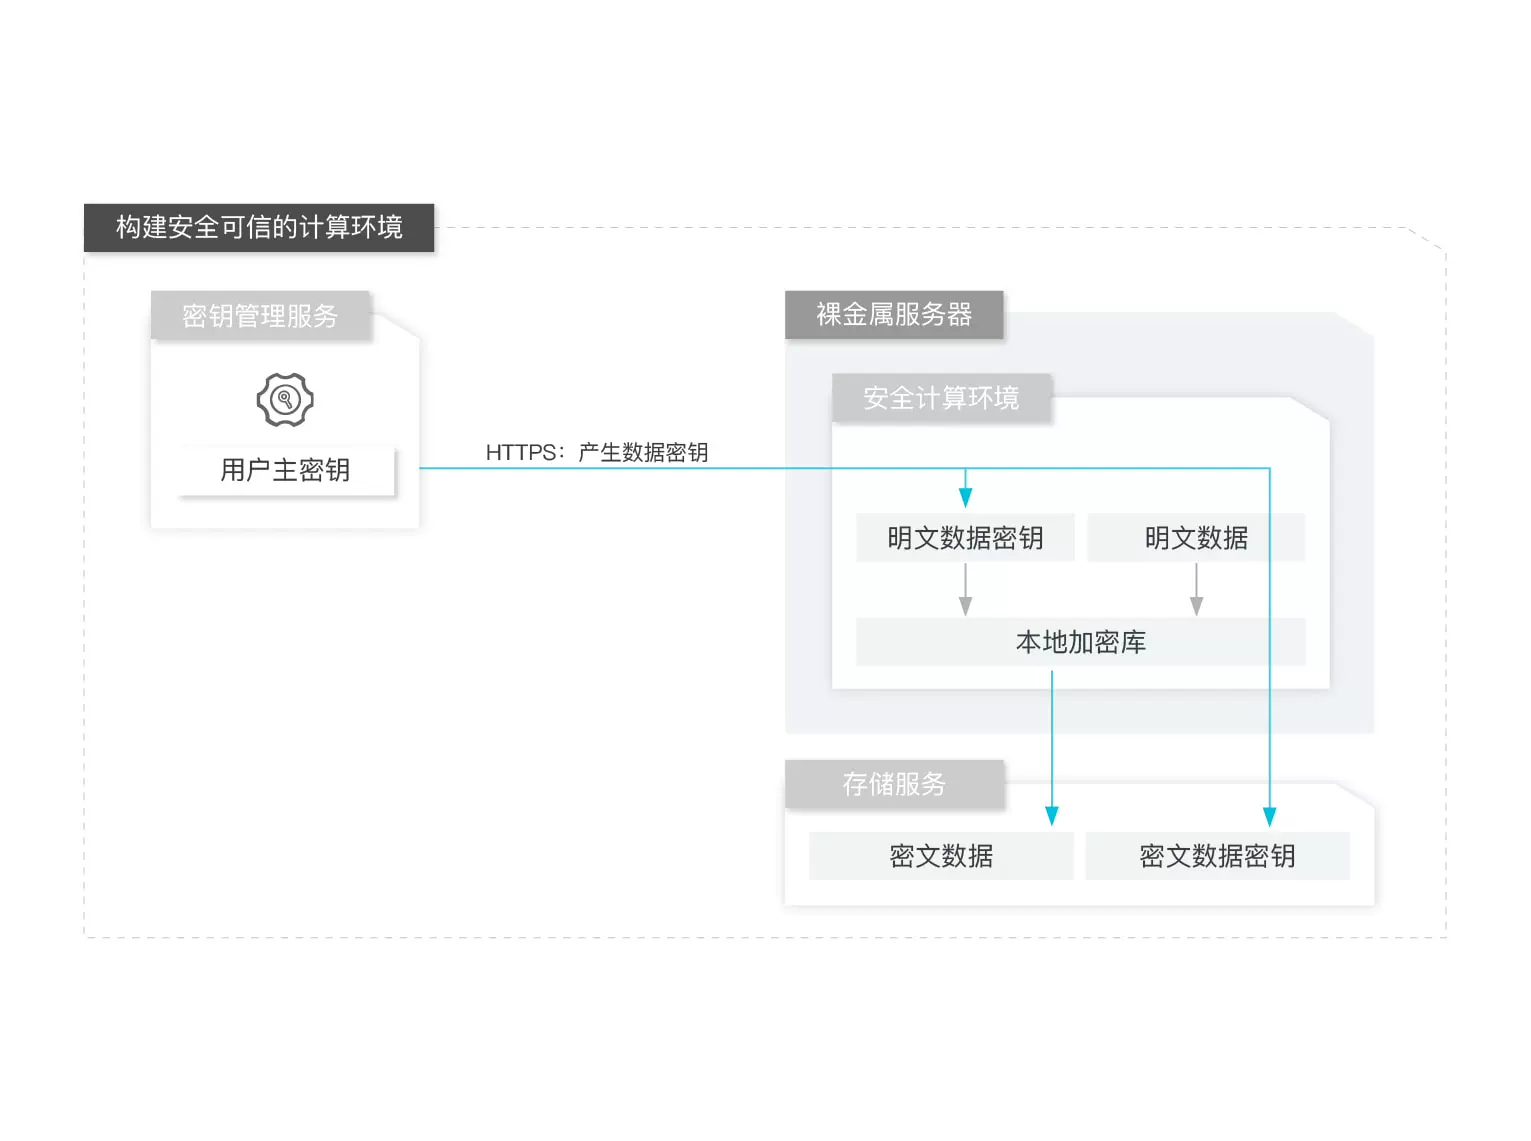
構建安全可信的計算環境
KMS搭配裸金屬伺服器構建安全計算環境
神龍裸金屬伺服器提供安全物理隔離,支援晶片級可信執行環境(Intel® SGX) ,您可以搭建安全計算環境,在KMS和安全計算環境之間,通過信封加密傳遞資料密鑰;使用此資料密鑰,在安全計算環境內,對離開邊界的敏感業務資料進行加密保護,對進入邊界的業務資料密文進行解密。
能夠解決
敏感性資料不出安全環境
敏感業務資料的明文僅在安全環境中存在,在進入持久化儲存之前,已經被KMS保護起來,並且加密的過程並不需要向KMS傳遞敏感的業務資料。
資料密鑰不出安全環境
從KMS擷取的資料密鑰,被安全計算環境保護,在環境內用於加解密進出邊界的持久化資料。資料密鑰的密文可以離開安全環境,和被其加密的業務資料一同持久化儲存。


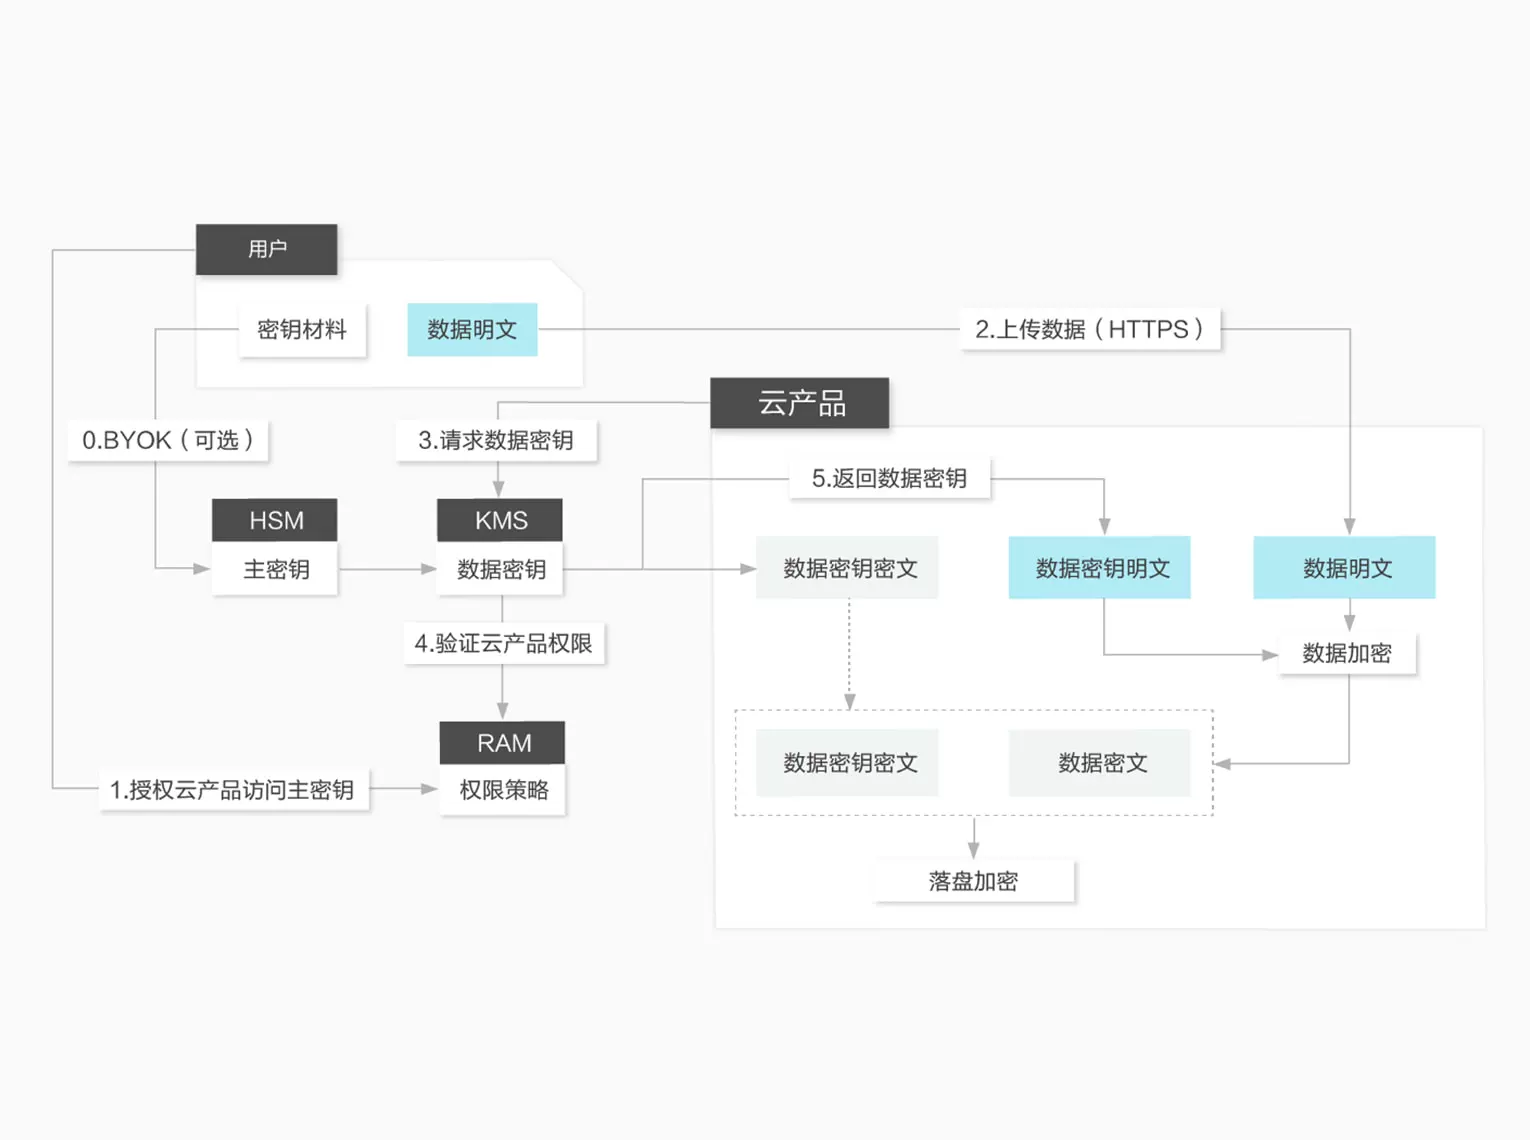
雲產品服務端加密
服務端整合KMS加密,您只需要配置密鑰和許可權
雲產品整合KMS,使用KMS中的主要金鑰對雲產品的資料進行加密保護。您只需要在雲產品的加密配置中,指定所使用的KMS密鑰;隨後通過RAM配置密鑰的使用許可權;在ActionTrail中審計雲產品調用KMS的操作。
能夠解決
通過加密來控制分散式運算儲存環境
雲上計算和儲存環境,是分布式和多租戶的。雲產品加密將計算和儲存行為和KMS綁定起來。例如ECS執行個體的啟動需要解密被加密的雲端硬碟。而加密雲端硬碟在分布式儲存系統的多個冗餘拷貝、從雲端硬碟自動產生的快照也都被KMS保護起來。
將海量資料的加密負載交給阿里雲
如果您產生了海量資料,其資料的加密解密行為,會消耗大量的計算資源,對系統效能和輸送量產生負面影響。通過雲產品的服務端加密,您將加密負載交給了阿里雲,而仍然保持對資料加密行為的可控和可見能力。