Alibaba Cloud, CNAME kaydı kullanılarak WAF'e eklenen alan adlarını korumak için varsayılan olarak Anti-DDoS Origin Basic hizmeti sunar. Bu hizmet, yaygın ağ ve taşıma katmanı DDoS saldırılarına karşı savunma sağlar. Bu konuda Anti-DDoS Origin Basic'in çalışma prensibi ve kara delik filtreleme tetiklendiğinde izlenecek adımlar açıklanmaktadır.
Çalışma Prensibi
Koruma Yetenekleri
Bir alan adını CNAME kaydı kullanarak WAF'e eklediğinizde sistem, hizmet trafiğinizi almak üzere özel bir sanal IP (VIP) atar. Bu VIP diğer kiracılarla paylaşılmaz. Aynı WAF örneği içinde:
Özel IP adresi veya akıllı yük dengeleme etkinleştirilmediğinde tüm alan adları tek bir VIP'yi paylaşır.
Özel IP adresi etkinleştirildiğinde her alan adına kendi özel VIP'si atanır.
Akıllı yük dengeleme yapılandırıldığında tüm alan adları birden fazla VIP'yi paylaşır.
Alibaba Cloud, her WAF VIP'si için Anti-DDoS Origin Basic korumasını ücretsiz olarak sağlar. Ücretsiz Mitigation Capabilities bölgeye göre değişir. VIP'niz için koruma kapasitesini görüntülemek üzere Assets sayfasına gidin ve WAF sekmesini tıklayın.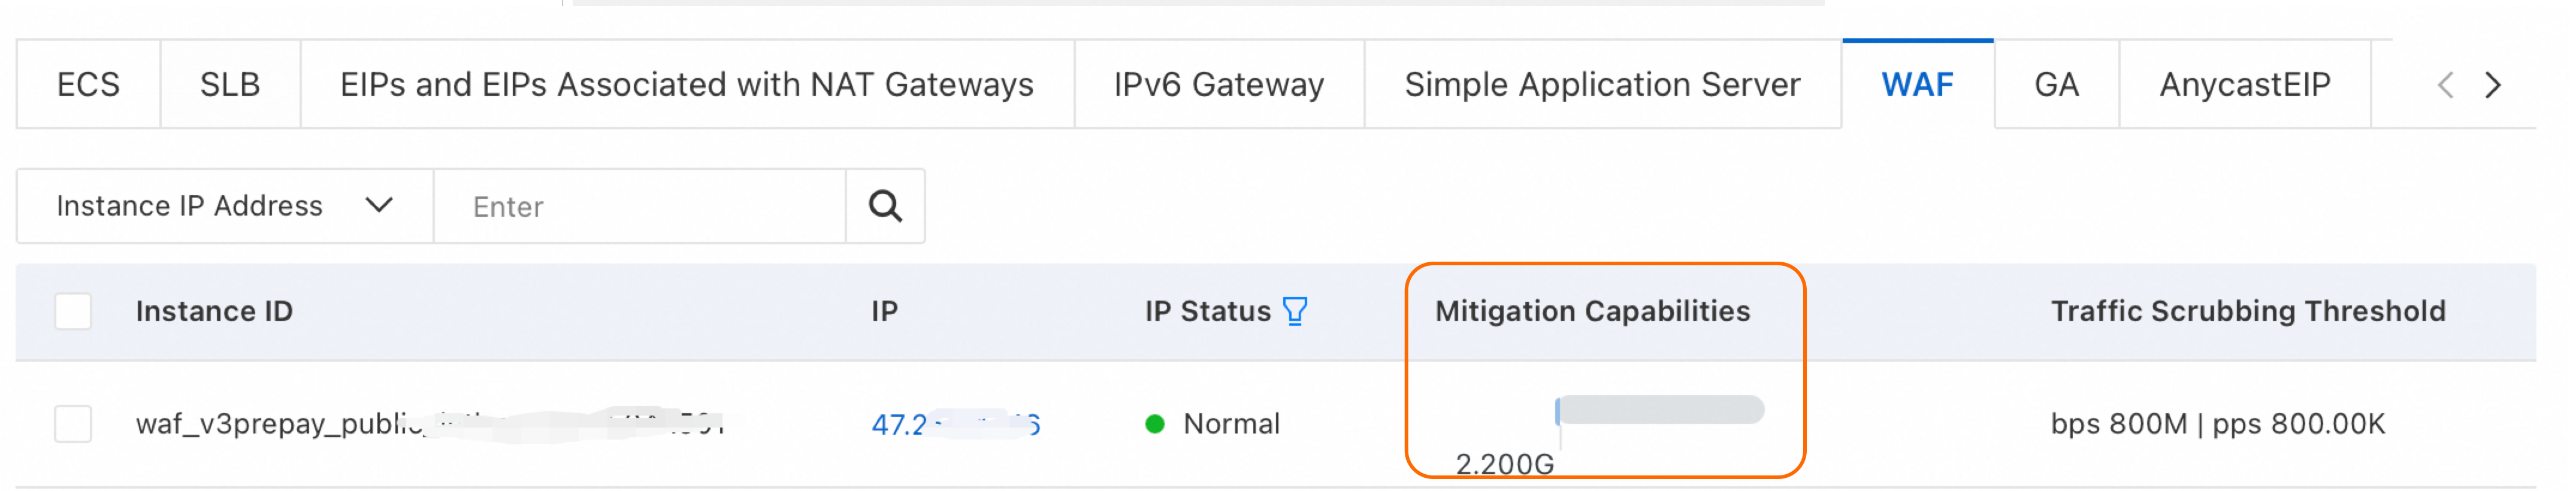
Trafik Temizleme
Bir DDoS saldırısı sırasında Anti-DDoS Origin Basic ağ trafiğini izler, analiz eder ve filtreler. Kötü amaçlı trafiği tanımlayarak engeller ve yalnızca meşru trafiğin WAF VIP'sine ulaşmasına izin verir; böylece hizmet sürekliliği sağlanır.
Gelen trafik temizleme koşullarını karşıladığında Anti-DDoS Origin Basic trafik temizleme işlemini başlatır. Örneğiniz trafik temizleme sürecindeyken WAF 3.0 konsolunun üst kısmındaki banner'da bir bildirim görünür.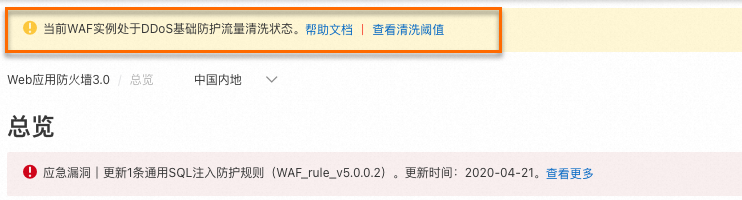
-
Temizleme koşulları
Anti-DDoS Origin Basic trafik temizlemeyi iki koşula bağlı olarak tetikler:
Yapay zeka destekli analiz: Alibaba Cloud'un büyük veri yeteneklerini kullanan sistem, tipik trafik taban çizginizi otomatik olarak öğrenir. Algoritmalar aracılığıyla anormal trafik kalıplarını belirleyerek olası DDoS saldırılarını tespit eder.
Eşik tespiti: Gelen trafik hacmi yapılandırılan BPS/PPS temizleme eşiklerine ulaşır.
Trafik temizleme yalnızca her iki koşul da sağlandığında başlar.
-
Temizleme eşiği
Anti-DDoS Origin Basic, saldırı paketlerini filtreleyerek ve trafiği hız sınırlamasına tabi tutarak trafik temizleme gerçekleştirir. Sistem aşağıdaki ölçümler için varsayılan bir temizleme eşiği sağlar:
BPS (Saniye Başına Bit) temizleme eşiği: Gelen trafik hızı bu eşiği aştığında trafik temizleme tetiklenir.
PPS (Saniye Başına Paket) temizleme eşiği: Gelen paket hızı bu eşiği aştığında trafik temizleme tetiklenir.
WAF için temizleme eşiği hizmetlerinizin gerçek saniye başına sorgu (QPS) sayısına göre belirlenir. Eşiğin nasıl hesaplandığı aşağıdaki tabloda açıklanmıştır.
Tür
Değer
Maksimum BPS temizleme eşiği (Mbps)
MAX(800, QPS*4,5/150)
Maksimum PPS temizleme eşiği (pps)
MAX(800000, QPS*4,5)Gerçek temizleme eşiği konsolda görüntülenen değere bağlıdır.
-
Temizleme eşiğini görüntüleme ve yapılandırma
Temizleme eşiği varsayılan olarak maksimum değere ayarlanır. Bir saldırı bu eşiği tetikleyecek kadar büyük değilse eşiği düşürebilirsiniz.
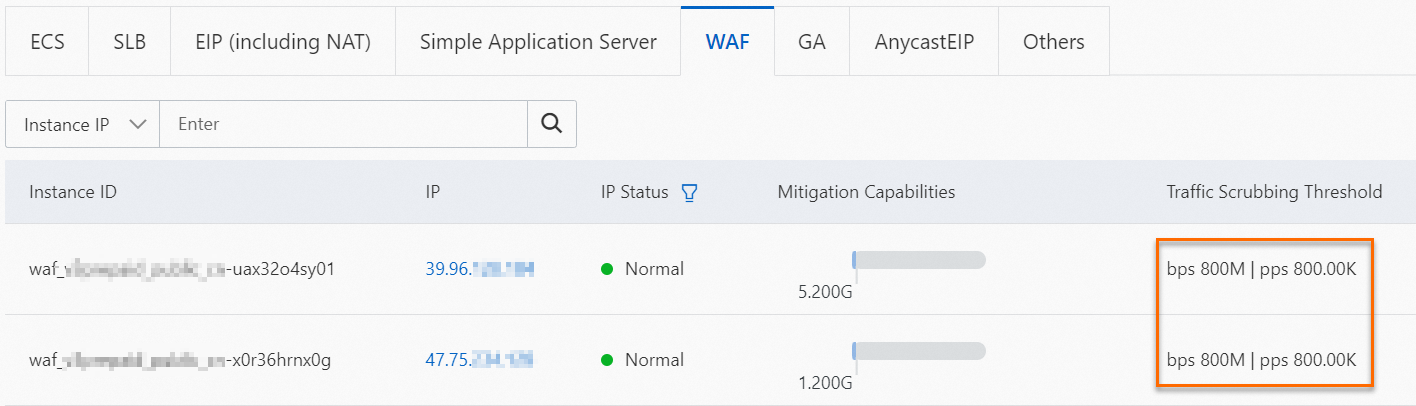
Assets sayfasına gidin. WAF sekmesini tıklayın, hedef VIP'yi bulun ve Traffic Scrubbing Threshold sütunundaki maksimum BPS ve PPS temizleme eşiklerini görüntüleyin.
-
İsteğe bağlı: Temizleme eşiğini değiştirin.
Hedef VIP'yi bulun ve IP adresini tıklayın. IP Address Details panelinde Traffic Scrubbing Settings seçeneğini tıklayın.
-
Traffic Scrubbing Settings panelinde Traffic Scrubbing Threshold değerini belirtin ve OK seçeneğini tıklayın.
Default: Anti-DDoS Origin Basic, WAF VIP'sinin trafik yüküne göre temizleme eşiğini otomatik olarak ayarlar.
-
Manual:
BPS eşiği: Örneklerin mevcut genel bant genişliğinin 1,5 katını aşmamalı ve en az 60 Mbit/s olmalıdır.
PPS eşiği: Örneklerin mevcut PPS teknik özelliklerinin 1,5 katını aşmamalı ve en az 12.000 paket/sn olmalıdır.
Kara Delik Filtreleme
Bir WAF VIP'sine yönelik saldırı trafiğinin tepe noktası (bps cinsinden) DDoS koruma kapasitesini aştığında VIP kara delik durumuna geçer. Bu durumda VIP'ye gelen tüm trafik (meşru istekler ve saldırı trafiği dahil) bırakılır.
Bu durum gerçekleştiğinde WAF 3.0 konsolunun üst kısmındaki banner'da bir bildirim görünür.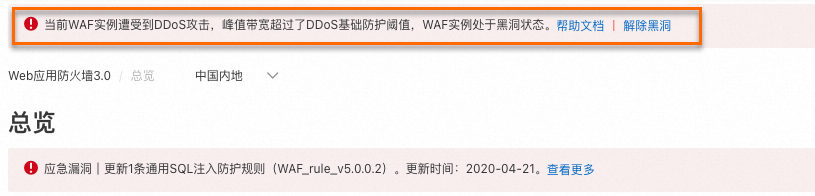
Bir VIP kara deliğe alındığında hizmet kesintisinin uzun sürmesini önlemek için Message Center içinde uyarı bildirimlerini yapılandırmanızı ve uyarı kişilerini belirtmenizi öneririz. Talimatlar için bkz. Message Center'da uyarı bildirimlerini yapılandırma.
Kara Delik Filtrelemeye Yanıt Verme
Kara Delik Filtrelemeyi Önleme
Kara delik filtrelemeyi önlemenin en etkili yolu özel bir DDoS koruma ürünü satın almaktır. WAF'teki Exclusive IP Addresses ve Shared Cluster-based Intelligent Load Balancing özellikleri doğrudan DDoS savunması sağlamasa da bir WAF VIP'si trafik temizleme sürecindeyken veya kara delik durumundayken etkinleştirilemez; ancak kritik alan adları için bu özelliklerin etkinleştirilmesi DDoS saldırılarının etkisini önemli ölçüde azaltabilir.
Bir DDoS koruma ürünü satın alın: Daha yüksek koruma kapasitesi kara delik eşiğini yükselterek DDoS saldırısı sırasında kara delik filtrelemenin tetiklenme olasılığını azaltır. Anti-DDoS Origin Basic tarafından sağlanan koruma iş ihtiyaçlarınız için yetersiz kalırsa savunma yeteneklerinizi artırmak amacıyla Anti-DDoS Origin veya Anti-DDoS Proxy gibi bir DDoS koruma ürünü satın almanızı öneririz. Ürün seçimi konusunda rehberlik için bkz. DDoS koruma ürünü nasıl seçilir.
-
Özel bir IP adresi etkinleştirin: Varsayılan olarak aynı WAF örneği içindeki tüm alan adları tek bir VIP'yi paylaşır. Özel IP adresi özelliğini etkinleştirdiğinizde sistem belirli bir alan adına özel bir WAF VIP'si atayarak onu diğer alan adlarından izole eder. Daha fazla bilgi için bkz. Alan adları için özel IP adresleri.
Özel bir VIP'nin ve paylaşılan bir VIP'nin kara delik durumu birbirinden bağımsızdır.
Özel bir VIP kara delik durumuna geçerse ve Exclusive IP Addresses özelliğini devre dışı bırakırsanız o IP'yi hedefleyen saldırı trafiği paylaşılan VIP'ye yönlendirilebilir; bu durum paylaşılan VIP'yi kullanan diğer alan adlarının hizmetlerini etkiler.
-
Paylaşılan küme tabanlı akıllı yük dengelemeyi etkinleştirin: Akıllı yük dengeleme, WAF örneğine farklı bölgelerde en az üç koruma düğümü sağlayarak otomatik çok düğümlü olağanüstü durum kurtarma imkanı tanır. Akıllı DNS çözümlemesi ve menzile en kısa süre algoritması ile birleştirildiğinde koruma düğümünden kaynak sunucunuza giden trafik için en kısa yolu ve en düşük gecikme süresini garanti eder. Daha fazla bilgi için bkz. Akıllı yük dengeleme.
-
Bir bölgedeki koruma düğümü saldırı nedeniyle kara delik durumuna geçtiğinde sistem kaynak sunucunuzun hizmet sürekliliğini sağlamak için otomatik olarak sağlıklı bir düğüme geçer.
NotBir istemci veya ara proxy kara deliğe alınmış düğümün DNS kaydını önbelleğe aldıysa istekler hâlâ o düğüme yönlendirilebilir ve bu durum isteklerin başarısız olmasına neden olur.
Shared Cluster-based Intelligent Load Balancing özelliğini devre dışı bırakırsanız herhangi bir koruma düğümünün kara delik durumuna geçmesi ilgili trafik yolunu kesintiye uğratır ve kaynağa erişimi etkiler.
-
Devam Eden Olayı Yönetme
DDoS koruma hizmetleri, bir VIP için kara delik filtrelemeyi devre dışı bırakmanıza ve hizmeti geri yüklemenize olanak tanır.
Satın alınmış bir DDoS koruma ürünü olmadan (Anti-DDoS Origin Basic kullanımı): Yalnızca kara delik filtrelemenin otomatik olarak devre dışı bırakılması desteklenir; manuel devre dışı bırakma kullanılamaz. Bir DDoS saldırısı sona erdikten sonra sistem belirli bir süre sonunda kara delik filtrelemeyi otomatik olarak devre dışı bırakır. Planlanan devre dışı bırakma zamanını Traffic Security konsolunun Assets sayfasında görüntüleyebilirsiniz. Bir hesap için kara delik filtreleme ne kadar sık tetiklenirse sonraki kara delik durumlarının süresi de o kadar uzun olur.
Satın alınmış bir DDoS koruma ürünü ile: Hem manuel hem de otomatik devre dışı bırakma desteklenir. Manuel devre dışı bırakma hizmetleri daha hızlı bir şekilde geri yüklemenize olanak tanır. Daha fazla bilgi için bkz. Kara delik filtrelemeyi devre dışı bırakma.
SSS
Saldırıya Uğrayan Alan Adını Belirleme
Genellikle saldırgan, WAF ile korunan bir alan adını çözümleyerek WAF VIP'sini elde eder ve ardından bu IP adresine karşı bir DDoS saldırısı başlatır. Yüksek hacimli DDoS saldırıları öncelikli olarak WAF VIP'sini hedef aldığından saldırı trafiğine bakarak hedeflenen alan adını belirlemek mümkün değildir.
WAF VIP'sini Değiştirerek Kara Deliğe Alınmayı Önleme
WAF VIP'sini değiştirmek altta yatan sorunu çözmez.
Bir WAF örneği trafik temizleme sürecindeyken veya kara delik durumundayken tüm alan adlarını silip yeniden ekleseniz veya örneği serbest bırakıp yeniden satın alsanız bile sistem daha önce saldırıya uğramış olan aynı WAF VIP'sini atayabilir. Bir saldırgan alan adınızı hedefliyorsa alan adının DNS kaydını çözümleyerek (örneğin ping komutunu kullanarak) yeni VIP'yi bulabilir ve saldırıyı sürdürmeye devam edebilir.
DDoS ve HTTP Flood Saldırıları ile WAF
Hacimsel DDoS saldırıları öncelikli olarak IP katmanını (Katman 4) hedeflerken HTTP flood saldırıları uygulama katmanını (Katman 7); örneğin HTTP GET/POST flood saldırılarını hedefler. WAF HTTP flood saldırılarına karşı etkilidir. Ancak yüksek hacimli DDoS saldırılarına karşı savunma sağlamak trafiğin temizlenebilmeden önce emilebilmesi için yeterli bant genişliği kaynağı gerektirir. Bu tür bir savunma özel bir DDoS koruma hizmeti gerektirir.
Anti-DDoS Proxy ve WAF Arasında Seçim Yapma
HTTP flood saldırısı, proxy sunucuları kullanarak hedefi görünüşte meşru olan yüksek hacimli isteklerle bunaltır; bu durum sunucu kaynaklarını tüketir ve performansı düşürür.
Alibaba Cloud bu tür koruma için WAF ve Anti-DDoS Proxy olmak üzere iki ana ürün sunar. Her birinin koruma kapasitesi ve ilke granülerliği açısından farklı güçlü yönleri vardır; bu sayede spesifik iş ihtiyaçlarınıza göre seçim yapabilirsiniz:
Koruma ürünü | WAF | Anti-DDoS Proxy |
Kullanım senaryoları | Düşük yoğunluklu HTTP flood saldırıları ancak uygulama katmanı erişimi üzerinde ince ayarlı kontrol veya karışık bot saldırılarına karşı koruma gerektiren durumlar. | Yüksek yoğunluklu, karmaşık HTTP flood saldırıları. |
Temel yetenekler |
|
|
Seçim tavsiyesi
Hizmetleriniz yüksek yoğunluklu HTTP flood saldırılarına maruz kalıyorsa önceliği Anti-DDoS Proxy'e vermenizi öneririz.
Saldırı yoğunluğu daha düşük ancak uygulama katmanı ilke granülerliği veya bot davranışı yönetimi konusunda yüksek gereksinimleriniz varsa önceliği WAF'e vermenizi öneririz.