Bu konu, SSL sertifikası için başvuruda bulunmadan önce OpenSSL veya Keytool kullanarak Sertifika İmzalama İsteği (CSR) dosyasının nasıl oluşturulacağını açıklar.
Başlamadan önce
SSL sertifikası için başvuruda bulunmak üzere özel anahtar dosyasına ve CSR dosyasına ihtiyacınız vardır. CSR dosyası, sertifika yetkilisinin (CA) doğrulama amacıyla kullandığı genel anahtarınızı ve kuruluş bilgilerinizi içerir.
SSL Certificates Service, CSR dosyası oluşturmak için iki aracı destekler:
|
|
|
|
|
|
|
|
|
CSR dosyası için gerekenler:
Anahtar RSA türünde ve 2.048 bit uzunluğunda olmalıdır.
Çok alan adlı veya joker karakterli bir sertifika için,
Common Namealanında (veya Keytool'daWhat is your first and last name?alanında) tek bir alan adı belirtin.Çince karakter girerseniz bunları UTF-8 ile kodlayın. Keytool bu işlemi yerel olarak gerçekleştirir; OpenSSL için UTF-8 desteğinin yapılandırılmış olması gerekir.
Yanlış biçimlendirilmiş girişten kaynaklanan doğrulama hatalarını önlemek için mümkün olduğunda SSL Certificates Service içinde sistem tarafından oluşturulan CSR'yi kullanın. Bir doğrulama hatasını nasıl gidereceğiniz hakkında daha fazla bilgi için bkz. CSR dosyamı yüklediğimde "Primary domain name cannot be empty" hatası döndürülüyor. Ne yapmalıyım?. CSR'yi manuel olarak oluşturursanız özel anahtarı gizli tutun ve hemen yedekleyin.
Not: Çince bilgi girmek için OpenSSL yerine Keytool'u kullanın.
CSR dosyası oluşturma
OpenSSL kullanarak CSR dosyası oluşturma
Sunucunuzda oturum açın ve anahtar ile CSR dosyalarını depolamak istediğiniz dizine gidin.
OpenSSL yüklü değilse yükleyin. Yükleme talimatları için OpenSSL web sitesine bakın.
-
Özel anahtarı ve CSR dosyasını aynı anda oluşturmak için aşağıdaki komutu çalıştırın:
openssl req -new -nodes -sha256 -newkey rsa:2048 -keyout [$Key_File] -out [$OpenSSL_CSR]NotNot: Komut parametreleri aşağıda açıklanmıştır:
Parametre
Açıklama-new
Yeni bir CSR dosyası oluşturur-nodes
Şifrelenmemiş bir özel anahtar dosyası oluşturur-sha256
Özet algoritması olarak SHA-256 kullanır-newkey rsa:2048
Yeni bir 2.048 bitlik RSA özel anahtarı oluşturur[$Key_File]
Özel anahtarın dosya adı[$OpenSSL_CSR]
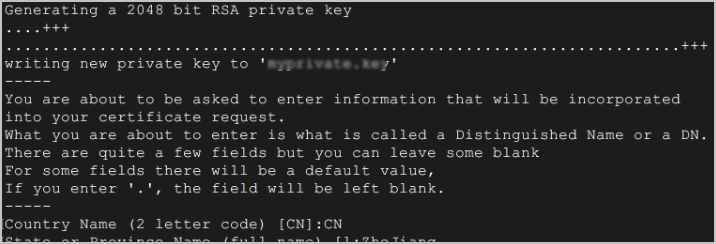
CSR dosyasının kaydedildiği yolAşağıdaki çıktı döndürülür.
-
İstendiğinde gerekli bilgileri girin:
Alan
Açıklama
Organization Name
Şirketinizin adı (Çince veya İngilizce)
Organizational Unit Name
Bölümünüzün adı (Çince veya İngilizce)
Country Code
Kuruluşunuzun iki haneli ISO ülke kodu. Örneğin, Çin içinCN.
State or Province
Eyalet veya il adı (Çince veya İngilizce)
Locality
Şehir adı (Çince veya İngilizce)
Common Name
Sertifika için başvuru yaptığınız alan adı
Email Address
İsteğe bağlı
A challenge password
İsteğe bağlı Oluşturulan özel anahtar dosyasını ve CSR dosyasını geçerli dizinden alın.
Keytool kullanarak CSR dosyası oluşturma
Sunucunuzda oturum açın ve anahtar deposu ile CSR dosyalarını depolamak istediğiniz dizine gidin.
-
Keytool'un kullanılabilir olduğunu doğrulayın. Keytool, Java Development Kit (JDK) ile birlikte gelir.
NotNot: Çoğu durumda Keytool, JDK ile birlikte yüklenir. Onaylamak için
keytool -helpkomutunu çalıştırın. -
Anahtar deposu dosyası oluşturmak için aşağıdaki komutu çalıştırın:
keytool -genkey -alias [$Alias] -keyalg RSA -keysize 2048 -keystore [$Keytool_Path]NotNot: Komut parametreleri aşağıda açıklanmıştır:
Parametre
Açıklama-keyalg
Anahtar türü.RSAolmalıdır.-keysize
Anahtar uzunluğu.2048olmalıdır.[$Alias]
Sertifika için özel bir takma ad. Bu sertifika için sonraki tüm Keytool komutlarında aynı takma adı kullanın.[$Keytool_Path]
Anahtar deposu dosyasının kaydedildiği yol İstendiğinde anahtar deposunu korumak için bir parola girin. Bu parolayı güvenli bir yerde saklayın; özel anahtara erişmek ve sonraki bir adımda CSR oluşturmak için buna ihtiyacınız olacaktır.
-
İstendiğinde gerekli bilgileri girin:
Alan
Açıklama
First and last name
Sertifika için başvuru yaptığınız alan adı
Name of your organizational unit
Bölümünüzün adı
Name of your organization
Şirketinizin adı
Name of your city or locality
Şehrinizin adı
Name of your state or province
Eyalet veya ilinizin adı
Two-letter country code for this unit
Kuruluşunuzun iki haneli ISO ülke kodu Girişi onaylamak için
Ygirin.İstendiğinde anahtar parolasını girin. Anahtar deposu ile aynı parolayı kullanmak için Enter tuşuna basın.
-
Anahtar deposundan bir CSR dosyası dışa aktarmak için aşağıdaki komutu çalıştırın:
keytool -certreq -sigalg SHA256withRSA -alias [$Alias] -keystore [$Keytool_Path] -file [$Keytool_CSR]NotNot: Komut parametreleri aşağıda açıklanmıştır:
Parametre
Açıklama-sigalg SHA256withRSA
CSR imzası için özet algoritması[$Alias]
Anahtar deposu oluşturulurken kullanılan takma adla eşleşmelidir[$Keytool_Path]
Anahtar deposu dosyasının yolu[$Keytool_CSR]
CSR dosyasının kaydedildiği yol Onaylamak ve CSR oluşturmayı sonlandırmak için istendiğinde anahtar deposu parolasını girin.
Uygulama kapsamı
SSL Certificates Service