Bu sayfada Anti-DDoS Pro ve Anti-DDoS Premium için temel kavramlar tanımlanır.
Saldırı türleri
Anti-DDoS hizmetleri, hedefledikleri OSI katmanına göre sınıflandırılan iki geniş saldırı kategorisine karşı koruma sağlar.
Ağ katmanı saldırıları (L3/L4)
Hacimsel saldırı
Hacimsel bir saldırı, hedefin ağ bant genişliğini aşırı yükler. Saldırganlar, kontrol ettikleri bilgisayar sürülerini veya paket oluşturucuları kullanarak devasa miktarda istek veya paket gönderir; bu durum mevcut bant genişliğini tüketir ve hizmetlere erişilemez hale gelmesine neden olur.
Anti-DDoS Pro ve Anti-DDoS Premium, bu trafiği orijin sunucunuza ulaşmadan önce ağ kenarında emer ve temizler.
Bağlantı seli saldırısı
Bağlantı seli saldırısı taşıma katmanını hedef alır. Saldırganlar, zombi terminaller kullanarak hedef sunucuya TCP bağlantı istekleri yağdırır; bu durum sunucu kaynaklarını (bağlantılar, CPU ve bellek) tüketir ve sunucunun meşru trafiğe yanıt veremez hale gelmesine yol açar.
Uygulama katmanı saldırıları (L7)
Web kaynağı tükenmesi saldırısı
Web kaynağı tükenmesi saldırısı HTTP ve HTTPS uç noktalarını hedef alır. Bant genişliğini aşırı yüklemek yerine, meşru kullanıcı eylemlerini (oturum açma, kayıt olma, arama gibi) taklit ederek hedef sitedeki uygulama kaynaklarını tüketir ve sitenin gerçek kullanıcılara hizmet vermesini engeller.
Uygulama katmanı saldırısı
Uygulama katmanı saldırısı doğrudan sunucu kaynaklarını hedef alır. Kötü niyetli istekler, sunucunun normal isteklere yanıt veremeyeceği duruma gelene kadar belleğini veya CPU'sunu tüketir.
Koruma mekanizmaları
Trafik temizleme
Trafik temizleme, temel azaltma mekanizmasıdır. Anti-DDoS cihazları ve hizmetleri gelen trafiği gerçek zamanlı olarak analiz eder, saldırı trafiğini meşru trafikten ayırır ve yalnızca temiz trafiği orijin sunucunuza iletir. Bu işlem, altyapınızdaki yükü ve riski azaltır.
Blackhole filtreleme
Blackhole filtreleme, DDoS saldırı trafiği temizleme hizmetinin maksimum azaltma kapasitesini aştığında devreye alınan son çare mekanizmasıdır. Aynı ağı paylaşan diğer hizmetleri korumak amacıyla, hedeflenen IP adresine yönelik tüm trafik düşürülür.
Blackhole filtreleme tetiklenirse tetikleme eşiklerini, otomatik devre dışı bırakma zaman çizelgelerini ve erken devre dışı bırakma talep etme seçeneklerini öğrenmek için Alibaba Cloud Blackhole filtreleme ilkesi bölümünü inceleyin.
En iyi çaba koruması
En iyi çaba koruması, saldırıları azaltmak için mevcut tüm küme kaynaklarını kullanır. Bir saldırı kümenin maksimum azaltma kapasitesini aşarsa yedekleme mekanizması olarak blackhole filtreleme tetiklenebilir.
Bu koruma modu Anti-DDoS Pro ve Anti-DDoS Premium örnekleri için geçerlidir.
Artırılabilir koruma
Artırılabilir koruma, Anti-DDoS Pro'nun Profesyonel Sürümünde (Çin anakarası) kullanılabilir. Temel koruma bant genişliğinizin üzerinde bir maksimum saldırı trafiği eşiği (artırılabilir koruma bant genişliği) belirleyin. Tepe saldırı trafiği temel koruma bant genişliğini aştığında ancak yapılandırılmış artırılabilir koruma bant genişliğinin altında kaldığında artırılabilir koruma devreye girer ve fazla trafiği emer.
Artırılabilir koruma ücretleri, saldırının gerçekleştiği gün için tahakkuk ettirilir. Faturalandırma ayrıntıları için bkz. Artırılabilir koruma bant genişliği faturalandırma yöntemi.
Gelişmiş azaltma
Gelişmiş azaltma (en iyi çaba koruması olarak da bilinir), mevcut Alibaba Cloud bölgesindeki tüm Anti-DDoS temizleme merkezlerinin toplam kapasitesini havuzda toplayarak her DDoS saldırısına karşı savunma sağlamak üzere tasarlanmıştır.
Nasıl çalışır
Bir Anti-DDoS Proxy örneği 5 Gbit/s'den fazla DDoS saldırı trafiği aldığında bir gelişmiş azaltma oturumu tüketilir. Oturum, bu örnek üzerindeki tüm saldırıları 24 saatlik bir pencere boyunca kapsar; bu süre içinde ek oturum tüketilmez.
Desteklenen sürümler
| Ürün | Sürüm veya plan |
|---|---|
| Anti-DDoS Pro (Çin anakarası) | Premium Sürüm |
| Anti-DDoS Premium (Çin anakarası dışında) | Insurance, Unlimited ve Sec-MCA azaltma planları (Sec-MCA 1.0, Sec-CMA (Basic), Sec-MCA 2.0 (Insurance), Sec-MCA 2.0 (Unlimited)) |
Faturalandırma ayrıntıları için bkz. Anti-DDoS Pro (Çin anakarası) faturalandırması. Anti-DDoS Premium faturalandırması için bkz. Insurance ve Unlimited azaltma planlarının faturalandırılması ve Sec-MCA azaltma planının faturalandırılması.
Anycast
Anti-DDoS Premium (Çin anakarası dışında) anycast yönlendirme yöntemini kullanır. Anycast, tek bir IP adresine yönelik trafiği dağıtılmış bir gruptaki en yakın sunucuya (bu durumda, azaltma kapasitesine sahip en yakın temizleme merkezine) yönlendiren bir ağ adresleme ve yönlendirme tekniğidir. Bu sayede, yüksek eşzamanlılık ve ağ tıkanıklığı altında bile kullanılabilirliği önceliklendiren trafik zamanlaması mümkün olur.
Not: Anycast yönlendirme, sınır ötesi veri iletimi içerebilir. Ayrıntılar için bkz. Sınır ötesi veri iletimi .
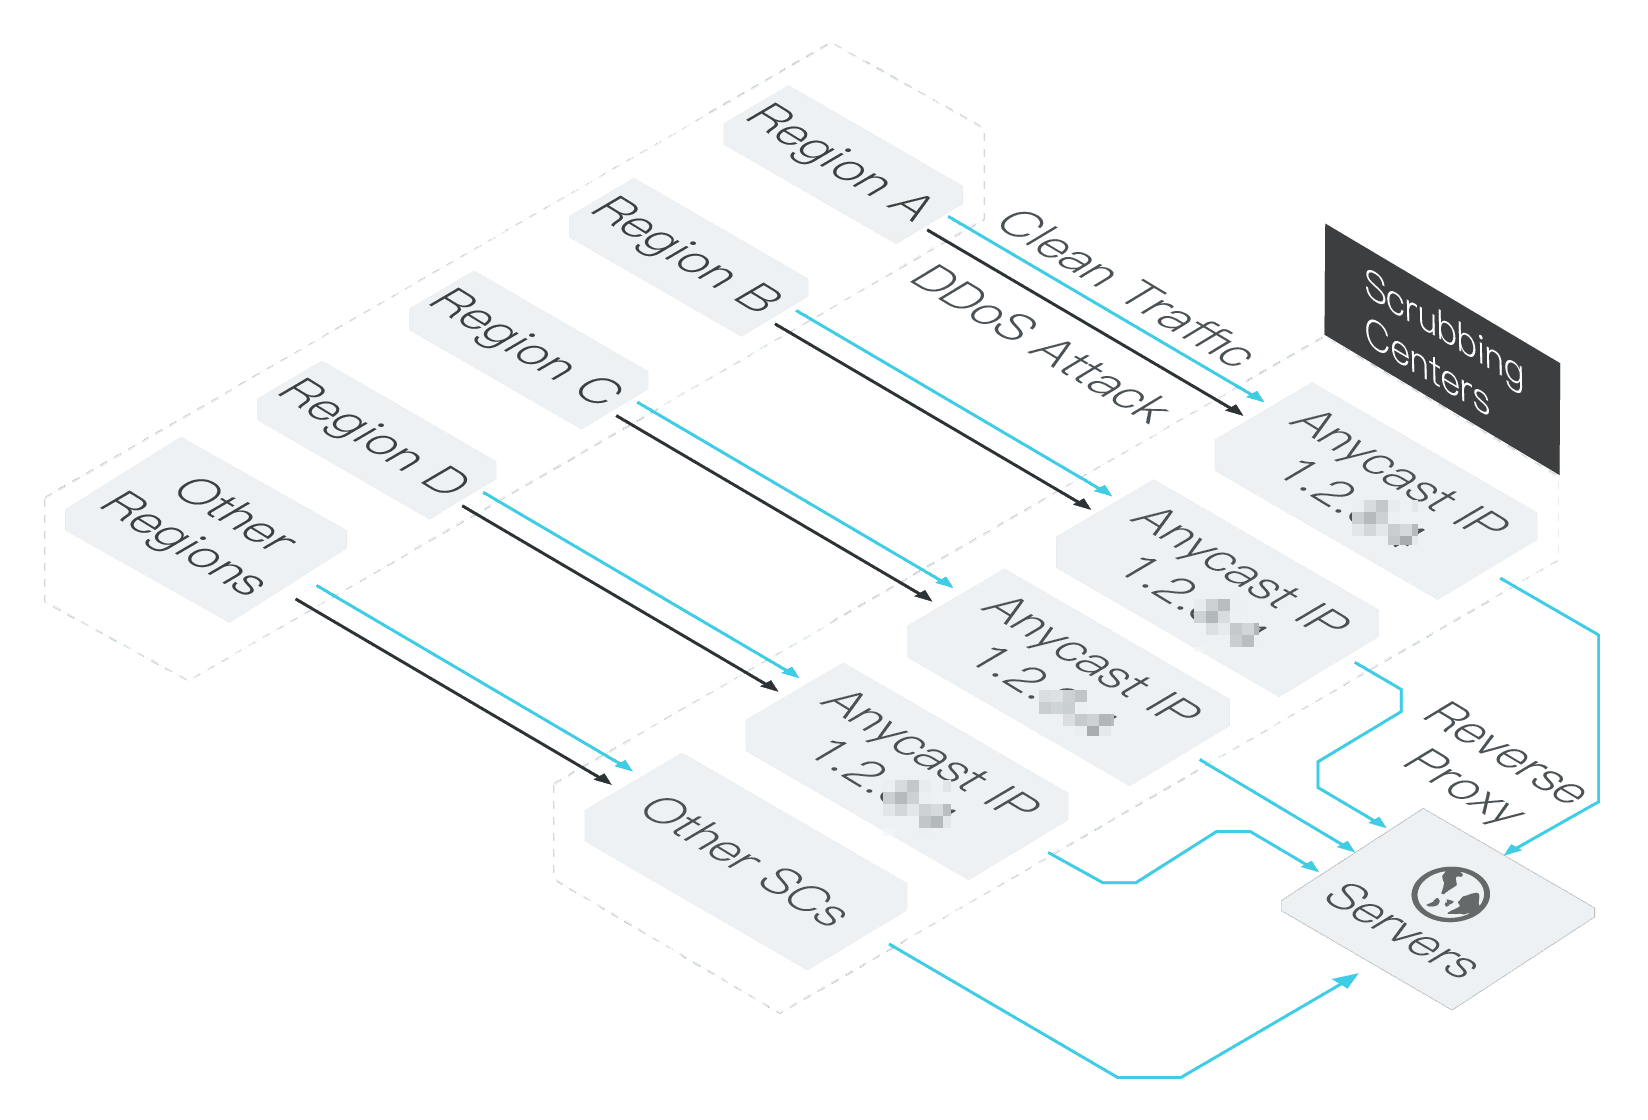
Anycast yönlendirme nasıl çalışır
Trafik bir anycast IP adresine ulaştığında en kısa yola (en az rota atlamasına) sahip veri merkezine yönlendirilir. Bir düğüm kullanılamaz hale gelirse rotasını hemen duyurmaktan vazgeçer ve trafik otomatik olarak bir sonraki en yakın kullanılabilir düğüme yeniden yönlendirilir.
Varsayılan olarak Çin'in Hong Kong bölgesindeki kullanıcıların trafiği Çin'in (Hong Kong) Alibaba Cloud Anti-DDoS temizleme merkezine yönlendirilir.
Erişim noktası bölgeleri
Anti-DDoS Premium'un (Çin anakarası dışında) aşağıdaki ülke ve bölgelerde temizleme merkezleri bulunmaktadır:
| Alan | Bölgeler |
|---|---|
| Asya Pasifik | Çin (Hong Kong), Singapur, Japonya, Malezya, Endonezya |
| Kuzey Amerika | ABD (Silikon Vadisi), ABD (Virginia) |
| Avrupa | Birleşik Krallık (Londra), Almanya (Frankfurt) |