O Elastic Desktop Service (Enterprise Edition) foi desenvolvido para equipes corporativas. Os administradores provisionam e gerenciam cloud computers a partir de um console central, enquanto os usuários finais acessam esses cloud computers por meio de terminais do Alibaba Cloud Workspace.
Funções
Usuários finais são as pessoas que utilizam os cloud computers — por exemplo, Jack, designer em uma empresa de design.
Administradores são os profissionais de TI responsáveis por configurar e gerenciar o serviço — por exemplo, Steven, administrador de TI na empresa do Jack. Suas responsabilidades incluem:
Compra e renovação de recursos
Criação e atribuição de cloud computers
Criação e vinculação de políticas
Monitoramento e operações e manutenção (O&M)
Gerenciamento de usuários finais
Como funciona
-
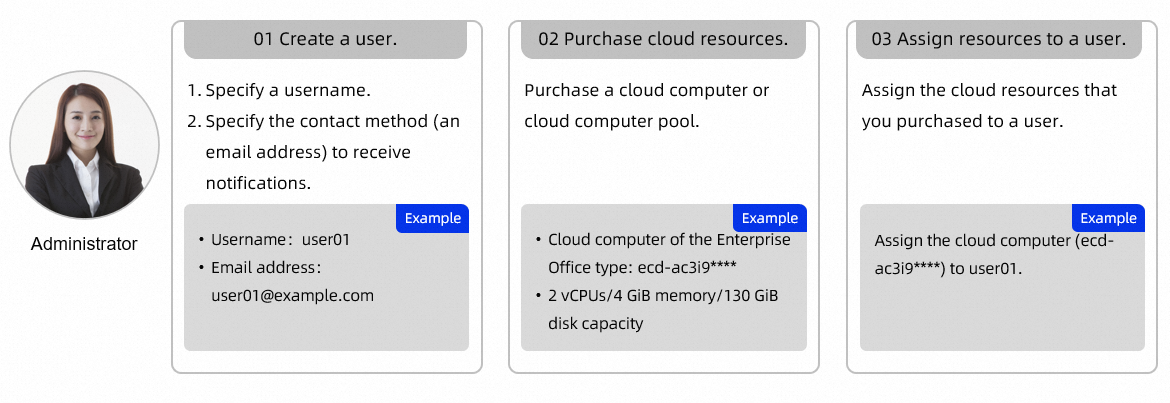
Administrador: configurar o cloud computer O administrador cria uma conta para o usuário final e atribui um cloud computer a essa conta.
-
Sistema: enviar credenciais de acesso Após a atribuição, o sistema envia as credenciais de logon para o endereço de e-mail do usuário final.
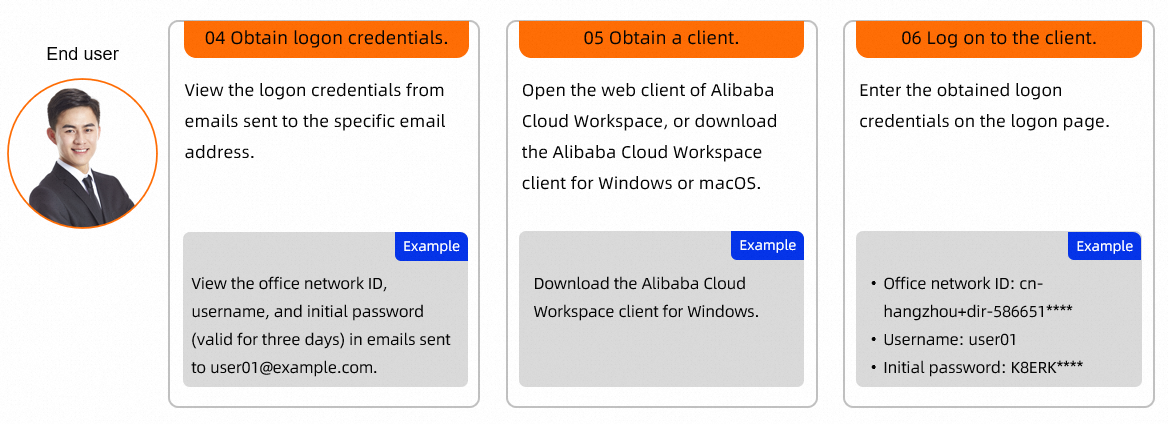
Usuário final: fazer logon O usuário final utiliza as credenciais de logon para acessar um terminal do Alibaba Cloud Workspace e conectar-se ao cloud computer.
Sistemas de contas
O Elastic Desktop Service (Enterprise Edition) oferece suporte a dois sistemas de contas. Escolha com base no uso ou não do Active Directory (AD) pela sua organização.
|
Conta de conveniência |
Conta AD corporativa |
|
|
Mais indicado para |
Organizações sem configuração existente de AD |
Organizações com infraestrutura de AD já implantada |
|
Tipo de usuário |
Usuários de conveniência |
Usuários do AD |
|
Gerenciamento |
Crie e gerencie usuários diretamente no console EDS |
Conecte-se ao seu sistema AD por meio de conectores AD e controladores de domínio AD |
Ao conectar o Elastic Desktop Service (Enterprise Edition) a um sistema AD corporativo, há cobrança pelos conectores AD. Para mais detalhes sobre o faturamento dos conectores AD, consulte Itens faturáveis.
Requisitos de nomenclatura para usuários de conveniência
Ao criar um usuário de conveniência, o nome de usuário deve atender aos seguintes requisitos:
Ter entre 3 e 25 caracteres, começando com letra minúscula ou dígito
Conter apenas letras minúsculas, dígitos, hífens (
-) e sublinhados (_)Não ser composto exclusivamente por dígitos
Não coincidir com nomes internos do sistema operacional (SO)
A tabela a seguir lista os nomes internos reservados por SO.
|
SO |
Nomes internos (reservados) |
|
Windows (não diferencia maiúsculas de minúsculas) |
administrator, administrators, anonymous, batch, builtin, defaultaccount, dialup, everyone, guest, guests, iis_iusrs, interactive, iusr, local, localservice, network, networkservice, none, proxy, replicator, restricted, self, service, system, users, wdagutilityaccount |
|
Linux (diferencia maiúsculas de minúsculas) |
_apt, _chrony, avahi, avahi-autoipd, backup, bin, colord, cups-pk-helper, daemon, dnsmasq, fwupd-refresh, games, gdm, geoclue, gnats, gnome-initial-setup, irc, kernoops, list, lp, mail, man, messagebus, news, nm-openvpn, nobody, ntp, proxy, pulse, root, rtkit, saned, speech-dispatcher, sshd, sync, sys, syslog, systemd-coredump, systemd-network, systemd-resolve, systemd-timesync, tcpdump, tss, usbmux, uucp, uuidd, whoopsie, www-data |