Após adicionar um site ao WAF, o acesso via HTTP funciona normalmente, mas falha por HTTPS. Os sintomas incluem site que não abre, certificado não confiável, falhas em chamadas de interface ou erros em dispositivos, sistemas operacionais ou aplicativos específicos. Este tópico descreve como solucionar esses problemas de acesso.
Verifique se a opção HTTPS está selecionada no console do WAF e se o certificado necessário foi carregado
Para proteger serviços HTTPS com o WAF, selecione HTTPS no console do WAF e carregue o mesmo certificado e chave privada utilizados no servidor de origem. Caso utilize o WAF em conjunto com outros serviços, como Anti-DDoS Pro, Anti-DDoS Premium ou Alibaba Cloud CDN, carregue o certificado e a chave privada diretamente no WAF. Os certificados e chaves privadas desses outros serviços não se aplicam ao WAF. Carregue separadamente o certificado e a chave privada específicos para o WAF.
Após carregar um certificado no console, a configuração pode levar até 5 minutos para entrar em vigor. Durante esse período, podem ocorrer anomalias no acesso. Vincule o arquivo hosts para validar se a configuração está ativa antes de alterar a resolução de DNS. Para mais informações, consulte Locally verification.
Verifique se a cadeia de certificados é válida
Uma cadeia de certificados inválida é uma causa comum de problemas de acesso HTTPS. Geralmente, o provedor de serviços de certificados oferece uma cadeia válida contendo um certificado de servidor e um ou mais certificados de autoridade certificadora (CA) raiz. A figura a seguir mostra uma cadeia de certificados que contém um certificado SSL da Alibaba Cloud. 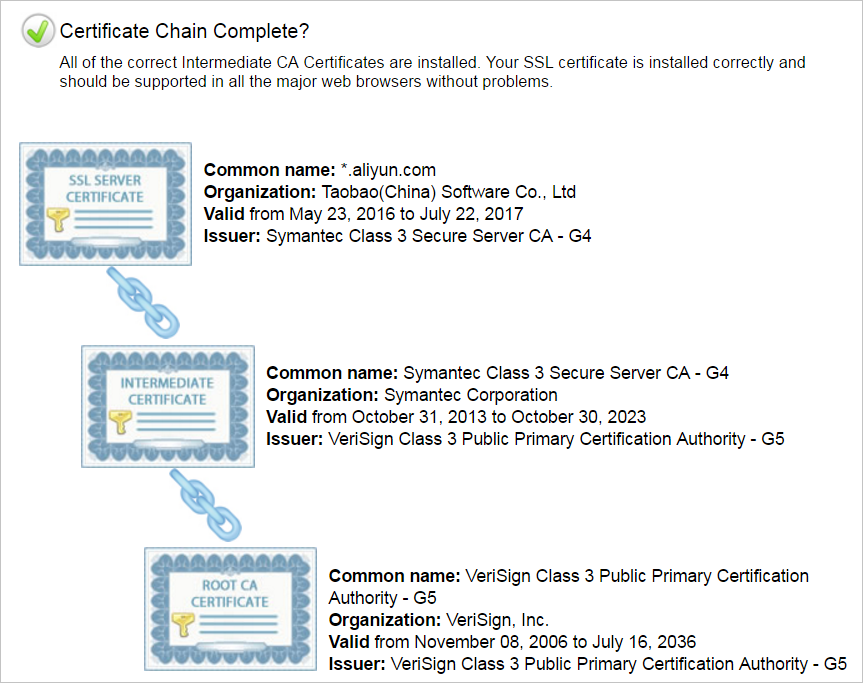
Certifique-se de carregar uma cadeia de certificados válida no WAF. Para combinar vários certificados em uma única cadeia, concatene o conteúdo dos certificados em um único arquivo. O certificado de servidor deve estar no nível superior da cadeia, seguido pelos certificados raiz. O exemplo a seguir ilustra uma cadeia de certificados pronta para upload.
-----BEGIN CERTIFICATE-----
……
-----END CERTIFICATE-----

-----BEGIN CERTIFICATE-----
……
-----END CERTIFICATE-----

-----BEGIN CERTIFICATE-----
……
-----END CERTIFICATE-----
Se a cadeia de certificados for inválida, o navegador exibirá uma mensagem indicando que o certificado não é confiável. Nesse cenário, o acesso ao site a partir de celulares Android, sistemas operacionais específicos ou determinados tipos de aplicativos pode gerar erros em alguns ambientes.
Utilize ferramentas de teste online de terceiros, como o SSL Installation Checker, para verificar a validade da cadeia de certificados. Para mais informações, acesse SSL Installation Checker.
Essas ferramentas online permitem verificar o status da cadeia de certificados apenas para o destino atual do seu site. Por exemplo, se o site estiver apontando diretamente para o servidor de origem em vez do WAF, essas ferramentas não conseguirão validar a cadeia de certificados configurada no WAF.
Verifique se há problemas de compatibilidade com Server Name Indication (SNI)
Caso clientes ou aplicativos específicos não consigam acessar seu site via HTTPS e exibam mensagens como "SSL handshake failed/error" ou "the certificate cannot be trusted", é provável que não haja suporte a SNI. Clientes com versões antigas do Android e aplicativos desenvolvidos com versões desatualizadas do Java são incompatíveis com SNI. O Internet Explorer, celulares antigos e interfaces de callback de sistemas de pagamento de terceiros também apresentam essa incompatibilidade.
A maioria dos navegadores modernos, aplicativos e interfaces de callback de pagamento do Alipay e WeChat suportam SNI. Se o acesso ao site funcionar quando ele estiver mapeado diretamente para o servidor de origem, mas falhar ao passar pelo WAF, trata-se de um problema de compatibilidade com SNI. Recomendamos atualizar o cliente ou mapear o site diretamente para o servidor de origem.
Para mais informações, consulte HTTPS access exceptions arising from SNI compatibility ("Certificate not trusted").
Verifique se o site está hospedado em Windows Server 2003 ou servidores IIS6
Sites hospedados em Windows Server 2003 ou servidores IIS6 retornam o código de status HTTP 502 quando acessados via HTTPS após a adição ao WAF. Isso ocorre porque a versão do TLS e o conjunto de cifras do sistema estão desatualizados e não atendem aos requisitos de segurança atuais. Esses protocolos são incompatíveis com o algoritmo padrão de back-to-origin HTTPS do WAF. O recurso de redirecionamento de requisições HTTPS para servidores de origem não tem suporte em sites hospedados no Windows Server 2003. A Microsoft desencoraja o uso do Windows Server 2003 para hospedagem de sites HTTPS. Para garantir comunicações seguras, hospede seu site em servidores com Windows Server 2008 ou superior.
Verifique se a chave Diffie-Hellman (DH) atende aos requisitos de comprimento
Chaves DH muito curtas não oferecem segurança adequada e não têm suporte no WAF. Ao acessar um site desprotegido pelo WAF usando uma versão recente do Mozilla Firefox, como a 51.0.1, uma mensagem de erro semelhante à seguinte pode ser exibida. 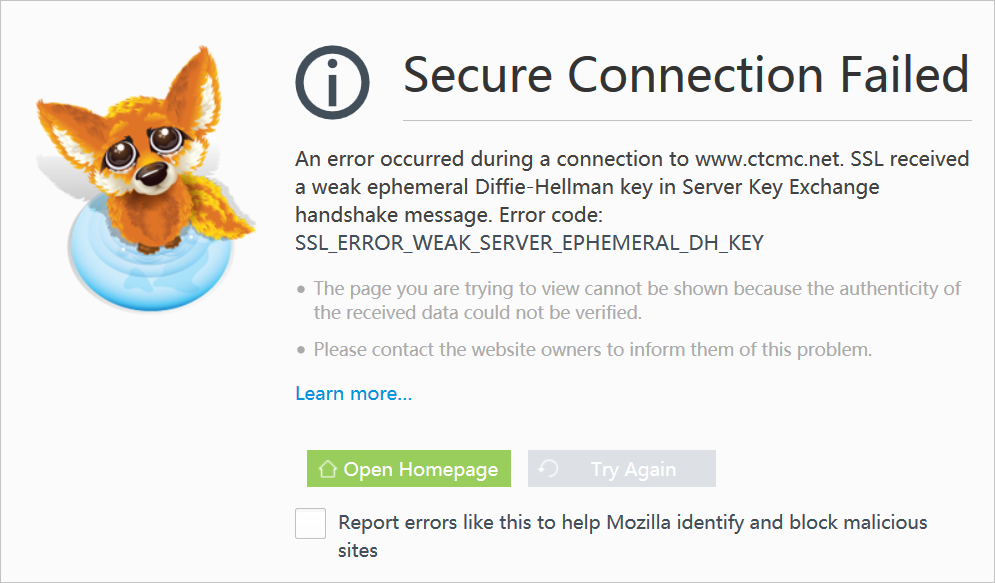
Para resolver esse problema, atualize os componentes relacionados, como o JDK, garantindo que a chave DH tenha pelo menos 2048 bits.
O comprimento da chave depende do algoritmo de criptografia do servidor e não tem relação com as configurações do certificado. Se não conseguir resolver o problema, entre em contato com o desenvolvedor do servidor de origem ou busque soluções relevantes. Pesquise soluções utilizando a seguinte mensagem de erro: SSL routines:ssl3_check_cert_and_algorithm:dh key too small.
Verifique se a opção HTTP está selecionada
Ao ativar o redirecionamento de requisições HTTP para HTTPS no servidor de origem, selecione tanto HTTP quanto HTTPS no console do WAF. Selecionar apenas um dos protocolos nessa situação impede que o WAF encaminhe corretamente as requisições HTTPS para o servidor de origem, resultando em erros.